Hackeo de Binance: robados unos $6.3 mil millones en el mayor robo cripto registrado
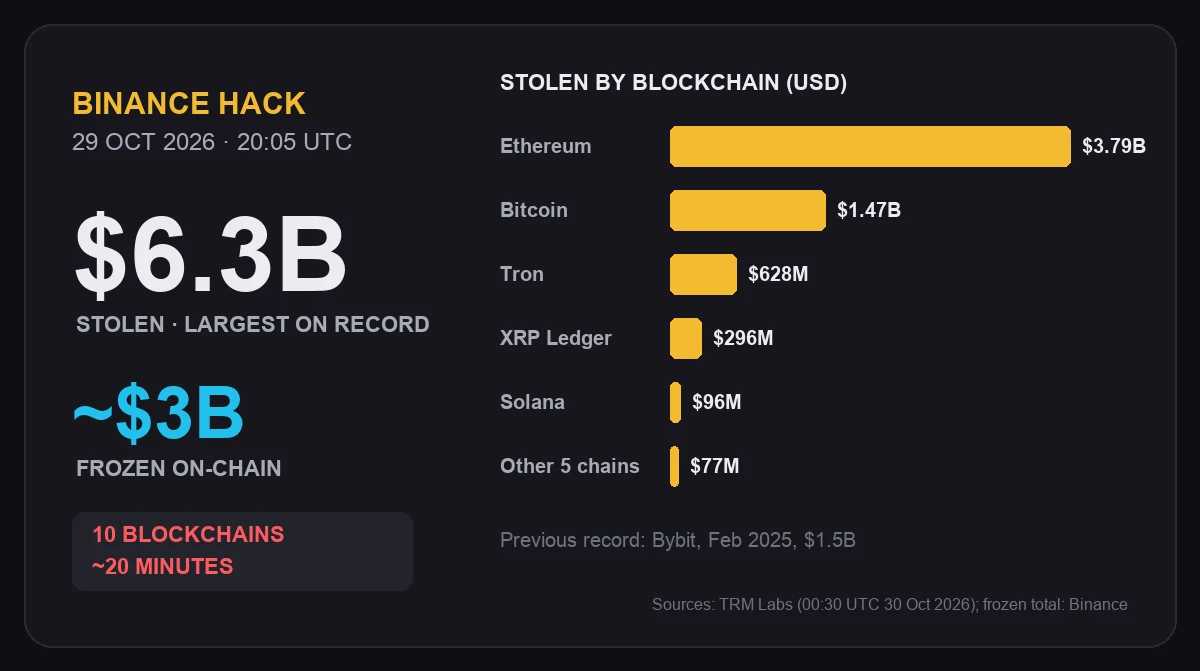
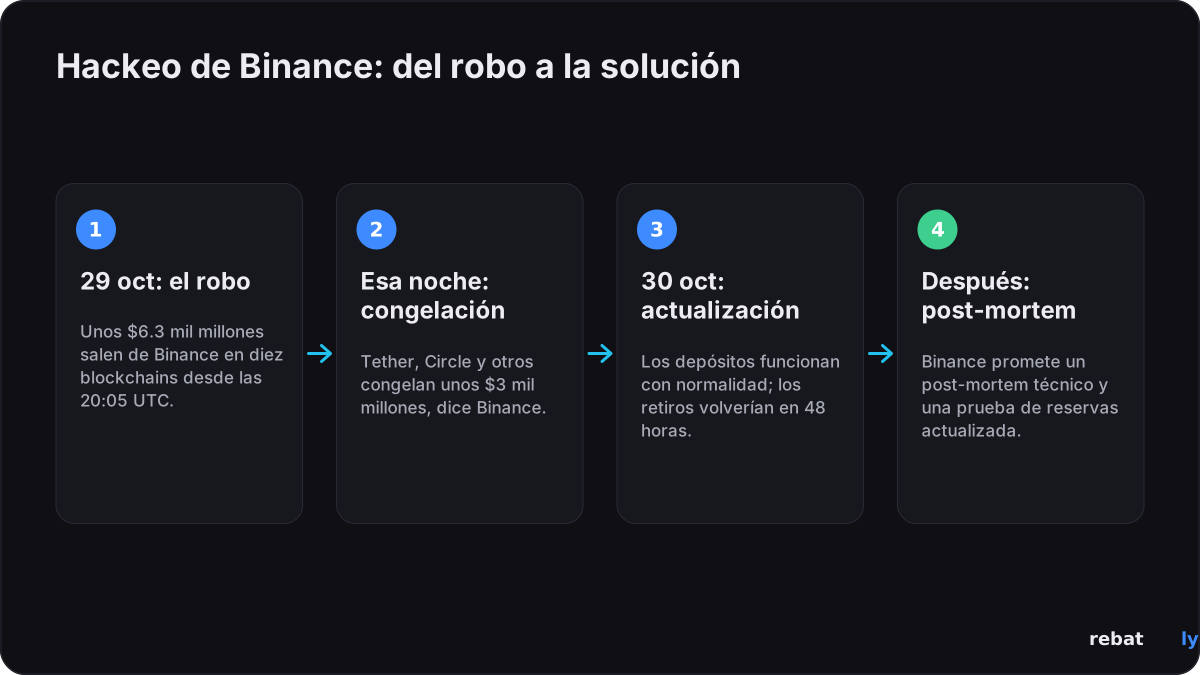
El hackeo de Binance del 29 de octubre de 2026 es el mayor robo cripto registrado. Binance estima que unos $6.3 mil millones salieron de sus hot wallets, la mayor parte en unos 20 minutos, a partir de las 20:05 UTC. Binance dice que los fondos de los usuarios están seguros y que ha reservado más de $6.34 mil millones de sus propios recursos para cubrir todas las pérdidas. Este artículo explica qué pasó, qué ha dicho Binance, cuánto se ha congelado, cómo reaccionó el mercado y qué deben vigilar los usuarios.
 NO KYCRegístrate en BloFin
 Regístrate en Bybit
 Regístrate en OKX
 Regístrate en Bitget
 Regístrate en MEXC
 Regístrate en OrangeX
 Regístrate en Toobit
Qué pasó en el hackeo de Binance
La firma de análisis blockchain TRM Labs dice que los fondos salieron de wallets de Binance en diez blockchains, a partir de las 20:05 UTC del 29 de octubre. Su conteo, a las 00:30 UTC del 30 de octubre, es de unos $6.36 mil millones a los precios del momento en que se tomó cada activo:
| Blockchain | Sustraído de wallets de Binance |
|---|---|
| Ethereum | Unos $3.79 mil millones, incluidos 200,630 ETH y 1.875 mil millones de USDT |
| Bitcoin | 18,270 BTC, unos $1.47 mil millones |
| Tron | 612.7 millones de USDT y 46.4 millones de TRX, unos $628 millones |
| XRP Ledger | 233.46 millones de XRP, unos $296 millones |
| Solana | 970,500 SOL, unos $96 millones |
| Arbitrum, Optimism, Base, Avalanche y Polygon | Unos $77 millones en conjunto |
Cómo funcionó el ataque
Binance dijo que su investigación inicial sugiere que el incidente "podría involucrar la laptop comprometida de un ingeniero de DevOps", lo que podría haber permitido al atacante acceder a un servicio interno y enviar retiros no autorizados, informó CoinDesk. Binance dijo que no ha encontrado evidencia de una filtración de claves privadas de wallets.
TRM Labs escribió que wallets en diez cadenas, con distintos tipos de claves, firmaron todas para el atacante en aproximadamente media hora, y evaluó que el atacante obtuvo el control del sistema de firma de las hot wallets de Binance. En Ethereum, según TRM, el atacante usó EIP-7702, una función añadida en la actualización Pectra de mayo de 2025 que permite a una wallet delegar su comportamiento a un contrato inteligente. Binance aún no ha publicado la causa raíz; dice que luego publicará un post-mortem técnico detallado.
Actualización, 30 de octubre: Binance dijo después que había encontrado "puntos de vulneración adicionales" más allá de la laptop, informó Decrypt. El CEO Richard Teng escribió que el atacante "no usó simplemente los permisos de un ingeniero, y esto no fue una sola acción de 'un clic'". Binance sigue diciendo que no ha visto evidencia de una filtración de claves privadas.
Quién está detrás
TRM Labs atribuye el robo "con alta confianza" a TraderTraitor, una unidad de hackers de Corea del Norte vinculada al Lazarus Group. El FBI señaló al mismo grupo por el hackeo de $1.5 mil millones a Bybit en febrero de 2025. Chainalysis también dijo tener alta confianza en que Corea del Norte es responsable, y el investigador on-chain ZachXBT señaló al Lazarus Group como el atacante probable, informó CoinDesk. Estas son evaluaciones de firmas de análisis, no una conclusión oficial; Binance dice que trabaja con las autoridades para identificar a los atacantes.
Qué dice Binance: fondos de usuarios, SAFU y retiros
• Fondos de usuarios: Binance dice que los fondos de los usuarios están seguros y que cubrirá todas las pérdidas con su fondo SAFU y fondos de la empresa. La co-CEO Yi He dijo en X que la plataforma cubriría "todas las pérdidas del hackeo".
• $6.34 mil millones reservados: el 30 de octubre, Binance dijo que había reservado más de $6.34 mil millones de recursos propios de la empresa para restablecer los saldos de los clientes. Unos $5 mil millones ya están en los mismos tokens que fueron sustraídos, y el resto lo está comprando en mercados públicos y en operaciones extrabursátiles (OTC), informó CoinDesk. Binance dijo que no se están usando fondos de los usuarios para cubrir las pérdidas y que los $6.34 mil millones no incluyen los activos congelados.
• SAFU: el Secure Asset Fund for Users (fondo de activos seguros para usuarios) se creó en 2018 para proteger a los clientes en emergencias. CoinDesk informó que tiene aproximadamente $1 mil millones en bitcoin, por lo que la mayor parte de la cobertura tendría que salir de fondos de la empresa.
• Retiros: Binance suspendió los retiros la noche del hackeo. El 30 de octubre, Yi He dijo que los depósitos funcionan con normalidad y que se espera que los retiros se reanuden en un plazo de 48 horas, informó U.Today. Más tarde ese día, Binance dijo que los retiros siguen en pausa durante "una renovación de seguridad del servicio de retiros y sus direcciones relacionadas" y que iba en camino de reanudarlos en unas 45 horas, informó Decrypt.
• Fundador: Changpeng Zhao, el mayor accionista de Binance, dijo que espera que todos los fondos de los usuarios queden totalmente cubiertos.
Para dimensionarlo: antes del hackeo Binance tenía aproximadamente $144 mil millones en activos, según datos de DefiLlama citados por CoinDesk, así que el robo equivale a cerca del 4% de esa cifra.
Cuánto se ha congelado
Binance dijo a última hora del 29 de octubre que unos $3 mil millones de los activos robados se habían congelado on-chain, incluidos $2.3 mil millones en USDT y USDC. El CEO de Tether, Paolo Ardoino, dijo que Tether congeló más de $1.57 mil millones en USDT, y el CEO de Circle, Jeremy Allaire, dijo que Circle congeló más de $800 millones en USDC, informó CoinDesk. TRM Labs también contabilizó congelamientos de Ripple (40.5 millones de RLUSD), World Liberty Financial (27.8 millones de USD1) y el Arbitrum Security Council.
Congelado no significa devuelto: los fondos quedan bloqueados donde están. TRM dice que el atacante aún tiene unos $2.4 mil millones que ningún emisor puede congelar, incluido el bitcoin, que ya se está dividiendo en montos más pequeños.
Cómo reaccionó el mercado
Con la noticia, el bitcoin cayó 4.8% hasta quedar por debajo de $77,000, el ether cayó 5.7% y el token propio de Binance, BNB, cayó 8%, informó CoinDesk. A las 09:30 UTC del 30 de octubre, CoinGecko mostraba el bitcoin en unos $77,600, con una baja de cerca de 3% en 24 horas, y BNB en unos $703, con una baja de cerca de 6.5%.
Rebatly no pronostica precios. En días así los precios pueden saltar en segundos, la diferencia entre los precios de compra y venta puede ampliarse y las órdenes de mercado pueden ejecutarse a un precio peor que el que ves en pantalla. Nuestra guía sobre costos de trading en días de grandes noticias muestra con comisiones reales cómo las órdenes límite reducen ese costo.
Los mayores hackeos de exchanges cripto
El hackeo de Binance es unas cuatro veces mayor que el récord anterior, según TRM Labs:
| Exchange | Cuándo | Robado |
|---|---|---|
| Binance | Octubre de 2026 | Unos $6.3 mil millones |
| Bybit | Febrero de 2025 | Unos $1.5 mil millones |
| Coincheck | Enero de 2018 | Unos $530 millones |
| Binance | Mayo de 2019 | 7,000 BTC, unos $40 millones en ese momento |
Qué deben hacer ahora los usuarios de Binance
• Sigue solo los canales oficiales: consulta la app, el sitio web y las cuentas verificadas de X de Binance para ver novedades sobre retiros y compensaciones.
• Prepárate para estafas: después de los grandes hackeos llegan mensajes falsos de "compensación", "reembolso" o "verificación de wallet". Binance nunca te pedirá tu contraseña, códigos 2FA ni frase semilla; nunca hagas clic en enlaces de mensajes de texto o correos inesperados. Nuestro artículo sobre filtraciones de datos en exchanges y mensajes de estafa muestra cómo se ven.
• Revisa tu cuenta: comprueba tu lista de direcciones de retiro, tus claves API y los dispositivos con sesión iniciada, y mantén activado el 2FA.
• Conoce el riesgo: "Cualquier activo guardado en un exchange centralizado solo está tan seguro como el propio exchange", dijo Sean Foley, de la Universidad Macquarie, a Al Jazeera.
Esta es información general de seguridad, no asesoría financiera.
Qué pasa ahora
• En unas 45–48 horas a partir del 30 de octubre: Binance espera que se reanuden los retiros, según Yi He y Decrypt. Los depósitos ya están abiertos.
• Después: un post-mortem técnico de Binance y una prueba de reservas actualizada tras la solución, informó Bitcoin.com.
• En curso: las firmas de análisis rastrean los fondos robados; podría haber más congelamientos a medida que el atacante intente intercambiarlos o moverlos.
Actualizaremos este artículo a medida que Binance publique más información.
Opera con comisiones más bajas
Uses el exchange que uses, cada operación que realizas tiene una comisión. Regístrate a través de Rebatly y una parte de cada comisión de trading vuelve a ti: hasta 50% en Bybit y Bitget, hasta 40% en BloFin y OKX, hasta 60% en MEXC y hasta 65% en futuros de OrangeX. En Toobit, el código Rebatly da hasta 60%, acreditado por la propia Toobit. Los reembolsos se pagan a diario en USDT. Nuestra guía sobre cómo funciona un reembolso de comisiones explica el resto.
Este artículo informa sobre noticias y no es asesoría financiera. Rebatly es un afiliado independiente; no es asesoría financiera.
Recupera comisiones en cada operación
$10M+ en reembolsos pagados · Pagado a diario en USDT · Nunca te pedimos contraseña ni claves API
¿Ya te registraste? Revisa tu vinculación y tu reembolso con @rebatlybot en Telegram, o contacta a nuestro soporte en @rebatly.
🔔 Recibe un aviso en Telegram cada vez que se pague tu reembolso: toca “Activate notifications” en @rebatlybot. ¿Empiezas a operar? Tu primera operación en 5 pasos.
30 de octubre de 2026 — actualizado: los $6.34 mil millones reservados por Binance para cubrir las pérdidas (CoinDesk, 30 de octubre), puntos de vulneración adicionales y plazo de los retiros (Decrypt, 30 de octubre). 30 de octubre de 2026 — publicado. Fuentes: TRM Labs, CoinDesk, Decrypt, Bitcoin.com, U.Today, Al Jazeera, TechCrunch, CoinGecko.