Hackeo de Bithumb y filtración de datos de Coinbase: qué pasó y cómo proteger tu cuenta
Dos exchanges de criptomonedas reportaron incidentes de datos con un día de diferencia. El exchange surcoreano Bithumb fue hackeado a través de un sistema interno que usan sus empleados, y se filtró información personal; ese mismo día, Coinbase informó que un proveedor externo había expuesto los datos de contacto de un pequeño grupo de sus clientes. Ambas empresas afirman que las criptomonedas de los clientes no se vieron afectadas. Lo que viene después es el mayor riesgo para la mayoría de los usuarios: mensajes fraudulentos que usan la noticia como anzuelo. Este artículo resume lo que ha dicho cada empresa, para qué se pueden usar los datos filtrados y los pasos que protegen tu cuenta de exchange hoy mismo.
 NO KYCRegístrate en BloFin
 Regístrate en Bybit
 Regístrate en OKX
 Regístrate en Bitget
 Regístrate en MEXC
 Regístrate en OrangeX
 Regístrate en Toobit
Hackeo de Bithumb: qué pasó
Bithumb, el segundo exchange de criptomonedas más grande de Corea del Sur por volumen de operaciones, informó que un intruso externo entró en su sistema móvil interno, que los empleados usan para comunicarse entre sí y trabajar, y que se filtró información personal. Detectó la intrusión el martes 27 de octubre y ese mismo día la reportó a la Agencia de Internet y Seguridad de Corea (KISA) y a la Comisión de Protección de Información Personal, según Yonhap, citada por Reuters y CoinDesk.
Bithumb dijo que todavía está determinando el alcance exacto, "incluida la posibilidad de que haya información de miembros involucrada", y que hará un anuncio oficial. También afirmó que el sistema vulnerado está separado de su plataforma de trading, por lo que no se puede acceder a las criptomonedas de los clientes a través de esta brecha. Al 28 de octubre no se había reportado pérdida de criptomonedas, y Bithumb no había dicho cuántas personas se vieron afectadas.
No solo Bithumb: ataques al sector financiero coreano
Bithumb fue una de las tres empresas financieras que reportaron ataques el mismo día, informó Reuters citando a Yonhap. A principios de octubre, la Comisión de Servicios Financieros dijo que una ola de hackeos había afectado a 16 empresas financieras surcoreanas, incluidos bancos, y había causado alrededor de 100,000 casos de filtración de datos.
| Empresa | Lo que reportó (27–28 de octubre de 2026) |
|---|---|
| Bithumb (exchange de criptomonedas) | Sistema móvil interno hackeado; se filtró información personal; está verificando si incluye datos de miembros |
| Daishin Securities (corredora de bolsa) | Se filtró información personal y crediticia de 38,490 clientes (CoinDesk); se tomaron medidas de emergencia |
| Mirae Asset Global Investments (gestora de activos) | Bloqueó accesos anómalos a algunos sistemas web; afirma que la información de los inversionistas no se vio afectada (CoinDesk) |
Filtración de datos de Coinbase: el incidente del proveedor Amplitude
Coinbase dijo que el problema se originó en Amplitude, un proveedor externo de analítica, y no en sus propios sistemas. Se expuso la información de contacto de un "pequeño subconjunto" de clientes de Coinbase, junto con datos de otros clientes de Amplitude. Coinbase negó los reportes de que hubiera sido hackeado, afirmó que los fondos de los clientes están seguros y que no ha encontrado accesos no autorizados a sus sistemas, y dijo que está enviando correos a los clientes afectados "como lo exige la ley", informó CoinDesk el 28 de octubre. Coinbase no ha dicho cuántos clientes se vieron afectados ni qué datos de contacto exactamente estuvieron involucrados.
Para qué se usan los datos de contacto filtrados
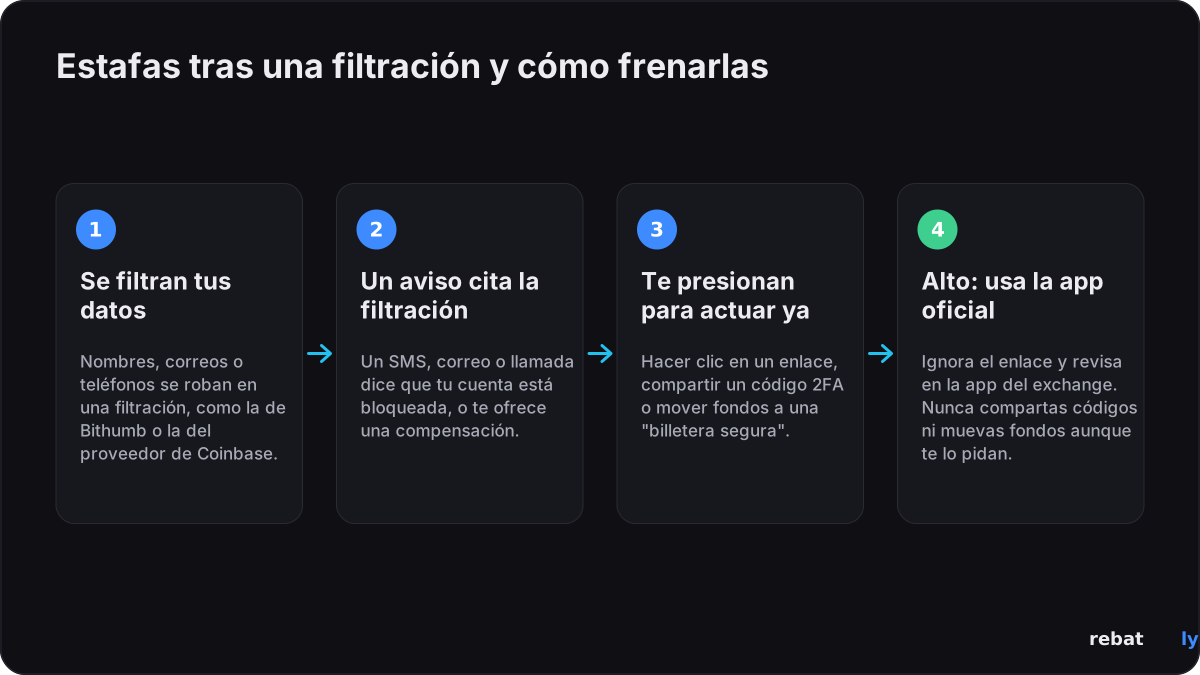
Los nombres, números de teléfono y correos electrónicos no pueden mover tus criptomonedas por sí solos. Los estafadores los usan para sonar convincentes. Después de una filtración, espera mensajes que mencionen el incidente por su nombre: un SMS que diga que tu cuenta está "bloqueada tras el hackeo", un correo sobre una "compensación" con un enlace para reclamarla, o una llamada de alguien que se hace pasar por soporte del exchange y quiere que "protejas" tus fondos moviéndolos a una nueva wallet. CoinDesk señaló que los correos y números de teléfono expuestos pueden usarse justamente para este tipo de phishing e ingeniería social.
El anzuelo es la propia noticia. Ni Bithumb ni Coinbase habían anunciado ningún plan de compensación al 28 de octubre, así que trata cualquier mensaje que ofrezca una como sospechoso hasta que la veas en la app del propio exchange o en sus avisos oficiales.
Cómo proteger tu cuenta de exchange ahora
Estos pasos funcionan en cualquier exchange, estén o no tus datos en una filtración.
| Haz esto | Por qué importa |
|---|---|
| Abre la app del exchange o escribe tú mismo su dirección; no uses enlaces de SMS o correos sobre la filtración | Los mensajes sobre filtraciones son la estafa de seguimiento más común |
| Usa 2FA por app (una app de autenticación) o una passkey, no solo códigos por SMS | Un número de teléfono filtrado facilita atacar los códigos por SMS, por ejemplo mediante un SIM swap (duplicado de SIM) |
| Cambia tu contraseña si la has usado en otro lugar | Las contraseñas reutilizadas permiten que una sola filtración abra otras cuentas |
| Activa la lista blanca de direcciones de retiro | Los retiros solo pueden ir a direcciones que aprobaste con anticipación |
| Revisa tus claves API y los dispositivos con sesión iniciada, y elimina los que no uses | Las claves y sesiones antiguas son una puerta de entrada fácil |
| Nunca compartas códigos 2FA ni tu contraseña, y nunca muevas fondos a una "wallet segura" que alguien te indique | Trata cualquier solicitud así como una estafa, diga quien diga que la envía |
Filtraciones anteriores en Bithumb y Coinbase
Ninguna de las dos empresas es nueva en esto. Ambas han tenido filtraciones anteriores que comenzaron fuera de sus sistemas de trading, a través de una persona o un socio con acceso a datos de clientes.
| Cuándo | Qué pasó |
|---|---|
| Bithumb, 2017 | Una PC usada para trabajo de Bithumb se infectó mediante un correo de spear phishing y se filtraron 36,487 registros personales; la Comisión de Comunicaciones de Corea multó a Bithumb con unos 60 millones de wones (Dailian, diciembre de 2017) |
| Coinbase, 2025 | Contratistas de la empresa de outsourcing TaskUs filtraron datos de clientes; Coinbase estimó el costo entre US$180 millones y US$400 millones (según Reuters y CryptoSlate, mayo de 2025) |
| Bithumb y Coinbase, octubre de 2026 | Hackeo del sistema móvil interno de Bithumb; datos de contacto de clientes de Coinbase expuestos a través del proveedor Amplitude |
Qué sigue
• Bithumb prometió un anuncio oficial sobre el alcance de la filtración, incluido si hubo datos de miembros involucrados. El Servicio de Supervisión Financiera de Corea estaba evaluando a Bithumb y a otras dos empresas el 28 de octubre, informó CoinDesk.
• Coinbase está enviando correos a los clientes cuyos datos fueron expuestos.
• Tú: espera mensajes fraudulentos relacionados con la filtración en las próximas semanas, y verifica dentro de la app oficial cualquier cosa que te pida actuar.
Actualizaremos este artículo cuando Bithumb publique el alcance de la filtración.
Lo que Rebatly nunca te pide
Rebatly nunca te pide tu contraseña, códigos 2FA ni claves API, y nunca te pide mover fondos. Los reembolsos se asocian a tu cuenta de exchange mediante su UID y se pagan diariamente en USDT por transferencia interna. Si alguien que usa el nombre de Rebatly te pide algo de esto, no somos nosotros: contáctanos en Telegram en @rebatly o en hello@rebatly.io.
Regístrate a través de Rebatly y parte de cada comisión de trading vuelve a ti: hasta 50% en Bybit y Bitget, hasta 40% en BloFin y OKX, hasta 60% en MEXC y hasta 65% en futuros de OrangeX. En Toobit, el código Rebatly da hasta 60%, acreditado por el propio Toobit. Nuestra guía sobre cómo funciona un reembolso de comisiones explica el resto.
Este artículo informa sobre noticias y no es asesoramiento de seguridad, legal ni financiero. Rebatly es un afiliado independiente; no es asesoramiento financiero.
Recupera comisiones en cada operación
$10M+ en reembolsos pagados · Pagado a diario en USDT · Nunca te pedimos contraseña ni claves API
¿Ya te registraste? Revisa tu vinculación y tu reembolso con @rebatlybot en Telegram, o contacta a nuestro soporte en @rebatly.
🔔 Recibe un aviso en Telegram cada vez que se pague tu reembolso: toca “Activate notifications” en @rebatlybot. ¿Empiezas a operar? Tu primera operación en 5 pasos.
28 de octubre de 2026 — publicado. Fuentes: Reuters, Yonhap News Agency, CoinDesk, Dailian, CryptoSlate.