Взлом Bithumb и утечка данных Coinbase: что произошло и как защитить свой аккаунт
Две криптобиржи сообщили об инцидентах с данными с разницей меньше чем в сутки. Южнокорейскую Bithumb взломали через внутреннюю систему, которой пользуются её сотрудники, и произошла утечка персональных данных; в тот же день Coinbase сообщила, что сторонний подрядчик раскрыл контактные данные небольшой группы её клиентов. Обе компании говорят, что криптовалюта клиентов не пострадала. Для большинства пользователей главный риск впереди: мошеннические сообщения, которые используют эти новости как приманку. В этой статье — что сообщила каждая компания, для чего можно использовать утёкшие данные и какие шаги защитят ваш аккаунт на бирже уже сегодня.
 NO KYCРегистрация на BloFin
 Регистрация на Bybit
 Регистрация на OKX
 Регистрация на Bitget
 Регистрация на MEXC
 Регистрация на OrangeX
 Регистрация на Toobit
Взлом Bithumb: что произошло
Bithumb, вторая по объёму торгов криптобиржа Южной Кореи, сообщила, что постороннее лицо проникло в её внутреннюю мобильную систему, через которую сотрудники переписываются и работают, и что произошла утечка персональных данных. Биржа обнаружила вторжение во вторник, 27 октября, и в тот же день сообщила о нём в Корейское агентство по интернету и безопасности (KISA) и в Комиссию по защите персональной информации, как передало агентство Yonhap, на которое ссылаются Reuters и CoinDesk.
Bithumb заявила, что всё ещё выясняет точный масштаб, «включая возможность того, что затронута информация пользователей», и что сделает официальное заявление. Также биржа сообщила, что взломанная система отделена от её торговой платформы, поэтому через эту брешь нельзя добраться до криптовалюты клиентов. По состоянию на 28 октября о потере криптовалюты не сообщалось, а Bithumb не раскрыла, сколько людей затронуто.
Не только Bithumb: атаки на финансовый сектор Кореи
Bithumb была одной из трёх финансовых компаний, сообщивших об атаках в один и тот же день, сообщило агентство Reuters со ссылкой на Yonhap. Ранее в октябре Комиссия по финансовым услугам сообщила, что волна хакерских атак затронула 16 южнокорейских финансовых компаний, включая банки, и привела примерно к 100 000 случаев утечки данных.
| Компания | О чём сообщила (27–28 октября 2026) |
|---|---|
| Bithumb (криптобиржа) | Взлом внутренней мобильной системы; утечка персональных данных; выясняется, затронуты ли данные пользователей |
| Daishin Securities (брокер) | Утечка персональных и кредитных данных 38 490 клиентов (CoinDesk); приняты экстренные меры |
| Mirae Asset Global Investments (управляющая компания) | Заблокирован аномальный доступ к некоторым веб-системам; по словам компании, информация инвесторов не пострадала (CoinDesk) |
Утечка данных Coinbase: инцидент у подрядчика Amplitude
Coinbase заявила, что проблема возникла не в её собственных системах, а у Amplitude — стороннего поставщика аналитики. Были раскрыты контактные данные «небольшой части» клиентов Coinbase, а также данные других клиентов Amplitude. Coinbase опровергла сообщения о том, что её взломали, заявила, что средства клиентов в безопасности и что она не обнаружила несанкционированного доступа к своим системам, а также что рассылает затронутым клиентам письма, «как того требует закон», сообщил CoinDesk 28 октября. Coinbase не раскрыла, сколько клиентов затронуто и какие именно контактные данные попали в утечку.
Для чего используют утёкшие контактные данные
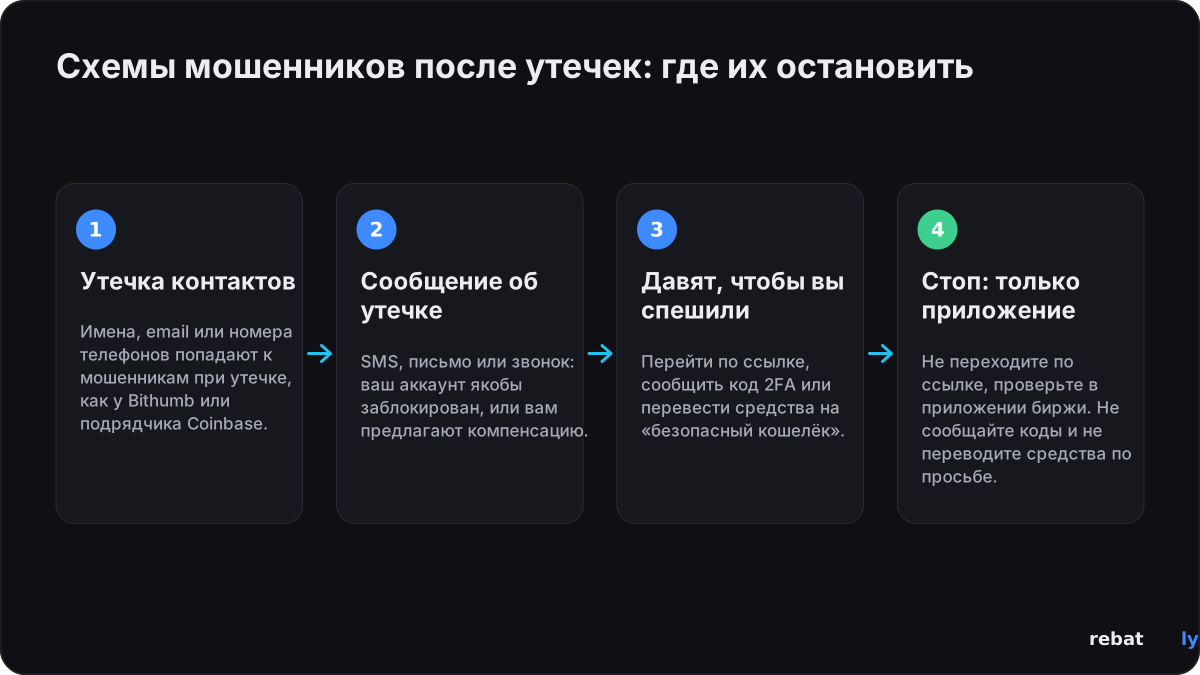
Имена, номера телефонов и адреса электронной почты сами по себе не позволяют перевести вашу криптовалюту. Мошенники используют их, чтобы их сообщения выглядели убедительно. После утечки ждите сообщений, в которых инцидент упоминается по названию: SMS о том, что ваш аккаунт «заблокирован после взлома», письмо о «компенсации» со ссылкой для её получения или звонок от человека, который представляется поддержкой биржи и хочет, чтобы вы «защитили» средства, переведя их на новый кошелёк. CoinDesk отметил, что раскрытые адреса почты и номера телефонов могут использоваться именно для такого фишинга и социальной инженерии.
Приманка — сама новость. По состоянию на 28 октября ни Bithumb, ни Coinbase не объявляли никаких программ компенсации, поэтому относитесь к любому сообщению с таким предложением с подозрением, пока не увидите его в официальном приложении биржи или в её официальных объявлениях.
Как защитить аккаунт на бирже прямо сейчас
Эти шаги работают на любой бирже, независимо от того, попали ли ваши данные в утечку.
| Что сделать | Почему это важно |
|---|---|
| Открывайте приложение биржи или вводите её адрес вручную; не переходите по ссылкам из SMS и писем о взломе | Сообщения на тему утечки — самая распространённая мошенническая схема после инцидента |
| Используйте 2FA через приложение-аутентификатор или ключ доступа (passkey), а не только SMS-коды | Утёкший номер телефона упрощает атаку на SMS-коды, например через подмену SIM-карты (SIM swap) |
| Смените пароль, если использовали его где-то ещё | Если пароль используется в нескольких местах, одна утечка открывает доступ к другим аккаунтам |
| Включите белый список адресов для вывода | Вывод возможен только на адреса, которые вы заранее одобрили |
| Проверьте API-ключи и устройства, с которых выполнен вход, и удалите те, которыми не пользуетесь | Старые ключи и сессии — лёгкая лазейка |
| Никогда не сообщайте коды 2FA и пароль и никогда не переводите средства на «безопасный кошелёк», который вам кто-то указал | Считайте любую такую просьбу мошенничеством, от кого бы она ни исходила |
Прежние утечки данных у Bithumb и Coinbase
Для обеих компаний это не впервые. У обеих уже были утечки, которые начинались за пределами торговых систем — через человека или партнёра с доступом к данным клиентов.
| Когда | Что произошло |
|---|---|
| Bithumb, 2017 | Компьютер, использовавшийся для работы в Bithumb, был заражён через целевое фишинговое письмо, и произошла утечка 36 487 записей с персональными данными; Комиссия по коммуникациям Кореи оштрафовала Bithumb примерно на 60 млн вон (Dailian, декабрь 2017) |
| Coinbase, 2025 | Подрядчики аутсорсинговой компании TaskUs допустили утечку данных клиентов; Coinbase оценила ущерб в $180 млн – $400 млн (по данным Reuters и CryptoSlate, май 2025) |
| Bithumb и Coinbase, октябрь 2026 | Взлом внутренней мобильной системы Bithumb; раскрытие контактов клиентов Coinbase через подрядчика Amplitude |
Что будет дальше
• Bithumb пообещала сделать официальное заявление о масштабе утечки, в том числе о том, затронуты ли данные пользователей. Служба финансового надзора Кореи 28 октября проводила проверку Bithumb и ещё двух компаний, сообщил CoinDesk.
• Coinbase рассылает письма клиентам, чьи данные были раскрыты.
• Вы: в ближайшие недели ожидайте мошеннических сообщений на тему утечки а любые просьбы что-то сделать проверяйте только в официальном приложении.
Мы обновим эту статью, когда Bithumb опубликует данные о масштабе утечки.
Чего Rebatly никогда не просит
Rebatly никогда не просит ваш пароль, коды 2FA или API-ключи и никогда не просит переводить средства. Рибейты привязываются к вашему аккаунту на бирже по UID и выплачиваются ежедневно в USDT внутренним переводом. Если кто-то от имени Rebatly просит что-либо из этого — это не мы: свяжитесь с нами в Telegram @rebatly или по адресу hello@rebatly.io.
Зарегистрируйтесь через Rebatly, и часть каждой торговой комиссии будет возвращаться вам: до 50% на Bybit и Bitget, до 40% на BloFin и OKX, до 60% на MEXC и до 65% на фьючерсах OrangeX. На Toobit код Rebatly даёт до 60%, их начисляет сама Toobit. Остальное объясняет наш гайд о том, как работает рибейт комиссий.
Эта статья сообщает новости и не является консультацией по вопросам безопасности, юридическим или финансовым. Rebatly — независимый партнёр; не является финансовой рекомендацией.
Возвращайте комиссию с каждой сделки
$10M+ рибейтов выплачено · Выплаты ежедневно в USDT · Никогда не просим пароль и API-ключи
Уже зарегистрировались? Проверьте привязку аккаунта и рибейт через бота @rebatlybot в Telegram или обратитесь в поддержку @rebatly.
🔔 Получайте уведомление в Telegram при каждой выплате рибейта: нажмите «Activate notifications» в @rebatlybot. Только начинаете торговать? Первая сделка за 5 шагов.
28 октября 2026 — опубликовано. Источники: Reuters, Yonhap News Agency, CoinDesk, Dailian, CryptoSlate.