Piratage de Bithumb et fuite de données Coinbase : ce qui s'est passé et comment protéger votre compte
Deux plateformes d'échange crypto ont signalé des incidents de données à un jour d'intervalle. En Corée du Sud, Bithumb a été piraté via un système interne utilisé par ses employés, et des informations personnelles ont fuité ; le même jour, Coinbase a indiqué qu'un prestataire tiers avait exposé les coordonnées d'un petit groupe de ses clients. Les deux affirment que les cryptos des clients n'ont pas été touchées. Pour la plupart des utilisateurs, le plus grand risque est la suite : des messages frauduleux qui se servent de l'actualité comme appât. Cet article présente ce que chaque entreprise a déclaré, ce à quoi peuvent servir les données divulguées et les mesures qui protègent votre compte dès aujourd'hui.
 NO KYCS'inscrire sur BloFin
 S'inscrire sur Bybit
 S'inscrire sur OKX
 S'inscrire sur Bitget
 S'inscrire sur MEXC
 S'inscrire sur OrangeX
 S'inscrire sur Toobit
Piratage de Bithumb : ce qui s'est passé
Bithumb, deuxième plateforme d'échange crypto de Corée du Sud par volume d'échanges, a indiqué qu'un intrus s'était introduit dans son système mobile interne, que les employés utilisent pour communiquer entre eux et travailler, et que des informations personnelles avaient fuité. Elle a découvert l'intrusion le mardi 27 octobre et l'a signalée le jour même à la Korea Internet & Security Agency (KISA) et à la Personal Information Protection Commission, selon Yonhap, repris par Reuters et CoinDesk.
Bithumb a précisé qu'elle détermine encore l'étendue exacte de l'incident, « y compris la possibilité que des informations de membres soient concernées », et qu'elle fera une annonce officielle. Elle a aussi indiqué que le système compromis est distinct de sa plateforme de trading, de sorte que les cryptos des clients ne peuvent pas être atteintes par cette brèche. Au 28 octobre, aucune perte de crypto n'avait été signalée, et Bithumb n'avait pas précisé combien de personnes étaient touchées.
Pas seulement Bithumb : des attaques contre la finance coréenne
Bithumb était l'une des trois sociétés financières ayant signalé des attaques le même jour, a rapporté Reuters, citant Yonhap. Plus tôt en octobre, la Financial Services Commission avait indiqué qu'une vague de piratages avait touché 16 sociétés financières sud-coréennes, dont des banques, entraînant environ 100 000 cas de fuites de données.
| Entreprise | Ce qu'elle a signalé (27–28 octobre 2026) |
|---|---|
| Bithumb (plateforme d'échange crypto) | Système mobile interne piraté ; fuite d'informations personnelles ; vérification en cours pour savoir si des données de membres sont concernées |
| Daishin Securities (courtier) | Fuite d'informations personnelles et de crédit de 38 490 clients (CoinDesk) ; mesures d'urgence prises |
| Mirae Asset Global Investments (gestionnaire d'actifs) | A bloqué un accès anormal à certains systèmes web ; affirme que les informations des investisseurs n'ont pas été touchées (CoinDesk) |
Fuite de données Coinbase : l'incident chez le prestataire Amplitude
Coinbase a indiqué que le problème est survenu chez Amplitude, un prestataire tiers d'analyse de données, et non dans ses propres systèmes. Les coordonnées d'un « petit sous-ensemble » de clients de Coinbase ont été exposées, ainsi que des données d'autres clients d'Amplitude. Coinbase a démenti les informations selon lesquelles elle aurait été piratée, a déclaré que les fonds des clients sont en sécurité et qu'elle n'a constaté aucun accès non autorisé à ses systèmes, et a précisé qu'elle envoie un e-mail aux clients concernés « comme l'exige la loi », a rapporté CoinDesk le 28 octobre. Coinbase n'a pas indiqué combien de clients sont touchés ni quelles coordonnées exactement étaient concernées.
À quoi servent les coordonnées divulguées
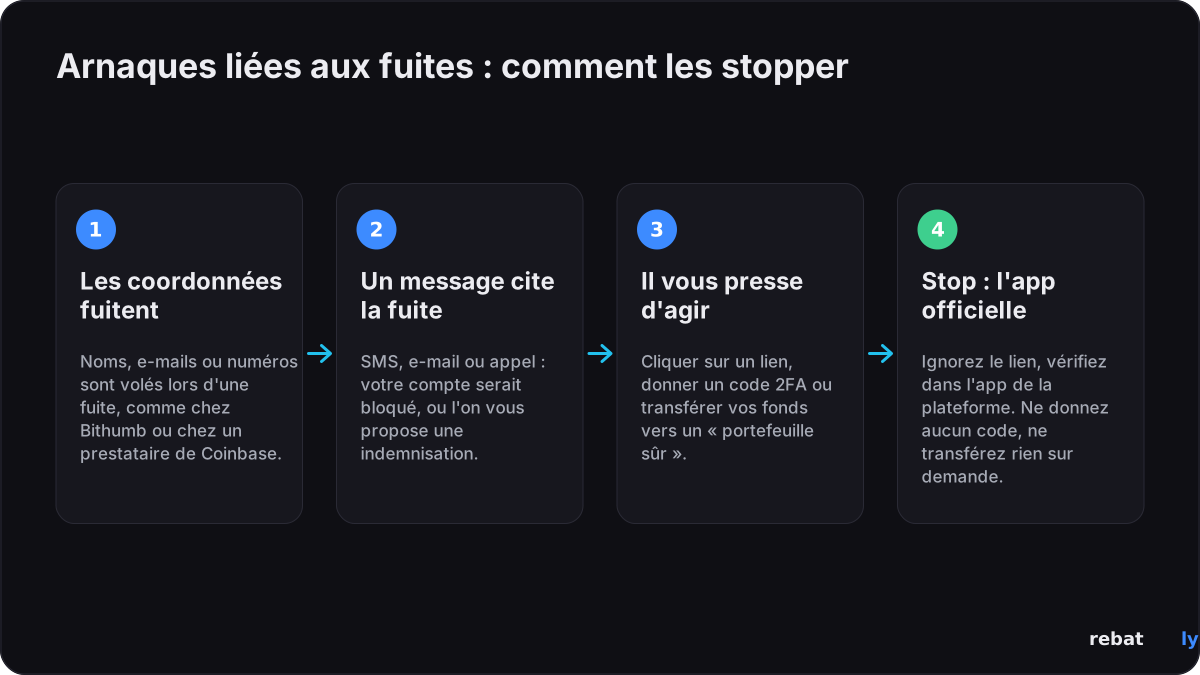
Des noms, numéros de téléphone et adresses e-mail ne permettent pas à eux seuls de déplacer vos cryptos. Les escrocs s'en servent pour paraître crédibles. Après une fuite, attendez-vous à des messages qui citent l'incident nommément : un SMS affirmant que votre compte est « bloqué après le piratage », un e-mail sur une « indemnisation » avec un lien pour la réclamer, ou un appel d'une personne se faisant passer pour le support de la plateforme qui veut que vous « sécurisiez » vos fonds en les transférant vers un nouveau portefeuille. CoinDesk a souligné que les e-mails et numéros de téléphone exposés peuvent servir précisément à ce type d'hameçonnage et d'ingénierie sociale.
L'appât, c'est l'actualité elle-même. Ni Bithumb ni Coinbase n'avaient annoncé de dispositif d'indemnisation au 28 octobre : considérez donc comme suspect tout message qui en propose un, tant que vous ne le voyez pas dans l'application de la plateforme ou dans ses annonces officielles.
Comment protéger votre compte de plateforme dès maintenant
Ces mesures valent pour toute plateforme d'échange, que vos données aient fuité ou non.
| À faire | Pourquoi c'est important |
|---|---|
| Ouvrez l'application de la plateforme ou tapez vous-même son adresse ; n'utilisez pas les liens des SMS ou e-mails concernant la fuite | Les messages sur le thème de la fuite sont l'arnaque la plus courante après une fuite |
| Utilisez une 2FA par application (une application d'authentification) ou une clé d'accès (passkey), pas uniquement des codes SMS | Un numéro de téléphone divulgué rend les codes SMS plus faciles à attaquer, par exemple via un échange de carte SIM (SIM swap) |
| Changez votre mot de passe si vous l'avez utilisé ailleurs | Avec un mot de passe réutilisé, une seule fuite peut ouvrir d'autres comptes |
| Activez la liste blanche des adresses de retrait | Les retraits ne peuvent aller que vers des adresses que vous avez approuvées à l'avance |
| Vérifiez vos clés API et vos appareils connectés, et supprimez ceux que vous n'utilisez pas | Les anciennes clés et sessions sont une porte d'entrée facile |
| Ne communiquez jamais vos codes 2FA ni votre mot de passe, et ne transférez jamais de fonds vers un « portefeuille sécurisé » fourni par quelqu'un | Considérez toute demande de ce type comme une arnaque, quelle que soit sa provenance affichée |
Les fuites précédentes chez Bithumb et Coinbase
Ce n'est pas une première pour ces deux entreprises. Toutes deux ont déjà connu des fuites nées en dehors de leurs systèmes de trading, via une personne ou un partenaire ayant accès aux données clients.
| Quand | Ce qui s'est passé |
|---|---|
| Bithumb, 2017 | Un PC utilisé pour le travail chez Bithumb a été infecté via un e-mail d'hameçonnage ciblé (spear-phishing) et 36 487 enregistrements de données personnelles ont fuité ; la Korea Communications Commission a infligé à Bithumb une amende d'environ 60 millions de wons (Dailian, décembre 2017) |
| Coinbase, 2025 | Des sous-traitants de la société d'externalisation TaskUs ont divulgué des données clients ; Coinbase a estimé le coût entre 180 millions et 400 millions de dollars (selon Reuters et CryptoSlate, mai 2025) |
| Bithumb et Coinbase, octobre 2026 | Système mobile interne de Bithumb piraté ; coordonnées de clients de Coinbase exposées via le prestataire Amplitude |
Et maintenant ?
• Bithumb a promis une annonce officielle sur l'étendue de la fuite, y compris sur la question de savoir si des données de membres sont concernées. Le Financial Supervisory Service coréen examinait Bithumb et deux autres sociétés le 28 octobre, a rapporté CoinDesk.
• Coinbase envoie un e-mail aux clients dont les coordonnées ont été exposées.
• Vous : attendez-vous à des messages frauduleux sur le thème de la fuite dans les semaines à venir, et vérifiez dans l'application officielle tout ce qui vous demande d'agir.
Nous mettrons cet article à jour lorsque Bithumb publiera l'étendue de la fuite.
Ce que Rebatly ne demande jamais
Rebatly ne demande jamais votre mot de passe, vos codes 2FA ou vos clés API, et ne vous demande jamais de transférer des fonds. Les remises sont associées à votre compte de plateforme via son UID et versées chaque jour en USDT par transfert interne. Si quelqu'un utilisant le nom Rebatly vous demande l'un de ces éléments, ce n'est pas nous : contactez-nous sur Telegram à @rebatly ou à hello@rebatly.io.
Inscrivez-vous via Rebatly et une partie des frais de chaque transaction vous revient : jusqu'à 50 % sur Bybit et Bitget, jusqu'à 40 % sur BloFin et OKX, jusqu'à 60 % sur MEXC et jusqu'à 65 % sur les contrats à terme OrangeX. Sur Toobit, le code Rebatly offre jusqu'à 60 %, versés directement par Toobit. Notre guide sur le fonctionnement d'une remise sur les frais explique le reste.
Cet article relate l'actualité et ne constitue pas un conseil en sécurité, juridique ou financier. Rebatly est un affilié indépendant ; ceci n'est pas un conseil financier.
Récupérez une partie de vos frais sur chaque trade
$10M+ de remises versées · Versement quotidien en USDT · Jamais de mot de passe ni de clé API
Déjà inscrit ? Vérifiez le rattachement de votre compte et votre remise avec @rebatlybot sur Telegram, ou contactez notre support @rebatly.
🔔 Recevez une alerte Telegram à chaque versement de votre remise : appuyez sur « Activate notifications » dans @rebatlybot. Vous débutez ? Votre premier trade en 5 étapes.
28 octobre 2026 — publication. Sources : Reuters, Yonhap News Agency, CoinDesk, Dailian, CryptoSlate.