Hack da Bithumb e vazamento de dados da Coinbase: o que aconteceu e como proteger sua conta
Duas corretoras de cripto relataram incidentes com dados com um dia de diferença. A sul-coreana Bithumb foi hackeada por meio de um sistema interno usado por seus funcionários, e houve vazamento de informações pessoais; no mesmo dia, a Coinbase informou um vazamento de dados: um fornecedor terceirizado expôs dados de contato de um pequeno grupo de seus clientes. As duas afirmam que as criptomoedas dos clientes não foram afetadas. Para a maioria dos usuários, o risco maior vem agora: mensagens de golpe que usam a notícia como isca. Este artigo mostra o que cada empresa disse, para que os dados vazados podem ser usados e os passos que protegem sua conta na corretora hoje.
 NO KYCCadastre-se na BloFin
 Cadastre-se na Bybit
 Cadastre-se na OKX
 Cadastre-se na Bitget
 Cadastre-se na MEXC
 Cadastre-se na OrangeX
 Cadastre-se na Toobit
Hack da Bithumb: o que aconteceu
A Bithumb, segunda maior corretora de cripto da Coreia do Sul em volume de negociação, disse que um invasor externo entrou no seu sistema móvel interno, que os funcionários usam para trocar mensagens e trabalhar, e que houve vazamento de informações pessoais. A empresa detectou a invasão na terça-feira, 27 de outubro, e comunicou o caso no mesmo dia à Korea Internet & Security Agency (KISA) e à Personal Information Protection Commission, segundo a Yonhap, em informação repercutida pela Reuters e pelo CoinDesk.
A Bithumb disse que ainda está apurando o alcance exato, “incluindo a possibilidade de envolvimento de informações de membros”, e que fará um anúncio oficial. Também afirmou que o sistema invadido é separado da sua plataforma de negociação, de modo que as criptomoedas dos clientes não podem ser acessadas por meio dessa invasão. Até 28 de outubro, não havia relato de perda de criptomoedas, e a Bithumb não tinha informado quantas pessoas foram afetadas.
Não só a Bithumb: ataques ao setor financeiro coreano
A Bithumb foi uma de três empresas financeiras que relataram ataques no mesmo dia, informou a Reuters, citando a Yonhap. No início de outubro, a Financial Services Commission disse que uma onda de ataques hackers atingiu 16 empresas financeiras sul-coreanas, incluindo bancos, causando cerca de 100 000 casos de vazamento de dados.
| Empresa | O que relatou (27–28 de outubro de 2026) |
|---|---|
| Bithumb (corretora de cripto) | Sistema móvel interno hackeado; vazamento de informações pessoais; verificando se dados de membros estão incluídos |
| Daishin Securities (corretora de valores) | Vazamento de informações pessoais e de crédito de 38 490 clientes (CoinDesk); medidas de emergência adotadas |
| Mirae Asset Global Investments (gestora de ativos) | Bloqueou acessos anormais a alguns sistemas web; diz que as informações dos investidores não foram afetadas (CoinDesk) |
Vazamento de dados da Coinbase: o incidente no fornecedor Amplitude
A Coinbase disse que o problema começou na Amplitude, um provedor terceirizado de análise de dados, e não nos seus próprios sistemas. Informações de contato de um “pequeno subconjunto” de clientes da Coinbase foram expostas, junto com dados de outros clientes da Amplitude. A Coinbase negou as notícias de que teria sido hackeada, disse que os fundos dos clientes estão seguros e que não encontrou acesso não autorizado aos seus sistemas, e afirmou que está enviando e-mails aos clientes afetados “conforme exigido por lei”, informou o CoinDesk em 28 de outubro. A Coinbase não disse quantos clientes foram afetados nem quais dados de contato exatamente estavam envolvidos.
Para que servem os dados de contato vazados
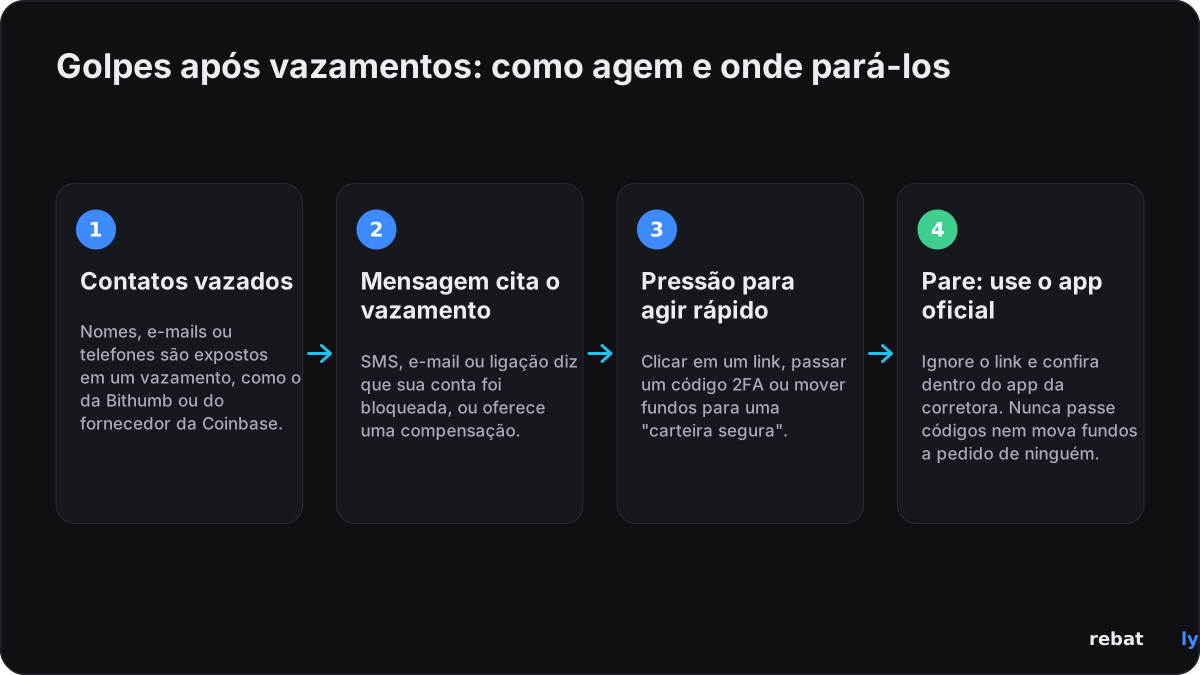
Nomes, números de telefone e endereços de e-mail não conseguem, sozinhos, movimentar suas criptomoedas. Os golpistas os usam para parecer convincentes. Depois de um vazamento, espere mensagens que citam o incidente pelo nome: um SMS dizendo que sua conta foi “bloqueada após o hack”, um e-mail sobre “indenização” com um link para resgatá-la, ou uma ligação de alguém se passando pelo suporte da corretora que quer que você “proteja” seus fundos transferindo-os para uma nova carteira. O CoinDesk observou que e-mails e telefones expostos podem ser usados justamente para esse tipo de phishing e engenharia social.
A isca é a própria notícia. Nem a Bithumb nem a Coinbase tinham anunciado qualquer plano de indenização até 28 de outubro, então trate como suspeita qualquer mensagem que ofereça uma, até vê-la no próprio app da corretora ou nos comunicados oficiais.
Como proteger sua conta na corretora agora
Estes passos funcionam em qualquer corretora, estejam ou não seus dados em um vazamento.
| Faça isto | Por que importa |
|---|---|
| Abra o app da corretora ou digite o endereço você mesmo; não use links de SMS ou e-mails sobre o vazamento | Mensagens sobre o vazamento são o golpe mais comum depois de um incidente |
| Use 2FA por aplicativo (um app autenticador) ou uma passkey, e não apenas códigos por SMS | Um número de telefone vazado facilita ataques aos códigos por SMS, por exemplo com o golpe do SIM swap (clonagem de chip) |
| Troque sua senha se você a usou em qualquer outro lugar | Senhas repetidas permitem que um único vazamento abra outras contas |
| Ative a lista de permissões (whitelist) de endereços de saque | Os saques só podem ir para endereços que você aprovou com antecedência |
| Confira suas chaves de API e os dispositivos conectados, e remova os que você não usa | Chaves e sessões antigas são uma porta de entrada fácil |
| Nunca compartilhe códigos de 2FA ou sua senha, e nunca transfira fundos para uma “carteira segura” que alguém lhe indicar | Trate qualquer pedido assim como golpe, não importa de quem diga vir |
Vazamentos anteriores na Bithumb e na Coinbase
Nenhuma das duas empresas é novata nisso. Ambas já tiveram vazamentos que começaram fora dos seus sistemas de negociação, por meio de uma pessoa ou de um parceiro com acesso a dados de clientes.
| Quando | O que aconteceu |
|---|---|
| Bithumb, 2017 | Um PC usado para trabalho da Bithumb foi infectado por um e-mail de spear phishing e 36 487 registros pessoais vazaram; a Korea Communications Commission multou a Bithumb em cerca de 60 milhões de wons (Dailian, dezembro de 2017) |
| Coinbase, 2025 | Terceirizados da empresa de outsourcing TaskUs vazaram dados de clientes; a Coinbase estimou o custo entre US$ 180 milhões e US$ 400 milhões (segundo a Reuters e a CryptoSlate, maio de 2025) |
| Bithumb e Coinbase, outubro de 2026 | Sistema móvel interno da Bithumb hackeado; contatos de clientes da Coinbase expostos pelo fornecedor Amplitude |
O que acontece agora
• Bithumb: prometeu um anúncio oficial sobre o alcance do vazamento, incluindo se dados de membros foram envolvidos. O Financial Supervisory Service da Coreia estava avaliando a Bithumb e outras duas empresas em 28 de outubro, informou o CoinDesk.
• Coinbase: está enviando e-mails aos clientes cujos dados foram expostos.
• Você: espere mensagens de golpe sobre o vazamento nas próximas semanas, e confira dentro do app oficial qualquer coisa que peça uma ação sua.
Vamos atualizar este artigo quando a Bithumb divulgar o alcance do vazamento.
O que a Rebatly nunca pede
A Rebatly nunca pede sua senha, códigos de 2FA ou chaves de API, e nunca pede que você transfira fundos. O cashback é vinculado à sua conta na corretora pelo UID e pago diariamente em USDT por transferência interna. Se alguém usando o nome Rebatly pedir qualquer uma dessas coisas, não somos nós: entre em contato pelo Telegram em @rebatly ou pelo e-mail hello@rebatly.io.
Cadastre-se pela Rebatly e parte de cada taxa de negociação volta para você: até 50% na Bybit e na Bitget, até 40% na BloFin e na OKX, até 60% na MEXC e até 65% nos futuros da OrangeX. Na Toobit, o código Rebatly dá até 60%, creditado pela própria Toobit. Nosso guia sobre como funciona o cashback de taxas explica o resto.
Este artigo traz notícias e não é aconselhamento de segurança, jurídico ou financeiro. A Rebatly é uma afiliada independente; não é aconselhamento financeiro.
Receba cashback das taxas em toda operação
$10M+ pagos em cashback · Pago todo dia em USDT · Nunca pedimos senha nem chaves de API
Já se cadastrou? Confira o seu vínculo e o seu cashback com o @rebatlybot no Telegram, ou fale com o nosso suporte em @rebatly.
🔔 Receba um alerta no Telegram sempre que seu cashback for pago: toque em “Activate notifications” no @rebatlybot. Começando agora? Sua primeira operação em 5 passos.
28 de outubro de 2026 — publicado. Fontes: Reuters, Yonhap News Agency, CoinDesk, Dailian, CryptoSlate.