Bithumb diretas dan kebocoran data Coinbase: apa yang terjadi dan cara melindungi akunmu
Dua exchange kripto melaporkan insiden data dalam selang satu hari. Bithumb diretas: exchange asal Korea Selatan ini dibobol melalui sistem internal yang dipakai karyawannya, dan informasi pribadi bocor; pada hari yang sama, Coinbase menyatakan bahwa vendor pihak ketiga telah membocorkan data kontak sekelompok kecil nasabahnya. Keduanya menyatakan kripto nasabah tidak tersentuh. Bagi sebagian besar pengguna, risiko yang lebih besar justru datang sesudahnya: pesan penipuan yang memakai berita ini sebagai umpan. Artikel ini merangkum apa yang telah disampaikan masing-masing perusahaan, untuk apa data yang bocor bisa disalahgunakan, dan langkah-langkah yang melindungi akun exchange kamu hari ini.
 NO KYCDaftar di BloFin
 Daftar di Bybit
 Daftar di OKX
 Daftar di Bitget
 Daftar di MEXC
 Daftar di OrangeX
 Daftar di Toobit
Bithumb diretas: apa yang terjadi
Bithumb, exchange kripto terbesar kedua di Korea Selatan berdasarkan volume perdagangan, menyatakan bahwa pihak luar membobol sistem seluler internalnya, yang dipakai karyawan untuk saling berkirim pesan dan bekerja, dan bahwa informasi pribadi bocor. Bithumb menemukan penyusupan itu pada Selasa, 27 Oktober, dan melaporkannya pada hari yang sama ke Korea Internet & Security Agency (KISA) dan Personal Information Protection Commission, menurut Yonhap sebagaimana dikutip Reuters dan CoinDesk.
Bithumb menyatakan masih memastikan cakupan pastinya, "termasuk kemungkinan informasi anggota ikut terdampak", dan akan membuat pengumuman resmi. Bithumb juga menyatakan bahwa sistem yang dibobol terpisah dari platform perdagangannya, sehingga kripto nasabah tidak bisa dijangkau melalui pembobolan ini. Per 28 Oktober, tidak ada laporan kripto yang hilang, dan Bithumb belum menyebutkan berapa banyak orang yang terdampak.
Bukan hanya Bithumb: serangan terhadap sektor keuangan Korea
Bithumb adalah salah satu dari tiga perusahaan keuangan yang melaporkan serangan pada hari yang sama, lapor Reuters dengan mengutip Yonhap. Sebelumnya pada bulan Oktober, Financial Services Commission menyatakan bahwa gelombang peretasan telah menghantam 16 perusahaan keuangan Korea Selatan, termasuk bank, dan menyebabkan sekitar 100 000 kasus kebocoran data.
| Perusahaan | Yang dilaporkan (27–28 Oktober 2026) |
|---|---|
| Bithumb (exchange kripto) | Sistem seluler internal diretas; informasi pribadi bocor; sedang memeriksa apakah data anggota termasuk di dalamnya |
| Daishin Securities (perusahaan sekuritas) | Informasi pribadi dan kredit 38 490 nasabah bocor (CoinDesk); langkah darurat telah diambil |
| Mirae Asset Global Investments (manajer aset) | Memblokir akses tidak wajar ke sebagian sistem web; menyatakan informasi investor tidak terdampak (CoinDesk) |
Kebocoran data Coinbase: insiden vendor Amplitude
Coinbase menyatakan masalahnya bermula di Amplitude, penyedia analitik pihak ketiga, bukan di sistemnya sendiri. Informasi kontak "sebagian kecil" nasabah Coinbase terekspos, bersama data klien Amplitude lainnya. Coinbase membantah laporan bahwa pihaknya diretas, menyatakan dana nasabah aman dan tidak menemukan akses tanpa izin ke sistemnya, serta menyatakan sedang mengirim email kepada nasabah yang terdampak "sebagaimana diwajibkan oleh hukum", lapor CoinDesk pada 28 Oktober. Coinbase belum menyebutkan berapa banyak nasabah yang terdampak atau data kontak apa saja yang terlibat.
Untuk apa data kontak yang bocor dipakai
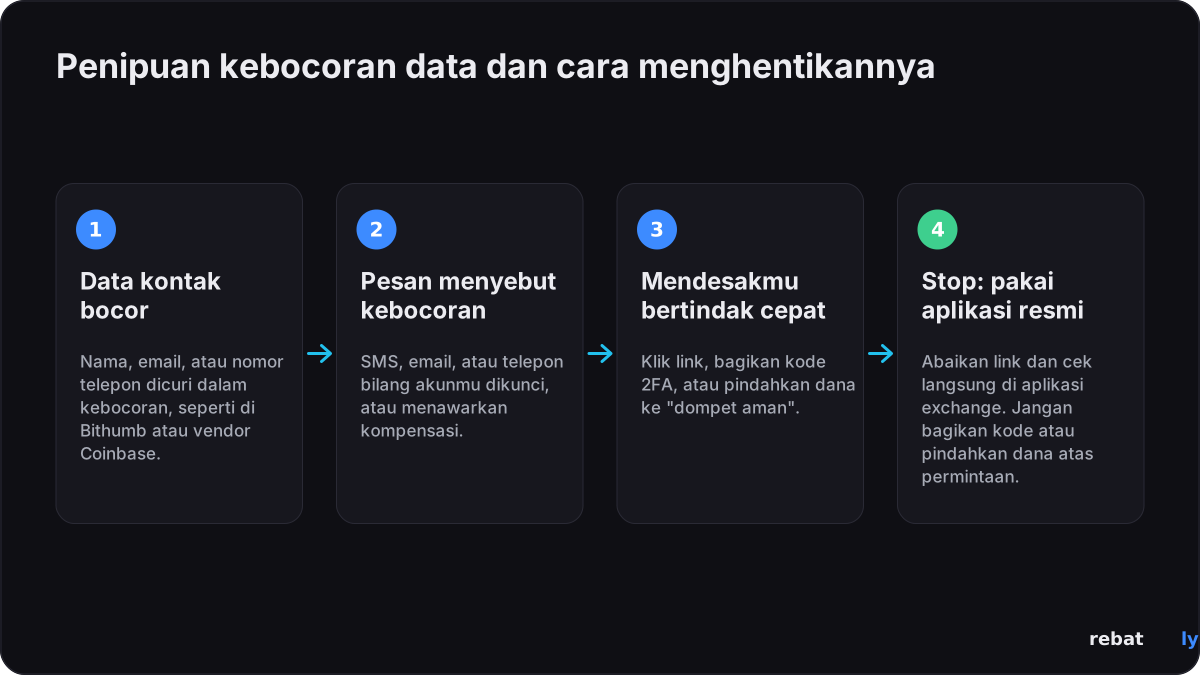
Nama, nomor telepon, dan alamat email saja tidak bisa memindahkan kripto kamu. Penipu memakainya agar terdengar meyakinkan. Setelah kebocoran, waspadai pesan yang menyebut insiden itu secara langsung: SMS yang mengatakan akunmu "terkunci setelah peretasan", email tentang "kompensasi" dengan tautan untuk mengklaimnya, atau telepon dari seseorang yang mengaku sebagai tim support exchange dan memintamu "mengamankan" dana dengan memindahkannya ke wallet baru. CoinDesk mencatat bahwa email dan nomor telepon yang terekspos bisa dipakai untuk phishing dan rekayasa sosial persis seperti ini.
Umpannya adalah berita itu sendiri. Baik Bithumb maupun Coinbase belum mengumumkan skema kompensasi apa pun per 28 Oktober, jadi anggap setiap pesan yang menawarkannya mencurigakan sampai kamu melihatnya sendiri di aplikasi resmi exchange atau pengumuman resminya.
Cara melindungi akun exchange kamu sekarang
Langkah-langkah ini berlaku di exchange mana pun, baik datamu ikut bocor maupun tidak.
| Lakukan ini | Mengapa penting |
|---|---|
| Buka aplikasi exchange atau ketik alamatnya sendiri; jangan pakai tautan di SMS atau email tentang kebocoran | Pesan bertema kebocoran adalah penipuan lanjutan yang paling umum |
| Gunakan 2FA berbasis aplikasi (aplikasi authenticator) atau passkey, bukan hanya kode SMS | Nomor telepon yang bocor membuat kode SMS lebih mudah diserang, misalnya lewat SIM swap |
| Ganti password kamu jika pernah dipakai di tempat lain | Password yang dipakai ulang membuat satu kebocoran bisa membuka akun lain |
| Aktifkan whitelist alamat penarikan | Penarikan hanya bisa dikirim ke alamat yang sudah kamu setujui sebelumnya |
| Periksa API key dan perangkat yang sedang login, lalu hapus yang tidak kamu pakai | API key dan sesi lama adalah jalan masuk yang mudah |
| Jangan pernah membagikan kode 2FA atau password kamu, dan jangan pernah memindahkan dana ke "wallet aman" yang diberikan seseorang | Anggap setiap permintaan seperti ini sebagai penipuan, siapa pun yang mengaku mengirimnya |
Kebocoran sebelumnya di Bithumb dan Coinbase
Ini bukan hal baru bagi kedua perusahaan. Keduanya pernah mengalami kebocoran sebelumnya yang bermula di luar sistem perdagangan mereka, melalui orang atau mitra yang punya akses ke data nasabah.
| Kapan | Apa yang terjadi |
|---|---|
| Bithumb, 2017 | Sebuah PC yang dipakai untuk pekerjaan Bithumb terinfeksi melalui email spear-phishing dan 36 487 data pribadi bocor; Korea Communications Commission mendenda Bithumb sekitar 60 juta won (Dailian, Desember 2017) |
| Coinbase, 2025 | Kontraktor di perusahaan outsourcing TaskUs membocorkan data nasabah; Coinbase memperkirakan biayanya $180 juta hingga $400 juta (dilaporkan oleh Reuters dan CryptoSlate, Mei 2025) |
| Bithumb dan Coinbase, Oktober 2026 | Sistem seluler internal Bithumb diretas; kontak nasabah Coinbase terekspos melalui vendor Amplitude |
Apa yang terjadi selanjutnya
• Bithumb telah menjanjikan pengumuman resmi tentang cakupan kebocoran, termasuk apakah data anggota terlibat. Financial Supervisory Service Korea sedang menilai Bithumb dan dua perusahaan lain pada 28 Oktober, lapor CoinDesk.
• Coinbase sedang mengirim email kepada nasabah yang datanya terekspos.
• Kamu: waspadai pesan penipuan bertema kebocoran dalam beberapa minggu ke depan, dan jika ada pesan yang memintamu bertindak, periksa kebenarannya di dalam aplikasi resmi.
Kami akan memperbarui artikel ini ketika Bithumb mengumumkan cakupan kebocoran.
Yang tidak pernah diminta Rebatly
Rebatly tidak pernah meminta password, kode 2FA, atau API key kamu, dan tidak pernah memintamu memindahkan dana. Cashback dicocokkan dengan akun exchange kamu melalui UID-nya dan dibayarkan setiap hari dalam USDT melalui transfer internal. Jika ada yang memakai nama Rebatly dan meminta salah satu dari hal ini, itu bukan kami: hubungi kami di Telegram melalui @rebatly atau di hello@rebatly.io.
Daftar melalui Rebatly dan sebagian dari setiap biaya trading kembali ke kamu: hingga 50% di Bybit dan Bitget, hingga 40% di BloFin dan OKX, hingga 60% di MEXC, dan hingga 65% di futures OrangeX. Di Toobit, kode Rebatly memberikan hingga 60%, dikreditkan langsung oleh Toobit. Panduan kami tentang cara kerja cashback biaya trading menjelaskan selebihnya.
Artikel ini melaporkan berita dan bukan saran keamanan, hukum, atau keuangan. Rebatly adalah afiliasi independen; bukan saran keuangan.
Dapatkan fee kembali di setiap trade
$10M+ cashback sudah dibayarkan · Dibayar setiap hari dalam USDT · Tak pernah minta password atau API key
Sudah daftar? Cek link dan cashback kamu lewat @rebatlybot di Telegram, atau hubungi support kami di @rebatly.
🔔 Dapatkan notifikasi Telegram setiap kali cashback kamu dibayarkan: ketuk “Activate notifications” di @rebatlybot. Baru mulai trading? Trade pertamamu dalam 5 langkah.
28 Oktober 2026 — diterbitkan. Sumber: Reuters, Yonhap News Agency, CoinDesk, Dailian, CryptoSlate.