Bithumb hack at Coinbase data leak: ano ang nangyari at paano protektahan ang account mo
Dalawang crypto exchange ang nag-report ng data incident sa loob ng isang araw. Ang Bithumb ay na-hack sa South Korea sa pamamagitan ng isang internal system na ginagamit ng mga empleyado nito, at may personal information na na-leak; sa parehong araw, sinabi ng Coinbase na may third-party vendor na nag-expose ng contact details ng maliit na grupo ng mga customer nito. Pareho nilang sinasabing hindi nagalaw ang crypto ng mga customer. Ang mas malaking panganib para sa karamihan ng users ay ang susunod: mga scam message na ginagamit ang balitang ito bilang pain. Nilalatag ng article na ito kung ano ang sinabi ng bawat kumpanya, saan puwedeng gamitin ang na-leak na data, at ang mga hakbang na nagpoprotekta sa exchange account mo ngayon.
 NO KYCMag-sign up sa BloFin
 Mag-sign up sa Bybit
 Mag-sign up sa OKX
 Mag-sign up sa Bitget
 Mag-sign up sa MEXC
 Mag-sign up sa OrangeX
 Mag-sign up sa Toobit
Bithumb hack: ano ang nangyari
Sinabi ng Bithumb, ang pangalawang pinakamalaking crypto exchange sa South Korea batay sa trading volume, na may outsider na nakapasok sa in-house mobile system nito, na ginagamit ng mga empleyado para mag-usap at magtrabaho, at may personal information na na-leak. Natuklasan nito ang intrusion noong Martes, 27 October, at ini-report ito sa parehong araw sa Korea Internet & Security Agency (KISA) at sa Personal Information Protection Commission, ayon sa Yonhap na iniulat ng Reuters at CoinDesk.
Sinabi ng Bithumb na inaalam pa nito ang eksaktong saklaw, "including the possibility of member information being involved", at maglalabas ito ng official announcement. Sinabi rin nito na hiwalay ang na-breach na system sa trading platform nito, kaya hindi maaabot ang crypto ng mga customer sa pamamagitan ng breach na ito. Hanggang 28 October, walang naiulat na nawalang crypto, at hindi pa sinasabi ng Bithumb kung ilang tao ang apektado.
Hindi lang Bithumb: mga atake sa finance sector ng Korea
Isa ang Bithumb sa tatlong financial firm na nag-report ng atake sa parehong araw, ayon sa Reuters na sumipi sa Yonhap. Mas maaga ngayong October, sinabi ng Financial Services Commission na may sunod-sunod na hacking na tumama sa 16 na financial firm sa South Korea, kasama ang mga bangko, na nagdulot ng humigit-kumulang 100,000 kaso ng data leak.
| Kumpanya | Ano ang ini-report nito (27–28 October 2026) |
|---|---|
| Bithumb (crypto exchange) | Na-hack ang internal mobile system; may personal information na na-leak; inaalam pa kung kasama ang member data |
| Daishin Securities (broker) | Na-leak ang personal at credit information ng 38,490 na customer (CoinDesk); nagpatupad ng emergency measures |
| Mirae Asset Global Investments (asset manager) | Hinarang ang abnormal na access sa ilang web system; sinasabing hindi naapektuhan ang investor information (CoinDesk) |
Coinbase data leak: ang insidente sa vendor na Amplitude
Sinabi ng Coinbase na nagsimula ang problema sa Amplitude, isang third-party analytics provider, at hindi sa sarili nitong mga system. Na-expose ang contact information ng isang "small subset" ng mga customer ng Coinbase, kasama ang data ng iba pang client ng Amplitude. Itinanggi ng Coinbase ang mga ulat na na-hack ito, sinabing ligtas ang pondo ng mga customer at wala itong nakitang unauthorized access sa mga system nito, at sinabing nag-e-email ito sa mga apektadong customer "as required by law", ayon sa ulat ng CoinDesk noong 28 October. Hindi pa sinasabi ng Coinbase kung ilang customer ang apektado o kung aling contact details mismo ang kasama.
Saan ginagamit ang na-leak na contact details
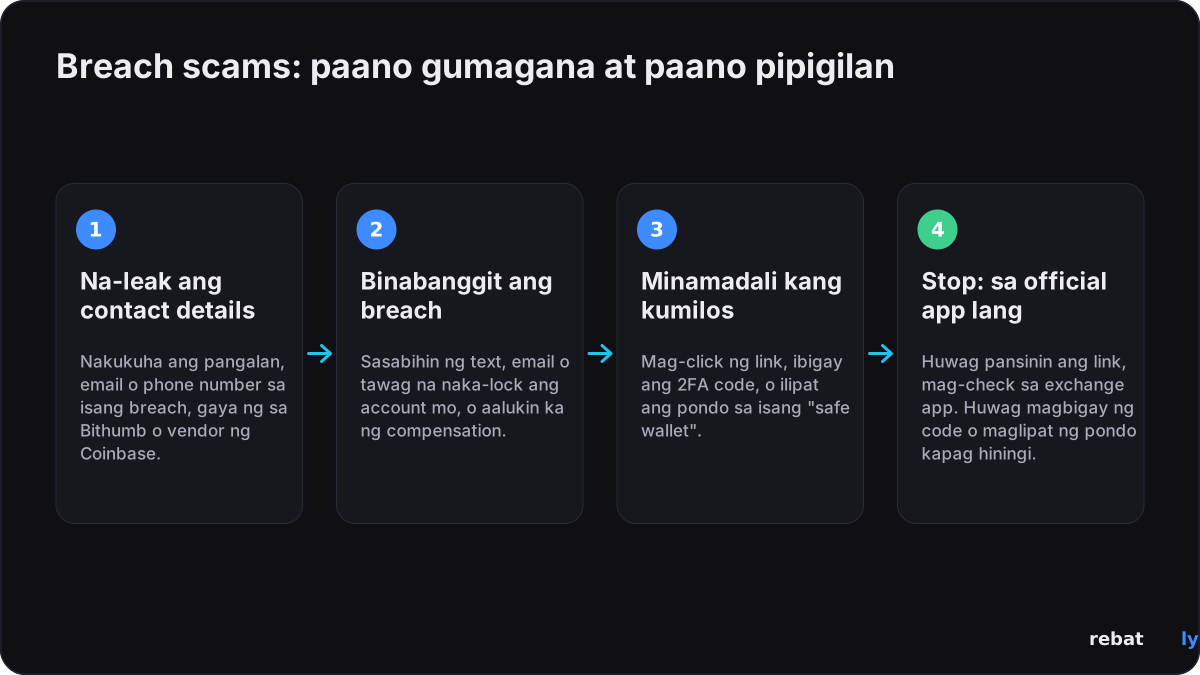
Hindi kayang galawin ng pangalan, phone number at email address ang crypto mo nang mag-isa. Ginagamit ito ng mga scammer para magmukhang kapani-paniwala. Pagkatapos ng leak, asahan ang mga message na binabanggit mismo ang insidente: isang text na nagsasabing "locked after the hack" ang account mo, isang email tungkol sa "compensation" na may link para i-claim ito, o tawag mula sa nagpapanggap na exchange support na gustong i-"secure" mo ang pondo mo sa paglipat nito sa bagong wallet. Binanggit ng CoinDesk na ang na-expose na email at phone number ay puwedeng gamitin para mismo sa ganitong phishing at social engineering.
Ang balita mismo ang pain. Hanggang 28 October, wala pang inanunsyong compensation scheme ang Bithumb o ang Coinbase, kaya ituring na kahina-hinala ang anumang message na nag-aalok nito hangga't hindi mo ito nakikita sa sariling app o official notices ng exchange.
Paano protektahan ang exchange account mo ngayon
Gumagana ang mga hakbang na ito sa kahit anong exchange, kasama man o hindi ang data mo sa isang leak.
| Gawin ito | Bakit ito mahalaga |
|---|---|
| Buksan ang exchange app o i-type mismo ang address nito; huwag gamitin ang mga link sa text o email tungkol sa breach | Ang mga message na tungkol sa breach ang pinakakaraniwang kasunod na scam |
| Gumamit ng app-based 2FA (authenticator app) o passkey, hindi SMS code lang | Kapag na-leak ang phone number, mas madaling atakihin ang SMS code, halimbawa sa pamamagitan ng SIM swap |
| Palitan ang password mo kung nagamit mo na ito sa ibang lugar | Sa paulit-ulit na password, puwedeng mabuksan ng isang leak ang iba mo pang account |
| I-on ang withdrawal address whitelist | Sa mga address lang na in-approve mo nang maaga puwedeng mapunta ang withdrawals |
| I-check ang mga API key at naka-log-in na device mo, at tanggalin ang hindi mo ginagamit | Madaling daanan papasok ang mga lumang key at session |
| Huwag kailanman ibahagi ang 2FA code o password mo, at huwag kailanman ilipat ang pondo sa "safe wallet" na ibinigay ng iba | Ituring na scam ang anumang ganitong request, kahit kanino pa ito sinasabing galing |
Mga naunang breach sa Bithumb at Coinbase
Hindi na bago ito sa dalawang kumpanya. Pareho silang nagkaroon ng mga naunang leak na nagsimula sa labas ng kanilang trading system, sa pamamagitan ng isang tao o partner na may access sa customer data.
| Kailan | Ano ang nangyari |
|---|---|
| Bithumb, 2017 | Na-infect ang isang PC na ginagamit sa trabaho sa Bithumb sa pamamagitan ng spear-phishing email at na-leak ang 36,487 na personal record; pinagmulta ng Korea Communications Commission ang Bithumb ng humigit-kumulang 60 million won (Dailian, December 2017) |
| Coinbase, 2025 | Nag-leak ng customer data ang mga contractor sa outsourcing firm na TaskUs; tinantya ng Coinbase ang gastos sa $180 million hanggang $400 million (iniulat ng Reuters at CryptoSlate, May 2025) |
| Bithumb at Coinbase, October 2026 | Na-hack ang internal mobile system ng Bithumb; na-expose ang customer contacts ng Coinbase sa pamamagitan ng vendor na Amplitude |
Ano ang susunod
• Bithumb: nangako ng official announcement tungkol sa saklaw ng leak, kasama kung may member data na nadamay. Ayon sa ulat ng CoinDesk, sinusuri ng Financial Supervisory Service ng Korea ang Bithumb at dalawa pang firm noong 28 October.
• Coinbase: nag-e-email sa mga customer na na-expose ang details.
• Ikaw: asahan ang mga scam message na tungkol sa breach sa mga susunod na linggo, at i-check sa loob ng official app ang anumang humihiling na may gawin ka.
Ia-update namin ang article na ito kapag inilabas na ng Bithumb ang saklaw ng leak.
Ang hindi kailanman hinihingi ng Rebatly
Hindi kailanman hinihingi ng Rebatly ang password, 2FA code o API key mo, at hindi ka kailanman hihilingang maglipat ng pondo. Itinutugma ang cashback sa exchange account mo gamit ang UID nito at binabayaran araw-araw sa USDT sa pamamagitan ng internal transfer. Kung may gumagamit ng pangalang Rebatly at humihingi ng alinman dito, hindi kami iyon: i-contact kami sa Telegram sa @rebatly o sa hello@rebatly.io.
Mag-sign up sa pamamagitan ng Rebatly at bahagi ng bawat trading fee ay babalik sa iyo: hanggang 50% sa Bybit at Bitget, hanggang 40% sa BloFin at OKX, hanggang 60% sa MEXC at hanggang 65% sa OrangeX futures. Sa Toobit, ang code Rebatly ay nagbibigay ng hanggang 60%, na kini-credit mismo ng Toobit. Ipinapaliwanag ng aming guide sa kung paano gumagana ang fee cashback ang iba pa.
Nag-uulat ng balita ang article na ito at hindi ito security, legal o financial advice. Ang Rebatly ay isang independent affiliate; hindi financial advice.
Bawiin ang fees sa bawat trade
$10M+ cashback na naibayad · Bayad araw-araw in USDT · Walang password o API keys, kahit kailan
Naka-sign up ka na? I-check ang link at cashback mo gamit ang @rebatlybot sa Telegram, o makipag-ugnayan sa support namin sa @rebatly.
🔔 Makatanggap ng Telegram alert tuwing naipapadala sa iyo ang cashback mo: i-tap ang “Activate notifications” sa @rebatlybot. Bago sa trading? Ang una mong trade sa 5 hakbang.
October 28, 2026 — na-publish. Mga source: Reuters, Yonhap News Agency, CoinDesk, Dailian, CryptoSlate.