Bithumb-Hack und Coinbase-Datenleck: Was passiert ist und wie du dein Konto schützt
Zwei Krypto-Börsen haben innerhalb eines Tages Datenlecks gemeldet. Die südkoreanische Börse Bithumb wurde gehackt, und zwar über ein internes System, das ihre Mitarbeiter nutzen; dabei sind personenbezogene Daten abgeflossen. Am selben Tag teilte Coinbase mit, dass ein externer Dienstleister Kontaktdaten einer kleinen Gruppe seiner Kunden offengelegt hat. Beide Unternehmen erklären, dass die Kryptowerte der Kunden nicht betroffen waren. Für die meisten Nutzer liegt das größere Risiko in dem, was jetzt folgt: Betrugsnachrichten, die die Schlagzeilen als Köder nutzen. Dieser Artikel fasst zusammen, was die beiden Unternehmen gesagt haben, wofür die geleakten Daten missbraucht werden können und mit welchen Schritten du dein Börsenkonto noch heute schützt.
 NO KYCBei BloFin anmelden
 Bei Bybit anmelden
 Bei OKX anmelden
 Bei Bitget anmelden
 Bei MEXC anmelden
 Bei OrangeX anmelden
 Bei Toobit anmelden
Bithumb-Hack: Was passiert ist
Bithumb, gemessen am Handelsvolumen Südkoreas zweitgrößte Krypto-Börse, erklärte, ein Außenstehender sei in ihr internes Mobilsystem eingedrungen, über das Mitarbeiter miteinander kommunizieren und arbeiten, und dabei seien personenbezogene Daten abgeflossen. Laut Yonhap, zitiert von Reuters und CoinDesk, entdeckte Bithumb den Einbruch am Dienstag, dem 27. Oktober, und meldete ihn noch am selben Tag der Korea Internet & Security Agency (KISA) und der Personal Information Protection Commission.
Bithumb gab an, das genaue Ausmaß noch zu prüfen, „einschließlich der Möglichkeit, dass Mitgliederdaten betroffen sind“, und kündigte eine offizielle Mitteilung an. Zudem erklärte die Börse, das betroffene System sei von ihrer Handelsplattform getrennt, sodass über diesen Einbruch kein Zugriff auf die Kryptowerte der Kunden möglich sei. Stand 28. Oktober wurden keine Kryptoverluste gemeldet, und Bithumb hatte nicht mitgeteilt, wie viele Personen betroffen sind.
Nicht nur Bithumb: Angriffe auf Koreas Finanzbranche
Bithumb war eines von drei Finanzunternehmen, die am selben Tag Angriffe meldeten, berichtete Reuters unter Berufung auf Yonhap. Bereits Anfang Oktober hatte die Financial Services Commission erklärt, eine Hackingwelle habe 16 südkoreanische Finanzunternehmen getroffen, darunter Banken, und rund 100 000 Fälle von Datenlecks verursacht.
| Unternehmen | Was gemeldet wurde (27.–28. Oktober 2026) |
|---|---|
| Bithumb (Krypto-Börse) | Internes Mobilsystem gehackt; personenbezogene Daten abgeflossen; Prüfung, ob Mitgliederdaten betroffen sind |
| Daishin Securities (Broker) | Personen- und Kreditdaten von 38 490 Kunden abgeflossen (CoinDesk); Notfallmaßnahmen ergriffen |
| Mirae Asset Global Investments (Vermögensverwalter) | Ungewöhnliche Zugriffe auf einige Websysteme blockiert; Anlegerdaten laut eigener Aussage nicht betroffen (CoinDesk) |
Coinbase-Datenleck: der Vorfall beim Dienstleister Amplitude
Coinbase erklärte, das Problem habe bei Amplitude begonnen, einem externen Analyseanbieter, und nicht in den eigenen Systemen. Offengelegt wurden Kontaktdaten einer „kleinen Teilmenge“ der Coinbase-Kunden, zusammen mit Daten anderer Amplitude-Kunden. Coinbase wies Berichte zurück, gehackt worden zu sein, erklärte, die Kundengelder seien sicher und man habe keinen unbefugten Zugriff auf die eigenen Systeme festgestellt, und gab an, betroffene Kunden „wie gesetzlich vorgeschrieben“ per E-Mail zu informieren, berichtete CoinDesk am 28. Oktober. Coinbase hat nicht mitgeteilt, wie viele Kunden betroffen sind oder welche Kontaktdaten genau betroffen waren.
Wofür geleakte Kontaktdaten missbraucht werden
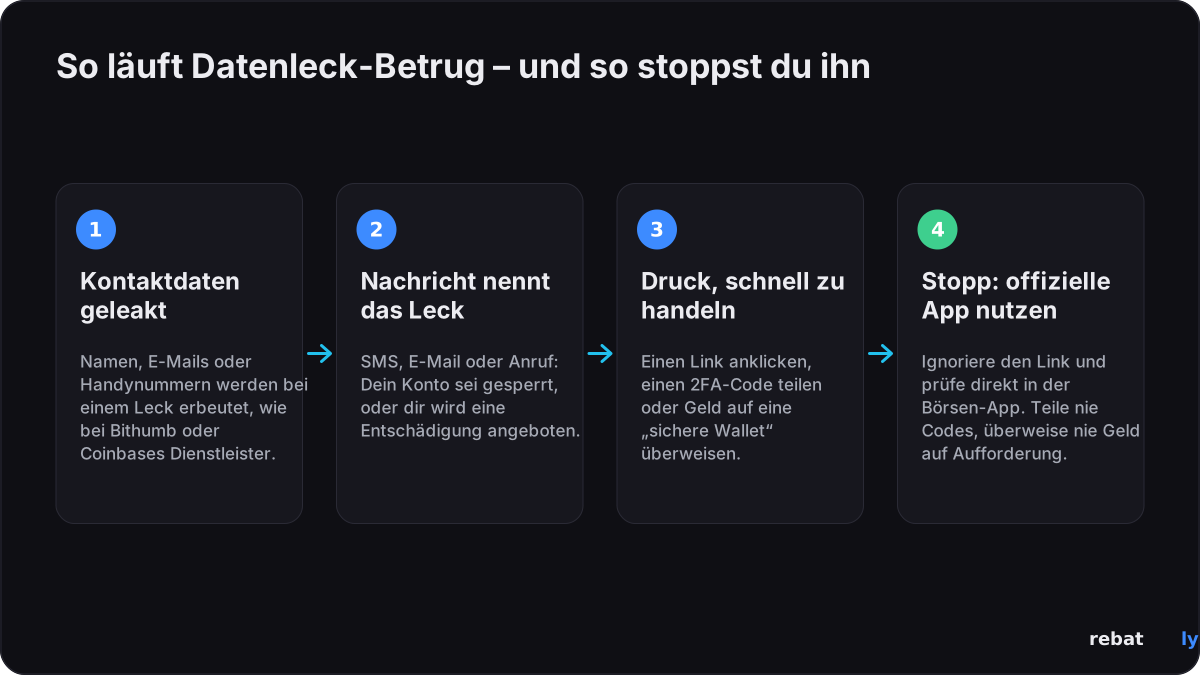
Namen, Telefonnummern und E-Mail-Adressen allein können deine Kryptowerte nicht bewegen. Betrüger nutzen sie, um glaubwürdig zu wirken. Rechne nach einem Leak mit Nachrichten, die den Vorfall beim Namen nennen: eine SMS, dein Konto sei „nach dem Hack gesperrt“, eine E-Mail über eine „Entschädigung“ mit einem Link, um sie anzufordern, oder ein Anruf von jemandem, der sich als Börsen-Support ausgibt und will, dass du deine Gelder „sicherst“, indem du sie auf eine neue Wallet überträgst. CoinDesk wies darauf hin, dass offengelegte E-Mail-Adressen und Telefonnummern genau für diese Art von Phishing und Social Engineering genutzt werden können.
Der Köder sind die Schlagzeilen selbst. Weder Bithumb noch Coinbase hatten bis zum 28. Oktober ein Entschädigungsprogramm angekündigt. Behandle daher jede Nachricht, die eines anbietet, als verdächtig, bis du es in der App der Börse selbst oder in ihren offiziellen Mitteilungen siehst.
So schützt du dein Börsenkonto jetzt
Diese Schritte helfen bei jeder Börse, unabhängig davon, ob deine Daten von einem Leak betroffen waren.
| Das solltest du tun | Warum es wichtig ist |
|---|---|
| Öffne die App der Börse oder tippe ihre Adresse selbst ein; nutze keine Links aus SMS oder E-Mails zum Datenleck | Nachrichten zum Datenleck sind die häufigste Betrugsmasche nach einem Leak |
| Nutze app-basierte 2FA (eine Authenticator-App) oder einen Passkey, nicht nur SMS-Codes | Eine geleakte Telefonnummer macht SMS-Codes leichter angreifbar, zum Beispiel per SIM-Swapping |
| Ändere dein Passwort, wenn du es auch anderswo verwendet hast | Mehrfach genutzte Passwörter machen aus einem Leak einen Zugang zu weiteren Konten |
| Aktiviere die Whitelist für Auszahlungsadressen | Auszahlungen gehen dann nur an Adressen, die du vorab freigegeben hast |
| Prüfe deine API-Schlüssel und angemeldeten Geräte und entferne alle, die du nicht nutzt | Alte Schlüssel und Sitzungen bieten Angreifern einen leichten Zugang |
| Gib niemals 2FA-Codes oder dein Passwort weiter und verschiebe nie Gelder auf eine „sichere Wallet“, die dir jemand nennt | Behandle jede solche Anfrage als Betrug, egal von wem sie angeblich kommt |
Frühere Datenlecks bei Bithumb und Coinbase
Für beide Unternehmen ist das nicht neu. Beide hatten bereits frühere Leaks, die außerhalb ihrer Handelssysteme begannen, über eine Person oder einen Partner mit Zugriff auf Kundendaten.
| Wann | Was passiert ist |
|---|---|
| Bithumb, 2017 | Ein für Bithumb-Arbeiten genutzter PC wurde über eine Spear-Phishing-E-Mail infiziert, und 36 487 personenbezogene Datensätze gelangten nach außen; die Korea Communications Commission verhängte gegen Bithumb eine Geldbuße von rund 60 Millionen Won (Dailian, Dezember 2017) |
| Coinbase, 2025 | Vertragskräfte des Outsourcing-Dienstleisters TaskUs gaben Kundendaten preis; Coinbase bezifferte die Kosten auf 180 Millionen bis 400 Millionen US-Dollar (berichtet von Reuters und CryptoSlate, Mai 2025) |
| Bithumb und Coinbase, Oktober 2026 | Internes Mobilsystem von Bithumb gehackt; Kontaktdaten von Coinbase-Kunden über den Dienstleister Amplitude offengelegt |
Wie es weitergeht
• Bithumb hat eine offizielle Mitteilung zum Ausmaß des Leaks angekündigt, auch dazu, ob Mitgliederdaten betroffen waren. Die südkoreanische Finanzaufsicht Financial Supervisory Service prüfte am 28. Oktober Bithumb und zwei weitere Unternehmen, berichtete CoinDesk.
• Coinbase informiert die Kunden, deren Daten offengelegt wurden, per E-Mail.
• Du: Rechne in den kommenden Wochen mit Betrugsnachrichten rund um das Datenleck und prüfe alles, was dich zum Handeln auffordert, in der offiziellen App.
Wir aktualisieren diesen Artikel, sobald Bithumb das Ausmaß des Leaks veröffentlicht.
Wonach Rebatly niemals fragt
Rebatly fragt niemals nach deinem Passwort, deinen 2FA-Codes oder API-Schlüsseln und fordert dich nie auf, Gelder zu verschieben. Rückerstattungen werden deinem Börsenkonto über dessen UID zugeordnet und täglich per interner Überweisung in USDT ausgezahlt. Falls jemand unter dem Namen Rebatly nach einem dieser Dinge fragt, sind das nicht wir: Kontaktiere uns auf Telegram unter @rebatly oder per E-Mail an hello@rebatly.io.
Registriere dich über Rebatly, und ein Teil jeder Handelsgebühr fließt an dich zurück: bis zu 50% bei Bybit und Bitget, bis zu 40% bei BloFin und OKX, bis zu 60% bei MEXC und bis zu 65% bei OrangeX-Futures. Bei Toobit bringt der Code Rebatly bis zu 60%, gutgeschrieben von Toobit selbst. Unser Ratgeber dazu, wie eine Gebührenrückerstattung funktioniert, erklärt den Rest.
Dieser Artikel berichtet über Nachrichten und ist keine Sicherheits-, Rechts- oder Finanzberatung. Rebatly ist ein unabhängiger Affiliate-Partner; keine Finanzberatung.
Gebühren bei jedem Trade zurückholen
$10M+ Rebates ausgezahlt · Täglich in USDT · Kein Passwort, keine API-Keys – niemals
Schon registriert? Prüfe deine Kontoverknüpfung und Rückerstattung mit @rebatlybot auf Telegram oder kontaktiere unseren Support unter @rebatly.
🔔 Erhalte bei jeder Auszahlung deiner Rückerstattung eine Telegram-Benachrichtigung: Tippe in @rebatlybot auf „Activate notifications“. Neu im Trading? Dein erster Trade in 5 Schritten.
28. Oktober 2026 — veröffentlicht. Quellen: Reuters, Yonhap News Agency, CoinDesk, Dailian, CryptoSlate.