Tài khoản sàn bị hack: nghi một tổ chức ở EU mất 106 triệu USD
Một vụ tài khoản sàn bị hack với thiệt hại hơn 106 triệu USD được nghi là đã xảy ra với một tổ chức giấu tên ở Liên minh châu Âu vào thứ Bảy 1/11/2026, theo nhà điều tra blockchain ZachXBT. Số tiền rời khỏi các tài khoản tại nhiều sàn giao dịch tập trung dưới dạng USDC và USDT, rồi được đổi sang ether và Monero trong vòng một ngày, ông cho biết trong cảnh báo đăng trên kênh Telegram của mình lúc 12:28 UTC ngày 2/11. Cả nạn nhân lẫn các sàn đều chưa xác nhận thiệt hại, và các sàn cũng chưa được nêu tên. Bài viết này đề cập những gì đã biết, những gì chưa biết, tiền đã đi đâu, và mọi người dùng sàn cần kiểm tra gì ngay lúc này.


Chuyện gì đã xảy ra: vụ trộm 106 triệu USD theo các nguồn tin
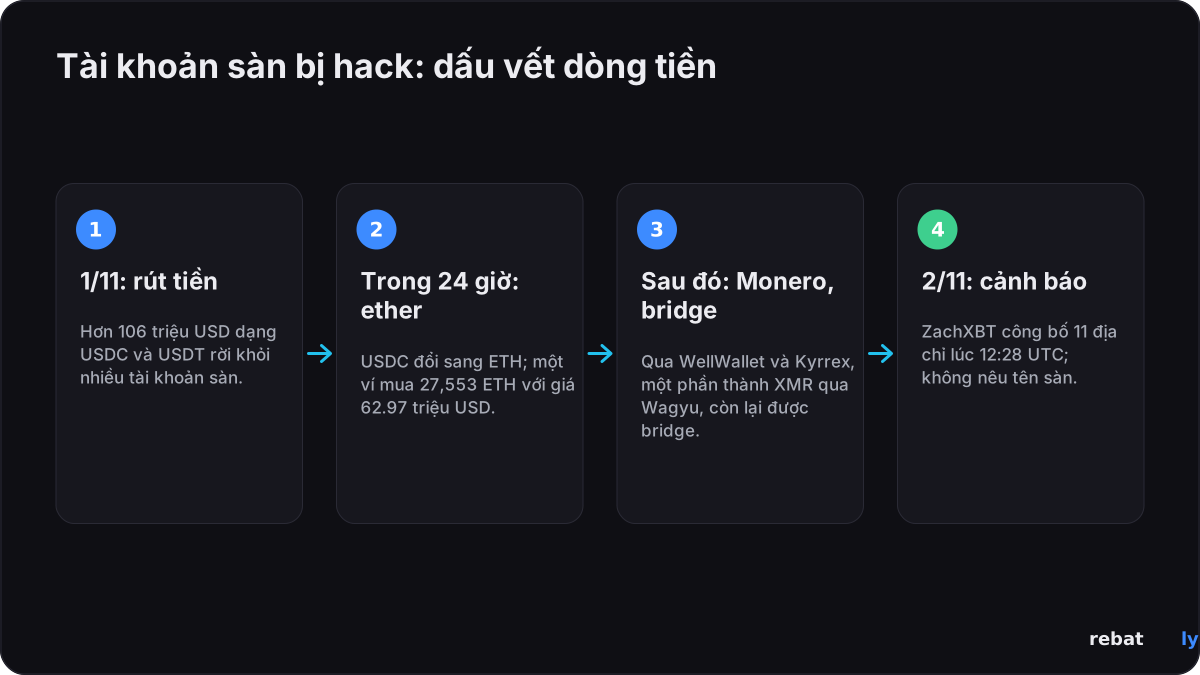
Cảnh báo đến từ ZachXBT, một nhà điều tra độc lập chuyên theo dõi crypto bị đánh cắp trên chuỗi (on-chain). Trên kênh Telegram của mình, ông viết rằng một tổ chức ở EU bị nghi đã mất hơn 106 triệu USD từ nhiều tài khoản sàn giao dịch tập trung vào ngày 1/11, với số tiền được rút dưới dạng USDC và USDT bởi “một đối tượng phi pháp”. Ông công bố 11 địa chỉ Ethereum liên quan đến vụ trộm, địa chỉ đầu tiên là 0xADd95cD98E0288ba69785E3151E1db86adF8Dd58, và đề nghị cộng đồng theo dõi chúng. Từ “tổ chức” có thể là một công ty, một công ty giao dịch hay một quỹ; ZachXBT không nói rõ là loại nào, CoinDesk lưu ý.
Dưới đây là những gì đã biết và chưa biết, tính đến 17:45 UTC ngày 2/11:
| Câu hỏi | Những gì đã biết | Nguồn |
|---|---|---|
| Bao nhiêu | Hơn 106 triệu USD, chưa được xác nhận độc lập | ZachXBT |
| Khi nào | Ngày 1/11/2026; cảnh báo được đưa ra lúc 12:28 UTC ngày 2/11 | ZachXBT |
| Những gì bị lấy | USDC và USDT, không nêu tỷ lệ phân chia | ZachXBT, CoinLaw |
| Từ đâu | Các tài khoản tại nhiều sàn giao dịch tập trung; một sơ đồ dòng tiền gắn nhãn chúng là Sàn 1, 2 và 3 | Unchained |
| Ai bị mất | Một tổ chức có trụ sở tại Liên minh châu Âu, không nêu tên | Crypto Briefing |
| Tài khoản bị truy cập bằng cách nào | Chưa công bố | Tất cả các nguồn |
Vụ này khác với vụ hack Binance ngày 29/10, khi kẻ tấn công rút cạn ví nóng của chính sàn. Ở đây, số tiền dường như đã rời khỏi tài khoản khách hàng, điều này cho thấy khả năng thông tin đăng nhập bị đánh cắp, khóa API bị xâm phạm hoặc có người trong nội bộ, chứ không phải lỗ hổng trong hệ thống của sàn. Đó là suy luận từ diễn biến sự việc, không phải kết luận từ bất kỳ cuộc điều tra nào.
Tiền đã đi đâu
Trong vòng 24 giờ sau khi rút, số tiền đã được di chuyển. Dấu vết, theo mô tả của ZachXBT và các hãng tin đã xem xét dữ liệu của ông:
| Bước | Chuyện gì đã xảy ra | Ai đưa tin |
|---|---|---|
| 1. Rút tiền | USDC và USDT rời khỏi nhiều tài khoản sàn vào ngày 1/11 | ZachXBT |
| 2. Đổi sang ether | USDC được đổi “ráo riết” sang ETH; một ví liên quan đã mua 27,553 ETH với giá 62.97 triệu USD, trung bình khoảng 2,286 USD | ZachXBT; Lookonchain qua PANews |
| 3. Dịch vụ đổi tức thì | Tiền được gửi đến WellWallet, Kyrrex và các dịch vụ đổi tức thì khác | ZachXBT, Unchained |
| 4. Monero | Một phần được chuyển thành XMR qua Wagyu; khoảng 2.64 triệu USDC được chuyển ngày 2/11 đến một địa chỉ cấp tiền cho một cụm ví gắn nhãn Wagyu | ZachXBT, Unchained |
| 5. Cầu nối (bridge) | Tài sản được bridge sang nhiều chuỗi, bao gồm 2,200 ETH gửi đến một địa chỉ rồi được bridge tiếp sang một địa chỉ định dạng Tron | Unchained |
Các giao dịch mua ether ban đầu được xem là hoạt động mua vào mang tính lạc quan của “cá voi”, trước khi biểu đồ dòng tiền của Lookonchain liên kết ví mua với các địa chỉ của vụ trộm, PANews đưa tin. Một sơ đồ dòng tiền được ghi nhận là của ZachXBT, nhà điều tra Specter và TRM Labs cho thấy USDC đi qua hàng chục ví mới trước khi đến các dịch vụ nêu trên, Unchained đưa tin. Monero mặc định ẩn người gửi, người nhận và số tiền, nên bất cứ phần nào đã chuyển thành XMR đều khó truy vết hơn nhiều so với USDC và ETH trước đó.
Ai đứng sau vụ này
Chưa ai bị xác định danh tính. ZachXBT nói ông có thể khẳng định “với độ tin cậy cao” rằng đối tượng không phải Lazarus Group, đơn vị của Triều Tiên mà FBI quy trách nhiệm cho vụ hack Binance, dựa trên “nhiều dấu hiệu rửa tiền”. Ông không nói những dấu hiệu đó là gì, Unchained lưu ý. Chưa cơ quan thực thi pháp luật nào lên tiếng. Mọi quy kết ngoài điều đó đều là suy đoán, và Rebatly không thêm vào đó.
Các sàn giao dịch nói gì
Chưa có gì. Vì ZachXBT không nêu tên các sàn, không sàn nào phải phản hồi, và tính đến thời điểm viết bài, chưa sàn nào xác nhận thiệt hại, CoinDesk và Crypto Briefing đưa tin. Nạn nhân cũng chưa lên tiếng. Từ đó rút ra ba điểm:
• Con số 106 triệu USD là ước tính của ZachXBT từ dữ liệu on-chain, không phải con số từ nạn nhân hay một sàn.
• Chưa có tiền của người dùng nào tại các sàn được biết là bị ảnh hưởng. Thiệt hại được báo cáo là từ tài khoản riêng của một tổ chức, không phải từ dự trữ của sàn.
• Việc rút tiền không bị tạm dừng ở bất cứ đâu vì sự cố này, theo mọi báo cáo hiện có.
Đóng băng hay thu hồi: chưa có gì đến nay
Chưa có vụ đóng băng nào được báo cáo. USDC và USDT có thể bị đơn vị phát hành là Circle và Tether đóng băng, và CoinLaw lưu ý rằng bất kỳ USDT nào còn nằm trong 11 địa chỉ bị gắn cờ đều thuộc phạm vi quyền đóng băng của Tether. Nhưng dấu vết cho thấy phần lớn USDC đã được đổi sang ether, mà ether và Monero thì không đơn vị phát hành nào có thể đóng băng. Nếu có đóng băng, nhiều khả năng sẽ là số stablecoin còn lại, và đóng băng không có nghĩa là hoàn trả: tiền bị đóng băng vẫn bị khóa cho đến khi tòa án hoặc đơn vị phát hành quyết định ai được nhận.
Thị trường phản ứng ra sao
Hầu như không. Ether ở mức 2,254 USD lúc 00:00 UTC ngày 1/11 và 2,253 USD lúc 17:43 UTC ngày 2/11, theo thống kê của chúng tôi từ giá theo giờ của CoinGecko, sau khi chạm 2,284 USD lúc 12:00 UTC ngày 2/11. Lượng 27,553 ETH được mua bằng số tiền nghi là bị đánh cắp là rất nhỏ so với khối lượng giao dịch ether hằng ngày. Monero ở mức 599 USD tại cả hai thời điểm. Bitcoin đi từ 77,521 USD xuống 76,942 USD trong cùng giai đoạn, giảm 0.7%. Rebatly không dự báo giá. Hướng dẫn của chúng tôi về chi phí giao dịch trong thị trường biến động nhanh giải thích vì sao chênh lệch giá và phí quan trọng nhất vào những ngày như thế này.
Ba vụ trộm trong năm ngày
Đây là vụ trộm crypto lớn thứ ba được báo cáo kể từ ngày 29/10. Chúng khác nhau ở đối tượng bị tấn công:
| Sự cố | Ngày | Thiệt hại được báo cáo | Mục tiêu bị tấn công | Trạng thái |
|---|---|---|---|---|
| Binance | 29/10 | Khoảng 6.3 tỷ USD | Ví nóng của sàn | FBI quy trách nhiệm cho TraderTraitor của Triều Tiên; Binance cho biết khoảng 95% đã được bù bằng tiền của chính sàn |
| Tổ chức ở EU | 1/11 | Hơn 106 triệu USD (ZachXBT, chưa xác nhận) | Tài khoản khách hàng tại nhiều sàn | Nạn nhân và các sàn chưa được nêu tên; tiền đã chuyển sang ETH và XMR |
| Mercado Bitcoin | 2/11 | Hơn 40 triệu USD (ước tính của Hypernative) | Ví của sàn trên ít nhất 10 chuỗi | Nạp và rút tiền tạm dừng; Tether đã đóng băng khoảng 4.5 triệu USDT |
Số liệu về Mercado Bitcoin lấy từ Decrypt và CoinDesk; sàn này cho biết đã “xác định và nhanh chóng khống chế” sự cố và không khách hàng nào mất tiền. Không có bằng chứng công khai nào liên kết ba vụ việc. Về vụ Binance, xem các bài viết của chúng tôi về vụ hack Binance và việc rút tiền trên Binance sau vụ hack.
Tài khoản sàn bị hack: người dùng cần kiểm tra gì ngay
Trộm tài khoản là loại thiệt hại mà người dùng có thể tự làm gì đó để phòng ngừa. Dù chuyện gì đã xảy ra với tổ chức này, những bước kiểm tra sau chỉ mất mười phút:
• Khóa API: mở trang API của mọi sàn bạn dùng. Xóa các khóa bạn không nhận ra hoặc không còn dùng, và đảm bảo các khóa còn lại không có quyền rút tiền trừ khi bạn cần, kèm danh sách IP cho phép.
• Whitelist địa chỉ rút tiền: bật tính năng whitelist địa chỉ để tiền chỉ có thể đi đến các địa chỉ bạn đã phê duyệt, với khóa thời gian cho các địa chỉ mới thêm.
• 2FA: dùng ứng dụng xác thực hoặc khóa phần cứng, không dùng SMS. Kiểm tra danh sách thiết bị và phiên đăng nhập, đăng xuất mọi thứ bạn không nhận ra.
• Email: tài khoản email dùng để đăng nhập sàn cần có mật khẩu mạnh riêng và 2FA; hầu hết các vụ chiếm đoạt tài khoản bắt đầu từ đó.
• Tin nhắn lừa đảo: sau mỗi vụ trộm lớn đều xuất hiện các tin nhắn giả mạo “cảnh báo bảo mật” và “xác minh ví của bạn”. Các sàn không bao giờ yêu cầu mật khẩu, mã 2FA hay cụm từ khôi phục (seed phrase) của bạn. Hướng dẫn của chúng tôi về rò rỉ dữ liệu sàn giao dịch và tin nhắn lừa đảo cho thấy chúng trông như thế nào.
• Chỉ theo kênh chính thức: nếu một sàn bạn dùng được nêu tên trong báo cáo sau này, hãy đọc thông báo của chính sàn đó trước khi hành động.
Đây là thông tin bảo mật chung, không phải lời khuyên tài chính.
Điều gì sẽ diễn ra tiếp theo
• Một cái tên: nạn nhân hoặc một trong các sàn có thể xác nhận thiệt hại, qua đó cũng cho thấy các tài khoản đã bị truy cập bằng cách nào.
• Đóng băng: Tether hoặc Circle có thể đóng băng stablecoin còn nằm trong các địa chỉ bị gắn cờ.
• Dấu vết: ZachXBT và những người khác đang theo dõi 11 địa chỉ; nhiều khả năng sẽ có thêm các giao dịch đổi, bridge và chuyển sang Monero.
• Phản hồi của các sàn: nếu số tiền đã đến một sàn giao dịch tập trung ở bất kỳ thời điểm nào, sàn đó có thể đóng băng hoặc báo cáo chúng.
Chúng tôi sẽ cập nhật bài viết này khi nạn nhân, một sàn hoặc một nhà điều tra công bố thêm thông tin.
Giao dịch với phí thấp hơn
Kiểm tra tài khoản cũng là dịp tốt để xem các giao dịch của bạn tốn bao nhiêu. Đăng ký qua Rebatly và một phần phí giao dịch của mỗi lệnh sẽ quay về với bạn: lên đến 50% trên Bybit và Bitget, lên đến 40% trên BloFin và OKX, lên đến 60% trên MEXC và lên đến 65% với hợp đồng tương lai OrangeX. Trên Toobit, mã Rebatly mang lại hoàn phí lên đến 60%, do chính Toobit ghi có. Hoàn phí được trả hằng ngày bằng USDT. Hướng dẫn của chúng tôi về cách hoàn phí giao dịch hoạt động giải thích phần còn lại.
Bài viết này đưa tin và không phải lời khuyên tài chính. Rebatly là đơn vị liên kết độc lập; không phải lời khuyên tài chính.
Nhận lại phí trên mọi giao dịch
Đã chi trả $10M+ hoàn phí · Trả hàng ngày bằng USDT · Không bao giờ hỏi mật khẩu hay API key
Đã đăng ký rồi? Kiểm tra liên kết tài khoản và khoản hoàn phí qua @rebatlybot trên Telegram, hoặc liên hệ bộ phận hỗ trợ @rebatly.
🔔 Nhận thông báo Telegram mỗi khi khoản hoàn phí được chi trả: bấm “Activate notifications” trong @rebatlybot. Mới bắt đầu giao dịch? Giao dịch đầu tiên trong 5 bước.
3/11/2026 — xuất bản. Nguồn: CoinDesk, Unchained, Crypto Briefing, CoinLaw, PANews, Decrypt, CoinGecko.