Conta de exchange hackeada: suspeita de roubo de US$ 106 milhões de uma entidade da UE
Um caso de conta de exchange hackeada, com um roubo de criptomoedas de mais de US$ 106 milhões, pode ter atingido uma entidade não nomeada da União Europeia no sábado, 1 de novembro de 2026, segundo o investigador de blockchain ZachXBT. Os fundos saíram de contas em várias exchanges centralizadas em USDC e USDT e foram então trocados por ether e Monero em menos de um dia, disse ele em um alerta no seu canal do Telegram às 12:28 UTC de 2 de novembro. Nem a vítima nem qualquer exchange confirmou uma perda, e as exchanges não foram nomeadas. Este artigo mostra o que se sabe, o que não se sabe, para onde o dinheiro foi e o que todo usuário de exchange deve checar agora.
 NO KYCCadastre-se na BloFin
 Cadastre-se na Bybit
 Cadastre-se na OKX
 Cadastre-se na Bitget
 Cadastre-se na MEXC
 Cadastre-se na OrangeX
 Cadastre-se na Toobit
O que aconteceu: o roubo de US$ 106 milhões em contas de exchange, como foi relatado
O alerta veio de ZachXBT, investigador independente que rastreia cripto roubada on-chain. Em seu canal no Telegram, ele escreveu que uma entidade da UE é suspeita de ter perdido mais de US$ 106 milhões de várias contas em exchanges centralizadas em 1 de novembro, com os fundos sacados em USDC e USDT por "um agente ilícito". Ele publicou 11 endereços na Ethereum ligados ao roubo, o primeiro deles 0xADd95cD98E0288ba69785E3151E1db86adF8Dd58, e pediu à comunidade que os monitorasse. A palavra "entidade" pode significar uma empresa, uma firma de trading ou um fundo; ZachXBT não disse qual, observou a CoinDesk.
Eis o que se sabe e o que não se sabe, até as 17:45 UTC de 2 de novembro:
| Pergunta | O que se sabe | Fonte |
|---|---|---|
| Quanto | Mais de US$ 106 milhões, sem confirmação independente | ZachXBT |
| Quando | 1 de novembro de 2026; o alerta veio às 12:28 UTC de 2 de novembro | ZachXBT |
| O que foi levado | USDC e USDT, proporção não informada | ZachXBT, CoinLaw |
| De onde | Contas em várias exchanges centralizadas; um fluxograma as rotula como Exchange 1, 2 e 3 | Unchained |
| Quem perdeu | Uma entidade sediada na União Europeia, não nomeada | Crypto Briefing |
| Como as contas foram acessadas | Não divulgado | Todas as fontes |
Isso é diferente do ataque hacker à Binance de 29 de outubro, em que um invasor esvaziou as hot wallets da própria exchange. Aqui, os fundos parecem ter saído de contas de clientes, o que aponta para credenciais roubadas, chaves de API comprometidas ou alguém de dentro, e não para uma falha nos sistemas de uma exchange. Isso é uma inferência a partir do padrão, não uma conclusão de qualquer investigação.
Para onde o dinheiro foi
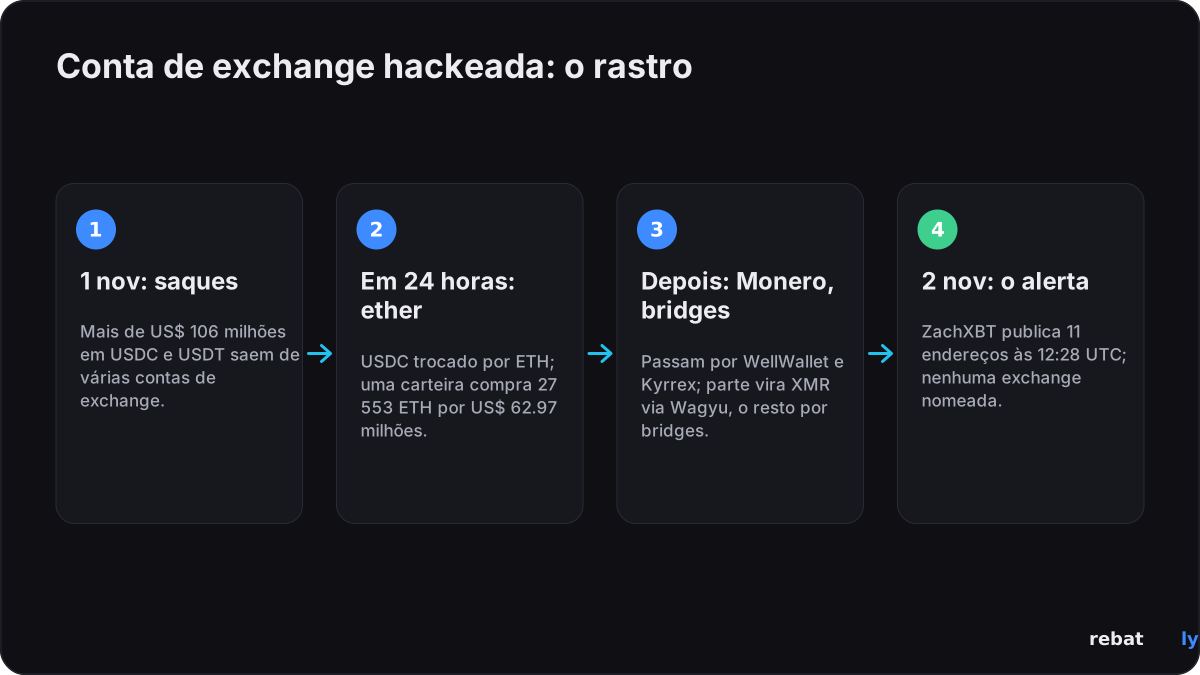
Em 24 horas após os saques, os fundos já estavam em movimento. O rastro, como descrito por ZachXBT e pelos veículos que examinaram os dados dele:
| Etapa | O que aconteceu | Quem relata |
|---|---|---|
| 1. Saque | USDC e USDT saem de várias contas de exchange em 1 de novembro | ZachXBT |
| 2. Troca por ether | USDC é trocado "agressivamente" por ETH; uma carteira ligada ao caso comprou 27 553 ETH por US$ 62.97 milhões, a uma média de cerca de US$ 2 286 | ZachXBT; Lookonchain via PANews |
| 3. Trocas instantâneas | Fundos enviados a WellWallet, Kyrrex e outros serviços de troca instantânea | ZachXBT, Unchained |
| 4. Monero | Parte convertida em XMR por meio da Wagyu; cerca de 2.64 milhões de USDC foram movidos em 2 de novembro para um endereço que alimenta um cluster marcado como Wagyu | ZachXBT, Unchained |
| 5. Bridges | Ativos transferidos por bridges entre várias blockchains, incluindo 2 200 ETH enviados a um endereço que depois fez bridge para um endereço no formato da Tron | Unchained |
As compras de ether foram notadas primeiro como compras altistas de "baleia", antes que o gráfico de fluxo de fundos da Lookonchain ligasse a carteira compradora aos endereços do roubo, informou o PANews. Um gráfico de fluxo creditado a ZachXBT, ao investigador Specter e à TRM Labs mostra o USDC passando por dezenas de carteiras novas antes de chegar aos serviços acima, informou a Unchained. O Monero oculta remetentes, destinatários e valores por padrão, então o que chegou a XMR é muito mais difícil de rastrear do que o USDC e o ETH que vieram antes.
Quem está por trás
Ninguém foi identificado. ZachXBT disse poder afirmar "com alto grau de confiança" que o agente não é o Lazarus Group, a unidade norte-coreana que o FBI responsabilizou pelo ataque à Binance, com base em "múltiplos indicadores de lavagem". Ele não disse quais eram esses indicadores, observou a Unchained. Nenhuma agência de aplicação da lei se manifestou. Qualquer atribuição além disso é especulação, e a Rebatly não acrescenta nada a ela.
O que as exchanges dizem
Nada ainda. Como ZachXBT não nomeou as exchanges, nenhuma precisou responder, e até o momento desta publicação nenhuma exchange havia confirmado uma perda, informaram a CoinDesk e o Crypto Briefing. A vítima também não se manifestou. Três pontos decorrem disso:
• O valor de US$ 106 milhões é uma estimativa de ZachXBT a partir de dados on-chain, não um número da vítima ou de uma exchange.
• Não há registro de fundos de usuários afetados nas exchanges. A perda relatada é das contas da própria entidade, não das reservas das exchanges.
• Os saques não estão suspensos em lugar nenhum por causa deste incidente, até onde qualquer relato mostra.
Congelado ou recuperado: nada até agora
Nenhum congelamento foi relatado. USDC e USDT podem ser congelados por seus emissores, Circle e Tether, e a CoinLaw observou que qualquer USDT ainda parado nos 11 endereços sinalizados estaria dentro do poder de congelamento da Tether. Mas o rastro mostra que a maior parte do USDC já foi trocada por ether, e ether e Monero não podem ser congelados por nenhum emissor. Se um congelamento acontecer, provavelmente será das stablecoins restantes, e um congelamento não é uma devolução: fundos congelados ficam bloqueados até que um tribunal ou o emissor decida quem fica com eles.
Como o mercado reagiu
Quase nada. O ether estava a US$ 2 254 às 00:00 UTC de 1 de novembro e a US$ 2 253 às 17:43 UTC de 2 de novembro, pela nossa contagem dos preços horários da CoinGecko, depois de tocar US$ 2 284 às 12:00 UTC de 2 de novembro. Os 27 553 ETH comprados com os supostos recursos do roubo são uma quantia pequena diante do volume diário de ether. O Monero estava a US$ 599 nos dois momentos. O bitcoin foi de US$ 77 521 para US$ 76 942 no mesmo período, queda de 0.7%. A Rebatly não faz previsões de preços. Nosso guia sobre custos de negociação em mercados acelerados explica por que spreads e taxas pesam mais em dias como este.
Três roubos em cinco dias
Este é o terceiro grande roubo de cripto relatado desde 29 de outubro. Eles diferem no que foi atacado:
| Incidente | Data | Perda relatada | O que foi atingido | Situação |
|---|---|---|---|---|
| Binance | 29 de outubro | Cerca de US$ 6.3 bilhões | Hot wallets da exchange | FBI responsabiliza o TraderTraitor, da Coreia do Norte; Binance diz ter reposto cerca de 95% com fundos próprios |
| Entidade da UE | 1 de novembro | Mais de US$ 106 milhões (ZachXBT, não confirmado) | Contas de clientes em várias exchanges | Vítima e exchanges não nomeadas; fundos movidos para ETH e XMR |
| Mercado Bitcoin | 2 de novembro | Mais de US$ 40 milhões (estimativa da Hypernative) | Carteiras da exchange em pelo menos 10 blockchains | Depósitos e saques pausados; Tether congelou cerca de 4.5 milhões de USDT |
Os números do Mercado Bitcoin vêm da Decrypt e da CoinDesk; a exchange disse que "identificou e conteve rapidamente" o incidente e que nenhum cliente perdeu dinheiro. Nenhuma evidência pública liga os três casos. Para o caso da Binance, veja nossos artigos sobre o ataque hacker à Binance e os saques da Binance após o ataque.
O que os usuários de exchange devem checar agora
Um roubo de conta é o tipo de perda sobre a qual o usuário pode fazer algo. Seja o que for que aconteceu com essa entidade, estas verificações levam dez minutos:
• Chaves de API: abra a página de API de cada exchange que você usa. Apague as chaves que não reconhece ou não usa mais e garanta que as demais não tenham permissão de saque, a menos que você precise, com uma lista de IPs autorizados.
• Whitelist de saque: ative a lista de endereços autorizados para que os fundos só possam ir para endereços que você aprovou, com um bloqueio de tempo para novas inclusões.
• 2FA: use um aplicativo autenticador ou uma chave física, não SMS. Confira a lista de dispositivos e sessões e encerre qualquer uma que não reconheça.
• E-mail: a conta de e-mail por trás do seu login na exchange precisa de senha forte própria e 2FA; a maioria dos sequestros de conta começa ali.
• Mensagens de golpe: todo grande roubo é seguido de mensagens falsas de "alerta de segurança" e "verifique sua carteira". As exchanges nunca pedem sua senha, seus códigos de 2FA ou sua seed phrase. Nosso guia sobre vazamentos de dados em corretoras e mensagens de golpe mostra como elas são.
• Só canais oficiais: se uma exchange que você usa for nomeada em um relato posterior, leia o comunicado dela antes de agir com base em qualquer coisa.
Esta é uma informação geral de segurança, não aconselhamento financeiro.
O que vem a seguir
• Um nome: a vítima ou uma das exchanges pode confirmar a perda, o que também mostraria como as contas foram acessadas.
• Congelamentos: a Tether ou a Circle podem congelar stablecoins ainda paradas nos endereços sinalizados.
• O rastro: ZachXBT e outros estão monitorando os 11 endereços; mais trocas, bridges e conversões para Monero são prováveis.
• Resposta das exchanges: se os fundos chegaram a uma exchange centralizada em algum momento, essa exchange pode congelá-los ou reportá-los.
Vamos atualizar este artigo quando a vítima, uma exchange ou um investigador publicar mais informações.
Negocie com taxas menores
Checar suas contas é um bom momento para olhar quanto suas operações custam. Cadastre-se pela Rebatly e parte de cada taxa de negociação volta para você: até 50% na Bybit e na Bitget, até 40% na BloFin e na OKX, até 60% na MEXC e até 65% nos futuros da OrangeX. Na Toobit, o código Rebatly dá até 60%, creditados pela própria Toobit. O cashback é pago diariamente em USDT. Nosso guia sobre como funciona o cashback de taxas explica o resto.
Este artigo traz notícias e não é aconselhamento financeiro. A Rebatly é uma afiliada independente; não é aconselhamento financeiro.
Receba cashback das taxas em toda operação
$10M+ pagos em cashback · Pago todo dia em USDT · Nunca pedimos senha nem chaves de API
Já se cadastrou? Confira o seu vínculo e o seu cashback com o @rebatlybot no Telegram, ou fale com o nosso suporte em @rebatly.
🔔 Receba um alerta no Telegram sempre que seu cashback for pago: toque em “Activate notifications” no @rebatlybot. Começando agora? Sua primeira operação em 5 passos.
3 de novembro de 2026 — publicado. Fontes: CoinDesk, Unchained, Crypto Briefing, CoinLaw, PANews, Decrypt, CoinGecko.