Crypto exchange account hack: $106 million ang posibleng nawala sa isang EU entity
Isang crypto exchange account hack na higit $106 million ang pinaghihinalaang tumama sa isang hindi pinangalanang entity sa European Union noong Sabado, 1 Nobyembre 2026, ayon sa blockchain investigator na si ZachXBT. Lumabas ang pondo mula sa mga account sa ilang centralised exchange bilang USDC at USDT, at pagkatapos ay na-swap sa ether at Monero sa loob ng isang araw, sabi niya sa isang alert sa kanyang Telegram channel noong 12:28 UTC ng 2 Nobyembre. Hindi pa kinukumpirma ng biktima o ng alinmang exchange ang pagkawala, at hindi pinangalanan ang mga exchange. Sinasaklaw ng artikulong ito kung ano ang alam, kung ano ang hindi, saan napunta ang pera, at ano ang dapat i-check ngayon ng bawat exchange user.
 NO KYCMag-sign up sa BloFin
 Mag-sign up sa Bybit
 Mag-sign up sa OKX
 Mag-sign up sa Bitget
 Mag-sign up sa MEXC
 Mag-sign up sa OrangeX
 Mag-sign up sa Toobit
Ano ang nangyari: ang $106 million na pagnanakaw ayon sa mga ulat
Nagmula ang alert kay ZachXBT, isang independent investigator na sumusubaybay sa ninakaw na crypto on-chain. Sa kanyang Telegram channel, isinulat niya na pinaghihinalaang nawalan ang isang EU entity ng higit $106 million mula sa maraming centralised exchange account noong 1 Nobyembre, at na-withdraw ang pondo bilang USDC at USDT ng "isang illicit actor". Naglathala siya ng 11 Ethereum address na konektado sa pagnanakaw, ang una sa mga ito ay 0xADd95cD98E0288ba69785E3151E1db86adF8Dd58, at hiniling niya sa komunidad na bantayan ang mga ito. Ang salitang "entity" ay maaaring mangahulugang kumpanya, trading firm o fund; hindi sinabi ni ZachXBT kung alin, ayon sa CoinDesk.
Narito kung ano ang alam at kung ano ang hindi, as of 17:45 UTC ng 2 Nobyembre:
| Tanong | Ano ang alam | Source |
|---|---|---|
| Magkano | Higit $106 million, hindi pa independiyenteng nakumpirma | ZachXBT |
| Kailan | 1 Nobyembre 2026; sumunod ang alert noong 12:28 UTC ng 2 Nobyembre | ZachXBT |
| Ano ang kinuha | USDC at USDT, walang ibinigay na hati | ZachXBT, CoinLaw |
| Saan galing | Mga account sa ilang centralised exchange; tinatawag ang mga ito sa isang flow chart na Exchange 1, 2 at 3 | Unchained |
| Sino ang nawalan | Isang entity na nakabase sa European Union, hindi pinangalanan | Crypto Briefing |
| Paano na-access ang mga account | Hindi isiniwalat | Lahat ng source |
Iba ito sa Binance hack noong 29 Oktubre, kung saan inubos ng attacker ang sariling hot wallets ng exchange. Dito, mukhang mula sa mga customer account lumabas ang pondo, na tumuturo sa ninakaw na credentials, na-compromise na API keys o isang insider, hindi sa depekto sa mga sistema ng exchange. Hinuha iyan mula sa pattern, hindi resulta ng anumang imbestigasyon.
Saan napunta ang pera
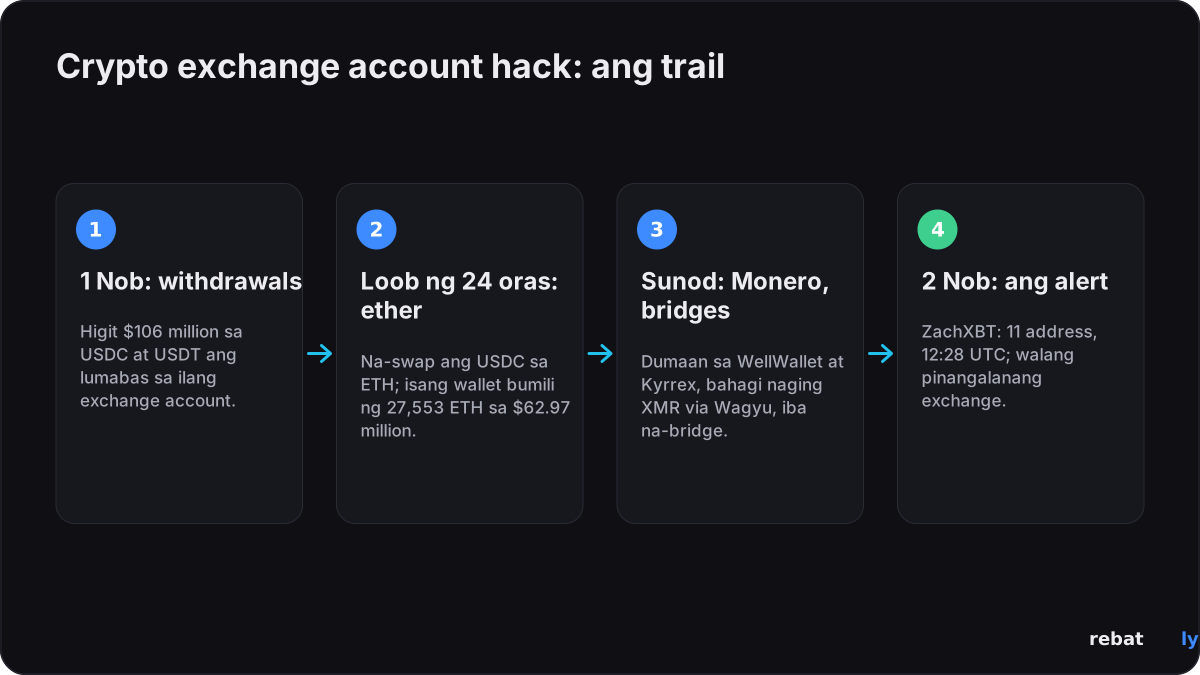
Sa loob ng 24 oras mula sa mga withdrawal, gumagalaw na ang pondo. Ang trail, ayon sa paglalarawan ni ZachXBT at ng mga outlet na sumuri sa kanyang data:
| Hakbang | Ano ang nangyari | Sino ang nag-uulat |
|---|---|---|
| 1. Withdrawal | Lumabas ang USDC at USDT mula sa ilang exchange account noong 1 Nobyembre | ZachXBT |
| 2. Swap sa ether | "Agresibong" na-swap ang USDC sa ETH; isang konektadong wallet ang bumili ng 27,553 ETH sa halagang $62.97 million, sa average na mga $2,286 | ZachXBT; Lookonchain via PANews |
| 3. Instant exchanges | Ipinadala ang pondo sa WellWallet, Kyrrex at iba pang instant-swap service | ZachXBT, Unchained |
| 4. Monero | Na-convert ang bahagi sa XMR sa pamamagitan ng Wagyu; mga 2.64 million USDC ang inilipat noong 2 Nobyembre sa isang address na nagpapadala sa isang Wagyu-tagged cluster | ZachXBT, Unchained |
| 5. Bridges | Na-bridge ang assets sa ilang chain, kabilang ang 2,200 ETH na ipinadala sa isang address na pagkatapos ay nag-bridge sa isang Tron-format address | Unchained |
Unang napansin ang pagbili ng ether bilang bullish na "whale" buying bago iniugnay ng fund-flow chart ng Lookonchain ang bumibiling wallet sa mga theft address, ayon sa ulat ng PANews. Ipinapakita ng isang flow graph na kinredit kay ZachXBT, sa investigator na Specter at sa TRM Labs na dumaan ang USDC sa dose-dosenang bagong wallet bago umabot sa mga serbisyong nabanggit, ayon sa ulat ng Unchained. Itinatago ng Monero ang nagpadala, tumanggap at halaga by default, kaya mas mahirap i-trace ang anumang umabot sa XMR kaysa sa USDC at ETH na nauna rito.
Sino ang nasa likod nito
Wala pang natutukoy. Sinabi ni ZachXBT na masasabi niya "nang may mataas na antas ng kumpiyansa" na hindi Lazarus Group ang aktor, ang North Korean unit na sinisi ng FBI sa Binance hack, batay sa "maraming laundering indicator". Hindi niya sinabi kung ano ang mga indicator na iyon, ayon sa Unchained. Walang law-enforcement agency ang nagkomento. Speculation na ang anumang attribution lampas doon, at hindi dinadagdagan ito ng Rebatly.
Ano ang sabi ng mga exchange
Wala pa. Dahil hindi pinangalanan ni ZachXBT ang mga exchange, wala sa kanila ang kinailangang tumugon, at sa oras ng pagsulat na ito, walang exchange ang nagkumpirma ng pagkawala, ayon sa ulat ng CoinDesk at Crypto Briefing. Hindi pa rin lumalantad ang biktima. Tatlong punto ang sumusunod mula rito:
• Ang $106 million ay tantiya ni ZachXBT mula sa on-chain data, hindi numero mula sa biktima o sa isang exchange.
• Walang user funds sa mga exchange ang alam na apektado. Ang iniulat na pagkawala ay mula sa sariling mga account ng isang entity, hindi mula sa reserves ng exchange.
• Hindi suspendido ang withdrawals kahit saan dahil sa insidenteng ito, sa abot ng ipinapakita ng anumang ulat.
Na-freeze o na-recover: wala pa sa ngayon
Walang naiulat na freeze. Maaaring i-freeze ang USDC at USDT ng kanilang mga issuer, ang Circle at Tether, at binanggit ng CoinLaw na ang anumang USDT na nasa 11 flagged address pa ay sakop ng kapangyarihan ng Tether na mag-freeze. Pero ipinapakita ng trail na karamihan ng USDC ay na-swap na sa ether, at hindi mai-freeze ng anumang issuer ang ether at Monero. Kung magkaroon ng freeze, malamang na sa natitirang stablecoins ito, at ang freeze ay hindi pagbabalik: nananatiling naka-lock ang na-freeze na pondo hanggang magpasya ang korte o ang issuer kung kanino ito mapupunta.
Paano tumugon ang market
Halos hindi. Nasa $2,254 ang ether noong 00:00 UTC ng 1 Nobyembre at $2,253 noong 17:43 UTC ng 2 Nobyembre, ayon sa aming bilang ng hourly prices ng CoinGecko, matapos umabot sa $2,284 noong 12:00 UTC ng 2 Nobyembre. Maliit na halaga ang 27,553 ETH na binili gamit ang pinaghihinalaang proceeds kumpara sa daily ether volume. Nasa $599 ang Monero sa parehong oras. Mula $77,521, naging $76,942 ang Bitcoin sa parehong panahon, bumaba ng 0.7%. Hindi nagfo-forecast ng presyo ang Rebatly. Ipinapaliwanag ng aming guide tungkol sa trading costs sa mabibilis na market kung bakit pinakamahalaga ang spreads at fees sa mga araw na tulad nito.
Tatlong pagnanakaw sa loob ng limang araw
Ito ang ikatlong malaking crypto theft na naiulat mula 29 Oktubre. Magkakaiba sila sa kung ano ang inatake:
| Insidente | Petsa | Iniulat na pagkawala | Ano ang tinamaan | Status |
|---|---|---|---|---|
| Binance | 29 Oktubre | Mga $6.3 billion | Hot wallets ng exchange | Sinisi ng FBI ang TraderTraitor ng North Korea; sabi ng Binance, mga 95% ang napalitan gamit ang sarili nitong pondo |
| EU entity | 1 Nobyembre | Higit $106 million (ZachXBT, hindi kumpirmado) | Customer accounts sa ilang exchange | Hindi pinangalanan ang biktima at mga exchange; inilipat ang pondo sa ETH at XMR |
| Mercado Bitcoin | 2 Nobyembre | Higit $40 million (tantiya ng Hypernative) | Exchange wallets sa hindi bababa sa 10 chain | Naka-pause ang deposits at withdrawals; nag-freeze ang Tether ng mga 4.5 million USDT |
Ang mga numero ng Mercado Bitcoin ay mula sa Decrypt at CoinDesk; sinabi ng exchange na "natukoy at mabilis na napigilan" nito ang insidente at walang customer na nawalan ng pera. Walang pampublikong ebidensya na nag-uugnay sa tatlong kaso. Para sa kaso ng Binance, tingnan ang aming mga artikulo tungkol sa Binance hack at Binance withdrawals pagkatapos ng hack.
Crypto exchange account hack: ano ang dapat i-check ngayon ng exchange users
Ang account theft ay uri ng pagkawala na may magagawa ang user. Anuman ang nangyari sa entity na ito, sampung minuto lang ang mga check na ito:
• API keys: buksan ang API page ng bawat exchange na ginagamit mo. Burahin ang mga key na hindi mo kilala o hindi mo na ginagamit, at siguraduhing walang withdrawal permission ang natitira maliban kung kailangan mo ito, na may IP whitelist.
• Withdrawal whitelist: i-on ang address whitelisting para sa mga address lang na inaprubahan mo mapupunta ang pondo, na may time lock sa mga bagong idadagdag.
• 2FA: gumamit ng authenticator app o hardware key, hindi SMS. I-check ang listahan ng devices at sessions at i-log out ang anumang hindi mo kilala.
• Email: kailangan ng email account sa likod ng exchange login mo ng sarili nitong malakas na password at 2FA; karamihan ng account takeover ay nagsisimula roon.
• Scam messages: bawat malaking theft ay sinusundan ng mga pekeng "security alert" at "verify your wallet" na mensahe. Hindi kailanman hihingin ng exchanges ang password, 2FA codes o seed phrase mo. Ipinapakita ng aming guide tungkol sa exchange data breaches at scam messages kung ano ang itsura ng mga ito.
• Official channels lang: kung mapangalanan sa susunod na ulat ang isang exchange na ginagamit mo, basahin ang sarili nitong anunsyo bago kumilos sa anumang bagay.
Pangkalahatang impormasyon ito tungkol sa security, hindi financial advice.
Ano ang susunod
• Isang pangalan: maaaring kumpirmahin ng biktima o ng isa sa mga exchange ang pagkawala, na magpapakita rin kung paano na-access ang mga account.
• Freezes: maaaring i-freeze ng Tether o Circle ang stablecoins na nasa flagged addresses pa.
• Ang trail: binabantayan ni ZachXBT at ng iba pa ang 11 address; malamang na may mga susunod pang swap, bridge at Monero conversion.
• Tugon ng mga exchange: kung umabot ang pondo sa isang centralised exchange sa anumang punto, maaaring i-freeze o i-report ito ng exchange na iyon.
Ia-update namin ang artikulong ito kapag naglathala ng higit pa ang biktima, isang exchange o isang investigator.
Mag-trade nang mas mababa ang fees
Magandang pagkakataon ang pag-check ng mga account mo para tingnan kung magkano ang gastos ng mga trade mo. Mag-sign up sa pamamagitan ng Rebatly at babalik sa iyo ang bahagi ng bawat trading fee: hanggang 50% sa Bybit at Bitget, hanggang 40% sa BloFin at OKX, hanggang 60% sa MEXC at hanggang 65% sa OrangeX futures. Sa Toobit, ang code Rebatly ay nagbibigay ng hanggang 60%, na ang Toobit mismo ang nagki-credit. Araw-araw ibinabayad ang cashback sa USDT. Ipinapaliwanag ng aming guide tungkol sa kung paano gumagana ang fee rebate ang iba pa.
Nag-uulat ng balita ang artikulong ito at hindi ito financial advice. Ang Rebatly ay isang independent affiliate; hindi financial advice.
Bawiin ang fees sa bawat trade
$10M+ cashback na naibayad · Bayad araw-araw in USDT · Walang password o API keys, kahit kailan
Naka-sign up ka na? I-check ang link at cashback mo gamit ang @rebatlybot sa Telegram, o makipag-ugnayan sa support namin sa @rebatly.
🔔 Makatanggap ng Telegram alert tuwing naipapadala sa iyo ang cashback mo: i-tap ang “Activate notifications” sa @rebatlybot. Bago sa trading? Ang una mong trade sa 5 hakbang.
Nobyembre 3, 2026 — nailathala. Sources: CoinDesk, Unchained, Crypto Briefing, CoinLaw, PANews, Decrypt, CoinGecko.