Hackeo de cuentas de exchange cripto: se sospecha que una entidad de la UE perdió $106 millones
Se sospecha que un hackeo de cuentas de exchange cripto por más de $106 millones afectó a una entidad no identificada de la Unión Europea el sábado 1 de noviembre de 2026, según el investigador blockchain ZachXBT. Los fondos salieron de cuentas en varios exchanges centralizados como USDC y USDT y luego fueron cambiados por ether y Monero en menos de un día, dijo en una alerta en su canal de Telegram a las 12:28 UTC del 2 de noviembre. Ni la víctima ni ningún exchange ha confirmado una pérdida, y los exchanges no han sido nombrados. Este artículo cubre lo que se sabe, lo que no, adónde fue el dinero y qué debería revisar ahora todo usuario de exchange.
 NO KYCRegístrate en BloFin
 Regístrate en Bybit
 Regístrate en OKX
 Regístrate en Bitget
 Regístrate en MEXC
 Regístrate en OrangeX
 Regístrate en Toobit
Qué pasó: el robo de $106 millones según lo reportado
La alerta vino de ZachXBT, un investigador independiente que rastrea criptomonedas robadas on-chain. En su canal de Telegram escribió que se sospecha que una entidad de la UE perdió más de $106 millones de varias cuentas en exchanges centralizados el 1 de noviembre, con los fondos retirados como USDC y USDT por "un actor ilícito". Publicó 11 direcciones de Ethereum vinculadas al robo, la primera de ellas 0xADd95cD98E0288ba69785E3151E1db86adF8Dd58, y pidió a la comunidad que las vigilara. La palabra "entidad" podría referirse a una empresa, una firma de trading o un fondo; ZachXBT no dijo cuál, señaló CoinDesk.
Esto es lo que se sabe y lo que no, a las 17:45 UTC del 2 de noviembre:
| Pregunta | Qué se sabe | Fuente |
|---|---|---|
| Cuánto | Más de $106 millones, sin confirmación independiente | ZachXBT |
| Cuándo | 1 de noviembre de 2026; la alerta llegó a las 12:28 UTC del 2 de noviembre | ZachXBT |
| Qué se robó | USDC y USDT, sin desglose | ZachXBT, CoinLaw |
| De dónde | Cuentas en varios exchanges centralizados; un diagrama de flujo los etiqueta como Exchange 1, 2 y 3 | Unchained |
| Quién lo perdió | Una entidad con sede en la Unión Europea, no nombrada | Crypto Briefing |
| Cómo se accedió a las cuentas | No se ha revelado | Todas las fuentes |
Esto es distinto del hackeo de Binance del 29 de octubre, donde un atacante vació las hot wallets del propio exchange. Aquí los fondos parecen haber salido de cuentas de clientes, lo que apunta a credenciales robadas, claves API comprometidas o alguien desde dentro, y no a una falla en los sistemas de un exchange. Eso es una inferencia a partir del patrón, no un hallazgo de ninguna investigación.
Adónde fue el dinero
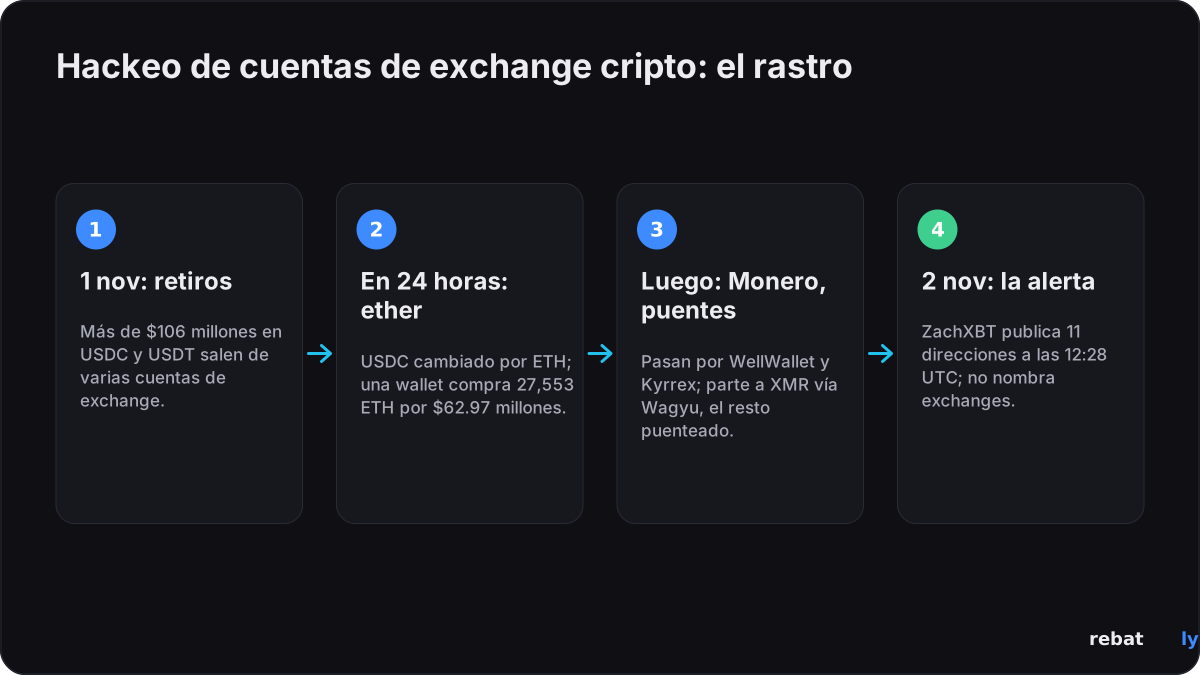
En las 24 horas siguientes a los retiros, los fondos ya estaban en movimiento. El rastro, tal como lo describen ZachXBT y los medios que examinaron sus datos:
| Paso | Qué pasó | Quién lo reporta |
|---|---|---|
| 1. Retiro | USDC y USDT salen de varias cuentas de exchange el 1 de noviembre | ZachXBT |
| 2. Cambio a ether | El USDC se cambia "agresivamente" por ETH; una wallet vinculada compró 27,553 ETH por $62.97 millones a un promedio de unos $2,286 | ZachXBT; Lookonchain vía PANews |
| 3. Exchanges instantáneos | Fondos enviados a WellWallet, Kyrrex y otros servicios de intercambio instantáneo | ZachXBT, Unchained |
| 4. Monero | Una parte se convirtió a XMR a través de Wagyu; unos 2.64 millones de USDC se movieron el 2 de noviembre a una dirección que alimenta un clúster etiquetado como Wagyu | ZachXBT, Unchained |
| 5. Puentes | Activos puenteados entre varias cadenas, incluidos 2,200 ETH enviados a una dirección que luego los puenteó a una dirección con formato Tron | Unchained |
Las compras de ether se habían notado primero como compras alcistas de una "ballena" antes de que el diagrama de flujo de fondos de Lookonchain vinculara la wallet compradora con las direcciones del robo, informó PANews. Un gráfico de flujo atribuido a ZachXBT, al investigador Specter y a TRM Labs muestra el USDC pasando por decenas de wallets nuevas antes de llegar a los servicios mencionados, informó Unchained. Monero oculta por defecto remitentes, destinatarios y montos, así que lo que llegó a XMR es mucho más difícil de rastrear que el USDC y el ETH que lo precedieron.
Quién está detrás
Nadie ha sido identificado. ZachXBT dijo que podía afirmar "con un alto grado de confianza" que el actor no es Lazarus Group, la unidad norcoreana a la que el FBI culpó del hackeo de Binance, basándose en "múltiples indicadores de lavado". No dijo cuáles eran esos indicadores, señaló Unchained. Ninguna agencia policial ha comentado. Cualquier atribución más allá de eso es especulación, y Rebatly no le añade nada.
Qué dicen los exchanges
Nada todavía. Como ZachXBT no nombró a los exchanges, ninguno ha tenido que responder, y al momento de escribir esto ningún exchange había confirmado una pérdida, informaron CoinDesk y Crypto Briefing. La víctima tampoco se ha pronunciado. De eso se desprenden tres puntos:
• La cifra de $106 millones es la estimación de ZachXBT a partir de datos on-chain, no un número de la víctima ni de un exchange.
• No se sabe de fondos de usuarios en los exchanges que estén afectados. La pérdida reportada es de las cuentas propias de una entidad, no de las reservas de un exchange.
• Los retiros no están suspendidos en ningún lado por este incidente, hasta donde muestran los reportes publicados.
Congelado o recuperado: nada hasta ahora
No se ha reportado ningún congelamiento. USDC y USDT pueden ser congelados por sus emisores, Circle y Tether, y CoinLaw señaló que cualquier USDT que siga en las 11 direcciones marcadas estaría dentro de las facultades de congelamiento de Tether. Pero el rastro muestra que la mayor parte del USDC ya fue cambiada por ether, y ni el ether ni Monero pueden ser congelados por ningún emisor. Si ocurre un congelamiento, lo más probable es que sea de las stablecoins restantes, y un congelamiento no es una devolución: los fondos congelados quedan bloqueados hasta que un tribunal o el emisor decida a quién corresponden.
Cómo reaccionó el mercado
Apenas. El ether estaba en $2,254 a las 00:00 UTC del 1 de noviembre y en $2,253 a las 17:43 UTC del 2 de noviembre, según nuestro conteo de los precios por hora de CoinGecko, tras tocar $2,284 a las 12:00 UTC del 2 de noviembre. Los 27,553 ETH comprados con los fondos presuntamente robados son una cantidad pequeña frente al volumen diario del ether. Monero estaba en $599 en ambos momentos. El bitcoin pasó de $77,521 a $76,942 en el mismo periodo, una baja de 0.7%. Rebatly no pronostica precios. Nuestra guía sobre costos de trading en mercados rápidos explica por qué los spreads y las comisiones importan más en días como este.
Tres robos en cinco días
Este es el tercer gran robo cripto reportado desde el 29 de octubre. Difieren en lo que fue atacado:
| Incidente | Fecha | Pérdida reportada | Qué fue atacado | Estado |
|---|---|---|---|---|
| Binance | 29 de octubre | Unos $6.3 mil millones | Hot wallets del exchange | El FBI culpa a TraderTraitor de Corea del Norte; Binance dice que repuso cerca del 95% con fondos propios |
| Entidad de la UE | 1 de noviembre | Más de $106 millones (ZachXBT, sin confirmar) | Cuentas de clientes en varios exchanges | Víctima y exchanges sin nombrar; fondos movidos a ETH y XMR |
| Mercado Bitcoin | 2 de noviembre | Más de $40 millones (estimación de Hypernative) | Wallets del exchange en al menos 10 cadenas | Depósitos y retiros pausados; Tether congeló unos 4.5 millones de USDT |
Las cifras de Mercado Bitcoin provienen de Decrypt y CoinDesk; el exchange dijo que "identificó y contuvo rápidamente" el incidente y que ningún cliente perdió dinero. No hay evidencia pública que vincule los tres casos. Para el caso de Binance, consulta nuestros artículos sobre el hackeo de Binance y los retiros de Binance tras el hackeo.
Qué deben revisar ahora los usuarios tras un hackeo de cuentas de exchange cripto
Un robo de cuenta es el tipo de pérdida contra la que un usuario sí puede hacer algo. Sea lo que sea lo que le ocurrió a esta entidad, estas revisiones toman diez minutos:
• Claves API: abre la página de API de cada exchange que uses. Elimina las claves que no reconozcas o que ya no uses, y asegúrate de que el resto no tenga permiso de retiro a menos que lo necesites, con una lista blanca de IP.
• Lista blanca de retiros: activa la lista blanca de direcciones para que los fondos solo puedan ir a direcciones que hayas aprobado, con un bloqueo de tiempo para las nuevas.
• 2FA: usa una app de autenticación o una llave de hardware, no SMS. Revisa la lista de dispositivos y sesiones y cierra cualquiera que no reconozcas.
• Correo electrónico: la cuenta de correo detrás de tu inicio de sesión en el exchange necesita su propia contraseña fuerte y 2FA; la mayoría de los robos de cuenta empiezan ahí.
• Mensajes de estafa: a cada gran robo le siguen mensajes falsos de "alerta de seguridad" y "verifica tu wallet". Los exchanges nunca piden tu contraseña, códigos 2FA ni frase semilla. Nuestra guía sobre filtraciones de datos en exchanges y mensajes de estafa muestra cómo se ven.
• Solo canales oficiales: si un exchange que usas es nombrado en un reporte posterior, lee su propio anuncio antes de actuar.
Esta es información general de seguridad, no asesoría financiera.
Qué sigue
• Un nombre: la víctima o uno de los exchanges podría confirmar la pérdida, lo que también mostraría cómo se accedió a las cuentas.
• Congelamientos: Tether o Circle podrían congelar las stablecoins que sigan en las direcciones marcadas.
• El rastro: ZachXBT y otros vigilan las 11 direcciones; es probable que haya más cambios, puentes y conversiones a Monero.
• Respuestas de los exchanges: si los fondos llegaron a un exchange centralizado en algún momento, ese exchange podría congelarlos o reportarlos.
Actualizaremos este artículo cuando la víctima, un exchange o un investigador publique más información.
Opera con comisiones más bajas
Revisar tus cuentas es un buen momento para mirar lo que cuestan tus operaciones. Regístrate a través de Rebatly y una parte de cada comisión de trading vuelve a ti: hasta 50% en Bybit y Bitget, hasta 40% en BloFin y OKX, hasta 60% en MEXC y hasta 65% en futuros de OrangeX. En Toobit, el código Rebatly da hasta 60%, acreditado por la propia Toobit. Los reembolsos se pagan a diario en USDT. Nuestra guía sobre cómo funciona un reembolso de comisiones explica el resto.
Este artículo informa sobre noticias y no es asesoría financiera. Rebatly es un afiliado independiente; no es asesoría financiera.
Recupera comisiones en cada operación
$10M+ en reembolsos pagados · Pagado a diario en USDT · Nunca te pedimos contraseña ni claves API
¿Ya te registraste? Revisa tu vinculación y tu reembolso con @rebatlybot en Telegram, o contacta a nuestro soporte en @rebatly.
🔔 Recibe un aviso en Telegram cada vez que se pague tu reembolso: toca “Activate notifications” en @rebatlybot. ¿Empiezas a operar? Tu primera operación en 5 pasos.
3 de noviembre de 2026 — publicado. Fuentes: CoinDesk, Unchained, Crypto Briefing, CoinLaw, PANews, Decrypt, CoinGecko.