Krypto-Diebstahl in der EU: vermuteter Verlust steigt auf $133 Millionen, ZachXBT behauptet Vertuschung
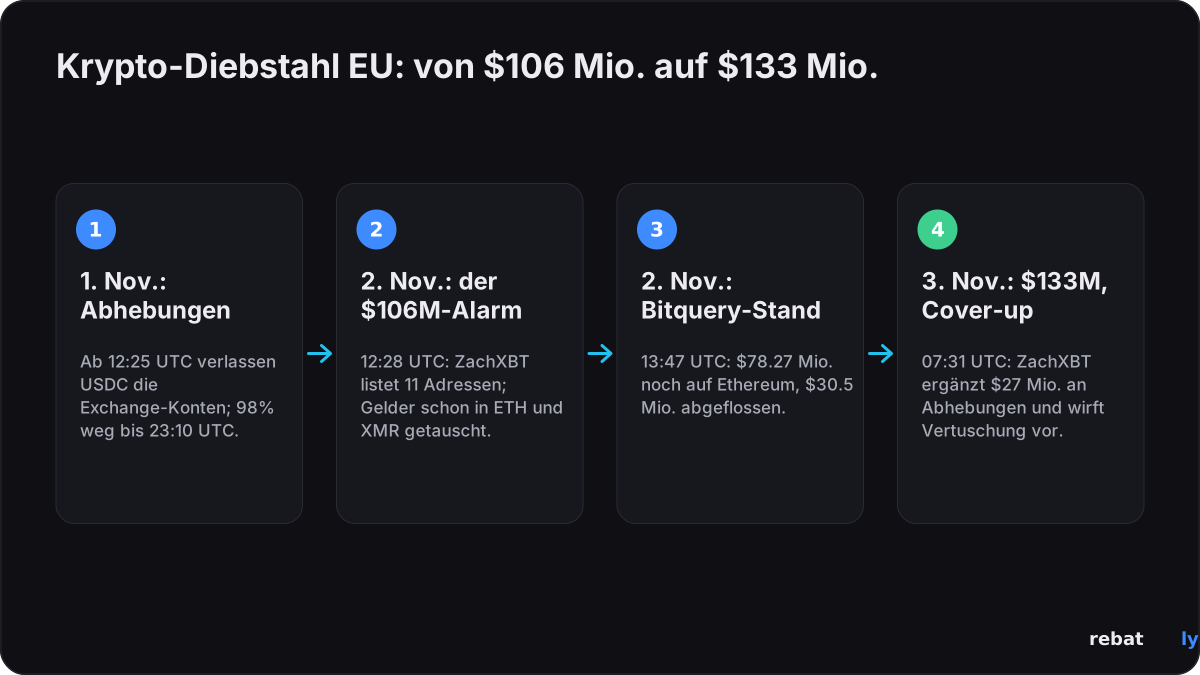
Der Krypto-Diebstahl in der EU, der am Montag erstmals gemeldet wurde, wird vom Blockchain-Ermittler ZachXBT jetzt auf mehr als $133 Millionen beziffert, nach den $106 Millionen, die er einen Tag zuvor gemeldet hatte, nachdem er weitere $27 Millionen an Abhebungen desselben Akteurs von zentralisierten Börsen gefunden hat. In einem Update in seinem Telegram-Kanal am Dienstag, dem 3. November 2026, zuletzt bearbeitet um 07:31 UTC, nannte er auch seine „Arbeitshypothese“: dass „eine große Finanzinstitution in Westeuropa kompromittiert wurde und das derzeit vertuscht wird“. Keine Institution, keine Börse und keine Aufsichtsbehörde hat irgendetwas davon bestätigt, und das Opfer ist weiterhin nicht genannt. Dieser Artikel trennt, was on-chain verifiziert ist, von dem, was die Theorie eines einzelnen Ermittlers ist, zeigt, wo das Geld jetzt liegt, und listet auf, was Exchange-Nutzer prüfen sollten. Unser erster Bericht über den Diebstahl von $106 Millionen aus Exchange-Konten liefert den Hintergrund.
 NO KYCBei BloFin anmelden
 Bei Bybit anmelden
 Bei OKX anmelden
 Bei Bitget anmelden
 Bei MEXC anmelden
 Bei OrangeX anmelden
 Bei Toobit anmelden
Was sich geändert hat: von $106 Millionen auf $133 Millionen
Die Zahl hat sich in zwei Tagen dreimal bewegt, und jede Zahl stammt aus einer anderen Methode. ZachXBTs erste Warnung um 12:28 UTC am 2. November besagte, eine EU-Organisation habe am Sonntag, dem 1. November, vermutlich mehr als $106 Millionen aus mehreren Exchange-Konten verloren, und listete 11 Ethereum-Adressen auf. Das Analyseunternehmen Bitquery, das dieselben Adressen zu den Börsen-Wallets zurückverfolgte, die sie bezahlt hatten, zählte $108.80 Millionen an USDC, die über etwa 21 Stunden an 15 Wallets gesendet wurden; ohne zwei Wallets, die es nur indirekt zuordnen konnte, läge seine Summe bei $95.71 Millionen. Dann fügte ZachXBTs Update in seinem Telegram-Kanal am 3. November „weitere $27M+ an CEX-Abhebungen durch den kriminellen Akteur“ hinzu, einige davon nach seinem ersten Beitrag getätigt, und bezifferte die Summe auf mehr als $133 Millionen. Bitquery hatte bereits bemerkt, dass vier bezahlte Adressen in der ursprünglichen Liste von 11 fehlten, die zusammen $28.00 Millionen erhielten, und zwei davon stimmen mit den vier neuen Adressen überein, die ZachXBT veröffentlichte, sodass die beiden Zählungen im Großen und Ganzen übereinstimmen.
| Wann (UTC) | Zahl | Wer | Wie gezählt wurde |
|---|---|---|---|
| 2. Nov., 12:28 | Mehr als $106 Millionen | ZachXBT | Abhebungen an 11 gelistete Adressen |
| 2. Nov., 13:47 | $108.80 Millionen ($95.71 Millionen bei strenger Zählung) | Bitquery | Von Börsen-Wallets an 15 Adressen gezahlte USDC |
| 3. Nov., bis 07:31 | Mehr als $133 Millionen | ZachXBT | Frühere Zahl plus $27 Millionen an weiteren Börsen-Abhebungen |
Keine dieser Zahlen ist ein bestätigter Verlust. Die $133 Millionen sind der Wert der Gelder, die ein Ermittler mit dem Fall verknüpft hat, und Cointelegraph und TokenPost merken beide an, dass die Identität des Opfers und der Verlust selbst unverifiziert bleiben. Wo die Zählungen abweichen, liegt der Unterschied in der Methode: welche Wallets als die des Diebs gezählt werden, nicht in einem Streit über die Transfers selbst.
Der Vertuschungsvorwurf und was tatsächlich verifiziert ist
ZachXBTs Update ging über die Zahlen hinaus. Er schrieb, eine große westeuropäische Finanzinstitution sei seiner Ansicht nach kompromittiert worden und der Vorfall werde vertuscht, es habe keine ordnungsgemäße Offenlegung des Vorfalls gegeben, und die Verzögerung habe es ermöglicht, dass mehr als $30 Millionen gewaschen wurden, Geld, das die EU-Strafverfolgungsbehörden seiner Aussage nach hätten einfrieren können. Drei Dinge sollten auseinandergehalten werden:
• On-chain verifiziert: die Abhebungen, die Swaps in Ether, die Dienste, die die Gelder durchliefen, und die rund $30 Millionen, die die beobachteten Adressen verlassen haben. Die unabhängige Nachverfolgung von Bitquery kommt auf eine sehr ähnliche Zahl: $30.5 Millionen abgeflossen.
• Von ZachXBT eingeschätzt: dass das Opfer eine große Finanzinstitution in Westeuropa ist. Er hat sie nicht genannt, lieferte im Beitrag keine Belege für diese Beschreibung und nannte es eine Arbeitshypothese.
• Behauptet, unverifiziert: dass das Opfer den Vorfall verschweigt. Keine Institution wurde genannt, keine hat etwas dementiert, und keine Aufsichtsbehörde hat sich geäußert, berichteten BlockBeats und Cointelegraph.
Öffentliches Schweigen ist auch nicht dasselbe wie Schweigen gegenüber einer Aufsichtsbehörde. Nach der Verordnung über die digitale operationale Resilienz (DORA) der EU, in Kraft seit Januar 2025, müssen Banken, Wertpapierfirmen und Anbieter von Krypto-Dienstleistungen ihre Aufsichtsbehörde innerhalb weniger Stunden, nachdem sie einen IKT-Vorfall als schwerwiegend eingestuft haben, darüber informieren, ein Abschlussbericht folgt später; diese Meldung wird nicht veröffentlicht. Das Fehlen einer öffentlichen Erklärung zeigt also für sich genommen nicht, dass Meldepflichten verletzt wurden, und Rebatly hat dazu keine Informationen, weder in die eine noch in die andere Richtung. Falls das Opfer eine regulierte Institution ist, könnte das erste öffentliche Wort durchaus von einer Aufsichtsbehörde kommen und nicht von der Institution selbst.
Welche Börsen die Gelder ausgezahlt haben
ZachXBT hat die Börsen nicht genannt, und in seinen Daten erscheinen sie nur als nicht benannte zentralisierte Börsen. Bitquery hat anhand der Labels der Ethereum-Wallets, die die USDC gesendet haben, die zahlenden Hot Wallets Kraken, Crypto.com und OKX zugeordnet. Nach seiner Lesart verließ die erste Abhebung OKX um 12:25 UTC am 1. November, Kraken folgte 44 Minuten später und zahlte etwa 95% der Summe aus, $73.2 Millionen waren bis 23:00 UTC abgeflossen und 98% bis 23:10 UTC, und die letzte Zahlung ging um 09:09 UTC am 2. November hinaus. Eine empfangende Wallet erhielt 43 einzelne Kraken-Abhebungen in 91 Minuten, jede unter $50 000.
Zwei Vorbehalte. Erstens: Dies ist die Zuordnung von Bitquery anhand von Wallet-Labels, und keine der drei Börsen hat sich geäußert; Rebatly hat für diesen Artikel keine von ihnen kontaktiert und gibt das Ergebnis als das von Bitquery wieder. Zweitens: Nichts in irgendeinem Bericht deutet darauf hin, dass die Börsen selbst gehackt wurden. Die Gelder verließen Konten, die dem Opfer gehörten, und 11 der 15 empfangenden Wallets waren schon vor dem Diebstahl von denselben Börsen bezahlt worden, was zu einem Angreifer passt, der die etablierten Auszahlungsadressen der Organisation selbst nutzt. Bitquery sagt klar, dass es nicht feststellen kann, wie der Zugriff erlangt wurde, und wir können das auch nicht. Dass Kundengelder anderer Nutzer dieser Börsen betroffen wären, wird nirgends berichtet, und nirgends wurden wegen dieses Falls Auszahlungen ausgesetzt.
Wo das Geld jetzt ist
Stand der Momentaufnahme von Bitquery um 13:47 UTC am 2. November war der größte Teil des Geldes nicht weit gekommen:
| Wo | Betrag | Details |
|---|---|---|
| Noch auf Ethereum | $78.27 Millionen (etwa 72%) | 30 200 ETH, 5.64 Millionen DAI und 3.74 Millionen USDC auf 229 Wallets |
| Auf Börsen eingezahlt | $8.2 Millionen | Größter einzelner Abfluss: $8.12 Millionen an eine Einzahlungsadresse, die TRM Labs als Kyrrex markiert |
| Auf andere Chains gebridgt | $7.1 Millionen | Darunter $4.34 Millionen über LI.FI, teils in Richtung Wagyu, einer Route nach Monero |
| Instant Exchanges | $2.3 Millionen | FixedFloat $1.32 Millionen, Bridgers $935 000, Rango $802 000, WellWallet $250 000 |
| Nicht gelabelte Adressen | $12.9 Millionen | Ziele, die Bitquery nicht identifizieren konnte |
Die größte Einzelbewegung war der Tausch von $62.98 Millionen an USDC und USDT in 27 553 ETH über UniswapX zwischen 23:44 UTC am 1. November und 04:02 UTC am 2. November, zu etwa $2 286 pro Ether. Cointelegraph und Decrypt beschreiben beide die Ether- und Monero-Route; Decrypt ergänzt, dass der Angreifer auch die Instant-Exchange-Dienste WellWallet und Kyrrex nutzte und über mehrere Chains bridgte, wie ZachXBT zuerst beschrieben hatte. Die ETH liegen in wenigen großen Wallets geparkt, die größten halten 8 744 ETH, 7 824 ETH und 6 217 ETH. Bitquery hat nur Ethereum nachverfolgt, Gelder, die weggebridgt wurden, sind also an dem Punkt gezählt, an dem sie abflossen. Die abgeflossenen $30.5 Millionen passen zu den „$30M+“, die laut ZachXBT gewaschen wurden; die verbleibenden $78 Millionen sind im Prinzip noch nachverfolgbar, aber Ether und DAI kann kein Emittent einfrieren.
Wer dahintersteckt
Niemand wurde identifiziert. ZachXBT wiederholte, dass das Geldwäsche-Muster nicht zu Nordkoreas Lazarus Group passt, der Einheit, die das FBI für den Binance-Hack vom 29. Oktober verantwortlich machte, berichtete Cointelegraph; in seinem ersten Beitrag hatte er gesagt, er könne Lazarus „mit hoher Sicherheit“ anhand „mehrerer Geldwäsche-Indikatoren“ ausschließen. Wen er dahinter vermutet, hat er nicht gesagt. Die vier Adressen, die er am 3. November hinzufügte, werden zusammen mit den ursprünglichen 11 beobachtet. Keine Festnahme, keine Erklärung der Strafverfolgungsbehörden und kein Bekennerschreiben wurde gemeldet. Jede Zuordnung darüber hinaus ist Spekulation, und Rebatly beteiligt sich nicht daran.
Eingefroren oder zurückgeholt: bisher nichts
Weder Circle noch Tether noch irgendeine Börse hat eine Sperrung gemeldet. Die Zählung von Bitquery zeigt, warum wenig zum Einfrieren übrig ist: Von den $78.27 Millionen, die noch auf Ethereum liegen, sind nur etwa $3.74 Millionen USDC, die Circle im Prinzip einfrieren könnte, und fast alle davon lagen in fünf Wallets; der Rest ist Ether und DAI, für die es keinen Emittenten mit einem Sperrknopf gibt. Die $8.2 Millionen, die auf Börsen eingezahlt wurden, sind der andere Ort, an dem eine Sperrung möglich wäre, falls die empfangenden Plattformen auf die veröffentlichten Adressen reagieren. Das ist der Kern von ZachXBTs Kritik: Das Zeitfenster, in dem Stablecoins hätten eingefroren werden können, schloss sich innerhalb von Stunden nach den Abhebungen, während niemand öffentlich einen Diebstahl gemeldet hatte. Eine Sperrung ist auch keine Rückgabe. Eingefrorene Gelder bleiben gesperrt, bis ein Gericht oder der Emittent entscheidet, wer sie bekommt.
Wie der Markt reagiert hat
Nicht sichtbar. Ether stand bei $2 254 um 00:00 UTC am 1. November, vor der ersten Abhebung, und bei $2 255 um 08:00 UTC am 3. November, nach unserer Auswertung der Stundenkurse von CoinGecko; dazwischen erreichte er um 09:00 UTC am 2. November $2 296, während die mit den mutmaßlichen Erlösen gekauften Ether geparkt wurden. Monero stieg im selben Zeitraum von $599 auf $625, ein Plus von 4.3%, und Bitcoin gab von $77 521 auf $76 722 nach, ein Minus von 1.0%. Ob ein paar Millionen Dollar an Monero-Umwandlungen einen Coin bewegt haben, bei dem täglich weit mehr als das gehandelt wird, lässt sich am Kurs nicht ablesen, und Rebatly macht keine Kursprognosen. Unser Guide zu Tradingkosten in schnellen Märkten erklärt, warum Spreads und Gebühren an Tagen wie diesem am meisten zählen.
Krypto-Diebstahl in der EU: was Exchange-Nutzer jetzt prüfen sollten
Was auch immer sich als Opfer herausstellt: Dies war ein Verlust aus Exchange-Konten, und das ist die Art von Verlust, die ein einzelner Nutzer verringern kann. Die vollständige Checkliste steht in unserem ersten Artikel zu diesem Diebstahl; die Kurzfassung:
• API-Schlüssel: Lösche Schlüssel, die du nicht kennst oder nicht verwendest, und entziehe den übrigen die Auszahlungsberechtigung, es sei denn, du brauchst sie, dann nur mit IP-Whitelist.
• Auszahlungs-Whitelist: Aktiviere die Adressen-Whitelist mit einer Zeitsperre für neue Adressen. In diesem Fall gingen die Gelder an Adressen, die die Organisation schon zuvor genutzt hatte, prüfe also auch die Adressen, die bereits auf deiner Liste stehen.
• 2FA und Sitzungen: eine Authenticator-App oder ein Hardware-Schlüssel, keine SMS; melde Geräte ab, die du nicht kennst.
• Betrugsnachrichten: Eine Geschichte mit einer „Vertuschung“ ist der perfekte Köder für gefälschte Nachrichten wie „Deine Börse wurde gehackt, verifiziere dein Konto“. Börsen fragen nie nach deinem Passwort, deinen 2FA-Codes oder deiner Seed-Phrase. Unser Guide zu Datenlecks bei Börsen und Betrugsnachrichten zeigt, wie sie aussehen.
• Nur offizielle Kanäle: Wird eine Börse, die du nutzt, genannt, lies ihre eigene Mitteilung, bevor du auf irgendetwas reagierst.
Dies sind allgemeine Sicherheitsinformationen, keine Finanzberatung.
Wie es weitergeht
• Ein Name: ZachXBTs Beschreibung, eine große Finanzinstitution in Westeuropa, grenzt das Feld ein, und eine Aufsichtsbehörde, die Institution oder ein Journalist könnte einen Namen nennen. Bis dahin ist es eine Theorie.
• Ein Dementi oder eine Meldung: Falls das Opfer börsennotiert oder reguliert ist, könnte eine Offenlegung gegenüber seiner Aufsichtsbehörde oder seinen Aktionären öffentlich werden.
• Weitere Abhebungen: Die $27 Millionen wurden nach der ersten Warnung gefunden; die Summe könnte erneut steigen, falls der Akteur noch Zugriff hat.
• Sperrungen: Die Börsen, die Einzahlungen erhalten haben, und Circle für die verbleibenden USDC könnten auf die 15 veröffentlichten Adressen reagieren.
• Die Ether: 30 200 ETH, die in einer Handvoll Wallets liegen, sind leicht zu beobachten; jede Bewegung zu einer Börse oder einer Bridge wird innerhalb von Stunden gemeldet werden.
Wir aktualisieren diesen Artikel, wenn das Opfer, eine Börse, eine Aufsichtsbehörde oder ein Ermittler mehr veröffentlicht.
Mit niedrigeren Gebühren traden
Wenn dich diese Geschichte dazu bringt zu überprüfen, wo und wie du tradest, lohnt sich auch ein Blick darauf, was jeder Trade kostet. Registriere dich über Rebatly und ein Teil jeder Tradinggebühr kommt zu dir zurück: bis zu 50% bei Bybit und Bitget, bis zu 40% bei BloFin und OKX, bis zu 60% bei MEXC und bis zu 65% bei OrangeX-Futures. Bei Toobit bringt der Code Rebatly bis zu 60%, gutgeschrieben von Toobit selbst. Rückerstattungen werden täglich in USDT ausgezahlt. Unser Guide dazu, wie eine Gebühren-Rückerstattung funktioniert, erklärt den Rest.
Dieser Artikel berichtet über Nachrichten und ist keine Finanzberatung. Rebatly ist ein unabhängiger Affiliate-Partner; keine Finanzberatung.
Gebühren bei jedem Trade zurückholen
$10M+ Rebates ausgezahlt · Täglich in USDT · Kein Passwort, keine API-Keys – niemals
Schon registriert? Prüfe deine Kontoverknüpfung und Rückerstattung mit @rebatlybot auf Telegram oder kontaktiere unseren Support unter @rebatly.
🔔 Erhalte bei jeder Auszahlung deiner Rückerstattung eine Telegram-Benachrichtigung: Tippe in @rebatlybot auf „Activate notifications“. Neu im Trading? Dein erster Trade in 5 Schritten.
3. November 2026 — veröffentlicht. Quellen: Cointelegraph, Bitquery, TokenPost, BlockBeats, Decrypt, CoinDesk, CoinGecko.