Roubo de cripto na UE: suposta perda sobe para US$ 133 milhões e ZachXBT alega encobrimento
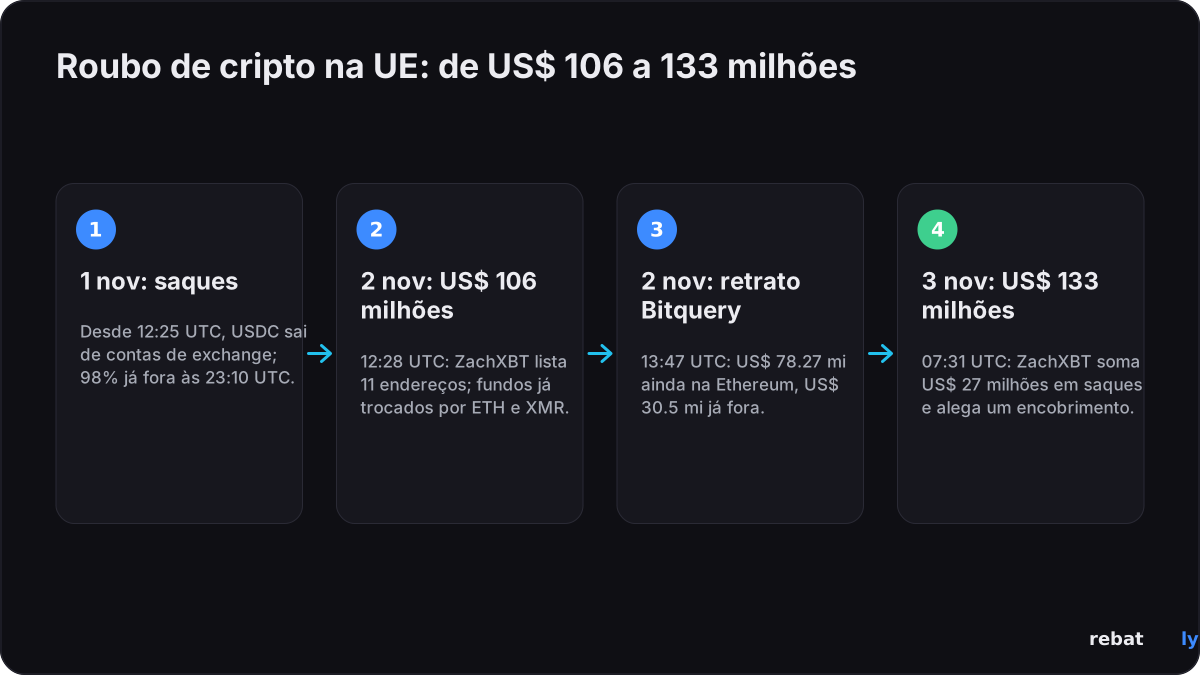
O roubo de cripto na UE sinalizado pela primeira vez na segunda-feira já é estimado em mais de US$ 133 milhões pelo investigador de blockchain ZachXBT, acima dos US$ 106 milhões que ele havia relatado um dia antes, depois de ele encontrar mais US$ 27 milhões em saques de exchanges centralizadas feitos pelo mesmo agente. Em uma atualização no seu canal do Telegram na terça-feira, 3 de novembro de 2026, editada pela última vez às 07:31 UTC, ele também apresentou sua "teoria de trabalho": a de que "uma grande instituição financeira da Europa Ocidental foi explorada e isso está sendo encoberto neste momento". Nenhuma instituição, exchange ou regulador confirmou nada disso, e a vítima continua sem ser nomeada. Este artigo separa o que está verificado on-chain do que é a teoria de um investigador, mostra onde o dinheiro está agora e lista o que os usuários de exchange devem checar. Nossa primeira reportagem, sobre o roubo de US$ 106 milhões em contas de exchange, traz o contexto.
 NO KYCCadastre-se na BloFin
 Cadastre-se na Bybit
 Cadastre-se na OKX
 Cadastre-se na Bitget
 Cadastre-se na MEXC
 Cadastre-se na OrangeX
 Cadastre-se na Toobit
O que mudou: de US$ 106 milhões para US$ 133 milhões
O número mudou três vezes em dois dias, e cada valor vem de um método diferente. O primeiro alerta de ZachXBT, às 12:28 UTC de 2 de novembro, dizia que uma entidade da UE era suspeita de ter perdido mais de US$ 106 milhões de várias contas de exchange no domingo, 1 de novembro, e listava 11 endereços na Ethereum. A empresa de análise Bitquery, ao rastrear os mesmos endereços até as carteiras de exchange que os pagaram, contou US$ 108.80 milhões em USDC enviados a 15 carteiras ao longo de cerca de 21 horas; sem duas carteiras que ela só conseguiu ligar indiretamente, o total seria de US$ 95.71 milhões. Depois, a atualização de ZachXBT no seu canal do Telegram, em 3 de novembro, acrescentou "um adicional de $27M+ em saques de CEX pelo agente ilícito", alguns deles feitos depois do primeiro post, e colocou o total em mais de US$ 133 milhões. A Bitquery já havia notado quatro endereços pagos que faltavam na lista original de 11, somando US$ 28.00 milhões entre eles, e dois desses coincidem com os quatro novos endereços que ZachXBT publicou, então as duas contagens concordam em linhas gerais.
| Quando (UTC) | Valor | Quem | Como foi contado |
|---|---|---|---|
| 2 de nov, 12:28 | Mais de US$ 106 milhões | ZachXBT | Saques para 11 endereços listados |
| 2 de nov, 13:47 | US$ 108.80 milhões (US$ 95.71 milhões na contagem estrita) | Bitquery | USDC pago por carteiras de exchange a 15 endereços |
| 3 de nov, até 07:31 | Mais de US$ 133 milhões | ZachXBT | Valor anterior mais US$ 27 milhões em saques adicionais de exchanges |
Nenhum desses valores é uma perda confirmada. Os US$ 133 milhões são o valor dos fundos que um investigador ligou ao caso, e a Cointelegraph e o TokenPost observam que a identidade da vítima e a própria perda continuam sem verificação. Onde as contagens diferem, a diferença está no método: quais carteiras são contadas como do ladrão, não uma disputa sobre as transferências em si.
A alegação de encobrimento e o que está de fato verificado
A atualização de ZachXBT foi além dos números. Ele escreveu que uma grande instituição financeira da Europa Ocidental tinha sido, na visão dele, explorada e que o incidente estava sendo encoberto, que não houve uma divulgação adequada do incidente e que o atraso permitiu que mais de US$ 30 milhões fossem lavados, dinheiro que, segundo ele, as autoridades policiais da UE poderiam ter congelado. Três coisas devem ser mantidas separadas:
• Verificado on-chain: os saques, as trocas por ether, os serviços pelos quais os fundos passaram e os cerca de US$ 30 milhões que saíram dos endereços rastreados. O rastreamento independente da Bitquery dá um valor muito parecido: US$ 30.5 milhões movidos para fora.
• Avaliação de ZachXBT: que a vítima é uma grande instituição financeira da Europa Ocidental. Ele não a nomeou, não deu evidências para a descrição no post e chamou isso de teoria de trabalho.
• Alegado, sem verificação: que a vítima está escondendo o incidente. Nenhuma instituição foi nomeada, nenhuma negou nada e nenhum regulador se manifestou, informaram o BlockBeats e a Cointelegraph.
Silêncio em público também não é o mesmo que silêncio diante de um supervisor. Pelo Regulamento de Resiliência Operacional Digital (DORA) da UE, em vigor desde janeiro de 2025, bancos, empresas de investimento e prestadores de serviços de criptoativos devem notificar seu regulador sobre um incidente grave de TIC em questão de horas após classificá-lo como grave, com um relatório final devido mais tarde; essa notificação não é publicada. Portanto, a falta de uma declaração pública não mostra, por si só, que as regras de notificação foram descumpridas, e a Rebatly não tem informação em nenhum dos sentidos. Se a vítima for uma instituição regulada, a primeira palavra pública pode muito bem vir de um supervisor, e não da própria instituição.
Quais exchanges pagaram os fundos
ZachXBT não nomeou as exchanges, e nos dados dele elas aparecem apenas como exchanges centralizadas sem nome. A Bitquery, lendo os rótulos das carteiras na Ethereum que enviaram o USDC, atribuiu as hot wallets pagadoras à Kraken, à Crypto.com e à OKX. Pela leitura dela, o primeiro saque saiu da OKX às 12:25 UTC de 1 de novembro, a Kraken veio 44 minutos depois e pagou cerca de 95% do total, US$ 73.2 milhões já tinham saído às 23:00 UTC e 98% às 23:10 UTC, e o último pagamento saiu às 09:09 UTC de 2 de novembro. Uma carteira receptora recebeu 43 saques separados da Kraken em 91 minutos, cada um abaixo de US$ 50 000.
Duas ressalvas. Primeiro, esta é a atribuição da Bitquery a partir de rótulos de carteiras, e nenhuma das três exchanges se manifestou; a Rebatly não entrou em contato com nenhuma delas para este artigo e relata a conclusão como sendo da Bitquery. Segundo, nada em nenhum relato sugere que as próprias exchanges tenham sido invadidas. Os fundos saíram de contas que pertenciam à vítima, e 11 das 15 carteiras receptoras já tinham sido pagas pelas mesmas exchanges antes do roubo, o que é consistente com um invasor usando os endereços de saque já estabelecidos da própria entidade. A Bitquery diz claramente que não consegue dizer como o acesso foi obtido, e nós também não. Não há relatos de que fundos de outros usuários dessas exchanges tenham sido afetados, e nenhum saque foi suspenso em lugar nenhum por causa deste caso.
Onde o dinheiro está agora
No instantâneo da Bitquery às 13:47 UTC de 2 de novembro, a maior parte do dinheiro não tinha ido longe:
| Onde | Valor | Detalhe |
|---|---|---|
| Ainda na Ethereum | US$ 78.27 milhões (cerca de 72%) | 30 200 ETH, 5.64 milhões de DAI e 3.74 milhões de USDC em 229 carteiras |
| Depositado em exchanges | US$ 8.2 milhões | Maior saída única de US$ 8.12 milhões para um endereço de depósito que a TRM Labs marca como Kyrrex |
| Transferido por bridge para outras blockchains | US$ 7.1 milhões | Incluindo US$ 4.34 milhões via LI.FI, parte deles em direção à Wagyu, uma rota para o Monero |
| Trocas instantâneas | US$ 2.3 milhões | FixedFloat US$ 1.32 milhões, Bridgers US$ 935 000, Rango US$ 802 000, WellWallet US$ 250 000 |
| Endereços sem rótulo | US$ 12.9 milhões | Destinos que a Bitquery não conseguiu identificar |
O maior movimento único foi a troca de US$ 62.98 milhões em USDC e USDT por 27 553 ETH pela UniswapX entre 23:44 UTC de 1 de novembro e 04:02 UTC de 2 de novembro, a cerca de US$ 2 286 por ether. A Cointelegraph e a Decrypt descrevem a rota pelo ether e pelo Monero; a Decrypt acrescenta que o invasor também usou os serviços de troca instantânea WellWallet e Kyrrex e fez bridge entre várias blockchains, como ZachXBT descreveu primeiro. O ETH está estacionado em poucas carteiras grandes, as maiores com 8 744 ETH, 7 824 ETH e 6 217 ETH. A Bitquery rastreou apenas a Ethereum, então os fundos que saíram por bridge são contados no ponto em que saíram. Os US$ 30.5 milhões que já saíram batem com os "$30M+" que ZachXBT diz terem sido lavados; os US$ 78 milhões restantes, em princípio, ainda são rastreáveis, mas ether e DAI não podem ser congelados por nenhum emissor.
Quem está por trás
Ninguém foi identificado. ZachXBT repetiu que o padrão de lavagem não corresponde ao Lazarus Group, da Coreia do Norte, a unidade que o FBI responsabilizou pelo ataque hacker à Binance de 29 de outubro, informou a Cointelegraph; em seu primeiro post, ele havia dito poder descartar o Lazarus "com alto grau de confiança" a partir de "múltiplos indicadores de lavagem". Ele não disse quem acha que é. Os quatro endereços que ele acrescentou em 3 de novembro estão sendo monitorados junto com os 11 originais. Nenhuma prisão, nenhuma declaração de autoridades policiais e nenhuma reivindicação de responsabilidade foi relatada. Qualquer atribuição além disso é especulação, e a Rebatly não acrescenta nada a ela.
Congelado ou recuperado: nada até agora
Nenhum congelamento foi relatado pela Circle, pela Tether ou por qualquer exchange. A contagem da Bitquery mostra por que resta pouco a congelar: dos US$ 78.27 milhões ainda na Ethereum, só cerca de US$ 3.74 milhões são USDC, que a Circle poderia em princípio congelar, e quase tudo isso estava em cinco carteiras; o resto é ether e DAI, que não têm um emissor com botão de congelamento. Os US$ 8.2 milhões depositados em exchanges são o outro lugar onde um congelamento poderia acontecer, se as plataformas receptoras agirem sobre os endereços publicados. Essa é a base da queixa de ZachXBT: a janela em que as stablecoins poderiam ter sido congeladas se fechou em questão de horas após os saques, enquanto ninguém havia relatado publicamente um roubo. Um congelamento também não é uma devolução. Fundos congelados ficam bloqueados até que um tribunal ou o emissor decida quem fica com eles.
Como o mercado reagiu
Não de forma visível. O ether estava a US$ 2 254 às 00:00 UTC de 1 de novembro, antes do primeiro saque, e a US$ 2 255 às 08:00 UTC de 3 de novembro, pela nossa contagem dos preços horários da CoinGecko; no meio do caminho, chegou a US$ 2 296 às 09:00 UTC de 2 de novembro, enquanto o ether comprado com os supostos recursos do roubo estava sendo estacionado. O Monero subiu de US$ 599 para US$ 625 no mesmo período, alta de 4.3%, e o bitcoin recuou de US$ 77 521 para US$ 76 722, queda de 1.0%. Se alguns milhões de dólares em conversões para Monero moveram uma moeda que negocia muito mais do que isso por dia é algo que não se pode ler no preço, e a Rebatly não faz previsões de preços. Nosso guia sobre custos de negociação em mercados acelerados explica por que spreads e taxas pesam mais em dias como este.
O que os usuários de exchange devem checar agora
Seja qual for a vítima, esta foi uma perda a partir de contas de exchange, e esse é o tipo de perda que um usuário individual pode reduzir. A lista completa está no nosso primeiro artigo sobre este roubo; a versão curta:
• Chaves de API: apague as chaves que não reconhece ou não usa e retire a permissão de saque das demais, a menos que você precise, com uma lista de IPs autorizados.
• Whitelist de saque: ative a lista de endereços autorizados com um bloqueio de tempo para novos endereços. Neste caso, os fundos foram para endereços que a entidade já tinha usado antes, então revise também os endereços que já estão na sua lista.
• 2FA e sessões: um aplicativo autenticador ou uma chave física, não SMS; encerre as sessões de dispositivos que você não reconheça.
• Mensagens de golpe: uma história com um "encobrimento" no meio é a isca perfeita para mensagens falsas do tipo "sua exchange foi invadida, verifique sua conta". As exchanges nunca pedem sua senha, seus códigos de 2FA ou sua seed phrase. Nosso guia sobre vazamentos de dados em corretoras e mensagens de golpe mostra como elas são.
• Só canais oficiais: se uma exchange que você usa for nomeada, leia o comunicado dela antes de agir com base em qualquer coisa.
Esta é uma informação geral de segurança, não aconselhamento financeiro.
O que vem a seguir
• Um nome: a descrição de ZachXBT, uma grande instituição financeira da Europa Ocidental, estreita o campo, e um regulador, a instituição ou um jornalista pode dar um nome a ela. Até lá, é uma teoria.
• Uma negativa ou um comunicado formal: se a vítima tiver capital aberto ou for regulada, uma divulgação ao seu supervisor ou aos acionistas pode se tornar pública.
• Mais saques: os US$ 27 milhões foram encontrados depois do primeiro alerta; o total pode subir de novo se o agente ainda tiver acesso.
• Congelamentos: as exchanges que receberam depósitos, e a Circle para o USDC restante, podem agir sobre os 15 endereços publicados.
• O ether: 30 200 ETH parados em um punhado de carteiras são fáceis de monitorar; qualquer movimento para uma exchange ou uma bridge será relatado em questão de horas.
Vamos atualizar este artigo quando a vítima, uma exchange, um regulador ou um investigador publicar mais informações.
Negocie com taxas menores
Se esta história fez você rever onde e como negocia, também vale checar quanto cada operação custa. Cadastre-se pela Rebatly e parte de cada taxa de negociação volta para você: até 50% na Bybit e na Bitget, até 40% na BloFin e na OKX, até 60% na MEXC e até 65% nos futuros da OrangeX. Na Toobit, o código Rebatly dá até 60%, creditados pela própria Toobit. O cashback é pago diariamente em USDT. Nosso guia sobre como funciona o cashback de taxas explica o resto.
Este artigo traz notícias e não é aconselhamento financeiro. A Rebatly é uma afiliada independente; não é aconselhamento financeiro.
Receba cashback das taxas em toda operação
$10M+ pagos em cashback · Pago todo dia em USDT · Nunca pedimos senha nem chaves de API
Já se cadastrou? Confira o seu vínculo e o seu cashback com o @rebatlybot no Telegram, ou fale com o nosso suporte em @rebatly.
🔔 Receba um alerta no Telegram sempre que seu cashback for pago: toque em “Activate notifications” no @rebatlybot. Começando agora? Sua primeira operação em 5 passos.
3 de novembro de 2026 — publicado. Fontes: Cointelegraph, Bitquery, TokenPost, BlockBeats, Decrypt, CoinDesk, CoinGecko.