Robo de cripto en la UE: la presunta pérdida sube a $133 millones mientras ZachXBT alega un encubrimiento
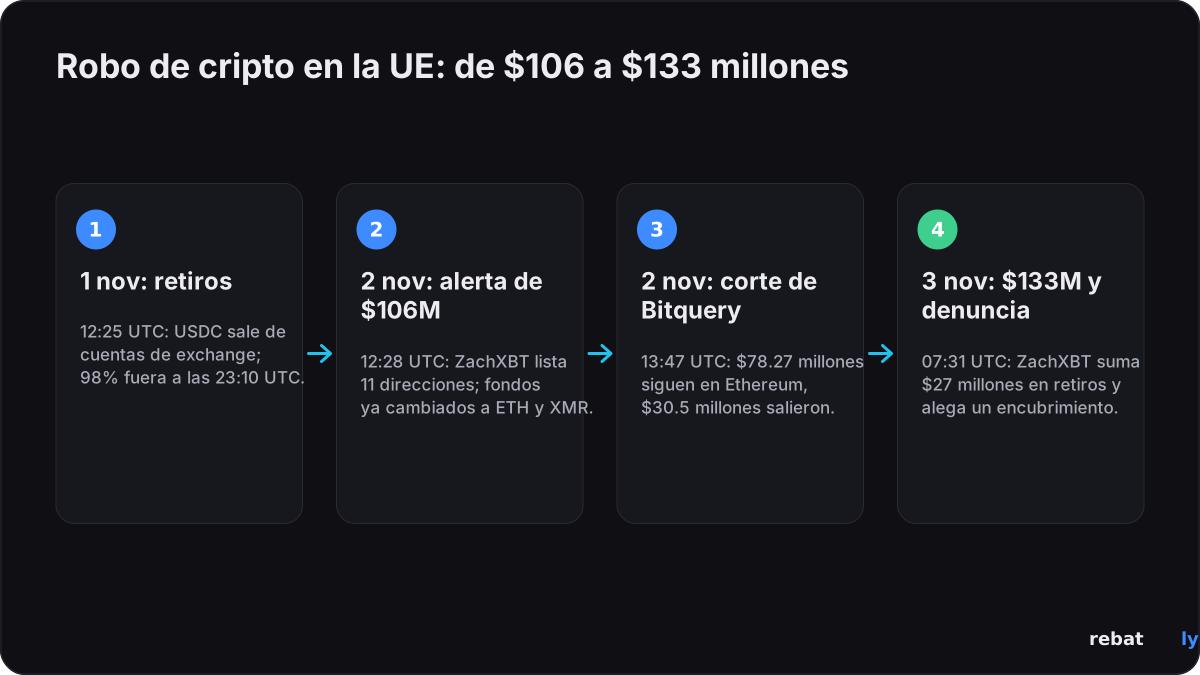
El robo de cripto en la UE señalado por primera vez el lunes ya se estima en más de $133 millones según el investigador blockchain ZachXBT, frente a los $106 millones que reportó un día antes, tras encontrar otros $27 millones en retiros de exchanges centralizados por el mismo actor. En una actualización en su canal de Telegram el martes 3 de noviembre de 2026, editada por última vez a las 07:31 UTC, también dio su "teoría de trabajo": que "una gran institución financiera de Europa occidental fue explotada y actualmente se está encubriendo". Ninguna institución, exchange ni regulador ha confirmado nada de esto, y la víctima sigue sin nombrarse. Este artículo separa lo que está verificado on-chain de lo que es la teoría de un investigador, muestra dónde está el dinero ahora y enumera lo que los usuarios de exchanges deberían revisar. Nuestro primer reporte, sobre el hackeo de cuentas por $106 millones, tiene el contexto.
 NO KYCRegístrate en BloFin
 Regístrate en Bybit
 Regístrate en OKX
 Regístrate en Bitget
 Regístrate en MEXC
 Regístrate en OrangeX
 Regístrate en Toobit
Qué cambió: de $106 millones a $133 millones
La cifra ha cambiado tres veces en dos días, y cada número proviene de un método distinto. La primera alerta de ZachXBT, a las 12:28 UTC del 2 de noviembre, decía que se sospechaba que una entidad de la UE había perdido más de $106 millones de varias cuentas de exchange el domingo 1 de noviembre, y enumeraba 11 direcciones de Ethereum. La firma de análisis Bitquery, rastreando esas mismas direcciones hasta las wallets de exchange que les pagaron, contó $108.80 millones de USDC enviados a 15 wallets en unas 21 horas; sin dos wallets que solo pudo vincular de forma indirecta, su total sería de $95.71 millones. Luego, la actualización en su canal de Telegram de ZachXBT del 3 de noviembre añadió "otros $27M+ en retiros de CEX por parte del actor ilícito", algunos hechos después de su primera publicación, y situó el total en más de $133 millones. Bitquery ya había notado cuatro direcciones pagadas que faltaban en la lista original de 11, que entre ellas recibieron $28.00 millones, y dos de ellas coinciden con las cuatro nuevas direcciones que publicó ZachXBT, así que los dos conteos coinciden a grandes rasgos.
| Cuándo (UTC) | Cifra | Quién | Cómo se contó |
|---|---|---|---|
| 2 de nov, 12:28 | Más de $106 millones | ZachXBT | Retiros a 11 direcciones enumeradas |
| 2 de nov, 13:47 | $108.80 millones ($95.71 millones en el conteo estricto) | Bitquery | USDC pagado por wallets de exchange a 15 direcciones |
| 3 de nov, hasta las 07:31 | Más de $133 millones | ZachXBT | Cifra anterior más $27 millones en retiros adicionales de exchanges |
Ninguna de estas cifras es una pérdida confirmada. Los $133 millones son el valor de los fondos que un investigador ha vinculado al caso, y tanto Cointelegraph como TokenPost señalan que la identidad de la víctima y la pérdida misma siguen sin verificarse. Donde los conteos difieren, la diferencia está en el método: qué wallets se cuentan como del ladrón, no una disputa sobre las transferencias en sí.
La denuncia de encubrimiento y lo que realmente está verificado
La actualización de ZachXBT fue más allá de los números. Escribió que, en su opinión, una gran institución financiera de Europa occidental había sido explotada y que el incidente se estaba encubriendo, que no había habido una divulgación adecuada del incidente y que la demora había permitido lavar más de $30 millones, dinero que, según él, las fuerzas del orden de la UE podrían haber congelado. Hay que mantener separadas tres cosas:
• Verificado on-chain: los retiros, los cambios a ether, los servicios por los que pasaron los fondos y los aproximadamente $30 millones que han salido de las direcciones rastreadas. El rastreo independiente de Bitquery da una cifra muy similar: $30.5 millones que ya salieron.
• Evaluado por ZachXBT: que la víctima es una gran institución financiera de Europa occidental. No la nombró, no dio evidencia de esa descripción en la publicación y la llamó una teoría de trabajo.
• Alegado, sin verificar: que la víctima está ocultando el incidente. Ninguna institución ha sido nombrada, ninguna ha negado nada y ningún regulador ha comentado, informaron BlockBeats y Cointelegraph.
El silencio en público tampoco es lo mismo que el silencio ante un supervisor. Bajo el Reglamento sobre la resiliencia operativa digital (DORA) de la UE, en vigor desde enero de 2025, los bancos, las empresas de inversión y los proveedores de servicios de criptoactivos deben notificar a su regulador un incidente grave de TIC en cuestión de horas desde que lo clasifican como grave, con un informe final posterior; esa notificación no se publica. Así que la falta de una declaración pública no demuestra por sí sola que se incumplieran las normas de reporte, y Rebatly no tiene información en ningún sentido. Si la víctima es una institución regulada, es muy posible que la primera palabra pública venga de un supervisor y no de la institución misma.
Qué exchanges pagaron los fondos
ZachXBT no ha nombrado a los exchanges, y en sus datos aparecen solo como exchanges centralizados sin nombre. Bitquery, leyendo las etiquetas de las wallets de Ethereum que enviaron el USDC, atribuyó las hot wallets pagadoras a Kraken, Crypto.com y OKX. Según su lectura, el primer retiro salió de OKX a las 12:25 UTC del 1 de noviembre, Kraken siguió 44 minutos después y pagó cerca del 95% del total, $73.2 millones habían salido a las 23:00 UTC y el 98% a las 23:10 UTC, y el último pago salió a las 09:09 UTC del 2 de noviembre. Una wallet receptora recibió 43 retiros separados de Kraken en 91 minutos, cada uno por menos de $50,000.
Dos salvedades. Primero, esta es la atribución de Bitquery a partir de etiquetas de wallets, y ninguno de los tres exchanges ha comentado; Rebatly no contactó a ninguno para este artículo y reporta el hallazgo como de Bitquery. Segundo, nada en ningún reporte sugiere que los propios exchanges hayan sido vulnerados. Los fondos salieron de cuentas que pertenecían a la víctima, y 11 de las 15 wallets receptoras ya habían recibido pagos de los mismos exchanges antes del robo, lo que es consistente con un atacante que usa las direcciones de retiro ya establecidas de la entidad. Bitquery dice claramente que no puede saber cómo se obtuvo el acceso, y nosotros tampoco. No se reporta que los fondos de otros clientes de esos exchanges estén afectados, y no se han suspendido retiros en ningún lado por este caso.
Dónde está el dinero ahora
Según la instantánea de Bitquery a las 13:47 UTC del 2 de noviembre, la mayor parte del dinero no había ido muy lejos:
| Dónde | Monto | Detalle |
|---|---|---|
| Todavía en Ethereum | $78.27 millones (cerca del 72%) | 30,200 ETH, 5.64 millones de DAI y 3.74 millones de USDC en 229 wallets |
| Depositado en exchanges | $8.2 millones | La mayor salida individual: $8.12 millones a una dirección de depósito que TRM Labs etiqueta como Kyrrex |
| Puenteado a otras cadenas | $7.1 millones | Incluidos $4.34 millones a través de LI.FI, parte de ellos hacia Wagyu, una ruta hacia Monero |
| Exchanges instantáneos | $2.3 millones | FixedFloat $1.32 millones, Bridgers $935,000, Rango $802,000, WellWallet $250,000 |
| Direcciones sin etiquetar | $12.9 millones | Destinos que Bitquery no pudo identificar |
El movimiento individual más grande fue el cambio de $62.98 millones de USDC y USDT por 27,553 ETH a través de UniswapX entre las 23:44 UTC del 1 de noviembre y las 04:02 UTC del 2 de noviembre, a unos $2,286 por ether. Cointelegraph y Decrypt describen ambos la ruta por ether y Monero; Decrypt añade que el atacante también usó los servicios de intercambio instantáneo WellWallet y Kyrrex y puenteó fondos entre varias cadenas, como ZachXBT describió primero. El ETH está estacionado en unas pocas wallets grandes, las mayores con 8,744 ETH, 7,824 ETH y 6,217 ETH. Bitquery rastreó solo Ethereum, así que los fondos puenteados a otras cadenas se cuentan en el punto en que salieron. Los $30.5 millones que han salido coinciden con los "$30M+" que ZachXBT dice que se han lavado; los $78 millones restantes son, en principio, todavía rastreables, pero ni el ether ni el DAI pueden ser congelados por ningún emisor.
Quién está detrás
Nadie ha sido identificado. ZachXBT repitió que el patrón de lavado no coincide con el Lazarus Group de Corea del Norte, la unidad a la que el FBI culpó del hackeo de Binance del 29 de octubre, informó Cointelegraph; en su primera publicación había dicho que podía descartar a Lazarus "con un alto grado de confianza" a partir de "múltiples indicadores de lavado". No ha dicho quién cree que es. Las cuatro direcciones que añadió el 3 de noviembre se vigilan junto con las 11 originales. No se ha reportado ningún arresto, ninguna declaración policial ni ninguna reivindicación de autoría. Cualquier atribución más allá de eso es especulación, y Rebatly no le añade nada.
Congelado o recuperado: nada hasta ahora
No se ha reportado ningún congelamiento por parte de Circle, Tether ni ningún exchange. El conteo de Bitquery muestra por qué queda poco por congelar: de los $78.27 millones que siguen en Ethereum, solo unos $3.74 millones son USDC, que Circle podría en principio congelar, y casi todo estaba en cinco wallets; el resto es ether y DAI, que no tienen un emisor con botón de congelar. Los $8.2 millones depositados en exchanges son el otro lugar donde podría ocurrir un congelamiento, si las plataformas receptoras actúan sobre las direcciones publicadas. Esa es la base de la queja de ZachXBT: la ventana en la que las stablecoins podrían haberse congelado se cerró a las pocas horas de los retiros, mientras nadie había reportado públicamente un robo. Un congelamiento tampoco es una devolución. Los fondos congelados quedan bloqueados hasta que un tribunal o el emisor decida a quién corresponden.
Cómo reaccionó el mercado
No de forma visible. El ether estaba en $2,254 a las 00:00 UTC del 1 de noviembre, antes del primer retiro, y en $2,255 a las 08:00 UTC del 3 de noviembre, según nuestro conteo de los precios por hora de CoinGecko; en ese intervalo alcanzó $2,296 a las 09:00 UTC del 2 de noviembre, mientras el ether comprado con los fondos presuntamente robados se estaba estacionando. Monero subió de $599 a $625 en el mismo periodo, un 4.3%, y el bitcoin bajó de $77,521 a $76,722, una caída de 1.0%. Si unos pocos millones de dólares en conversiones a Monero movieron una moneda que opera mucho más que eso cada día no se puede leer del precio, y Rebatly no pronostica precios. Nuestra guía sobre costos de trading en mercados rápidos explica por qué los spreads y las comisiones importan más en días como este.
Qué deben revisar ahora los usuarios de exchanges tras el robo de cripto en la UE
Sea cual sea la víctima al final, esta fue una pérdida desde cuentas de exchange, y ese es el tipo de pérdida que un usuario individual puede reducir. La lista completa está en nuestro primer artículo sobre este robo; la versión corta:
• Claves API: elimina las claves que no reconozcas o no uses, y quita el permiso de retiro al resto a menos que lo necesites, con una lista blanca de IP.
• Lista blanca de retiros: activa la lista blanca de direcciones con un bloqueo de tiempo para las nuevas. En este caso los fondos fueron a direcciones que la entidad ya había usado antes, así que revisa también las direcciones que ya están en tu lista.
• 2FA y sesiones: una app de autenticación o una llave de hardware, no SMS; cierra la sesión de los dispositivos que no reconozcas.
• Mensajes de estafa: una historia con un "encubrimiento" es el cebo perfecto para mensajes falsos de "tu exchange fue vulnerado, verifica tu cuenta". Los exchanges nunca piden tu contraseña, códigos 2FA ni frase semilla. Nuestra guía sobre filtraciones de datos en exchanges y mensajes de estafa muestra cómo se ven.
• Solo canales oficiales: si un exchange que usas es nombrado, lee su propio anuncio antes de actuar.
Esta es información general de seguridad, no asesoría financiera.
Qué sigue
• Un nombre: la descripción de ZachXBT, una gran institución financiera de Europa occidental, acota el campo, y un regulador, la institución o un periodista podría ponerle nombre. Hasta entonces es una teoría.
• Un desmentido o una presentación: si la víctima cotiza en bolsa o está regulada, una divulgación a su supervisor o a sus accionistas podría hacerse pública.
• Más retiros: los $27 millones se encontraron después de la primera alerta; el total podría subir de nuevo si el actor todavía tiene acceso.
• Congelamientos: los exchanges que recibieron depósitos, y Circle para el USDC restante, podrían actuar sobre las 15 direcciones publicadas.
• El ether: 30,200 ETH en un puñado de wallets son fáciles de vigilar; cualquier movimiento a un exchange o a un puente se reportará en cuestión de horas.
Actualizaremos este artículo cuando la víctima, un exchange, un regulador o un investigador publique más información.
Opera con comisiones más bajas
Si esta historia te tiene revisando dónde y cómo operas, también vale la pena revisar lo que cuesta cada operación. Regístrate a través de Rebatly y una parte de cada comisión de trading vuelve a ti: hasta 50% en Bybit y Bitget, hasta 40% en BloFin y OKX, hasta 60% en MEXC y hasta 65% en futuros de OrangeX. En Toobit, el código Rebatly da hasta 60%, acreditado por la propia Toobit. Los reembolsos se pagan a diario en USDT. Nuestra guía sobre cómo funciona un reembolso de comisiones explica el resto.
Este artículo informa sobre noticias y no es asesoría financiera. Rebatly es un afiliado independiente; no es asesoría financiera.
Recupera comisiones en cada operación
$10M+ en reembolsos pagados · Pagado a diario en USDT · Nunca te pedimos contraseña ni claves API
¿Ya te registraste? Revisa tu vinculación y tu reembolso con @rebatlybot en Telegram, o contacta a nuestro soporte en @rebatly.
🔔 Recibe un aviso en Telegram cada vez que se pague tu reembolso: toca “Activate notifications” en @rebatlybot. ¿Empiezas a operar? Tu primera operación en 5 pasos.
3 de noviembre de 2026 — publicado. Fuentes: Cointelegraph, Bitquery, TokenPost, BlockBeats, Decrypt, CoinDesk, CoinGecko.