Vol de crypto dans l'UE : la perte présumée passe à $133 millions, ZachXBT allègue une dissimulation
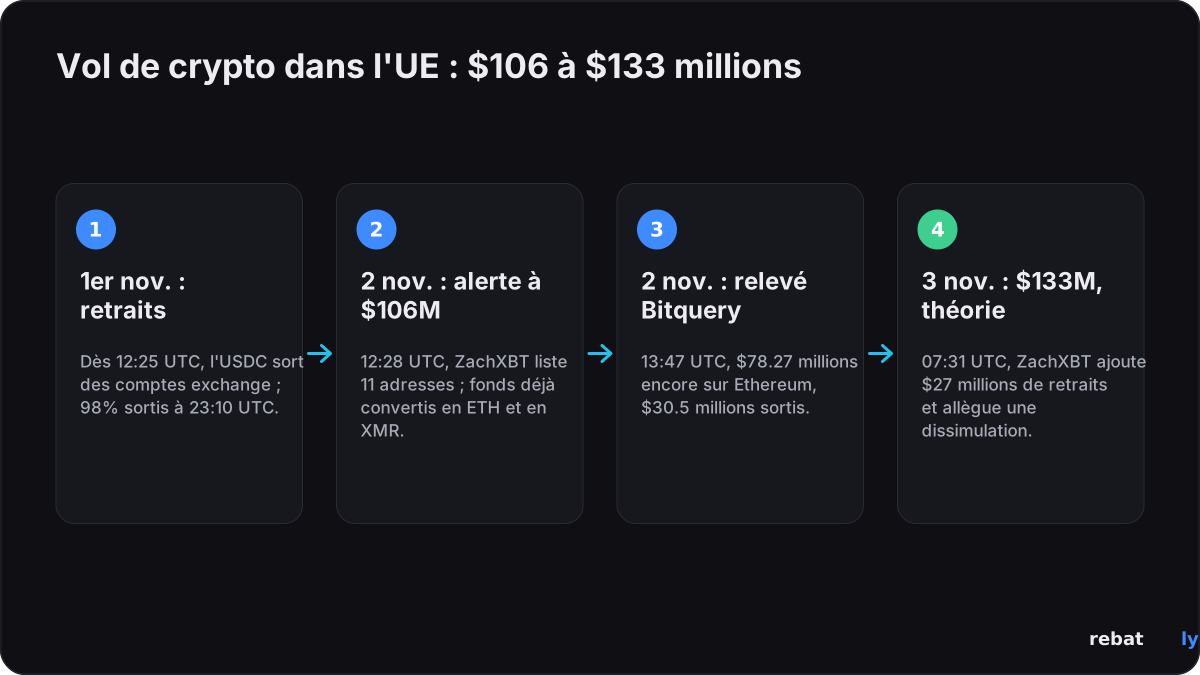
Le vol de crypto dans l'UE signalé pour la première fois lundi est désormais estimé à plus de $133 millions par l'enquêteur blockchain ZachXBT, contre les $106 millions qu'il avait rapportés la veille, après qu'il a découvert $27 millions de retraits supplémentaires effectués depuis des plateformes centralisées par le même acteur. Dans une mise à jour publiée sur sa chaîne Telegram le mardi 3 novembre 2026, modifiée pour la dernière fois à 07:31 UTC, il a aussi livré sa « théorie de travail » : « une grande institution financière d'Europe de l'Ouest a été exploitée et l'affaire est actuellement dissimulée ». Aucune institution, plateforme ou autorité de régulation n'a confirmé quoi que ce soit, et la victime n'est toujours pas nommée. Cet article sépare ce qui est vérifié on-chain de ce qui relève de la théorie d'un seul enquêteur, montre où se trouve l'argent aujourd'hui et liste ce que les utilisateurs de plateformes devraient vérifier. Notre premier article, sur le vol de $106 millions sur des comptes exchange, donne le contexte.
 NO KYCS'inscrire sur BloFin
 S'inscrire sur Bybit
 S'inscrire sur OKX
 S'inscrire sur Bitget
 S'inscrire sur MEXC
 S'inscrire sur OrangeX
 S'inscrire sur Toobit
Vol de crypto dans l'UE : ce qui a changé, de $106 millions à $133 millions
Le chiffre a bougé trois fois en deux jours, et chaque montant vient d'une méthode différente. La première alerte de ZachXBT, à 12:28 UTC le 2 novembre, indiquait qu'une entité de l'UE était soupçonnée d'avoir perdu plus de $106 millions depuis plusieurs comptes de plateformes le dimanche 1er novembre, et listait 11 adresses Ethereum. La société d'analyse Bitquery, en remontant de ces mêmes adresses aux wallets de plateformes qui les ont payées, a compté $108.80 millions d'USDC envoyés à 15 wallets en environ 21 heures ; sans deux wallets qu'elle n'a pu relier qu'indirectement, son total serait de $95.71 millions. Puis la mise à jour de ZachXBT sur sa chaîne Telegram, le 3 novembre, a ajouté « $27M+ de retraits supplémentaires depuis des CEX par l'acteur illicite », certains effectués après sa première publication, et a porté le total à plus de $133 millions. Bitquery avait déjà remarqué quatre adresses payées absentes de la liste initiale de 11, qui avaient reçu $28.00 millions à elles quatre, et deux d'entre elles correspondent aux quatre nouvelles adresses publiées par ZachXBT, de sorte que les deux décomptes concordent dans les grandes lignes.
| Quand (UTC) | Montant | Qui | Méthode de décompte |
|---|---|---|---|
| 2 nov., 12:28 | Plus de $106 millions | ZachXBT | Retraits vers 11 adresses listées |
| 2 nov., 13:47 | $108.80 millions ($95.71 millions en décompte strict) | Bitquery | USDC payé par des wallets de plateformes à 15 adresses |
| 3 nov., au plus tard à 07:31 | Plus de $133 millions | ZachXBT | Chiffre précédent plus $27 millions de retraits supplémentaires depuis des plateformes |
Aucun de ces chiffres n'est une perte confirmée. Les $133 millions correspondent à la valeur des fonds qu'un enquêteur a reliés à l'affaire, et Cointelegraph comme TokenPost notent tous deux que l'identité de la victime et la perte elle-même restent non vérifiées. Là où les décomptes diffèrent, la différence tient à la méthode, c'est-à-dire aux wallets comptés comme ceux du voleur, et non à un désaccord sur les transferts eux-mêmes.
L'accusation de dissimulation, et ce qui est réellement vérifié
La mise à jour de ZachXBT est allée plus loin que les chiffres. Il a écrit qu'une grande institution financière d'Europe de l'Ouest avait, selon lui, été exploitée et que l'incident était dissimulé, qu'il n'y avait pas eu de divulgation d'incident en bonne et due forme, et que ce délai avait permis le blanchiment de plus de $30 millions, de l'argent que, selon lui, les forces de l'ordre de l'UE auraient pu geler. Trois choses doivent être distinguées :
• Vérifié on-chain : les retraits, les conversions en ether, les services par lesquels les fonds sont passés et les quelque $30 millions qui ont quitté les adresses suivies. La trace indépendante de Bitquery donne un chiffre très proche, $30.5 millions sortis.
• Évalué par ZachXBT : que la victime est une grande institution financière d'Europe de l'Ouest. Il ne l'a pas nommée, n'a fourni aucune preuve de cette description dans sa publication, et a qualifié cela de théorie de travail.
• Allégué, non vérifié : que la victime dissimule l'incident. Aucune institution n'a été nommée, aucune n'a démenti quoi que ce soit, et aucune autorité de régulation ne s'est exprimée, ont rapporté BlockBeats et Cointelegraph.
Le silence public n'est pas non plus la même chose que le silence envers une autorité de supervision. En vertu du règlement sur la résilience opérationnelle numérique (DORA) de l'UE, en vigueur depuis janvier 2025, les banques, les entreprises d'investissement et les prestataires de services sur crypto-actifs doivent notifier à leur autorité de régulation tout incident TIC majeur dans les heures qui suivent sa classification comme majeur, avec un rapport final à remettre plus tard ; cette notification n'est pas publiée. L'absence de déclaration publique ne démontre donc pas, à elle seule, que les règles de signalement ont été enfreintes, et Rebatly ne dispose d'aucune information dans un sens ou dans l'autre. Si la victime est une institution régulée, la première prise de parole publique pourrait bien venir d'une autorité de supervision plutôt que de l'institution elle-même.
Quelles plateformes ont versé les fonds
ZachXBT n'a pas nommé les plateformes, et dans ses données elles n'apparaissent que comme des plateformes centralisées non nommées. Bitquery, en lisant les étiquettes des wallets Ethereum qui ont envoyé l'USDC, a attribué les hot wallets payeurs à Kraken, Crypto.com et OKX. Selon sa lecture, le premier retrait a quitté OKX à 12:25 UTC le 1er novembre, Kraken a suivi 44 minutes plus tard et a versé environ 95% du total, $73.2 millions étaient sortis à 23:00 UTC et 98% à 23:10 UTC, et le dernier paiement est parti à 09:09 UTC le 2 novembre. Un wallet destinataire a reçu 43 retraits Kraken distincts en 91 minutes, chacun inférieur à $50 000.
Deux mises en garde. D'abord, il s'agit de l'attribution de Bitquery à partir des étiquettes de wallets, et aucune des trois plateformes ne s'est exprimée ; Rebatly n'a contacté aucune d'elles pour cet article et rapporte ce constat comme étant celui de Bitquery. Ensuite, rien dans aucun rapport ne suggère que les plateformes elles-mêmes ont été piratées. Les fonds ont quitté des comptes qui appartenaient à la victime, et 11 des 15 wallets destinataires avaient déjà été payés par ces mêmes plateformes avant le vol, ce qui est cohérent avec un attaquant utilisant les adresses de retrait déjà établies de l'entité. Bitquery dit clairement qu'elle ne peut pas déterminer comment l'accès a été obtenu, et nous non plus. Les fonds des autres clients de ces plateformes ne sont pas signalés comme affectés, et aucun retrait n'a été suspendu nulle part à cause de cette affaire.
Où est l'argent aujourd'hui
Au moment de l'instantané de Bitquery à 13:47 UTC le 2 novembre, l'essentiel de l'argent n'était pas allé bien loin :
| Où | Montant | Détail |
|---|---|---|
| Encore sur Ethereum | $78.27 millions (environ 72%) | 30 200 ETH, 5.64 millions de DAI et 3.74 millions d'USDC répartis sur 229 wallets |
| Déposé sur des plateformes | $8.2 millions | Plus grosse sortie unique : $8.12 millions vers une adresse de dépôt que TRM Labs étiquette comme Kyrrex |
| Transféré par bridge vers d'autres chaînes | $7.1 millions | Dont $4.34 millions via LI.FI, en partie vers Wagyu, une porte d'entrée vers Monero |
| Services d'échange instantané | $2.3 millions | FixedFloat $1.32 millions, Bridgers $935 000, Rango $802 000, WellWallet $250 000 |
| Adresses non étiquetées | $12.9 millions | Destinations que Bitquery n'a pas pu identifier |
Le mouvement unique le plus important a été la conversion de $62.98 millions d'USDC et d'USDT en 27 553 ETH via UniswapX, entre 23:44 UTC le 1er novembre et 04:02 UTC le 2 novembre, à environ $2 286 par ether. Cointelegraph et Decrypt décrivent tous deux le parcours via l'ether et Monero ; Decrypt ajoute que l'attaquant a aussi utilisé les services d'échange instantané WellWallet et Kyrrex et transféré des fonds par bridge vers plusieurs chaînes, comme ZachXBT l'avait d'abord décrit. L'ETH est parqué dans quelques gros wallets, les plus importants détenant 8 744 ETH, 7 824 ETH et 6 217 ETH. Bitquery n'a tracé qu'Ethereum, de sorte que les fonds partis par bridge sont comptés au moment où ils sont sortis. Les $30.5 millions qui ont été déplacés correspondent aux « $30M+ » que ZachXBT dit avoir été blanchis ; les $78 millions restants sont en principe toujours traçables, mais l'ether et le DAI ne peuvent être gelés par aucun émetteur.
Qui est derrière tout cela
Personne n'a été identifié. ZachXBT a répété que le schéma de blanchiment ne correspond pas au Lazarus Group nord-coréen, l'unité que le FBI a mise en cause pour le piratage de Binance du 29 octobre, a rapporté Cointelegraph ; dans sa première publication, il avait dit pouvoir exclure Lazarus « avec un haut degré de confiance » sur la base de « plusieurs indicateurs de blanchiment ». Il n'a pas dit qui, selon lui, en est l'auteur. Les quatre adresses qu'il a ajoutées le 3 novembre sont surveillées aux côtés des 11 adresses initiales. Aucune arrestation, aucune déclaration des forces de l'ordre et aucune revendication n'a été rapportée. Toute attribution au-delà relève de la spéculation, et Rebatly n'en ajoute pas.
Gelé ou récupéré : rien pour l'instant
Aucun gel n'a été signalé par Circle, Tether ni aucune plateforme. Le décompte de Bitquery montre pourquoi il reste peu à geler : sur les $78.27 millions encore sur Ethereum, seuls environ $3.74 millions sont en USDC, que Circle pourrait en principe geler, et la quasi-totalité se trouvait dans cinq wallets ; le reste est en ether et en DAI, qui n'ont aucun émetteur doté d'un bouton de gel. Les $8.2 millions déposés sur des plateformes sont l'autre endroit où un gel pourrait intervenir, si les plateformes destinataires agissent sur la base des adresses publiées. C'est le fondement du reproche de ZachXBT : la fenêtre pendant laquelle les stablecoins auraient pu être gelés s'est refermée dans les heures qui ont suivi les retraits, alors que personne n'avait publiquement signalé de vol. Un gel n'est pas non plus une restitution. Les fonds gelés restent bloqués jusqu'à ce qu'un tribunal ou l'émetteur décide à qui ils reviennent.
Comment le marché a réagi
Pas de façon visible. L'ether était à $2 254 à 00:00 UTC le 1er novembre, avant le premier retrait, et à $2 255 à 08:00 UTC le 3 novembre, selon notre relevé des prix horaires de CoinGecko ; entre-temps, il a atteint $2 296 à 09:00 UTC le 2 novembre, pendant que l'ether acheté avec le produit présumé du vol était parqué. Le Monero est passé de $599 à $625 sur la même période, soit 4.3%, et le bitcoin a glissé de $77 521 à $76 722, en baisse de 1.0%. Le prix ne permet pas de dire si quelques millions de dollars de conversions en Monero ont fait bouger une monnaie dont les échanges quotidiens sont bien supérieurs, et Rebatly ne fait pas de prévisions de prix. Notre guide sur les coûts de trading dans les marchés agités explique pourquoi les spreads et les frais comptent le plus les jours comme celui-ci.
Ce que les utilisateurs de plateformes doivent vérifier maintenant
Quelle que soit l'identité de la victime, il s'agit d'une perte depuis des comptes de plateformes, et c'est le type de perte qu'un utilisateur individuel peut réduire. La liste complète se trouve dans notre premier article sur ce vol de comptes exchange ; en résumé :
• Clés API : supprimez les clés que vous ne reconnaissez pas ou n'utilisez pas, et retirez la permission de retrait aux autres sauf si vous en avez besoin, avec une liste blanche d'IP.
• Liste blanche de retrait : activez la liste blanche d'adresses avec un verrou temporel sur les nouvelles adresses. Dans cette affaire, les fonds sont allés vers des adresses que l'entité avait déjà utilisées, alors passez aussi en revue les adresses déjà présentes sur votre liste.
• 2FA et sessions : une application d'authentification ou une clé matérielle, pas les SMS ; déconnectez les appareils que vous ne reconnaissez pas.
• Messages frauduleux : une histoire de « dissimulation » est l'appât idéal pour de faux messages du type « votre plateforme a été piratée, vérifiez votre compte ». Les plateformes ne vous demanderont jamais votre mot de passe, vos codes 2FA ni votre phrase de récupération. Notre guide sur les fuites de données des plateformes et les messages frauduleux montre à quoi ils ressemblent.
• Canaux officiels uniquement : si une plateforme que vous utilisez est nommée, lisez sa propre annonce avant d'agir sur quoi que ce soit.
Ceci est une information générale de sécurité, et non un conseil financier.
La suite
• Un nom : la description de ZachXBT, une grande institution financière d'Europe de l'Ouest, réduit le champ, et une autorité de régulation, l'institution elle-même ou un journaliste pourrait y mettre un nom. D'ici là, c'est une théorie.
• Un démenti ou un dépôt officiel : si la victime est cotée ou régulée, une déclaration à son autorité de supervision ou à ses actionnaires pourrait devenir publique.
• D'autres retraits : les $27 millions ont été découverts après la première alerte ; le total pourrait encore augmenter si l'acteur a toujours accès aux comptes.
• Des gels : les plateformes qui ont reçu des dépôts, et Circle pour l'USDC restant, pourraient agir sur la base des 15 adresses publiées.
• L'ether : 30 200 ETH immobilisés dans une poignée de wallets sont faciles à surveiller ; tout mouvement vers une plateforme ou un bridge sera signalé en quelques heures.
Nous mettrons cet article à jour lorsque la victime, une plateforme, une autorité de régulation ou un enquêteur publiera davantage.
Tradez avec des frais réduits
Si cette affaire vous amène à revoir où et comment vous tradez, cela vaut aussi la peine de vérifier ce que chaque trade vous coûte. Inscrivez-vous via Rebatly et une partie des frais de chacun de vos trades vous revient : jusqu'à 50% sur Bybit et Bitget, jusqu'à 40% sur BloFin et OKX, jusqu'à 60% sur MEXC et jusqu'à 65% sur les contrats à terme OrangeX. Sur Toobit, le code Rebatly donne jusqu'à 60%, crédités directement par Toobit. Les remises sont versées chaque jour en USDT. Notre guide sur le fonctionnement d'une remise sur frais explique le reste.
Cet article relate l'actualité et ne constitue pas un conseil financier. Rebatly est un affilié indépendant ; ceci n'est pas un conseil financier.
Récupérez une partie de vos frais sur chaque trade
$10M+ de remises versées · Versement quotidien en USDT · Jamais de mot de passe ni de clé API
Déjà inscrit ? Vérifiez le rattachement de votre compte et votre remise avec @rebatlybot sur Telegram, ou contactez notre support @rebatly.
🔔 Recevez une alerte Telegram à chaque versement de votre remise : appuyez sur « Activate notifications » dans @rebatlybot. Vous débutez ? Votre premier trade en 5 étapes.
3 novembre 2026 — publication. Sources : Cointelegraph, Bitquery, TokenPost, BlockBeats, Decrypt, CoinDesk, CoinGecko.