Liquid Network Hack: L-BTC wieder voll gedeckt, zwei Monate nach dem Exploit über 320 Millionen US-Dollar
Der Liquid Network Hack vom 6. September 2026, bei dem ein Bug in der Elements-Software hinter der Bitcoin-Sidechain von Blockstream einem Angreifer erlaubte, rund 4 000 L-BTC ohne jede Deckung zu erzeugen und sie gegen echte Bitcoin im Wert von etwa 320 Millionen US-Dollar einzulösen, hat seinen ersten sauberen Meilenstein erreicht. Die Liquid Federation erklärte am Montag, 2. November, auf X, ihre Reserven seien „vollständig wiederhergestellt, womit die 1:1-BTC-Deckung für alle LBTC wieder besteht“, nachdem eine letzte Überweisung von 250 BTC eine Lücke geschlossen hatte, die seit der Rückgabe von 3 400 der Coins durch den Angreifer am 7. September bei etwa 600 BTC gelegen hatte. Eingeschränkt bleibt der direkte Weg hinaus: Normale Nutzer können L-BTC über SideSwap, AQUA und Bull Bitcoin eins zu eins gegen Bitcoin tauschen, aber die eigenen Auszahlungen der Föderation (Peg-outs) bleiben unter „erweiterten operativen Kontrollen“, bis ein unabhängiges Audit abgeschlossen ist. Dieser Artikel ordnet den gesamten Vorfall chronologisch: von den zwei Bugs dahinter über den Verbleib der fehlenden Coins bis zu der Frage, was die Wiederherstellung bedeutet und was nicht.
 NO KYCBei BloFin anmelden
 Bei Bybit anmelden
 Bei OKX anmelden
 Bei Bitget anmelden
 Bei MEXC anmelden
 Bei OrangeX anmelden
 Bei Toobit anmelden
Was beim Liquid Network Hack passiert ist: 4 000 ungedeckte L-BTC, 3 996 echte Bitcoin weg
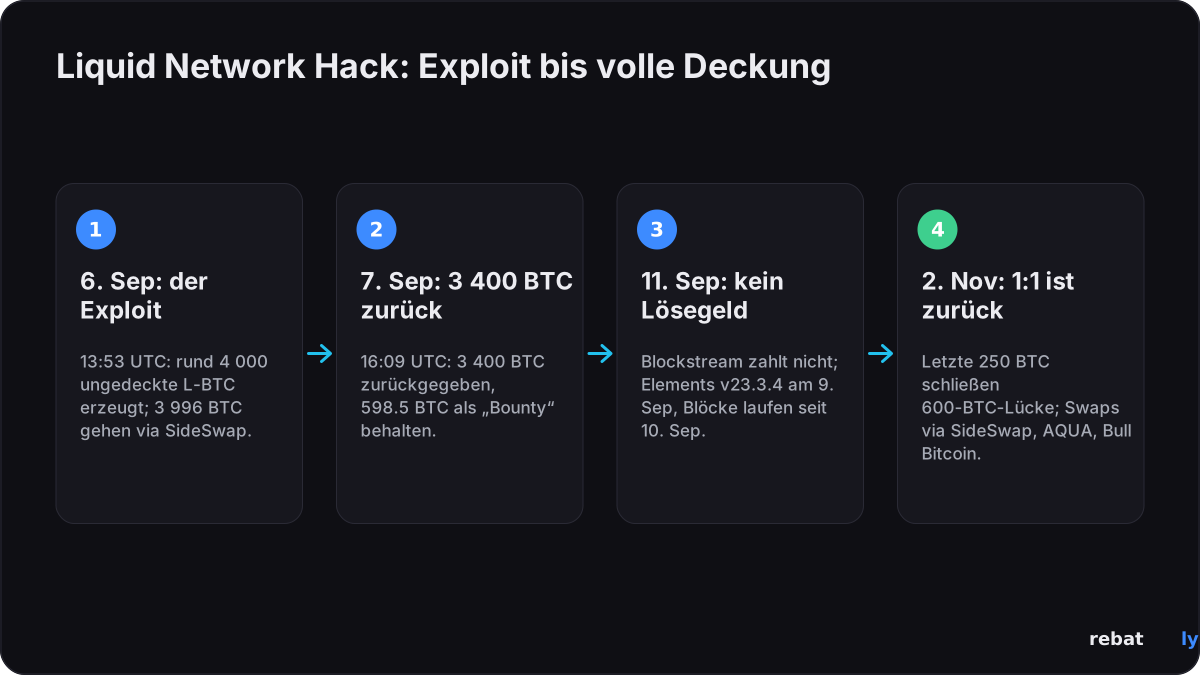
Liquid ist eine Sidechain, bei der Bitcoin in einer Wallet eingeschlossen werden, die eine Föderation aus Unternehmen kontrolliert, und auf der Sidechain die gleiche Menge L-BTC ausgegeben wird; L-BTC ist damit faktisch ein Schuldschein (IOU) für Bitcoin, die die Föderation verwahrt, und 11 ihrer 15 signierenden Mitglieder (Functionaries) müssen jede Auszahlung genehmigen. Am Sonntag, 6. September 2026, um 13:53 UTC erzeugte eine Transaktion in Liquid-Block 4 050 336 rund 4 000 L-BTC, für die kein Bitcoin hinterlegt worden war, so die Vorfallsanalyse von Blockstream. Der Angreifer nutzte dann den normalen Ausgang: Die ungedeckten L-BTC gingen an SideSwap, ein Föderationsmitglied, das einen Auszahlungsdienst betreibt, und um 14:28 UTC gab eine einzige Auszahlung auf die Bitcoin-Chain (Peg-out), bestätigt in Bitcoin-Block 965 783, aus der Reserve der Föderation 3 996.02 BTC frei. Bitquery, das die Transaktion nachverfolgt hat, zählte 83 Inputs, alle aus der Peg-Wallet, signiert von 11 der 15 Functionaries, genau so, wie jeder Peg-out signiert wird; SideSwap behielt seine Gebühr von 0.1 % und leitete 3 995.99999857 BTC im selben Block an die Adresse des Angreifers weiter. Blockstream stoppte die Bridge-Nodes um 18:26 UTC.
| Wann (UTC) | Was | Betrag / Quelle |
|---|---|---|
| 6. Sep., 13:53 | Ungedeckte L-BTC auf Liquid erzeugt (Block 4 050 336) | rund 4 000 L-BTC, Blockstream-Vorfallsanalyse |
| 6. Sep., 14:28 | Peg-out über SideSwap in Bitcoin-Block 965 783 bestätigt | 3 996.02 BTC, Blockstream und Bitquery |
| 6. Sep., 18:26 | Bridge-Nodes gestoppt, Netzwerk pausiert | Blockstream |
| 6. Sep., 18:30 | Erste Nachricht des Angreifers auf der Bitcoin-Chain | „wir sind Whitehats. kontaktiert uns on-chain“, Bitquery |
| 7. Sep., 16:09 | 3 400 BTC an die Föderations-Wallet zurückgegeben (Block 965 950) | 598.5 BTC behalten, Bitquery und Bitcoin Magazine |
| 9. Sep. | Elements v23.3.4 mit dem Fix veröffentlicht | Blockstream |
| 10. Sep. | Liquid-Blockproduktion läuft wieder, Peg-outs bleiben aus | The Defiant |
| 11. Sep. | Blockstream lehnt die Zahlung eines „Lösegelds“ ab | Bitcoin Magazine |
| 20. Okt. | Phase 1: Swaps über Anbieter; SideSwap öffnet wieder | Liquid Federation, TokenPost |
| 28. Okt. | 50 BTC hinzugefügt, Lücke 550 BTC | The Defiant |
| 2. Nov. | Letzte 250 BTC (Block 974 307); 1:1-Deckung wiederhergestellt | Liquid Federation, The Defiant |
Die Reserve fiel von etwa 4 205 BTC auf 197 BTC, eine Zahl, die im Bericht von Blockstream und in der Berichterstattung von CoinDesk auftaucht; die Differenz zu 3 996 erklärt sich durch kleinere, legitime Peg-outs, die vor dem Stopp verarbeitet wurden. Der Dollarwert hängt vom verwendeten Kurs ab: Die meisten Medien, darunter CoinDesk, Chainalysis und Decrypt, beziffern die Beute auf etwa 320 Millionen US-Dollar, während Tech Times 316 Millionen US-Dollar meldete. Nach unserer Zählung der Stundenpreise von CoinGecko stand Bitcoin am 6. September um 12:00 UTC bei 79 912 US-Dollar, was 3 996 BTC mit 319 Millionen US-Dollar bewertet. Der erste Bericht von Bitcoin Magazine vom 6. September nannte eine höhere Abhebungssumme, 4 019.4 BTC, abgelesen von der Reserveadresse, bevor die genaue Exploit-Transaktion isoliert worden war. Andere auf Liquid ausgegebene Assets, darunter USDt, waren laut Blockstream nicht betroffen, konnten aber nicht bewegt werden, solange das Netzwerk pausiert war.
Wie es passieren konnte: ein Bug im Fix für einen Bug
Liquid verbirgt Transaktionsbeträge, deshalb trägt jeder Output einen „Range Proof“ (Bereichsbeweis), der zeigt, dass der verborgene Betrag gültig ist, und Nodes halten einen Cache bereits geprüfter Beweise, damit sie denselben nicht zweimal verifizieren. Die am 23. September veröffentlichte Analyse von Blockstream beschreibt zwei Defekte in diesem Cache. Bug A, seit einer Elements-Version vom Mai 2018 im Code, ließ das Asset und das Empfängerskript aus dem Suchschlüssel des Caches weg. Ein externer Forscher, bekannt als stutxo, meldete ihn am 2. August 2026, und Blockstream spielte am 3. August einen internen Fix ein; eine zweite Gruppe, Bitcoin Red Team, fand dieselbe Schwachstelle am 7. August unabhängig davon. Bug B entstand durch genau diesen Fix: Die Felder des Schlüssels wurden ohne Längenpräfixe aneinandergehängt, sodass ein gezielt konstruierter Input denselben Schlüssel erzeugen konnte wie ein echter, bereits verifizierter Beweis und als geprüft durchgewinkt wurde. In den Worten von Blockstream: „Kein Reviewer, intern oder extern, hat dieses Risiko vor der Ausnutzung erkannt.“ Halborn beschreibt es als Kollision von Cache-Schlüsseln; Crypto Briefing, das die Analyse von SlowMist zusammenfasst, merkt an, dass vor Version v23.3.4 „die Software Cache-Schlüssel ohne Längenpräfixe erzeugte“. Der endgültige Fix, Elements-Pull-Request #1600, fügt allen vier Feldern Längenpräfixe hinzu sowie eine Startoption, um den Cache abzuschalten; er erschien am 9. September in v23.3.4, nach Review-Runden, an denen auch die unabhängige Firma Alpen Labs beteiligt war.
Die Schlüssel der Föderation wurden nie angetastet. „Die Functionaries der Liquid Federation wurden nicht gehackt, und es wurden keine privaten Schlüssel kompromittiert“, erklärte Liquid in seinem Vorfallsbericht, und der Peg-out-Autorisierungsschlüssel von SideSwap war „nicht kompromittiert, gefälscht oder gestohlen“. Was auf der operativen Seite versagte, steht in der eigenen Stellungnahme von SideSwap, die in der Analyse von Blockstream wiedergegeben ist: Sein Peg-out-Signierschlüssel wurde online gehalten, obwohl die Charta der Föderation Offline-Verwahrung verlangt, Auszahlungen wurden automatisch im selben Block weitergeleitet, und für Peg-out-Aufträge galt weder ein Größenlimit noch eine Begrenzung der Auszahlungen pro Zeitraum (Velocity Control) oder eine Prüfung der Wallet-Historie. Deshalb konnten gefälschte 4 000 L-BTC in einer einzigen Transaktion als 3 996 echte Bitcoin abfließen, 35 Minuten nachdem sie erzeugt worden waren.
Wer dahintersteckt
Niemand wurde identifiziert, und keine Blockchain-Analysefirma hat den Exploit einer bekannten Gruppe zugeordnet. Die erste On-Chain-Nachricht des Angreifers, in einem Bitcoin-OP_RETURN um 18:30 UTC am 6. September, lautete „wir sind Whitehats. kontaktiert uns on-chain“; Blockstream antwortete innerhalb einer Stunde mit einer Sicherheits-E-Mail-Adresse, und es folgte ein Gespräch auf der Chain selbst, teils im Klartext, teils PGP-verschlüsselt, das Bitcoin Magazine und Bitquery rekonstruiert haben. Am 7. September schrieb der Angreifer: „Bitte behebt zuerst den Bug. Die Chain ist beim aktuellen Commit gerade gefährdet. Stellt sicher, dass jeder Node gepatcht ist.“ Blockstream antwortete „Ja, danke.“ und später „Die Bridge-Nodes sind gepatcht, die Gelder können sicher zurückgegeben werden.“, und um 16:09 UTC schickte der Angreifer 3 400 BTC zurück und behielt 598.5 BTC, etwa 15 %, als das, was er ein Bug-Bounty nannte. Eine spätere Nachricht, zitiert von Bitcoin Magazine, lautete: „Ihr MÜSST 10 % aus eigenem Geld als Bug-Bounty zahlen“. Die Antwort von Blockstream kam am Freitag, 11. September, öffentlich: „Blockstream wird kein Lösegeld für die Rückgabe gestohlener Gelder zahlen“, und weiter: „Vermögenswerte ohne Autorisierung an sich zu nehmen und ihre Rückgabe zurückzuhalten, ist ein Verbrechen, keine Responsible Disclosure.“ Charles Guillemet, Technikchef von Ledger, schrieb laut Decrypt, es „sieht eher nach Erpressung als nach White-Hat-Hacking aus!“ Ob die Leute dahinter Forscher sind, die zu weit gegangen sind, oder Diebe mit einer Tarngeschichte, ist ein Urteil, das Rebatly nicht fällt; Fakt ist, dass sie 3 996 BTC genommen und 3 400 zurückgegeben haben und noch etwa 598.5 halten, die unberührt in ihrer eigenen Adresse lagen, als Bitquery seine Nachverfolgung am 9. September zuletzt aktualisierte.
Was Liquid und Blockstream sagen
Die Position der Föderation, aus ihrem Vorfallsbericht, der Vorfallsanalyse, dem gestuften Wiederherstellungsplan vom 20. Oktober und ihrem X-Post vom 2. November:
• Deckung: Die Reserven sind „vollständig wiederhergestellt, womit die 1:1-BTC-Deckung für alle LBTC wieder besteht“, und jeder kann den Bestand im öffentlichen Liquid-Explorer mit dem L-BTC-Umlauf vergleichen.
• Bitcoin herausholen: Seit dem 20. Oktober können Nutzer L-BTC über teilnehmende Anbieter eins zu eins gegen BTC tauschen; das Update vom 27. Oktober nannte AQUA, Bull Bitcoin und SideSwap. SideSwap zahlt aus seiner eigenen Bitcoin-Wallet, abzüglich einer Gebühr von 0.1 %, und warnte, dass manche Anfragen in einer Warteschlange warten müssen, während es nachfüllt; TokenPost berichtete von mehr als 60 BTC, die am ersten Tag über rund 600 Peg-outs ausgezahlt wurden.
• Direkte Peg-outs: Die eigenen Auszahlungen der Föderation bleiben unter „erweiterten operativen Kontrollen“ und sollen dem Plan zufolge nur für autorisierte Inhaber eines Peg-out Authorization Key (Peg-out-Autorisierungsschlüssel) wieder aktiviert werden, sobald „die verbleibenden Sicherheits- und Betriebsanforderungen“ erfüllt sind. Die volle Deckung war eine Voraussetzung für diesen Schritt, nicht der Schritt selbst, wie The Defiant anmerkte.
• Keine Entschädigungsfrage: Weil L-BTC nie neu denominiert wurde und die Lücke jetzt gefüllt ist, hat die Föderation keinen Verlust für Inhaber angekündigt. Adam Back, Vorstandschef von Blockstream, hatte am 10. September gesagt, der Eins-zu-eins-Peg werde gedeckt.
• Andere Assets: USDt, DePix und andere auf Liquid ausgegebene Token waren nicht betroffen.
• Governance: Der Vorstand der Föderation und Blockstream prüfen „umfassendere Änderungen bei Governance, Sicherheit und Betrieb“, weitere Schritte wurden „in den kommenden Wochen“ versprochen. Die Analyse nennt ein eigenes Bug-Bounty-Programm für Elements, unabhängige Audits, bevor konsenskritische Fixes ausgeliefert werden, sowie regelmäßige Scans, Fuzzing und Mutationstests des Codes.
Zurückgegeben, ersetzt und weiterhin fehlend
Zurückgegeben ist nicht dasselbe wie wiederbeschafft, und drei verschiedene Zahlen beschreiben das Loch:
| Posten | Betrag | Stand |
|---|---|---|
| Im Exploit-Peg-out entnommen | 3 996.02 BTC | Blockstream, Bitquery |
| Vom Angreifer zurückgegeben, 7. Sep. | 3 400 BTC | Block 965 950, 16:09 UTC |
| Vom Angreifer behalten | 598.5 BTC (etwa 46 Millionen US-Dollar bei 77 065 US-Dollar) | Laut Bitquery-Update vom 9. Sep. weiterhin in der Adresse des Angreifers |
| Fehlbetrag nach der Rückgabe | etwa 602 BTC | Blockstream-Analyse; 602.53 BTC am 20. Okt. laut The Defiant |
| Reservedeckung, 20. Okt. | 85.8 % (3 632.23 BTC vs. 4 234.76 L-BTC) | The Defiant, aus dem Mempool-Liquid-Explorer |
| Reservedeckung, 28. Okt. | 87.07 % nach einer Aufstockung um 50 BTC (Block 973 548) | The Defiant; „noch 550 BTC“ (Samson Mow) |
| Reservedeckung, 2. Nov. | 100.00 % nach den letzten 250 BTC (Block 974 307) | 4 268.95 BTC vs. 4 268.95 L-BTC, The Defiant, 00:08 UTC am 3. Nov. |
Die Lücke wurde mit neuen Bitcoin geschlossen, nicht mit denen des Angreifers. Die Deckung stieg von 85.8 % am 20. Oktober auf 87.07 % am 28. Oktober, als JAN3-Chef Samson Mow postete: „Weitere 50 $BTC hinzugefügt. 550 $BTC fehlen noch.“, dann auf 94.14 % früh am 2. November und auf 100.00 %, nachdem die Überweisung von 250 BTC in Block 974 307 bestätigt war. Die Föderation hat nicht gesagt, wer die rund 600 BTC im Wert von mehr als 40 Millionen US-Dollar bereitgestellt hat, worauf CoinDesk ausdrücklich hinweist, und weder die Berichte von The Defiant noch der Wiederherstellungsplan nennen eine Quelle. Rebatly hat den Reserve-Feed des Explorers am 3. November um 11:36 UTC selbst geprüft: 4 270.54 BTC gehalten gegenüber 4 270.54 L-BTC im Umlauf, Stand Bitcoin-Block 974 383. Der Umlauf ist seit dem 20. Oktober um etwa 36 L-BTC gewachsen, weil Swap-Anbieter Bitcoin per Peg-in eingebracht haben, um ihre Kunden zu bedienen. Die 598.5 BTC, die der Angreifer behalten hat, fehlen also auf der Seite des Angreifers weiterhin in der Bilanz, auch wenn sie auf der Seite von Liquid nicht mehr fehlen. Ein Einfrieren ist nicht möglich: Das sind Bitcoin auf der Basis-Chain, und kein Emittent kann sie sperren.
Wie der Markt reagiert hat
Kaum, bei beiden Gelegenheiten. Bitcoin stand am 6. September um 12:00 UTC, zweieinhalb Stunden vor dem Peg-out, bei 79 912 US-Dollar, am nächsten Tag um 18:00 UTC, nachdem die 3 400 BTC zurückgekommen waren, bei 79 189 US-Dollar und am 8. September um 00:00 UTC bei 79 093 US-Dollar, ein Minus von 1.0 % über die gesamte Episode, nach unserer Zählung der Stundenpreise von CoinGecko. Rund um die Wiederherstellung lag er am 2. November um 00:00 UTC bei 78 294 US-Dollar und am 3. November um 08:00 UTC bei 76 722 US-Dollar, ein Minus von 2.0 %, mit 77 065 US-Dollar um 11:34 UTC. Der Exploit war groß für eine Sidechain, etwa 95 % der Reserve von Liquid, aber klein neben den Hunderten Milliarden Dollar an Bitcoin, die jede Woche gehandelt werden, und nichts in der Kursreihe hebt ihn vom Rest des Marktes ab. Rebatly macht keine Kursprognosen. Wo ein Ereignis wie dieses normale Trader tatsächlich erreicht, sind die Kosten: Unser Guide zu Tradingkosten in schnellen Märkten erklärt, warum Spreads und Gebühren am meisten zählen, wenn eine Schlagzeile einschlägt.
Wie er sich mit anderen großen Hacks vergleicht
Mit etwa 320 Millionen US-Dollar brutto und etwa 47 Millionen US-Dollar netto nach der Rückgabe liegt Liquid in der zweiten Reihe der Krypto-Exploits, und in der kleinen Gruppe, in der das meiste Geld zurückkam:
| Ereignis | Wann | Betrag | Zurückgegeben? |
|---|---|---|---|
| Binance-Hot-Wallets | 29. Okt. 2026 | etwa 6.3 Milliarden US-Dollar | Nein (das FBI schreibt ihn Nordkorea zu) |
| Bybit | 21. Feb. 2025 | etwa 1.5 Milliarden US-Dollar | Nein |
| Ronin-Bridge | März 2022 | etwa 625 Millionen US-Dollar | Ein kleiner Teil |
| Poly Network | Aug. 2021 | etwa 611 Millionen US-Dollar | Ja, fast alles |
| Wormhole-Bridge | Feb. 2022 | etwa 326 Millionen US-Dollar | Reserve von Jump aufgefüllt |
| Liquid Network | 6. Sep. 2026 | etwa 320 Millionen US-Dollar | 3 400 von 3 996 BTC; Lücke aufgefüllt |
| DMM Bitcoin | Mai 2024 | etwa 305 Millionen US-Dollar | Nein |
Die Beträge der älteren Ereignisse sind die damals weithin berichteten Zahlen; die Binance-Zahl stammt aus unserem Artikel zum Binance-Hack. Die engste Parallele ist Poly Network 2021, wo der Angreifer ebenfalls behauptete, ein White Hat zu sein, und fast alles zurückgab. Der Fall Liquid unterscheidet sich in einem wichtigen Punkt: Der Fehlbetrag wurde von der Föderationsseite gedeckt, nicht vom Angreifer, sodass die Inhaber schadlos gehalten wurden, während die Leute, die die Coins genommen haben, sie noch immer besitzen.
Was Liquid-Nutzer und Börsennutzer tun sollten
• L-BTC-Inhaber: Du musst nichts tun, um „gedeckt“ zu sein; die Reserve deckt den Umlauf bereits. Wenn du Bitcoin auf der Basis-Chain willst, sind die funktionierenden Wege die von der Föderation genannten Swap-Anbieter SideSwap, AQUA und Bull Bitcoin, zu einem L-BTC für einen Bitcoin abzüglich der Gebühr des Anbieters (0.1 % bei SideSwap). Rechne zu Stoßzeiten mit Warteschlangen.
• Nur offizielle Kanäle: Blockstream veröffentlichte am 9. September eine Phishing-Warnung, in der Nutzer aufgefordert werden, nicht auf unaufgeforderte Liquid- oder Blockstream-Nachrichten zu reagieren. Bitcoin Magazine merkte an, dass mindestens eine On-Chain-Nachricht, die während des Vorfalls einen „Kontakt“ anbot, vermutlich Spam war. Nutze das X-Konto der Föderation, blog.liquid.net und die Apps der Anbieter selbst; niemand von Liquid wird dich auffordern, Coins zu bewegen, um „re-pegged“ zu werden.
• Node-Betreiber: Betreibe Elements v23.3.4 oder neuer; jede frühere Version hat den Bug.
• Börsennutzer: Wenn du auf einer zentralisierten Börse Guthaben hältst oder tradest, ist das auch eine Erinnerung, dein eigenes Konto zu überprüfen: Lösche API-Schlüssel, die du nicht nutzt, und entziehe den übrigen die Auszahlungsrechte, aktiviere eine Whitelist für Auszahlungsadressen mit Zeitsperre, nutze eine Authenticator-App oder einen Hardware-Schlüssel statt SMS und melde Sitzungen ab, die du nicht erkennst. Börsen fragen nie nach deinem Passwort, deinen 2FA-Codes oder deiner Seed-Phrase. Unser Guide zu Datenlecks bei Börsen und Betrugsnachrichten zeigt, wie die Fälschungen aussehen.
Dies sind allgemeine Sicherheitsinformationen, keine Finanzberatung.
Wie es weitergeht
• Direkte Peg-outs: Für die letzte Phase des Wiederherstellungsplans, die Reaktivierung für autorisierte Schlüsselinhaber, ist die Voraussetzung jetzt erfüllt; die Föderation hat keinen Termin genannt.
• Das Audit: Das unabhängige Audit von Elements v23.3.4 stand am 27. Oktober „kurz vor dem Abschluss“; seine Veröffentlichung wäre der nächste Meilenstein.
• Governance: Änderungen daran, wie die Föderation und Blockstream konsenskritische Fixes handhaben, und das versprochene Bug-Bounty-Programm sollen „in den kommenden Wochen“ kommen.
• Die 598.5 BTC: Jede Bewegung aus der Adresse des Angreifers wird sofort sichtbar sein, und Börsen, die die Coins erhalten, könnten darauf reagieren.
• Wer bezahlt hat: Die Föderation hat nicht gesagt, woher die Ersatz-Bitcoin stammen; ein Quartalsupdate oder ein Governance-Post könnte es verraten.
Wir aktualisieren diesen Artikel, wenn Peg-outs wieder öffnen, das Audit veröffentlicht wird oder die Föderation die Quelle der Mittel nennt.
Mit niedrigeren Gebühren traden
Wenn dich diese Geschichte dazu bringt zu überdenken, wo und wie du tradest, lohnt sich auch ein Blick darauf, was jeder Trade kostet. Registriere dich über Rebatly und ein Teil jeder Tradinggebühr kommt zu dir zurück: bis zu 50% bei Bybit und Bitget, bis zu 40% bei BloFin und OKX, bis zu 60% bei MEXC und bis zu 65% bei OrangeX-Futures. Bei Toobit bringt der Code Rebatly bis zu 60%, gutgeschrieben von Toobit selbst. Rückerstattungen werden täglich in USDT ausgezahlt. Unser Guide dazu, wie eine Gebühren-Rückerstattung funktioniert, erklärt den Rest.
Dieser Artikel berichtet über Nachrichten und ist keine Finanzberatung. Rebatly ist ein unabhängiger Affiliate-Partner; keine Finanzberatung.
Gebühren bei jedem Trade zurückholen
$10M+ Rebates ausgezahlt · Täglich in USDT · Kein Passwort, keine API-Keys – niemals
Schon registriert? Prüfe deine Kontoverknüpfung und Rückerstattung mit @rebatlybot auf Telegram oder kontaktiere unseren Support unter @rebatly.
🔔 Erhalte bei jeder Auszahlung deiner Rückerstattung eine Telegram-Benachrichtigung: Tippe in @rebatlybot auf „Activate notifications“. Neu im Trading? Dein erster Trade in 5 Schritten.
3. November 2026 — veröffentlicht. Quellen: CoinDesk, The Defiant, Bitquery, Chainalysis, Bitcoin Magazine, Decrypt, Crypto Briefing, Halborn, TokenPost, Blockstream, CoinGecko.