Piratage Liquid Network : le L-BTC de nouveau entièrement couvert, deux mois après l'exploit à $320 millions
Le piratage Liquid Network du 6 septembre 2026, au cours duquel un bug du logiciel Elements, qui fait tourner la sidechain bitcoin de Blockstream, a permis à un attaquant de créer environ 4 000 L-BTC sans rien derrière et de les convertir en à peu près $320 millions de vrais bitcoins, vient d'atteindre sa première étape nette. La Liquid Federation a déclaré sur X lundi 2 novembre que ses réserves étaient « entièrement reconstituées, rétablissant une couverture 1:1 en BTC pour tous les LBTC », après un dernier transfert de 250 BTC qui a comblé un trou d'environ 600 BTC ouvert depuis que l'attaquant avait rendu 3 400 des pièces le 7 septembre. Ce qui reste restreint, c'est la sortie directe : les utilisateurs ordinaires peuvent échanger leurs L-BTC contre des bitcoins un pour un via SideSwap, AQUA et Bull Bitcoin, mais les retraits directs de la fédération elle-même (les peg-outs) restent sous « contrôles opérationnels renforcés » le temps qu'un audit indépendant se termine. Cet article remet tout l'incident dans l'ordre, des deux bugs à son origine jusqu'à la destination des pièces manquantes, et explique ce que la reconstitution signifie, et ce qu'elle ne signifie pas.
 NO KYCS'inscrire sur BloFin
 S'inscrire sur Bybit
 S'inscrire sur OKX
 S'inscrire sur Bitget
 S'inscrire sur MEXC
 S'inscrire sur OrangeX
 S'inscrire sur Toobit
Ce qui s'est passé lors du piratage Liquid Network : 4 000 L-BTC sans couverture, 3 996 vrais bitcoins sortis
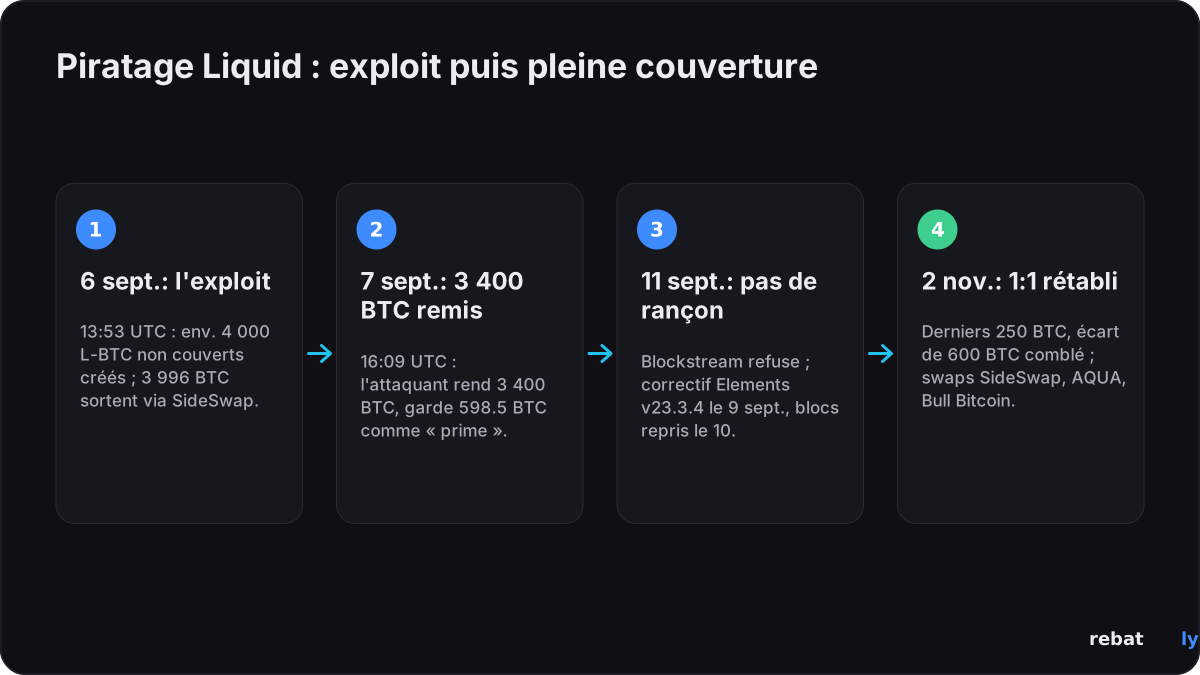
Liquid est une sidechain : des bitcoins sont verrouillés dans un wallet contrôlé par une fédération d'entreprises et une quantité égale de L-BTC est émise sur la sidechain ; le L-BTC est, en pratique, une reconnaissance de dette (IOU), un jeton qui représente des bitcoins détenus par la fédération, et 11 de ses 15 membres signataires (les « functionaries ») doivent approuver tout retrait. Le dimanche 6 septembre 2026 à 13:53 UTC, dans le bloc Liquid 4 050 336, une transaction a créé environ 4 000 L-BTC pour lesquels aucun bitcoin n'avait été déposé, selon l'évaluation de l'incident de Blockstream. L'attaquant a ensuite emprunté la sortie normale : les L-BTC sans couverture sont allés chez SideSwap, membre de la fédération qui exploite un service de retrait, et à 14:28 UTC un seul peg-out (retrait de la sidechain vers la chaîne Bitcoin), confirmé dans le bloc Bitcoin 965 783, a libéré 3 996.02 BTC de la réserve de la fédération. Bitquery, qui a retracé la transaction, a compté 83 entrées, toutes issues du wallet de peg, signées par 11 des 15 functionaries exactement comme l'est chaque peg-out ; SideSwap a gardé ses frais de 0.1% et a transmis 3 995.99999857 BTC à l'adresse de l'attaquant dans le même bloc. Blockstream a arrêté les nœuds de pont (bridge nodes) à 18:26 UTC.
| Quand (UTC) | Quoi | Montant / source |
|---|---|---|
| 6 sept., 13:53 | L-BTC sans couverture créés sur Liquid (bloc 4 050 336) | environ 4 000 L-BTC, évaluation de l'incident par Blockstream |
| 6 sept., 14:28 | Peg-out via SideSwap confirmé dans le bloc Bitcoin 965 783 | 3 996.02 BTC, Blockstream et Bitquery |
| 6 sept., 18:26 | Nœuds de pont arrêtés, réseau en pause | Blockstream |
| 6 sept., 18:30 | Premier message de l'attaquant sur la chaîne Bitcoin | « nous sommes des white hats. contactez-nous sur la chaîne », Bitquery |
| 7 sept., 16:09 | 3 400 BTC rendus au wallet de la fédération (bloc 965 950) | 598.5 BTC conservés, Bitquery et Bitcoin Magazine |
| 9 sept. | Elements v23.3.4 publié avec le correctif | Blockstream |
| 10 sept. | La production de blocs Liquid reprend, les peg-outs restent fermés | The Defiant |
| 11 sept. | Blockstream refuse de payer une « rançon » | Bitcoin Magazine |
| 20 oct. | Phase 1 : échanges via des prestataires ; SideSwap rouvre | Liquid Federation, TokenPost |
| 28 oct. | 50 BTC ajoutés, écart de 550 BTC | The Defiant |
| 2 nov. | Derniers 250 BTC (bloc 974 307) ; couverture 1:1 rétablie | Liquid Federation, The Defiant |
La réserve est tombée d'environ 4 205 BTC à 197 BTC, un chiffre qui figure dans le rapport de Blockstream et dans la couverture de CoinDesk ; la différence avec 3 996 s'explique par des peg-outs légitimes, plus petits, traités avant l'arrêt. La valeur en dollars dépend du prix retenu : la plupart des médias, dont CoinDesk, Chainalysis et Decrypt, évaluent le butin à environ $320 millions, tandis que Tech Times a rapporté $316 millions. D'après notre décompte des prix horaires de CoinGecko, le bitcoin valait $79 912 à 12:00 UTC le 6 septembre, ce qui valorise 3 996 BTC à $319 millions. Le premier article de Bitcoin Magazine, le 6 septembre, donnait un chiffre de retrait plus élevé, 4 019.4 BTC, lu sur l'adresse de réserve avant que la transaction exacte de l'exploit ait été isolée. Les autres actifs émis sur Liquid, dont l'USDt, n'ont pas été touchés, a indiqué Blockstream, même s'ils ne pouvaient pas circuler pendant la pause du réseau.
Comment c'est arrivé : un bug dans le correctif d'un bug
Liquid masque les montants des transactions, si bien que chaque sortie porte une « preuve d'intervalle » (range proof) montrant que le montant caché est valide, et les nœuds conservent un cache des preuves déjà vérifiées pour ne pas contrôler deux fois la même. L'évaluation de Blockstream, publiée le 23 septembre, décrit deux défauts dans ce cache. Le bug A, présent dans le code depuis une version d'Elements de mai 2018, laissait l'actif et le script de réception en dehors de la clé de recherche du cache. Un chercheur externe connu sous le nom de stutxo l'a signalé le 2 août 2026 et Blockstream a déployé un correctif interne le 3 août ; un second groupe, Bitcoin Red Team, a trouvé la même faille indépendamment le 7 août. Le bug B a été créé par ce correctif : les champs de la clé étaient concaténés sans préfixes de longueur, de sorte qu'une entrée construite à dessein pouvait produire la même clé qu'une preuve authentique déjà vérifiée et passer comme si elle avait été contrôlée. Selon les mots de Blockstream, « Aucun relecteur, interne ou externe, n'a identifié ce risque avant son exploitation. » Halborn décrit le problème comme une collision de clés de cache ; Crypto Briefing, résumant l'analyse de SlowMist, note qu'avant la version v23.3.4 « le logiciel générait des clés de cache sans préfixes de longueur ». Le correctif final, la pull request #1600 d'Elements, ajoute des préfixes de longueur aux quatre champs et une option de démarrage pour désactiver le cache ; il a été livré dans la v23.3.4 le 9 septembre après des cycles de relecture auxquels a participé la société indépendante Alpen Labs.
Les clés de la fédération n'ont jamais été touchées. « Les functionaries de la Liquid Federation n'ont pas été piratés, et aucune clé privée n'a été compromise », a déclaré Liquid dans son rapport d'incident, et la clé d'autorisation de peg-out de SideSwap n'a été « ni compromise, ni falsifiée, ni volée ». Ce qui a fait défaut sur le plan opérationnel est détaillé dans la déclaration de SideSwap lui-même, reproduite dans l'évaluation de Blockstream : sa clé de signature des peg-outs était conservée en ligne alors que la charte de la fédération exige une garde hors ligne, les paiements étaient transmis automatiquement dans le même bloc, et aucune limite de taille, aucun contrôle de cadence ni aucune vérification de l'historique du wallet ne s'appliquait aux ordres de peg-out. Voilà pourquoi 4 000 faux L-BTC ont pu sortir sous forme de 3 996 vrais bitcoins en une seule transaction, 35 minutes après leur création.
Qui est derrière l'attaque
Personne n'a été identifié, et aucune société d'analyse blockchain n'a attribué l'exploit à un groupe connu. Le premier message on-chain de l'attaquant, dans un OP_RETURN Bitcoin à 18:30 UTC le 6 septembre, disait « we are whitehats. contact us on chain » (nous sommes des white hats, contactez-nous sur la chaîne) ; Blockstream a répondu en moins d'une heure avec une adresse e-mail de sécurité, et une conversation s'est poursuivie sur la chaîne elle-même, en partie en clair et en partie chiffrée en PGP, que Bitcoin Magazine et Bitquery ont reconstituée. Le 7 septembre, l'attaquant a écrit « Corrigez d'abord le bug. La chaîne est en danger avec le dernier commit en ce moment. Assurez-vous que chaque nœud est patché. », Blockstream a répondu « Oui, merci. » puis « Les nœuds de pont sont patchés, vous pouvez rendre les fonds sans risque. », et à 16:09 UTC l'attaquant a renvoyé 3 400 BTC et gardé 598.5 BTC, environ 15%, au titre de ce qu'il a appelé une prime de bug (bug bounty). Un message ultérieur, cité par Bitcoin Magazine, affirmait : « Vous DEVEZ payer 10% de votre propre argent à titre de bug bounty ». La réponse de Blockstream est venue publiquement le vendredi 11 septembre : « Blockstream ne paiera pas de rançon pour la restitution de fonds volés », en ajoutant que « Prendre des actifs sans autorisation et en retenir la restitution est un crime, pas une divulgation responsable. » Le directeur technique de Ledger, Charles Guillemet, cité par Decrypt, a écrit que « cela ressemble davantage à de l'extorsion qu'à du piratage white hat ! » Savoir si les personnes derrière tout cela sont des chercheurs qui ont dépassé les bornes ou des voleurs avec une histoire de couverture est un jugement que Rebatly ne porte pas ; les faits sont qu'elles ont pris 3 996 BTC, en ont rendu 3 400 et en détiennent toujours environ 598.5, qui dormaient intacts à leur propre adresse lorsque Bitquery a mis à jour son traçage pour la dernière fois, le 9 septembre.
Ce que disent Liquid et Blockstream
La position de la fédération, tirée de son rapport d'incident, de l'évaluation de l'incident, du plan de reprise par étapes du 20 octobre et de sa publication du 2 novembre sur X :
• Couverture : les réserves sont « entièrement reconstituées, rétablissant une couverture 1:1 en BTC pour tous les LBTC », et chacun peut comparer le solde à l'offre de L-BTC sur l'explorateur public Liquid.
• Sortir des bitcoins : depuis le 20 octobre, les utilisateurs peuvent échanger des L-BTC contre des BTC un pour un via les prestataires participants ; la mise à jour du 27 octobre citait AQUA, Bull Bitcoin et SideSwap. SideSwap paie depuis son propre wallet bitcoin, moins des frais de 0.1%, et a prévenu que certaines demandes pourraient attendre en file le temps qu'il se réapprovisionne ; TokenPost a rapporté plus de 60 BTC versés sur environ 600 peg-outs le premier jour.
• Peg-outs directs : les retraits de la fédération elle-même restent sous « contrôles opérationnels renforcés » et ne seront réactivés, selon le plan, que pour les détenteurs autorisés d'une Peg-out Authorization Key (clé d'autorisation de peg-out) une fois « les exigences de sécurité et opérationnelles restantes » remplies. La couverture complète était une condition préalable à cette étape, pas l'étape elle-même, comme l'a noté The Defiant.
• Pas de question d'indemnisation : le L-BTC n'ayant jamais été redénominé et le manque étant désormais comblé, la fédération n'a annoncé aucune perte pour les détenteurs. Adam Back, directeur général de Blockstream, avait dit le 10 septembre que la parité un pour un serait couverte.
• Autres actifs : l'USDt, le DePix et les autres jetons émis sur Liquid n'ont pas été touchés.
• Gouvernance : le conseil de la fédération et Blockstream examinent « des changements plus larges de gouvernance, de sécurité et d'exploitation », avec d'autres annonces promises « dans les prochaines semaines ». L'évaluation énumère un programme de bug bounty dédié à Elements, des audits indépendants avant la livraison des correctifs critiques pour le consensus, et des analyses récurrentes, du fuzzing et des tests de mutation du code.
Rendus, remplacés et toujours manquants
Rendu n'est pas synonyme de récupéré, et trois chiffres différents décrivent le trou :
| Poste | Montant | Où en est-on |
|---|---|---|
| Pris lors du peg-out de l'exploit | 3 996.02 BTC | Blockstream, Bitquery |
| Rendus par l'attaquant, 7 sept. | 3 400 BTC | Bloc 965 950, 16:09 UTC |
| Conservés par l'attaquant | 598.5 BTC (environ $46 millions à $77 065) | Toujours à l'adresse de l'attaquant à la date de la mise à jour de Bitquery du 9 sept. |
| Manque après la restitution | environ 602 BTC | Évaluation de Blockstream ; 602.53 BTC au 20 oct. selon The Defiant |
| Couverture de la réserve, 20 oct. | 85.8% (3 632.23 BTC contre 4 234.76 L-BTC) | The Defiant, d'après l'explorateur Liquid de Mempool |
| Couverture de la réserve, 28 oct. | 87.07% après un apport de 50 BTC (bloc 973 548) | The Defiant ; « encore 550 BTC à ajouter » (Samson Mow) |
| Couverture de la réserve, 2 nov. | 100.00% après un dernier apport de 250 BTC (bloc 974 307) | 4 268.95 BTC contre 4 268.95 L-BTC, The Defiant, 00:08 UTC le 3 nov. |
L'écart a été comblé avec de nouveaux bitcoins, pas avec ceux de l'attaquant. La couverture est passée de 85.8% le 20 octobre à 87.07% le 28 octobre, lorsque Samson Mow, directeur général de JAN3, a publié « 50 $BTC de plus ajoutés. Encore 550 $BTC à ajouter. », puis à 94.14% au petit matin du 2 novembre et à 100.00% après le transfert de 250 BTC confirmé dans le bloc 974 307. La fédération n'a pas dit qui a fourni les quelque 600 BTC, valant plus de $40 millions, un point que CoinDesk souligne explicitement, et ni les articles de The Defiant ni le plan de reprise ne nomment de source. Rebatly a vérifié par ses propres moyens le flux de réserve de l'explorateur à 11:36 UTC le 3 novembre : 4 270.54 BTC détenus pour 4 270.54 L-BTC en circulation, au bloc Bitcoin 974 383. L'offre en circulation a augmenté d'environ 36 L-BTC depuis le 20 octobre parce que les prestataires d'échange ont fait entrer des bitcoins (peg-in) pour servir leurs clients. Les 598.5 BTC gardés par l'attaquant manquent donc toujours du côté de l'attaquant dans le grand livre, même s'ils ne manquent plus du côté de Liquid. Aucun gel n'est possible : il s'agit de bitcoins sur la chaîne de base, et aucun émetteur ne peut les bloquer.
Comment le marché a réagi
À peine, dans les deux cas. Le bitcoin était à $79 912 à 12:00 UTC le 6 septembre, deux heures et demie avant le peg-out, à $79 189 à 18:00 UTC le lendemain, après le retour des 3 400 BTC, et à $79 093 à 00:00 UTC le 8 septembre, soit une baisse de 1.0% sur l'ensemble de l'épisode, d'après notre décompte des prix horaires de CoinGecko. Autour de la reconstitution, il était à $78 294 à 00:00 UTC le 2 novembre et à $76 722 à 08:00 UTC le 3 novembre, en baisse de 2.0%, avec $77 065 à 11:34 UTC. L'exploit était gros pour une sidechain, environ 95% de la réserve de Liquid, mais petit à côté des centaines de milliards de dollars de bitcoins échangés chaque semaine, et rien dans la série de prix ne le distingue du reste du marché. Rebatly ne fait pas de prévisions de prix. Là où un événement de ce type touche vraiment les traders ordinaires, c'est dans les coûts : notre guide sur les coûts de trading sur les marchés agités explique pourquoi les spreads et les frais comptent le plus quand une grosse nouvelle tombe.
Comparaison avec d'autres grands piratages
Avec environ $320 millions bruts et environ $47 millions nets après la restitution, Liquid se situe dans la deuxième catégorie des exploits crypto, et dans le petit groupe de ceux où l'essentiel de l'argent est revenu :
| Événement | Quand | Montant | Rendu ? |
|---|---|---|---|
| Hot wallets de Binance | 29 oct. 2026 | environ $6.3 milliards | Non (le FBI l'attribue à la Corée du Nord) |
| Bybit | 21 fév. 2025 | environ $1.5 milliard | Non |
| Pont Ronin | mars 2022 | environ $625 millions | Une petite partie |
| Poly Network | août 2021 | environ $611 millions | Oui, presque tout |
| Pont Wormhole | fév. 2022 | environ $326 millions | Réserve reconstituée par Jump |
| Liquid Network | 6 sept. 2026 | environ $320 millions | 3 400 des 3 996 BTC ; écart comblé |
| DMM Bitcoin | mai 2024 | environ $305 millions | Non |
Les montants des événements plus anciens sont les chiffres largement rapportés à l'époque ; le chiffre de Binance vient de notre article sur le piratage de Binance. Le parallèle le plus proche est Poly Network en 2021, où l'attaquant s'était lui aussi présenté comme un white hat et avait rendu presque tout. Le cas de Liquid diffère sur un point important : le manque a été couvert du côté de la fédération plutôt que par l'attaquant, de sorte que les détenteurs n'ont subi aucune perte tandis que ceux qui ont pris les pièces les ont toujours.
Ce que les utilisateurs de Liquid et des plateformes d'échange devraient faire
• Détenteurs de L-BTC : vous n'avez rien à faire pour être « couverts » ; la réserve couvre déjà l'offre. Si vous voulez des bitcoins sur la chaîne de base, les voies qui fonctionnent sont les prestataires d'échange nommés par la fédération, SideSwap, AQUA et Bull Bitcoin, à raison d'un L-BTC pour un bitcoin moins les frais du prestataire (0.1% chez SideSwap). Attendez-vous à des files d'attente aux heures de pointe.
• Canaux officiels uniquement : Blockstream a publié une alerte au phishing le 9 septembre demandant aux utilisateurs de ne pas donner suite aux messages non sollicités se réclamant de Liquid ou de Blockstream. Bitcoin Magazine a noté qu'au moins un message on-chain proposant un « contact » pendant l'incident était probablement du spam. Utilisez le compte X de la fédération, blog.liquid.net et les applications des prestataires eux-mêmes ; personne chez Liquid ne vous demandera de déplacer des pièces pour les faire « re-pegger ».
• Opérateurs de nœuds : faites tourner Elements v23.3.4 ou une version ultérieure ; toutes les versions antérieures contiennent le bug.
• Utilisateurs de plateformes d'échange : si vous détenez des actifs ou tradez sur une plateforme centralisée, c'est aussi l'occasion de passer en revue votre propre compte : supprimez les clés API que vous n'utilisez pas et retirez les droits de retrait aux autres, activez une liste blanche d'adresses de retrait avec un verrou temporel, utilisez une application d'authentification ou une clé matérielle plutôt que les SMS, et déconnectez les sessions que vous ne reconnaissez pas. Les plateformes ne vous demanderont jamais votre mot de passe, vos codes 2FA ni votre phrase de récupération. Notre guide sur les fuites de données des plateformes et les messages frauduleux montre à quoi ressemblent les faux.
Ceci est une information générale de sécurité, et non un conseil financier.
Ce qui vient ensuite
• Peg-outs directs : la dernière phase du plan de reprise, la réactivation pour les détenteurs de clés autorisés, voit désormais sa condition préalable remplie ; la fédération n'a donné aucune date.
• L'audit : l'audit indépendant d'Elements v23.3.4 était « en voie d'achèvement » le 27 octobre ; sa publication serait la prochaine étape.
• Gouvernance : les changements dans la façon dont la fédération et Blockstream gèrent les correctifs critiques pour le consensus, et le programme de bug bounty promis, sont attendus « dans les prochaines semaines ».
• Les 598.5 BTC : tout mouvement depuis l'adresse de l'attaquant sera visible immédiatement, et les plateformes qui recevraient les pièces pourraient agir en conséquence.
• Qui a payé : la fédération n'a pas dit d'où venaient les bitcoins de remplacement ; un point trimestriel ou une publication sur la gouvernance le dira peut-être.
Nous mettrons cet article à jour quand les peg-outs rouvriront, quand l'audit sera publié ou quand la fédération nommera la source des fonds.
Tradez avec des frais réduits
Si cette affaire vous amène à reconsidérer où et comment vous tradez, cela vaut aussi la peine de vérifier ce que coûte chaque trade. Inscrivez-vous via Rebatly et une partie des frais de chacun de vos trades vous revient : jusqu'à 50% sur Bybit et Bitget, jusqu'à 40% sur BloFin et OKX, jusqu'à 60% sur MEXC et jusqu'à 65% sur les contrats à terme OrangeX. Sur Toobit, le code Rebatly donne jusqu'à 60%, crédités directement par Toobit. Les remises sont versées chaque jour en USDT. Notre guide sur le fonctionnement d'une remise sur frais explique le reste.
Cet article relate l'actualité et ne constitue pas un conseil financier. Rebatly est un affilié indépendant ; ceci n'est pas un conseil financier.
Récupérez une partie de vos frais sur chaque trade
$10M+ de remises versées · Versement quotidien en USDT · Jamais de mot de passe ni de clé API
Déjà inscrit ? Vérifiez le rattachement de votre compte et votre remise avec @rebatlybot sur Telegram, ou contactez notre support @rebatly.
🔔 Recevez une alerte Telegram à chaque versement de votre remise : appuyez sur « Activate notifications » dans @rebatlybot. Vous débutez ? Votre premier trade en 5 étapes.
3 novembre 2026 — publication. Sources : CoinDesk, The Defiant, Bitquery, Chainalysis, Bitcoin Magazine, Decrypt, Crypto Briefing, Halborn, TokenPost, Blockstream, CoinGecko.