Hackeo de Liquid Network: L-BTC vuelve a estar totalmente respaldado, dos meses después del exploit de $320 millones
El hackeo de Liquid Network del 6 de septiembre de 2026, en el que un bug en el software Elements que sostiene la sidechain de bitcoin de Blockstream permitió a un atacante crear unos 4,000 L-BTC sin nada detrás y convertirlos en aproximadamente $320 millones en bitcoin real, ha llegado a su primer hito limpio. La Liquid Federation dijo en X el lunes 2 de noviembre que sus reservas estaban "totalmente restauradas, restableciendo el respaldo 1:1 en BTC para todos los LBTC", después de que una transferencia final de 250 BTC cerrara una brecha que se había mantenido en unos 600 BTC desde que el atacante devolvió 3,400 de las monedas el 7 de septiembre. Lo que sigue restringido es la salida directa: los usuarios comunes pueden cambiar L-BTC por bitcoin uno a uno a través de SideSwap, AQUA y Bull Bitcoin, pero los retiros directos (peg-outs) de la propia federación siguen bajo "controles operativos reforzados" mientras termina una auditoría independiente. Este artículo pone en orden todo el incidente, desde los dos bugs que lo causaron hasta adónde fueron las monedas faltantes, y qué significa y qué no significa la restauración.
 NO KYCRegístrate en BloFin
 Regístrate en Bybit
 Regístrate en OKX
 Regístrate en Bitget
 Regístrate en MEXC
 Regístrate en OrangeX
 Regístrate en Toobit
Qué pasó en el hackeo de Liquid Network: 4,000 L-BTC sin respaldo, salen 3,996 bitcoin reales
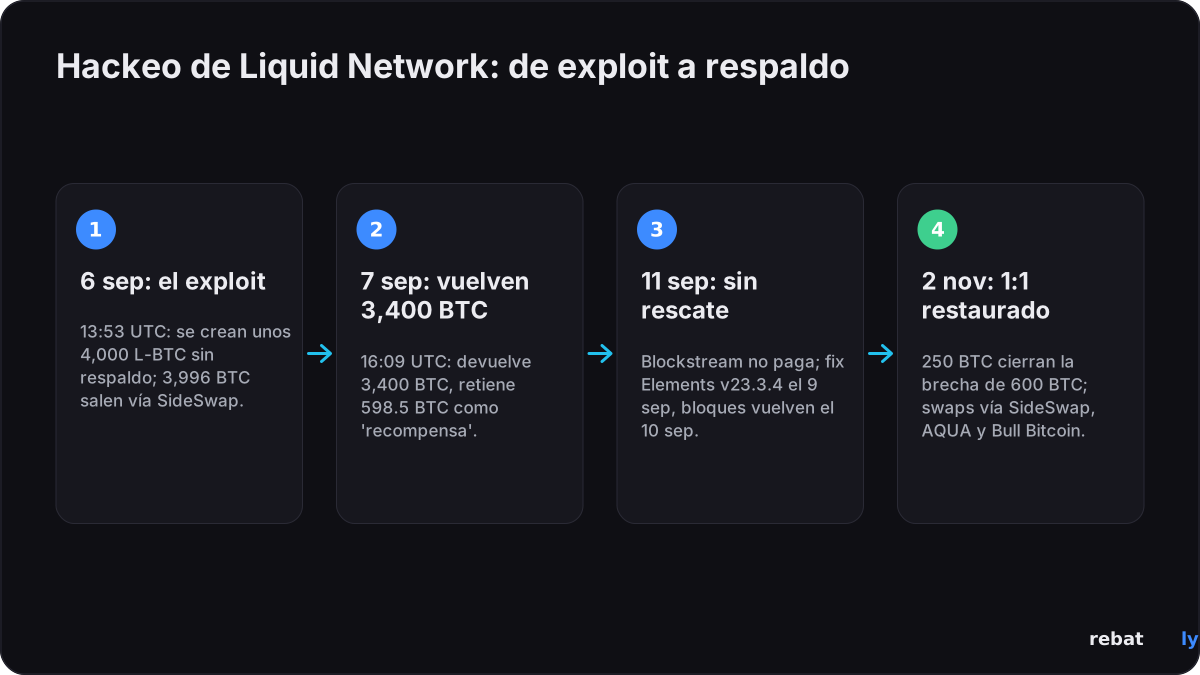
Liquid es una sidechain en la que el bitcoin queda bloqueado en una wallet controlada por una federación de empresas y se emite una cantidad igual de L-BTC en la sidechain; el L-BTC es, en la práctica, un pagaré (IOU) por bitcoin que custodia la federación, y 11 de sus 15 miembros firmantes (functionaries) deben aprobar cualquier retiro. El domingo 6 de septiembre de 2026 a las 13:53 UTC, en el bloque 4,050,336 de Liquid, una transacción creó unos 4,000 L-BTC para los que no se había depositado ningún bitcoin, según la evaluación del incidente de Blockstream. El atacante usó después la salida normal: los L-BTC sin respaldo fueron a SideSwap, un miembro de la federación que opera un servicio de retiros, y a las 14:28 UTC un único retiro (peg-out) confirmado en el bloque 965,783 de Bitcoin liberó 3,996.02 BTC de la reserva de la federación. Bitquery, que rastreó la transacción, contó 83 entradas, todas de la wallet del peg, firmadas por 11 de los 15 miembros firmantes exactamente como se firma cada peg-out; SideSwap se quedó con su comisión de 0.1% y reenvió 3,995.99999857 BTC a la dirección del atacante en el mismo bloque. Blockstream detuvo los nodos puente a las 18:26 UTC.
| Cuándo (UTC) | Qué | Cantidad / fuente |
|---|---|---|
| 6 sep, 13:53 | Se crean L-BTC sin respaldo en Liquid (bloque 4,050,336) | unos 4,000 L-BTC, evaluación del incidente de Blockstream |
| 6 sep, 14:28 | Peg-out vía SideSwap confirmado en el bloque 965,783 de Bitcoin | 3,996.02 BTC, Blockstream y Bitquery |
| 6 sep, 18:26 | Nodos puente detenidos, red en pausa | Blockstream |
| 6 sep, 18:30 | Primer mensaje del atacante en la cadena de Bitcoin | "somos whitehats. contáctennos en la cadena", Bitquery |
| 7 sep, 16:09 | 3,400 BTC devueltos a la wallet de la federación (bloque 965,950) | 598.5 BTC retenidos, Bitquery y Bitcoin Magazine |
| 9 sep | Se publica Elements v23.3.4 con la corrección | Blockstream |
| 10 sep | Se reanuda la producción de bloques en Liquid, los peg-outs siguen desactivados | The Defiant |
| 11 sep | Blockstream se niega a pagar un "rescate" | Bitcoin Magazine |
| 20 oct | Fase 1: swaps a través de proveedores; SideSwap reabre | Liquid Federation, TokenPost |
| 28 oct | Se agregan 50 BTC, brecha de 550 BTC | The Defiant |
| 2 nov | 250 BTC finales (bloque 974,307); respaldo 1:1 restaurado | Liquid Federation, The Defiant |
La reserva cayó de unos 4,205 BTC a 197 BTC, una cifra que aparece en el informe de Blockstream y en la cobertura de CoinDesk; la diferencia con los 3,996 se explica por peg-outs legítimos más pequeños procesados antes de la pausa. El valor en dólares depende del precio que se use: la mayoría de los medios, incluidos CoinDesk, Chainalysis y Decrypt, sitúan el botín en unos $320 millones, mientras que Tech Times informó $316 millones. Según nuestro conteo de los precios por hora de CoinGecko, el bitcoin estaba en $79,912 a las 12:00 UTC del 6 de septiembre, lo que valora 3,996 BTC en $319 millones. El primer reporte de Bitcoin Magazine, el 6 de septiembre, dio una cifra de retiro mayor, 4,019.4 BTC, leída desde la dirección de la reserva antes de que se aislara la transacción exacta del exploit. Otros activos emitidos en Liquid, incluido USDt, no se vieron afectados, dijo Blockstream, aunque no pudieron moverse mientras la red estuvo en pausa.
Cómo ocurrió: un bug en la corrección de otro bug
Liquid oculta los montos de las transacciones, así que cada salida lleva una "prueba de rango" (range proof) que demuestra que el monto oculto es válido, y los nodos guardan una caché de las pruebas que ya verificaron para no comprobar la misma dos veces. La evaluación de Blockstream, publicada el 23 de septiembre, describe dos defectos en esa caché. El bug A, presente en el código desde una versión de Elements de mayo de 2018, dejaba el activo y el script receptor fuera de la clave de búsqueda de la caché. Un investigador externo conocido como stutxo lo reportó el 2 de agosto de 2026 y Blockstream desplegó una corrección interna el 3 de agosto; un segundo grupo, Bitcoin Red Team, encontró la misma falla de forma independiente el 7 de agosto. El bug B fue creado por esa corrección: los campos de la clave se unían sin prefijos de longitud, de modo que una entrada construida a propósito podía producir la misma clave que una prueba genuina ya verificada y pasar como comprobada. En palabras de Blockstream, "Ningún revisor, interno o externo, identificó este riesgo antes de la explotación". Halborn lo describe como una colisión de claves de caché; Crypto Briefing, resumiendo el análisis de SlowMist, señala que antes de la versión v23.3.4 "el software generaba claves de caché sin prefijos de longitud". La corrección definitiva, el pull request #1600 de Elements, agrega prefijos de longitud a los cuatro campos y una opción de arranque para desactivar la caché; se publicó en la v23.3.4 el 9 de septiembre tras rondas de revisión que incluyeron a la firma independiente Alpen Labs.
Las claves de la federación nunca fueron tocadas. "Los miembros firmantes (functionaries) de la Liquid Federation no fueron hackeados y ninguna clave privada se vio comprometida", dijo Liquid en su informe del incidente, y la clave de autorización de peg-outs de SideSwap no fue "comprometida, falsificada ni robada". Lo que falló en el lado operativo está detallado en la propia declaración de SideSwap, reproducida en la evaluación de Blockstream: su clave de firma de peg-outs se mantenía en línea aunque el estatuto de la federación exige custodia fuera de línea, los pagos se reenviaban automáticamente en el mismo bloque, y ningún límite de tamaño, control de velocidad ni revisión del historial de la wallet se aplicaba a las órdenes de peg-out. Por eso 4,000 L-BTC falsos pudieron salir como 3,996 bitcoin reales en una sola transacción, 35 minutos después de ser acuñados.
Quién está detrás
Nadie ha sido identificado, y ninguna firma de análisis de blockchain ha atribuido el exploit a un grupo conocido. El primer mensaje en cadena del atacante, en un OP_RETURN de Bitcoin a las 18:30 UTC del 6 de septiembre, decía "somos whitehats. contáctennos en la cadena"; Blockstream respondió en menos de una hora con una dirección de correo de seguridad, y siguió una conversación en la propia cadena, en parte en texto plano y en parte cifrada con PGP, que Bitcoin Magazine y Bitquery han reconstruido. El 7 de septiembre el atacante escribió "Por favor corrijan primero el bug. La cadena está en riesgo con el último commit ahora mismo. Asegúrense de que todos los nodos estén parchados.", Blockstream respondió "Sí, gracias." y más tarde "Los nodos puente están parchados, es seguro devolver los fondos.", y a las 16:09 UTC el atacante envió de vuelta 3,400 BTC y se quedó con 598.5 BTC, cerca de 15%, como lo que llamó una recompensa por bug (bug bounty). Un mensaje posterior, citado por Bitcoin Magazine, afirmaba: "DEBERÁN pagar 10% con su propio dinero como recompensa por bug". La respuesta de Blockstream llegó en público el viernes 11 de septiembre: "Blockstream no pagará un rescate por la devolución de fondos robados", y agregó que "Tomar activos sin autorización y retener su devolución es un delito, no divulgación responsable". Charles Guillemet, director de tecnología de Ledger, citado por Decrypt, escribió que "¡parece más una extorsión que hacking de sombrero blanco!". Si quienes están detrás son investigadores que se excedieron o ladrones con una excusa es un juicio que Rebatly no hace; los hechos son que tomaron 3,996 BTC, devolvieron 3,400 y aún conservan unos 598.5, que seguían intactos en su propia dirección cuando Bitquery actualizó por última vez su rastreo, el 9 de septiembre.
Qué dicen Liquid y Blockstream
La posición de la federación, según su informe del incidente, la evaluación del incidente, el plan de recuperación por fases del 20 de octubre y su publicación en X del 2 de noviembre:
• Respaldo: las reservas están "totalmente restauradas, restableciendo el respaldo 1:1 en BTC para todos los LBTC", y cualquiera puede comparar el saldo con la oferta de L-BTC en el explorador público de Liquid.
• Sacar bitcoin: desde el 20 de octubre los usuarios pueden cambiar L-BTC por BTC uno a uno a través de los proveedores participantes; la actualización del 27 de octubre nombró a AQUA, Bull Bitcoin y SideSwap. SideSwap paga desde su propia wallet de bitcoin, menos una comisión de 0.1%, y advirtió que algunas solicitudes pueden esperar en cola mientras recarga su wallet; TokenPost informó más de 60 BTC pagados en unos 600 peg-outs durante su primer día.
• Peg-outs directos: los retiros propios de la federación siguen bajo "controles operativos reforzados" y se reactivarán, según el plan, solo para titulares autorizados de una Peg-out Authorization Key (clave de autorización de peg-outs) una vez completados "los requisitos de seguridad y operativos restantes". El respaldo total era una condición previa para ese paso, no el paso en sí, como señaló The Defiant.
• Sin cuestión de compensación: como el L-BTC nunca fue redenominado y la brecha ya se cubrió, la federación no ha anunciado ninguna pérdida para los tenedores. Adam Back, director ejecutivo de Blockstream, había dicho el 10 de septiembre que la paridad uno a uno quedaría cubierta.
• Otros activos: USDt, DePix y otros tokens emitidos en Liquid no se vieron afectados.
• Gobernanza: la junta de la federación y Blockstream están revisando "cambios más amplios de gobernanza, seguridad y operaciones", con más detalles prometidos "en las próximas semanas". La evaluación enumera un programa de recompensas por bugs dedicado a Elements, auditorías independientes antes de publicar correcciones críticas para el consenso, y escaneos recurrentes, fuzzing y pruebas de mutación del código.
Devuelto, repuesto y todavía faltante
Devuelto no es lo mismo que recuperado, y tres cifras distintas describen el hueco:
| Concepto | Cantidad | Situación |
|---|---|---|
| Sustraído en el peg-out del exploit | 3,996.02 BTC | Blockstream, Bitquery |
| Devuelto por el atacante, 7 sep | 3,400 BTC | Bloque 965,950, 16:09 UTC |
| Retenido por el atacante | 598.5 BTC (unos $46 millones a $77,065) | Sigue en la dirección del atacante según la actualización de Bitquery del 9 sep |
| Brecha tras la devolución | unos 602 BTC | Evaluación de Blockstream; 602.53 BTC el 20 oct según The Defiant |
| Cobertura de la reserva, 20 oct | 85.8% (3,632.23 BTC frente a 4,234.76 L-BTC) | The Defiant, a partir del explorador Liquid de Mempool |
| Cobertura de la reserva, 28 oct | 87.07% tras un aporte de 50 BTC (bloque 973,548) | The Defiant; "faltan 550 BTC" (Samson Mow) |
| Cobertura de la reserva, 2 nov | 100.00% tras los 250 BTC finales (bloque 974,307) | 4,268.95 BTC frente a 4,268.95 L-BTC, The Defiant, 00:08 UTC del 3 nov |
La brecha se cerró con bitcoin nuevo, no con el del atacante. La cobertura pasó de 85.8% el 20 de octubre a 87.07% el 28 de octubre, cuando Samson Mow, director ejecutivo de JAN3, publicó "Otros 50 $BTC agregados. Faltan 550 $BTC.", a 94.14% en la madrugada del 2 de noviembre y a 100.00% después de que la transferencia de 250 BTC se confirmara en el bloque 974,307. La federación no dijo quién aportó los aproximadamente 600 BTC, con un valor de más de $40 millones, un punto que CoinDesk señala de forma explícita, y ni los reportes de The Defiant ni el plan de recuperación nombran una fuente. Rebatly revisó por su cuenta el feed de reservas del explorador a las 11:36 UTC del 3 de noviembre: 4,270.54 BTC en custodia frente a 4,270.54 L-BTC en circulación, al bloque 974,383 de Bitcoin. La oferta en circulación ha crecido unos 36 L-BTC desde el 20 de octubre porque los proveedores de swaps han estado ingresando bitcoin (peg-in) para atender a sus clientes. Los 598.5 BTC que el atacante retuvo, por tanto, siguen faltando del lado del atacante en el libro contable aunque ya no falten del lado de Liquid. No es posible congelarlos: es bitcoin en la cadena base, y ningún emisor puede bloquearlo.
Cómo reaccionó el mercado
Apenas, en ambas ocasiones. El bitcoin estaba en $79,912 a las 12:00 UTC del 6 de septiembre, dos horas y media antes del peg-out, en $79,189 a las 18:00 UTC del día siguiente, después de que volvieran los 3,400 BTC, y en $79,093 a las 00:00 UTC del 8 de septiembre, una baja de 1.0% en todo el episodio, según nuestro conteo de los precios por hora de CoinGecko. En torno a la restauración estaba en $78,294 a las 00:00 UTC del 2 de noviembre y en $76,722 a las 08:00 UTC del 3 de noviembre, una baja de 2.0%, con $77,065 a las 11:34 UTC. El exploit fue grande para una sidechain, cerca de 95% de la reserva de Liquid, pero pequeño junto a los cientos de miles de millones de dólares en bitcoin que se negocian cada semana, y nada en la serie de precios lo distingue del resto del mercado. Rebatly no pronostica precios. Donde un evento así sí alcanza a los traders comunes es en los costos: nuestra guía sobre los costos de operar en mercados rápidos explica por qué los spreads y las comisiones importan más cuando cae un titular.
Cómo se compara con otros grandes hackeos
Con unos $320 millones brutos y unos $47 millones netos tras la devolución, Liquid se ubica en el segundo nivel de los exploits cripto, y en el pequeño grupo en el que la mayor parte del dinero regresó:
| Evento | Cuándo | Cantidad | ¿Devuelto? |
|---|---|---|---|
| Hot wallets de Binance | 29 oct 2026 | unos $6.3 mil millones | No (el FBI lo atribuye a Corea del Norte) |
| Bybit | 21 feb 2025 | unos $1.5 mil millones | No |
| Puente de Ronin | mar 2022 | unos $625 millones | Una pequeña parte |
| Poly Network | ago 2021 | unos $611 millones | Sí, casi todo |
| Puente de Wormhole | feb 2022 | unos $326 millones | Reserva repuesta por Jump |
| Liquid Network | 6 sep 2026 | unos $320 millones | 3,400 de 3,996 BTC; brecha repuesta |
| DMM Bitcoin | may 2024 | unos $305 millones | No |
Las cantidades de los eventos más antiguos son las cifras ampliamente reportadas en su momento; la cifra de Binance proviene de nuestro artículo sobre el hackeo de Binance. El paralelo más cercano es Poly Network en 2021, donde el atacante también afirmó ser un sombrero blanco y devolvió casi todo. El caso de Liquid difiere en un aspecto importante: la brecha la cubrió el lado de la federación y no el atacante, de modo que los tenedores quedaron cubiertos por completo mientras quienes tomaron las monedas todavía las tienen.
Qué deberían hacer los usuarios de Liquid y los usuarios de exchanges
• Tenedores de L-BTC: no necesitas hacer nada para estar "respaldado"; la reserva ya cubre la oferta. Si quieres bitcoin en la cadena base, las rutas que funcionan son los proveedores de swaps que nombró la federación, SideSwap, AQUA y Bull Bitcoin, a un L-BTC por un bitcoin menos la comisión del proveedor (0.1% en SideSwap). Espera colas en momentos de alta demanda.
• Solo canales oficiales: Blockstream publicó una alerta de phishing el 9 de septiembre pidiendo a los usuarios no actuar ante mensajes no solicitados de Liquid o Blockstream. Bitcoin Magazine señaló que al menos un mensaje en cadena que ofrecía un "contacto" durante el incidente era probablemente spam. Usa la cuenta de X de la federación, blog.liquid.net y las apps propias de los proveedores; nadie de Liquid te pedirá mover monedas para que queden "re-pegged" (reancladas).
• Operadores de nodos: ejecuta Elements v23.3.4 o posterior; todas las versiones anteriores tienen el bug.
• Usuarios de exchanges: si tienes fondos u operas en un exchange centralizado, esto también es un recordatorio para revisar tu propia cuenta: elimina las claves API que no uses y quita los permisos de retiro al resto, activa una lista blanca de direcciones de retiro con bloqueo temporal, usa una app de autenticación o una llave de hardware en lugar de SMS, y cierra las sesiones que no reconozcas. Los exchanges nunca te pedirán tu contraseña, códigos 2FA ni frase semilla. Nuestra guía sobre filtraciones de datos en exchanges y mensajes de estafa muestra cómo se ven las falsificaciones.
Esta es información general de seguridad, no asesoría financiera.
Qué viene ahora
• Peg-outs directos: la última fase del plan de recuperación, la reactivación para titulares de claves autorizados, ya tiene cumplida su condición previa; la federación no ha dado fecha.
• La auditoría: la auditoría independiente de Elements v23.3.4 estaba "cerca de completarse" el 27 de octubre; su publicación sería el siguiente hito.
• Gobernanza: los cambios en cómo la federación y Blockstream manejan las correcciones críticas para el consenso, y el programa de recompensas por bugs prometido, están previstos "en las próximas semanas".
• Los 598.5 BTC: cualquier movimiento desde la dirección del atacante será visible de inmediato, y los exchanges que reciban las monedas podrían actuar sobre ellas.
• Quién pagó: la federación no ha dicho de dónde salió el bitcoin de reposición; una actualización trimestral o una publicación de gobernanza podrían decirlo.
Actualizaremos este artículo cuando reabran los peg-outs, se publique la auditoría o la federación nombre la fuente de los fondos.
Opera con comisiones más bajas
Si esta historia te tiene revisando dónde y cómo operas, también vale la pena revisar cuánto cuesta cada operación. Regístrate a través de Rebatly y una parte de cada comisión de trading vuelve a ti: hasta 50% en Bybit y Bitget, hasta 40% en BloFin y OKX, hasta 60% en MEXC y hasta 65% en futuros de OrangeX. En Toobit, el código Rebatly da hasta 60%, acreditado por la propia Toobit. Los reembolsos se pagan a diario en USDT. Nuestra guía sobre cómo funciona un reembolso de comisiones explica el resto.
Este artículo informa sobre noticias y no es asesoría financiera. Rebatly es un afiliado independiente; no es asesoría financiera.
Recupera comisiones en cada operación
$10M+ en reembolsos pagados · Pagado a diario en USDT · Nunca te pedimos contraseña ni claves API
¿Ya te registraste? Revisa tu vinculación y tu reembolso con @rebatlybot en Telegram, o contacta a nuestro soporte en @rebatly.
🔔 Recibe un aviso en Telegram cada vez que se pague tu reembolso: toca “Activate notifications” en @rebatlybot. ¿Empiezas a operar? Tu primera operación en 5 pasos.
3 de noviembre de 2026 — publicado. Fuentes: CoinDesk, The Defiant, Bitquery, Chainalysis, Bitcoin Magazine, Decrypt, Crypto Briefing, Halborn, TokenPost, Blockstream, CoinGecko.