Liquid Network diretas: L-BTC terjamin penuh lagi, dua bulan setelah exploit $320 juta
Liquid Network diretas pada 6 September 2026: sebuah bug di software Elements yang menjadi dasar sidechain bitcoin milik Blockstream memungkinkan penyerang menciptakan sekitar 4 000 L-BTC tanpa bitcoin apa pun di baliknya dan menukarnya menjadi kira-kira $320 juta bitcoin sungguhan. Kini insiden itu mencapai tonggak bersih pertamanya. Liquid Federation mengatakan di X pada Senin 2 November bahwa cadangannya telah "dipulihkan sepenuhnya, menegakkan kembali jaminan 1:1 BTC untuk semua LBTC", setelah transfer terakhir sebesar 250 BTC menutup kekurangan yang bertahan di sekitar 600 BTC sejak penyerang mengembalikan 3 400 koin pada 7 September. Yang masih dibatasi adalah jalur keluar langsung: pengguna biasa bisa menukar L-BTC dengan bitcoin satu banding satu lewat SideSwap, AQUA, dan Bull Bitcoin, tetapi peg-out milik federasi sendiri tetap berada di bawah "kontrol operasional yang diperketat" sampai audit independen selesai. Artikel ini menyusun seluruh insiden secara runtut, dari dua bug di baliknya sampai ke mana koin yang hilang pergi, serta apa arti pemulihan ini, dan apa yang bukan artinya.
 NO KYCDaftar di BloFin
 Daftar di Bybit
 Daftar di OKX
 Daftar di Bitget
 Daftar di MEXC
 Daftar di OrangeX
 Daftar di Toobit
Apa yang terjadi saat Liquid Network diretas: 4 000 L-BTC tanpa jaminan, 3 996 bitcoin sungguhan keluar
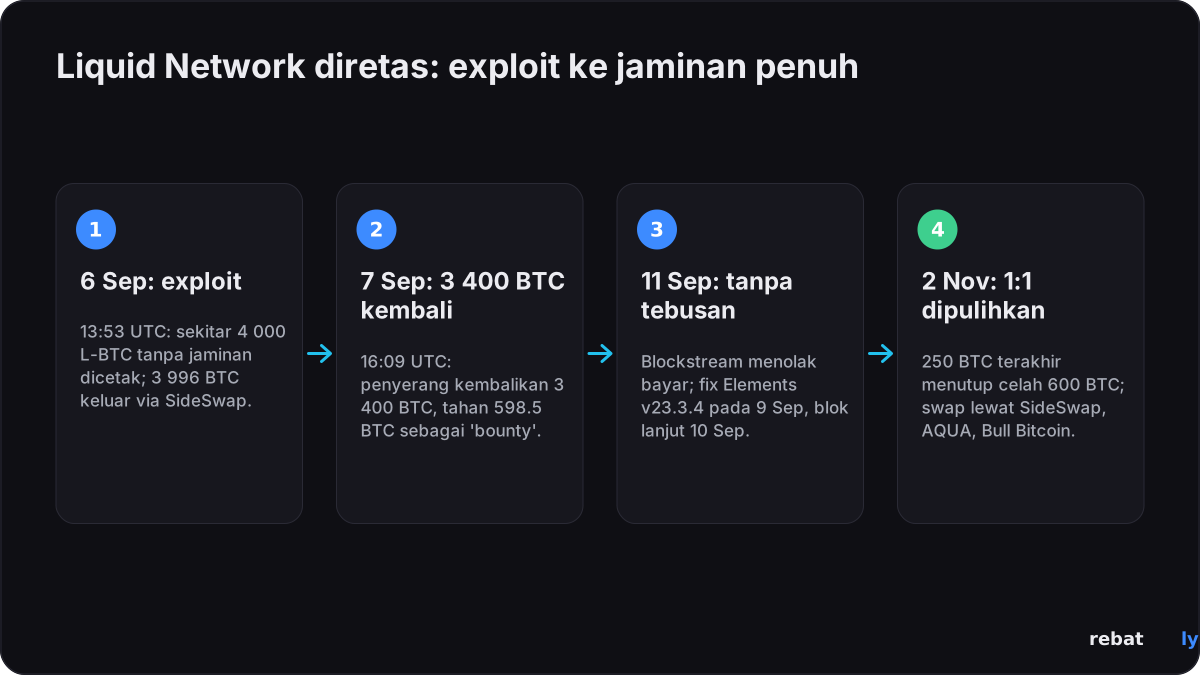
Liquid adalah sidechain tempat bitcoin dikunci di sebuah wallet yang dikendalikan oleh federasi perusahaan, dan L-BTC dalam jumlah yang sama diterbitkan di sidechain; L-BTC pada dasarnya adalah IOU, semacam surat utang, untuk bitcoin yang dipegang federasi, dan 11 dari 15 anggota penanda tangannya harus menyetujui setiap penarikan. Pada Minggu 6 September 2026 pukul 13:53 UTC, di blok Liquid 4 050 336, sebuah transaksi menciptakan sekitar 4 000 L-BTC tanpa setoran bitcoin apa pun di baliknya, menurut penilaian insiden Blockstream. Penyerang lalu memakai jalur keluar biasa: L-BTC tanpa jaminan itu dikirim ke SideSwap, anggota federasi yang menjalankan layanan penarikan, dan pada 14:28 UTC satu peg-out (penarikan dari sidechain ke bitcoin) terkonfirmasi di blok Bitcoin 965 783 dan melepaskan 3 996.02 BTC dari cadangan federasi. Bitquery, yang melacak transaksi tersebut, menghitung 83 input, semuanya dari wallet peg, ditandatangani oleh 11 dari 15 fungsionaris (functionary) persis seperti setiap peg-out ditandatangani; SideSwap menahan biaya 0.1% miliknya dan meneruskan 3 995.99999857 BTC ke alamat penyerang di blok yang sama. Blockstream menghentikan node bridge pada 18:26 UTC.
| Kapan (UTC) | Apa | Jumlah / sumber |
|---|---|---|
| 6 Sep, 13:53 | L-BTC tanpa jaminan diciptakan di Liquid (blok 4 050 336) | sekitar 4 000 L-BTC, penilaian insiden Blockstream |
| 6 Sep, 14:28 | Peg-out lewat SideSwap terkonfirmasi di blok Bitcoin 965 783 | 3 996.02 BTC, Blockstream dan Bitquery |
| 6 Sep, 18:26 | Node bridge dihentikan, jaringan dijeda | Blockstream |
| 6 Sep, 18:30 | Pesan pertama dari penyerang di chain Bitcoin | "kami white hat. hubungi kami on-chain", Bitquery |
| 7 Sep, 16:09 | 3 400 BTC dikembalikan ke wallet federasi (blok 965 950) | 598.5 BTC ditahan, Bitquery dan Bitcoin Magazine |
| 9 Sep | Elements v23.3.4 dirilis dengan perbaikannya | Blockstream |
| 10 Sep | Produksi blok Liquid dilanjutkan, peg-out tetap ditutup | The Defiant |
| 11 Sep | Blockstream menolak membayar "tebusan" | Bitcoin Magazine |
| 20 Okt | Fase 1: swap lewat penyedia; SideSwap dibuka kembali | Liquid Federation, TokenPost |
| 28 Okt | 50 BTC ditambahkan, kekurangan 550 BTC | The Defiant |
| 2 Nov | 250 BTC terakhir (blok 974 307); jaminan 1:1 dipulihkan | Liquid Federation, The Defiant |
Cadangan turun dari sekitar 4 205 BTC menjadi 197 BTC, angka yang muncul dalam laporan Blockstream dan dalam liputan CoinDesk; selisihnya dengan 3 996 dijelaskan oleh peg-out sah berukuran lebih kecil yang diproses sebelum penghentian. Nilai dolarnya bergantung pada harga yang dipakai: sebagian besar media, termasuk CoinDesk, Chainalysis, dan Decrypt, menaksir hasil curian itu sekitar $320 juta, sementara Tech Times melaporkan $316 juta. Menurut hitungan kami atas harga per jam CoinGecko, bitcoin berada di $79 912 pada pukul 12:00 UTC 6 September, yang berarti 3 996 BTC bernilai $319 juta. Laporan pertama Bitcoin Magazine pada 6 September menyebut angka penarikan yang lebih besar, 4 019.4 BTC, yang dibaca dari alamat cadangan sebelum transaksi exploit yang tepat berhasil diisolasi. Aset lain yang diterbitkan di Liquid, termasuk USDt, tidak terdampak, kata Blockstream, meskipun aset-aset itu tidak bisa dipindahkan selama jaringan dijeda.
Bagaimana kejadiannya: bug di dalam perbaikan sebuah bug
Liquid menyembunyikan jumlah transaksi, sehingga setiap output membawa "range proof" (bukti rentang) yang menunjukkan bahwa jumlah tersembunyi itu valid, dan node menyimpan cache berisi proof yang sudah diperiksa agar tidak memverifikasi proof yang sama dua kali. Penilaian Blockstream, yang terbit 23 September, menguraikan dua cacat pada cache itu. Bug A, yang ada di kode sejak rilis Elements Mei 2018, tidak memasukkan aset dan script penerima ke dalam kunci pencarian cache. Seorang peneliti luar yang dikenal sebagai stutxo melaporkannya pada 2 Agustus 2026 dan Blockstream menerapkan perbaikan internal pada 3 Agustus; kelompok kedua, Bitcoin Red Team, menemukan cacat yang sama secara independen pada 7 Agustus. Bug B justru tercipta oleh perbaikan itu: bidang-bidang kunci digabungkan tanpa prefiks panjang (length prefix), sehingga input yang dirancang dengan sengaja bisa menghasilkan kunci yang sama dengan proof asli yang sudah terverifikasi dan diloloskan begitu saja seolah sudah diperiksa. Dalam kata-kata Blockstream, "Tidak ada peninjau, internal maupun eksternal, yang mengidentifikasi risiko ini sebelum dieksploitasi." Halborn menggambarkannya sebagai tabrakan kunci cache (cache-key collision); Crypto Briefing, yang merangkum analisis SlowMist, mencatat bahwa sebelum versi v23.3.4 "software itu menghasilkan kunci cache tanpa prefiks panjang". Perbaikan finalnya, pull request Elements #1600, menambahkan prefiks panjang pada keempat bidang dan sebuah opsi start-up untuk menonaktifkan cache; perbaikan ini dirilis dalam v23.3.4 pada 9 September setelah beberapa putaran review yang melibatkan firma independen Alpen Labs.
Kunci federasi tidak pernah tersentuh. "Fungsionaris Liquid Federation tidak diretas, dan tidak ada private key yang bocor," kata Liquid dalam laporan insidennya, dan kunci otorisasi peg-out milik SideSwap "tidak bocor, dipalsukan, atau dicuri". Apa yang gagal di sisi operasional dijabarkan dalam pernyataan SideSwap sendiri, yang dimuat ulang dalam penilaian Blockstream: kunci penandatanganan peg-out miliknya disimpan secara online meskipun piagam federasi mewajibkan penyimpanan offline, pembayaran diteruskan otomatis di blok yang sama, dan tidak ada batas ukuran, kontrol kecepatan, atau pemeriksaan riwayat wallet yang diterapkan pada order peg-out. Itulah sebabnya 4 000 L-BTC palsu bisa keluar sebagai 3 996 bitcoin sungguhan dalam satu transaksi, 35 menit setelah dicetak.
Siapa di balik serangan ini
Belum ada yang teridentifikasi, dan tidak ada firma analitik blockchain yang mengatribusikan exploit ini kepada kelompok yang dikenal. Pesan on-chain pertama penyerang, dalam OP_RETURN Bitcoin pada 18:30 UTC 6 September, berbunyi "kami white hat. hubungi kami on-chain" ("we are whitehats. contact us on chain"); Blockstream menjawab dalam waktu satu jam dengan alamat e-mail keamanan, dan percakapan pun berlanjut di chain itu sendiri, sebagian dalam teks biasa dan sebagian terenkripsi PGP, yang telah direkonstruksi oleh Bitcoin Magazine dan Bitquery. Pada 7 September penyerang menulis "Tolong perbaiki bug-nya dulu. Chain sedang berisiko di commit terbaru saat ini. Pastikan setiap node sudah di-patch.", Blockstream membalas "Ya, terima kasih." dan kemudian "Node bridge sudah di-patch, aman untuk mengembalikan dana.", dan pada 16:09 UTC penyerang mengirim kembali 3 400 BTC dan menahan 598.5 BTC, sekitar 15%, sebagai apa yang mereka sebut bug bounty. Pesan berikutnya, yang dikutip Bitcoin Magazine, menyatakan: "Kalian HARUS membayar 10% dari uang kalian sendiri sebagai bug bounty". Jawaban Blockstream disampaikan secara terbuka pada Jumat 11 September: "Blockstream tidak akan membayar tebusan untuk pengembalian dana curian", seraya menambahkan bahwa "Mengambil aset tanpa izin dan menahan pengembaliannya adalah kejahatan, bukan pengungkapan bertanggung jawab (responsible disclosure)." Chief technology officer Ledger, Charles Guillemet, yang dikutip Decrypt, menulis bahwa "ini lebih tampak seperti pemerasan daripada peretasan white hat!" Apakah orang-orang di baliknya adalah peneliti yang kebablasan atau pencuri yang memakai kedok, itu penilaian yang tidak dibuat Rebatly; faktanya, mereka mengambil 3 996 BTC, mengembalikan 3 400, dan masih memegang sekitar 598.5, yang masih tersimpan tak tersentuh di alamat mereka sendiri saat Bitquery terakhir memperbarui pelacakannya pada 9 September.
Apa kata Liquid dan Blockstream
Posisi federasi, dari laporan insidennya, penilaian insiden, rencana pemulihan bertahap tanggal 20 Oktober, dan unggahannya di X pada 2 November:
• Jaminan: cadangan telah "dipulihkan sepenuhnya, menegakkan kembali jaminan 1:1 BTC untuk semua LBTC", dan siapa pun bisa memeriksa saldonya terhadap suplai L-BTC di explorer publik Liquid.
• Mengeluarkan bitcoin: sejak 20 Oktober pengguna bisa menukar L-BTC dengan BTC satu banding satu lewat penyedia yang berpartisipasi; pembaruan 27 Oktober menyebut AQUA, Bull Bitcoin, dan SideSwap. SideSwap membayar dari wallet bitcoin miliknya sendiri, dipotong biaya 0.1%, dan memperingatkan bahwa sebagian permintaan mungkin harus mengantre sementara ia mengisi ulang; TokenPost melaporkan lebih dari 60 BTC dibayarkan lewat sekitar 600 peg-out pada hari pertamanya.
• Peg-out langsung: penarikan milik federasi sendiri tetap berada di bawah "kontrol operasional yang diperketat" dan, menurut rencana, baru akan diaktifkan kembali untuk pemegang Peg-out Authorization Key (kunci otorisasi peg-out) yang berwenang setelah "persyaratan keamanan dan operasional yang tersisa" rampung. Jaminan penuh adalah prasyarat untuk langkah itu, bukan langkah itu sendiri, seperti dicatat The Defiant.
• Tidak ada soal kompensasi: karena L-BTC tidak pernah didenominasi ulang dan kekurangannya kini sudah ditutup, federasi tidak mengumumkan kerugian apa pun bagi pemegang. Adam Back, chief executive Blockstream, pada 10 September sudah mengatakan bahwa peg satu banding satu akan ditanggung.
• Aset lain: USDt, DePix, dan token lain yang diterbitkan di Liquid tidak terdampak.
• Tata kelola: dewan federasi dan Blockstream sedang meninjau "perubahan tata kelola, keamanan, dan operasional yang lebih luas", dengan kabar lanjutan yang dijanjikan "dalam beberapa minggu mendatang". Penilaian itu mencantumkan program bug bounty khusus untuk Elements, audit independen sebelum perbaikan kritis-konsensus dirilis, serta pemindaian, fuzzing, dan mutation testing kode secara berkala.
Dikembalikan, diganti, dan masih hilang
Dikembalikan tidak sama dengan dipulihkan, dan tiga angka berbeda menggambarkan lubang itu:
| Pos | Jumlah | Status |
|---|---|---|
| Diambil dalam peg-out exploit | 3 996.02 BTC | Blockstream, Bitquery |
| Dikembalikan penyerang, 7 Sep | 3 400 BTC | Blok 965 950, 16:09 UTC |
| Ditahan penyerang | 598.5 BTC (sekitar $46 juta pada harga $77 065) | Masih di alamat penyerang per pembaruan Bitquery 9 Sep |
| Kekurangan setelah pengembalian | sekitar 602 BTC | Penilaian Blockstream; 602.53 BTC pada 20 Okt menurut The Defiant |
| Cakupan cadangan, 20 Okt | 85.8% (3 632.23 BTC vs 4 234.76 L-BTC) | The Defiant, dari explorer Liquid Mempool |
| Cakupan cadangan, 28 Okt | 87.07% setelah tambahan 50 BTC (blok 973 548) | The Defiant; "tinggal 550 BTC lagi" (Samson Mow) |
| Cakupan cadangan, 2 Nov | 100.00% setelah 250 BTC terakhir (blok 974 307) | 4 268.95 BTC vs 4 268.95 L-BTC, The Defiant, 00:08 UTC 3 Nov |
Kekurangan itu ditutup dengan bitcoin baru, bukan dengan bitcoin milik penyerang. Cakupan naik dari 85.8% pada 20 Oktober menjadi 87.07% pada 28 Oktober, ketika chief executive JAN3 Samson Mow mengunggah "Tambah 50 $BTC lagi. Tinggal 550 $BTC lagi.", lalu 94.14% pada awal 2 November dan 100.00% setelah transfer 250 BTC terkonfirmasi di blok 974 307. Federasi tidak mengatakan siapa yang memasok sekitar 600 BTC itu, yang bernilai lebih dari $40 juta, poin yang secara eksplisit disampaikan CoinDesk, dan baik laporan The Defiant maupun rencana pemulihan tidak menyebut sumbernya. Rebatly memeriksa sendiri feed cadangan explorer pada 11:36 UTC 3 November: 4 270.54 BTC dipegang terhadap 4 270.54 L-BTC yang beredar, per blok Bitcoin 974 383. Suplai yang beredar bertambah sekitar 36 L-BTC sejak 20 Oktober karena penyedia swap melakukan peg-in bitcoin untuk melayani pelanggan mereka. Dengan demikian 598.5 BTC yang ditahan penyerang masih hilang dari sisi penyerang dalam pembukuan, meskipun tidak lagi hilang dari sisi Liquid. Pembekuan tidak mungkin dilakukan: ini bitcoin di base chain, dan tidak ada penerbit yang bisa menguncinya.
Bagaimana reaksi pasar
Nyaris tidak ada, pada kedua kesempatan itu. Bitcoin berada di $79 912 pada pukul 12:00 UTC 6 September, dua setengah jam sebelum peg-out, $79 189 pada 18:00 UTC keesokan harinya setelah 3 400 BTC kembali, dan $79 093 pada 00:00 UTC 8 September, turun 1.0% sepanjang episode itu, menurut hitungan kami atas harga per jam CoinGecko. Di sekitar pemulihan, harganya $78 294 pada 00:00 UTC 2 November dan $76 722 pada 08:00 UTC 3 November, turun 2.0%, dengan $77 065 pada 11:34 UTC. Exploit ini besar untuk ukuran sidechain, sekitar 95% dari cadangan Liquid, tetapi kecil dibandingkan ratusan miliar dolar bitcoin yang diperdagangkan setiap minggu, dan tidak ada apa pun dalam deret harga yang membedakannya dari pasar secara keseluruhan. Rebatly tidak memprediksi harga. Di mana peristiwa seperti ini benar-benar menjangkau trader biasa adalah pada biaya: panduan kami tentang biaya trading di pasar yang bergerak cepat menjelaskan mengapa spread dan biaya paling penting saat sebuah berita besar muncul.
Perbandingan dengan hack besar lainnya
Dengan nilai kotor sekitar $320 juta dan bersih sekitar $47 juta setelah pengembalian, Liquid berada di lapis kedua exploit kripto, dan masuk kelompok kecil yang sebagian besar uangnya kembali:
| Peristiwa | Kapan | Jumlah | Dikembalikan? |
|---|---|---|---|
| Hot wallet Binance | 29 Okt 2026 | sekitar $6.3 miliar | Tidak (FBI mengatribusikannya ke Korea Utara) |
| Bybit | 21 Feb 2025 | sekitar $1.5 miliar | Tidak |
| Bridge Ronin | Mar 2022 | sekitar $625 juta | Sebagian kecil |
| Poly Network | Agu 2021 | sekitar $611 juta | Ya, hampir semuanya |
| Bridge Wormhole | Feb 2022 | sekitar $326 juta | Cadangan diisi ulang oleh Jump |
| Liquid Network | 6 Sep 2026 | sekitar $320 juta | 3 400 dari 3 996 BTC; kekurangan diisi ulang |
| DMM Bitcoin | Mei 2024 | sekitar $305 juta | Tidak |
Jumlah untuk peristiwa-peristiwa lama adalah angka yang banyak dilaporkan pada waktunya; angka Binance berasal dari artikel kami tentang Binance hack. Paralel terdekat adalah Poly Network pada 2021, ketika penyerang juga mengaku sebagai white hat dan mengembalikan hampir semuanya. Kasus Liquid berbeda dalam satu hal penting: kekurangannya ditutup oleh pihak federasi, bukan oleh penyerang, sehingga pemegang dipulihkan sepenuhnya sementara orang-orang yang mengambil koin itu masih memegangnya.
Yang perlu dilakukan pengguna Liquid dan pengguna exchange
• Pemegang L-BTC: kamu tidak perlu melakukan apa pun agar "terjamin"; cadangan sudah menutupi suplai. Jika kamu ingin bitcoin di base chain, jalur yang berfungsi adalah penyedia swap yang disebut federasi, SideSwap, AQUA, dan Bull Bitcoin, dengan kurs satu L-BTC untuk satu bitcoin dikurangi biaya penyedia (0.1% di SideSwap). Bersiaplah mengantre pada jam sibuk.
• Hanya kanal resmi: Blockstream menerbitkan peringatan phishing pada 9 September yang meminta pengguna tidak menanggapi pesan Liquid atau Blockstream yang tidak diminta. Bitcoin Magazine mencatat bahwa setidaknya satu pesan on-chain yang menawarkan "kontak" selama insiden kemungkinan besar adalah spam. Gunakan akun X federasi, blog.liquid.net, dan aplikasi resmi para penyedia; tidak ada orang dari Liquid yang akan memintamu memindahkan koin agar "di-peg ulang".
• Operator node: jalankan Elements v23.3.4 atau yang lebih baru; semua versi sebelumnya mengandung bug ini.
• Pengguna exchange: jika kamu menyimpan atau trading di exchange terpusat, ini juga pengingat untuk meninjau akunmu sendiri: hapus API key yang tidak kamu pakai dan cabut hak penarikan dari sisanya, aktifkan whitelist alamat penarikan dengan time lock, gunakan aplikasi authenticator atau hardware key alih-alih SMS, dan keluarkan sesi login yang tidak kamu kenali. Exchange tidak akan pernah meminta password, kode 2FA, atau seed phrase kamu. Panduan kami tentang kebocoran data exchange dan pesan penipuan menunjukkan seperti apa bentuk pesan palsunya.
Ini adalah informasi keamanan umum, bukan nasihat keuangan.
Apa yang terjadi selanjutnya
• Peg-out langsung: fase terakhir rencana pemulihan, pengaktifan kembali untuk pemegang kunci yang berwenang, kini prasyaratnya sudah terpenuhi; federasi belum memberikan tanggal.
• Audit: audit independen atas Elements v23.3.4 "hampir rampung" pada 27 Oktober; publikasinya akan menjadi tonggak berikutnya.
• Tata kelola: perubahan cara federasi dan Blockstream menangani perbaikan kritis-konsensus, serta program bug bounty yang dijanjikan, dijadwalkan "dalam beberapa minggu mendatang".
• 598.5 BTC itu: setiap pergerakan dari alamat penyerang akan langsung terlihat, dan exchange yang menerima koin tersebut mungkin akan mengambil tindakan.
• Siapa yang membayar: federasi belum mengatakan dari mana bitcoin pengganti itu berasal; pembaruan kuartalan atau unggahan tata kelola mungkin akan menjawabnya.
Kami akan memperbarui artikel ini saat peg-out dibuka kembali, audit dipublikasikan, atau federasi menyebutkan sumber dananya.
Trading dengan biaya lebih rendah
Jika berita ini membuatmu meninjau di mana dan bagaimana kamu trading, ada baiknya juga memeriksa berapa biaya setiap trade. Daftar lewat Rebatly dan sebagian dari setiap biaya trading kembali kepadamu: hingga 50% di Bybit dan Bitget, hingga 40% di BloFin dan OKX, hingga 60% di MEXC, dan hingga 65% di futures OrangeX. Di Toobit, kode Rebatly memberi hingga 60%, yang dikreditkan langsung oleh Toobit. Cashback dibayarkan setiap hari dalam USDT. Panduan kami tentang cara kerja cashback biaya trading menjelaskan selebihnya.
Artikel ini melaporkan berita dan bukan nasihat keuangan. Rebatly adalah afiliasi independen; bukan nasihat keuangan.
Dapatkan fee kembali di setiap trade
$10M+ cashback sudah dibayarkan · Dibayar setiap hari dalam USDT · Tak pernah minta password atau API key
Sudah daftar? Cek link dan cashback kamu lewat @rebatlybot di Telegram, atau hubungi support kami di @rebatly.
🔔 Dapatkan notifikasi Telegram setiap kali cashback kamu dibayarkan: ketuk “Activate notifications” di @rebatlybot. Baru mulai trading? Trade pertamamu dalam 5 langkah.
3 November 2026 — diterbitkan. Sumber: CoinDesk, The Defiant, Bitquery, Chainalysis, Bitcoin Magazine, Decrypt, Crypto Briefing, Halborn, TokenPost, Blockstream, CoinGecko.