양자컴퓨터와 비트코인·암호화폐 보안: IOSCO 경고 내용, 노출된 코인, 지금 확인할 점
양자컴퓨터는 이제 비트코인과 암호화폐 보안의 문제이며, 규제 당국은 기업들이 대응에 나서기를 원합니다. 2026년 11월 19일 전 세계 증권 규제 당국의 국제기구인 국제증권감독기구(IOSCO)가 양자컴퓨팅이 금융시장에 미치는 영향에 관한 최종 보고서를 발표했습니다. 보고서는 충분히 강력한 양자컴퓨터가 은행, 거래소, 블록체인이 의존하는 공개키 암호를 깨뜨릴 수 있고, 업계 전반의 대비는 아직 초기 단계이며, 블록체인을 새로운 암호 방식으로 옮기는 일은 특히 어려울 수 있다고 밝혔습니다. 오늘날 이런 일을 할 수 있는 양자컴퓨터는 없으며, 언제 등장할지도 아무도 모릅니다. 이 글에서는 IOSCO가 무엇을 말했는지, 왜 암호화폐 서명이 약점인지, 비트코인이 얼마나 노출되어 있는지, 업계가 무엇을 하고 있는지, 그리고 사용자가 지금 확인할 수 있는 점을 정리합니다.


양자컴퓨터에 관한 IOSCO 보고서의 내용
이 보고서 Implications of Quantum Computing on Financial Markets(양자컴퓨팅이 금융시장에 미치는 영향, FR/07/26)는 IOSCO의 Fintech Task Force(핀테크 태스크포스)가 작성했습니다. The Quantum Insider와 Opalesque에 따르면 보고서는 2026년 3월 IOSCO 회원 기관을 대상으로 한 설문조사와 업계 전문가 라운드테이블을 바탕으로 합니다. 주요 내용은 다음과 같습니다.
• 위협: 충분한 성능을 갖춘 양자컴퓨터는 널리 쓰이는 공개키 알고리즘을 깨뜨려, 공격자가 보호된 데이터를 읽거나 디지털 서명을 위조하게 할 수 있습니다.
• 시기: 보고서는 시기가 불확실하며, 보수적인 추정으로는 이런 기계가 2030년에서 2035년 사이에 등장할 것으로 본다고 밝혔습니다. 일부 업계 참여자는 IOSCO에 5년 안에 가능할 수도 있다고 말했으며, CoinDesk와 Reuters는 이 수치를 앞세워 보도했습니다.
• 대비 수준: 대부분의 기업은 아직 인식을 높이고, 취약한 시스템 목록을 만들고, 계획을 세우는 단계입니다. 테스트와 실제 전환은 드물며, 이 작업에는 여러 해가 걸릴 것으로 예상됩니다.
• 블록체인: 암호 방식이 블록체인의 핵심에 내장되어 있고 어떤 변경이든 탈중앙화 네트워크 전체의 협조가 필요하기 때문에, 블록체인의 전환은 “특히 어려울” 수 있습니다.
• 퀀텀 워싱(quantum washing): IOSCO는 기업들이 자사 제품에 양자 기술이 얼마나 쓰였는지 과장할 수 있다고 경고하며, 이를 현재의 투자자 보호 위험으로 규정했습니다.
Silicon Republic과 Opalesque에 따르면 IOSCO 이사회 의장 Jean-Paul Servais는 금융 부문이 오늘부터 대비를 시작해야 한다고 말했습니다. 보고서는 시점을 예측하지 않으며 암호화폐에 대한 새로운 규제도 제안하지 않습니다.
서명이 커지면 블록체인이 느려질 수 있는 이유
Cointelegraph는 해결책의 비용에 주목했습니다. 오늘날 블록체인 서명은 약 64바이트입니다. IOSCO 보고서에 따르면 새로운 NIST 표준 중 하나인 ML-DSA-44의 서명은 약 2,420바이트로, 약 35배에서 40배 더 큽니다. 서명이 커지면 블록당 거래 수가 줄고, 혼잡이 심해지고, 수수료가 오르며, 노드의 저장 공간도 더 필요합니다. 보고서는 일반 서명을 양자내성 서명으로 바꾸자 처리량이 약 90% 떨어진 Solana의 양자내성 테스트넷 사례를 인용했습니다. 이 테스트는 2026년 4월 CoinDesk가 처음 보도했습니다.
Cointelegraph는 업그레이드만으로는 메워지지 않는 두 가지 빈틈도 지적했습니다. 소유자가 새 주소로 옮기지 않는 휴면 지갑의 코인, 그리고 여전히 기존 암호 방식으로 정산하는 레이어2 네트워크나 브리지입니다.
양자컴퓨터가 암호화폐 지갑을 위협하는 이유: Shor와 Grover
중요한 양자 알고리즘은 두 가지이며, 위력은 매우 다릅니다.
• 쇼어(Shor) 알고리즘은 공개키로부터 개인키를 알아낼 수 있습니다. 비트코인과 이더리움은 타원곡선 암호(ECDSA, 그리고 비트코인 Taproot의 Schnorr)로 거래에 서명하는데, 쇼어 알고리즘은 이를 깨뜨릴 수 있습니다. 이것이 실제 위험입니다. 그런 기계를 가진 사람은 여러분의 공개키를 볼 수 있다면 여러분의 코인을 옮기는 서명을 할 수 있습니다.
• 그로버(Grover) 알고리즘은 무차별 대입 추측을 빠르게 할 뿐입니다. NIST는 이 알고리즘이 강력한 대칭키 암호에 대해 실질적인 이점이 거의 또는 전혀 없다고 보며, SHA-256을 강력한 것으로 취급합니다(NIST FAQ). 따라서 비트코인 채굴과 주소 해시는 위험이 훨씬 적습니다.
기계는 얼마나 커야 할까요? Google Quantum AI는 2026년 3월 31일, 500,000개 미만의 물리 큐비트로 비트코인과 이더리움이 쓰는 곡선을 깨뜨릴 수 있다고 추정했습니다. 이는 기존 추정보다 약 20배 적은 수치입니다. 2025년 5월에는 Google의 Craig Gidney가 100만 개 미만의 노이즈 큐비트로 RSA-2048을 깨뜨릴 수 있다고 추정했습니다. 이것은 추정일 뿐 시연이 아니며, 그런 기계는 오늘날 존재하지 않습니다.
양자컴퓨터에 노출된 비트코인은 어떤 것인가
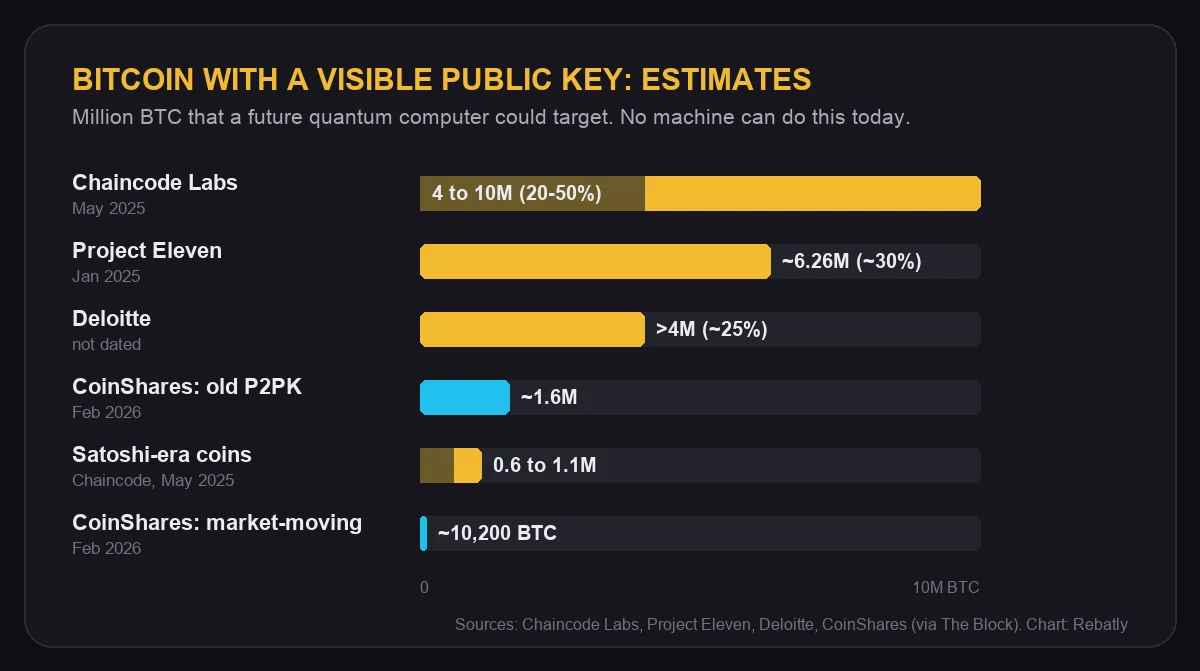
비트코인 주소는 보통 공개키의 해시만 보여 줍니다. 공개키 자체는 그 주소에서 코인을 보낼 때 드러나므로, 재사용된 주소에 남아 있는 코인은 누구나 읽을 수 있는 키 뒤에 놓이게 됩니다. 처음부터 키를 보여 주는 출력 유형도 있습니다. 비트코인 초기에 쓰인 P2PK(pay-to-public-key) 출력과 Taproot(P2TR) 출력입니다. 공개키가 드러난 비트코인의 규모에 대한 추정치는 다음과 같습니다(Chaincode Labs가 여러 추정치를 모아 두었습니다).
| 추정 주체 | 시기 | 노출된 비트코인 |
|---|---|---|
| Chaincode Labs | 2025년 5월 | 공급량의 약 20%에서 50%, 400만에서 1,000만 BTC |
| Project Eleven | 2025년 1월 | 약 1,110만 개 주소에 약 626만 BTC, 약 30% |
| Deloitte | 날짜 미표기 | 400만 BTC 이상, 약 25% |
| Chaincode Labs(초기 코인) | 2025년 5월 | Satoshi 시대 코인 60만에서 110만 BTC |
| CoinShares | 2026년 2월 | 오래된 P2PK 출력에 약 160만 BTC, 이 중 시장을 움직일 만큼 큰 금액은 약 10,200 BTC에 불과 |
추정치가 다른 것은 세는 대상이 다르기 때문입니다. 키가 한 번이라도 드러난 모든 주소를 포함하는 추정이 있고, 오래된 P2PK 코인만 세는 추정도 있습니다. 이더(Ether)도 비슷한 처지입니다. 이더리움 계정의 공개키는 첫 거래 이후 드러납니다.
‘지금 수집하고 나중에 해독(harvest now, decrypt later)’이 암호화폐에 뜻하는 것
영국 국가사이버보안센터(NCSC)는 이 위협을 오늘 데이터를 수집해 저장해 두었다가 양자컴퓨터가 등장한 뒤 해독하는 것으로 설명합니다. IOSCO는 이 때문에 일부 양자 위험은 그런 기계가 만들어지기 전에 발생할 수 있고, 이미 일어나고 있을 수도 있다고 말합니다. 은행에게 걱정거리는 오래 보관되는 기밀 데이터입니다. 블록체인의 주된 위험은 다릅니다. 메시지 해독이 아니라 서명 위조입니다. 이미 공개 원장에 올라간 공개키는 되돌릴 수 없으며, 그래서 오래된 주소와 재사용된 주소가 가장 자주 거론됩니다.
양자 위험에 대한 업계의 대응
이 작업은 비상 대응이 아니라 계획과 표준 마련입니다.
| 시기 | 주체 | 내용 |
|---|---|---|
| 2024년 8월 13일 | NIST | FIPS 203, 204, 205 발표: 최초의 양자내성 암호 표준(ML-KEM, ML-DSA, SLH-DSA) |
| 2026년 1월 | G7 사이버 전문가 그룹 | 금융 부문을 양자내성 암호로 전환하기 위한 로드맵 |
| 2026년 1월 | Ethereum Foundation | 양자내성 전담팀 구성. 로드맵은 2029년 무렵을 가리키지만 확정된 날짜는 없음 |
| 2026년 2월 | 비트코인 개발자 | BIP-361 초안: 전환 이후 기존 서명을 단계적으로 폐지 |
| 2026년 5월 | G7 중앙은행 실무 그룹 | 십 년 안에 암호를 깨는 기계가 나올 가능성을 무시할 수 없음 |
| 2026년 5월 | Moody's | 주된 노출은 원장이 아니라 수탁기관, 거래소, 발행사의 키 관리 |
| 2026년 10월 | Coinbase | 비트코인을 양자내성 서명으로 옮기기 위한 우선순위 제시 |
| 2026년 10월 | Europol | 지갑이 주된 노출 지점이며, 양자 때문에 암호화폐가 붕괴하지는 않을 것 |
| 2026년 11월 19일 | IOSCO | 최종 보고서: 지금 대비를 시작해야 하며, 블록체인 전환은 특히 어려울 수 있음 |
비트코인의 경우 BIP-360(현재 명칭 Pay-to-Merkle-Root, P2MR)과 BIP-361은 활성화 날짜가 없는 초안이며, 양자 안전 서명에는 여전히 별도의 제안이 필요합니다. 이더리움의 계획은 pq.ethereum.org에 있습니다. Decrypt는 11월 16일, Vitalik Buterin이 양자내성 서명을 묶어 비용을 감당할 만한 수준으로 유지하는 방식을 지지한다고 보도했습니다. Solana에는 선택형 양자내성 금고(vault)가 있습니다. NIST 표준 자체는 NIST 사이트에서 볼 수 있습니다. 출처: The Block, Decrypt, The Quantum Insider 및 언급된 각 기관.
양자컴퓨터는 언제 비트코인을 해킹할 수 있을까?
아무도 모르며, Rebatly는 이를 예측하지 않습니다. IOSCO는 2030년에서 2035년을 보수적인 추정으로 설명하면서, 일부 참여자는 더 빨리 올 것으로 본다고 기록했습니다. G7 중앙은행 그룹은 십 년 안에 가능성을 무시할 수 없다고만 말합니다. Google이 2026년 10월 16일 Willow 칩의 진전을 발표했을 때, 분석가 Nic Carter는 The Block에 임박한 위협은 없다고 말했습니다. Rebatly는 가격도 예측하지 않습니다. 변동성이 큰 날의 거래 비용 가이드에서 급변하는 시장이 스프레드와 체결에 어떤 영향을 주는지 설명합니다.
암호화폐 사용자가 지금 확인할 점
• 주소 재사용을 피하세요: 지갑이 매번 새 수신 주소를 만들게 하고, 장기 보관 자금은 이미 코인을 보낸 적이 있는 주소에서 옮겨 두세요.
• 지갑 소프트웨어를 최신 상태로 유지하세요. 공식 앱 스토어나 제조사 공식 웹사이트에서만 받으세요. 실제 양자 대비 업그레이드는 공개적으로 발표되는 일반 릴리스와 네트워크 업그레이드를 통해 이루어집니다.
• “양자 안전” 사기를 조심하세요: 업그레이드를 위해 시드 문구가 필요한 지갑 제조사는 없습니다. 스위스 국가사이버보안센터(NCSC)는 2026년 8월 18일 “양자 내성” 업데이트를 이유로 QR 코드를 넣어 시드 문구를 요구하는 우편물에 대해 경고했으며, 2026년 6월에는 Ledger 브랜드를 내건 같은 유형의 우편물이 보고되었습니다. 새로운 “양자” 토큰, 에어드롭, 트레이딩 봇도 똑같이 조심하세요. 퀀텀 워싱에 관한 IOSCO의 경고는 이런 것들에도 해당합니다.
• 거래소에 확인하세요: 거래소에 코인을 보관한다면 그 거래소의 키가 코인을 보호하므로, 거래소가 양자내성 대비 계획과 고객 자금을 새 주소 유형으로 옮기는 방법에 대해 무엇을 공개하는지 살펴보세요.
• 지금은 기본이 더 중요합니다: 현재 손실을 일으키는 것은 피싱과 키 탈취입니다. 2FA, API 키, 출금 화이트리스트를 점검하세요. 암호화폐 거래소 데이터 유출 후 해야 할 일에 관한 글에서 차근차근 안내합니다.
이 내용은 일반적인 보안 정보이며 투자 조언이 아닙니다.
앞으로의 일정
• 규제 당국: IOSCO는 양자가 계속 우선 과제이며, 증권 규제 당국이 기업들의 양자 관련 주장이 오해를 부르지 않는지 확인해야 한다고 말합니다.
• 비트코인: BIP-360, BIP-361과 오래된 코인 처리 방식에 대한 논의가 개발자 메일링 리스트에서 이어지고 있으며, 어느 것도 활성화 날짜가 없습니다.
• 이더리움: 양자내성 서명과 계정에 대한 연구가 계속되고 있으며, 메인넷 변경은 2029년 무렵을 목표로 합니다.
• 표준: NIST는 FN-DSA와 HQC를 포함한 추가 알고리즘을 계속 개발하고 있습니다.
주요 블록체인이 양자내성 업그레이드 날짜를 정하면 이 글을 업데이트하겠습니다.
더 낮은 수수료로 거래하세요
양자컴퓨팅이 어떻게 전개되든, 오늘 하는 모든 거래에는 수수료가 붙습니다. Rebatly를 통해 가입하면 모든 거래 수수료의 일부가 돌아옵니다. Bybit와 Bitget은 최대 50%, BloFin과 OKX는 최대 40%, MEXC는 최대 60%, OrangeX 선물은 최대 65%입니다. Toobit에서는 코드 Rebatly로 최대 60%를 받을 수 있으며 Toobit이 직접 지급하고, BloFin은 최대 40%를 매시간 직접 지급합니다. 그 밖의 페이백은 매일 USDT로 지급됩니다. 나머지 내용은 수수료 페이백의 원리 가이드에서 설명합니다.
이 글은 뉴스를 전하며 투자 조언이 아닙니다. Rebatly는 독립 제휴 파트너이며, 투자 조언이 아닙니다.
모든 거래에서 수수료 돌려받기
$10M+ 페이백 지급 완료 · 매일 USDT로 지급 · 비밀번호도 API 키도 절대 요구하지 않습니다
이미 가입하셨나요? Telegram @rebatlybot에서 계정 연결 여부와 페이백을 확인하거나, 고객 지원 @rebatly로 문의하세요.
🔔 페이백이 지급될 때마다 Telegram 알림을 받아 보세요. @rebatlybot에서 “Activate notifications”를 누르면 됩니다. 거래가 처음이신가요? 첫 거래, 5단계로 시작하기
2026년 11월 19일 — 게시. 출처: IOSCO, CoinDesk, Cointelegraph, Reuters, The Block, Decrypt, The Quantum Insider, Silicon Republic, Opalesque, NIST, 영국 국가사이버보안센터(NCSC), Google Quantum AI, Chaincode Labs, Project Eleven, Deloitte, CoinShares, Ethereum Foundation, Coinbase, Europol, Moody's, G7 사이버 전문가 그룹, 스위스 국가사이버보안센터(NCSC).