Computação quântica e segurança cripto: o que diz o alerta da IOSCO, quais moedas estão expostas e o que verificar agora
A computação quântica virou uma questão de segurança cripto e de bitcoin sobre a qual os reguladores querem que as empresas ajam. Em 19 de novembro de 2026, a IOSCO, a organização global dos reguladores de valores mobiliários, publicou um relatório final sobre as implicações da computação quântica para os mercados financeiros. O texto diz que um computador quântico poderoso o suficiente poderia quebrar a criptografia de chave pública da qual dependem bancos, corretoras e blockchains, que a preparação do setor ainda está em estágio inicial e que migrar as blockchains para uma nova criptografia pode ser especialmente difícil. Nenhum computador quântico consegue fazer isso hoje, e ninguém sabe quando algum conseguirá. Este artigo mostra o que a IOSCO disse, por que as assinaturas cripto são o ponto fraco, quanto bitcoin está exposto, o que o setor está fazendo e o que você pode verificar agora.
 NO KYCCadastre-se na BloFin
 Cadastre-se na Bybit
 Cadastre-se na OKX
 Cadastre-se na Bitget
 Cadastre-se na MEXC
 Cadastre-se na OrangeX
 Cadastre-se na Toobit
O que diz o relatório da IOSCO sobre computação quântica
O relatório, Implications of Quantum Computing on Financial Markets (FR/07/26), vem da Fintech Task Force da IOSCO, sua força-tarefa de fintech. Ele se baseia em uma pesquisa com membros da IOSCO feita em março de 2026 e em mesas-redondas com especialistas do setor, segundo The Quantum Insider e Opalesque. Seus pontos principais:
• A ameaça: um computador quântico capaz poderia quebrar algoritmos de chave pública amplamente usados, permitindo que um atacante leia dados protegidos ou falsifique assinaturas digitais.
• O prazo: o relatório diz que o cronograma é incerto e que estimativas conservadoras situam essas máquinas no período de 2030 a 2035. Alguns participantes do setor disseram à IOSCO que isso pode acontecer em até cinco anos, que foi o número destacado pelo CoinDesk e pela Reuters.
• Preparação: a maioria das empresas ainda está na fase de conscientização sobre o tema, listando seus sistemas vulneráveis e elaborando planos; testes e migrações reais são raros, e o trabalho deve levar vários anos.
• Blockchains: a migração pode ser "particularmente desafiadora" para as blockchains, porque a criptografia faz parte do seu núcleo e qualquer mudança exige ação coordenada em uma rede descentralizada.
• Quantum washing: a IOSCO alerta que empresas podem exagerar o quanto de tecnologia quântica existe em seus produtos (o chamado "quantum washing") e classifica isso como um risco atual para a proteção do investidor.
O presidente do Conselho da IOSCO, Jean-Paul Servais, disse que o setor financeiro deve começar a se preparar desde já, segundo Silicon Republic e Opalesque. O relatório não prevê nenhuma data e não propõe novas regras para cripto.
Por que assinaturas maiores podem deixar as blockchains mais lentas
O Cointelegraph se concentrou no custo da solução. As assinaturas das blockchains atuais têm cerca de 64 bytes. Uma assinatura no ML-DSA-44, um dos novos padrões do NIST, tem cerca de 2 420 bytes, algo como 35 a 40 vezes maior, segundo o relatório da IOSCO. Assinaturas maiores significam menos transações por bloco, mais congestionamento, taxas mais altas e mais armazenamento para os nós. O relatório cita uma testnet resistente à computação quântica da Solana cuja capacidade de processamento (throughput) caiu cerca de 90% quando as assinaturas comuns foram trocadas por assinaturas pós-quânticas; o CoinDesk noticiou esse teste pela primeira vez em abril de 2026.
O Cointelegraph também apontou duas lacunas que uma atualização sozinha não resolveria: moedas em carteiras inativas cujos donos nunca as transferem para novos endereços, e redes de layer-2 ou bridges que ainda fazem a liquidação com criptografia mais antiga.
Por que computadores quânticos ameaçam carteiras cripto: Shor e Grover
Dois algoritmos quânticos importam, e a força deles é muito diferente:
• O algoritmo de Shor poderia descobrir uma chave privada a partir da sua chave pública. Bitcoin e Ethereum assinam transações com criptografia de curvas elípticas (ECDSA, e Schnorr no Taproot do bitcoin), que o algoritmo de Shor quebraria. Essa é a exposição real: quem consegue ver a sua chave pública poderia, com uma máquina assim, assinar transações das suas moedas.
• O algoritmo de Grover só acelera a adivinhação por força bruta. O NIST diz que ele traz pouca ou nenhuma vantagem prática contra criptografia simétrica forte e considera o SHA-256 forte (FAQ do NIST). Por isso, a mineração de bitcoin e os hashes de endereço correm um risco muito menor.
Qual seria o tamanho necessário da máquina? O Google Quantum AI estimou em 31 de março de 2026 que menos de 500 000 qubits físicos poderiam quebrar a curva usada pelo bitcoin e pelo Ethereum, cerca de 20 vezes menos do que estimativas anteriores. Em maio de 2025, Craig Gidney, do Google, estimou que o RSA-2048 poderia ser quebrado com menos de 1 000 000 de qubits ruidosos. São estimativas, não demonstrações: nenhuma máquina desse tipo existe hoje.
Qual bitcoin está exposto aos computadores quânticos
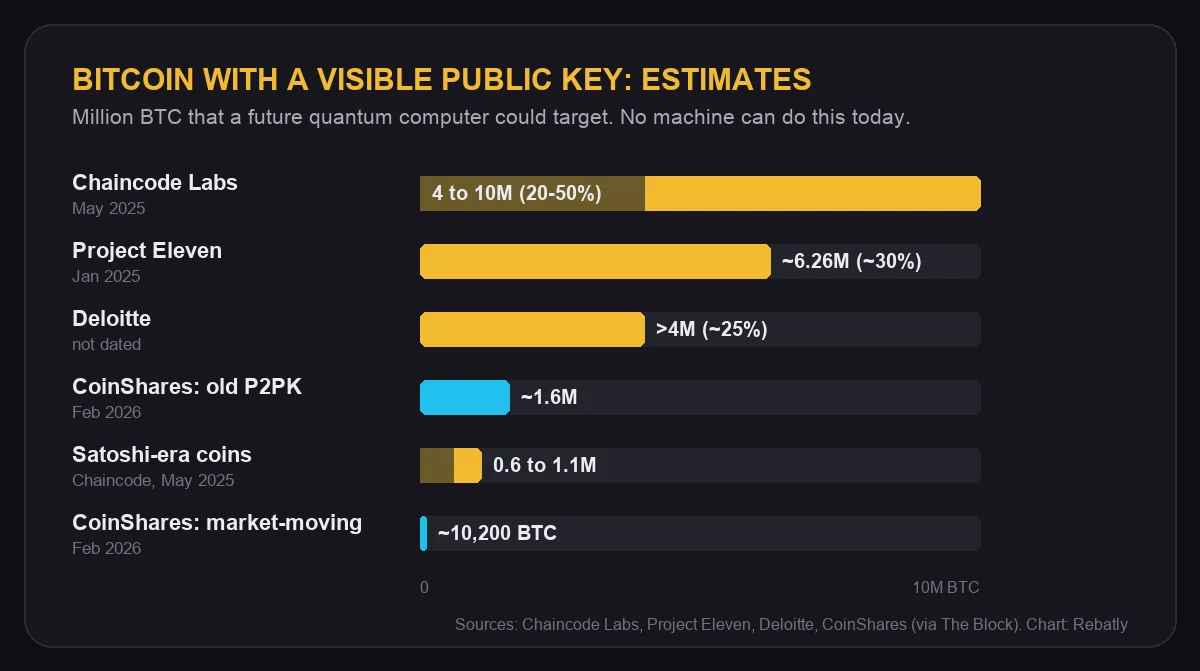
Um endereço de bitcoin normalmente mostra apenas um hash da chave pública. A própria chave pública fica visível quando moedas são gastas a partir desse endereço, então as moedas deixadas em um endereço reutilizado ficam atrás de uma chave que qualquer pessoa pode ler. Alguns tipos de saída mostram a chave desde o início: as saídas pay-to-public-key (P2PK) usadas nos primeiros anos do bitcoin e as saídas Taproot (P2TR). Estimativas de quanto bitcoin está atrás de uma chave visível (a Chaincode Labs reúne várias):
| Estimativa de | Quando | Bitcoin exposto |
|---|---|---|
| Chaincode Labs | Maio de 2025 | Cerca de 20% a 50% da oferta, 4 milhões a 10 milhões de BTC |
| Project Eleven | Janeiro de 2025 | Cerca de 6.26 milhões de BTC em cerca de 11.1 milhões de endereços, cerca de 30% |
| Deloitte | Sem data | Mais de 4 milhões de BTC, cerca de 25% |
| Chaincode Labs (moedas antigas) | Maio de 2025 | 600 000 a 1 100 000 BTC em moedas da era de Satoshi |
| CoinShares | Fevereiro de 2026 | Cerca de 1 600 000 BTC em saídas P2PK antigas; apenas cerca de 10 200 BTC em quantias grandes o bastante para mexer com o mercado |
As estimativas diferem porque contam coisas diferentes: algumas incluem todo endereço cuja chave já apareceu uma vez, outras só as moedas P2PK antigas. O ether está em situação parecida: a chave pública de uma conta Ethereum fica visível depois da sua primeira transação.
O que "colher agora, decifrar depois" (harvest now, decrypt later) significa para cripto
O National Cyber Security Centre do Reino Unido descreve a ameaça como coletar e guardar dados hoje para decifrá-los mais tarde, quando existir um computador quântico. A IOSCO diz que isso significa que alguns riscos quânticos podem surgir, ou já podem estar acontecendo, antes que essas máquinas sejam construídas. Para os bancos, a preocupação são dados secretos de longa duração. Para as blockchains, o principal risco é outro: assinaturas falsificadas, e não mensagens decifradas. Chaves públicas que já estão em um registro público não podem ser recolhidas, e é por isso que endereços antigos e reutilizados são os mais discutidos.
O que o setor está fazendo sobre o risco quântico
O trabalho é de planejamento e padrões, não de emergência:
| Quando | Quem | O quê |
|---|---|---|
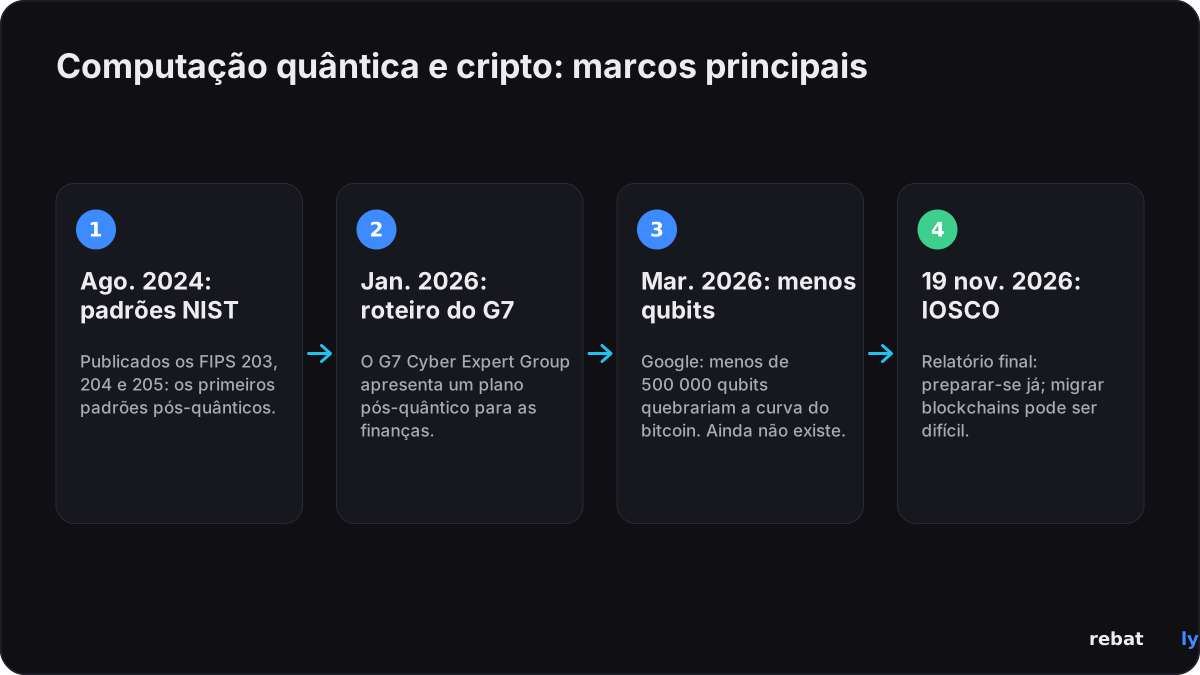
| 13 ago. 2024 | NIST | Publicação dos FIPS 203, 204 e 205: os primeiros padrões pós-quânticos (ML-KEM, ML-DSA, SLH-DSA) |
| Jan. 2026 | G7 Cyber Expert Group | Um roteiro para levar o setor financeiro à criptografia pós-quântica |
| Jan. 2026 | Ethereum Foundation | Uma equipe dedicada ao pós-quântico; seu roteiro aponta para cerca de 2029, sem data fixa |
| Fev. 2026 | Desenvolvedores do bitcoin | Rascunho do BIP-361: desativação gradual das assinaturas antigas após uma migração |
| Maio 2026 | Grupo de trabalho dos bancos centrais do G7 | Uma chance não desprezível de uma máquina capaz de quebrar códigos em até uma década |
| Maio 2026 | Moody's | A principal exposição é o controle das chaves em custodiantes, corretoras e emissores, não o registro em si |
| Out. 2026 | Coinbase | Define prioridades para migrar o bitcoin para assinaturas pós-quânticas |
| Out. 2026 | Europol | As carteiras são o principal ponto de exposição; o mercado cripto não vai desmoronar por causa da computação quântica |
| 19 nov. 2026 | IOSCO | Relatório final: comecem a se preparar agora; a migração das blockchains pode ser especialmente difícil |
No bitcoin, o BIP-360 (agora chamado Pay-to-Merkle-Root, P2MR) e o BIP-361 são rascunhos sem data de ativação, e assinaturas seguras contra computação quântica ainda precisariam de uma proposta separada. Os planos do Ethereum estão em pq.ethereum.org; o Decrypt noticiou em 16 de novembro que Vitalik Buterin apoia uma forma de agrupar assinaturas pós-quânticas para manter o custo delas acessível. A Solana tem um cofre opcional resistente à computação quântica. Os próprios padrões do NIST estão no site do NIST. Fontes: The Block, Decrypt, The Quantum Insider e as organizações citadas.
Quando um computador quântico poderia quebrar o bitcoin?
Ninguém sabe, e a Rebatly não faz previsões sobre isso. A IOSCO descreve o período de 2030 a 2035 como uma estimativa conservadora e registra que alguns participantes esperam que aconteça antes; o grupo dos bancos centrais do G7 fala apenas em uma chance não desprezível em até uma década. Quando o Google anunciou avanços no seu chip Willow em 16 de outubro de 2026, o analista Nic Carter disse ao The Block que não havia ameaça iminente. A Rebatly também não faz previsões de preços. Nosso guia sobre custos de negociação em dias de alta volatilidade explica o que mercados agitados fazem com os spreads e as execuções.
O que quem usa cripto pode verificar agora
• Evite reutilizar endereços: deixe sua carteira criar um novo endereço de recebimento a cada vez e tire os fundos que você guarda a longo prazo de endereços a partir dos quais você já gastou.
• Mantenha o software da carteira atualizado, somente pela loja de aplicativos oficial ou pelo site do próprio fabricante. As atualizações quânticas de verdade virão por lançamentos normais e upgrades de rede, anunciados publicamente.
• Cuidado com golpes "à prova de computação quântica": nenhum fabricante de carteira precisa da sua seed phrase (frase de recuperação) para uma atualização. O National Cyber Security Centre da Suíça alertou em 18 de agosto de 2026 sobre cartas com QR codes que pedem a seed phrase para uma atualização de "resistência quântica", e cartas do mesmo tipo com a marca Ledger foram relatadas em junho de 2026. Trate novos tokens, airdrops e robôs de trading "quânticos" com a mesma cautela; o alerta da IOSCO sobre quantum washing também se aplica a eles.
• Pergunte à sua corretora: se você mantém moedas em uma corretora, são as chaves dela que as protegem, então procure o que ela publica sobre seu planejamento pós-quântico e sobre como transferiria os fundos dos clientes para novos tipos de endereço.
• O básico ainda importa mais hoje: phishing e chaves roubadas são o que causa as perdas agora. Verifique o 2FA, as chaves de API e a lista de endereços de saque autorizados; nosso artigo sobre o que fazer após um vazamento de dados em uma corretora cripto explica o passo a passo.
Esta é uma informação geral de segurança, não aconselhamento financeiro.
O que acontece agora
• Reguladores: a IOSCO diz que a computação quântica continua sendo uma prioridade e que os reguladores de valores mobiliários devem verificar se as alegações das empresas sobre tecnologia quântica não são enganosas.
• Bitcoin: o debate sobre o BIP-360, o BIP-361 e sobre o que fazer com as moedas antigas continua na lista de discussão dos desenvolvedores; nada disso tem data de ativação.
• Ethereum: a pesquisa sobre assinaturas e contas pós-quânticas continua, com mudanças na mainnet previstas para cerca de 2029.
• Padrões: o NIST ainda trabalha em outros algoritmos, incluindo FN-DSA e HQC.
Vamos atualizar este artigo quando uma grande blockchain definir uma data para um upgrade pós-quântico.
Negocie com taxas menores
Aconteça o que acontecer com a computação quântica, toda operação que você faz hoje tem uma taxa. Cadastre-se pela Rebatly e parte de cada taxa de negociação volta para você: até 50% na Bybit e na Bitget, até 40% na BloFin e na OKX, até 60% na MEXC e até 65% nos futuros da OrangeX. Na Toobit, o código Rebatly dá até 60%, creditados pela própria Toobit, e a BloFin credita ela mesma seu cashback de até 40% a cada hora; os demais cashbacks são pagos diariamente em USDT. Nosso guia sobre como funciona o cashback de taxas explica o resto.
Este artigo traz notícias e não é aconselhamento financeiro. A Rebatly é uma afiliada independente; não é aconselhamento financeiro.
Receba cashback das taxas em toda operação
$10M+ pagos em cashback · Pago todo dia em USDT · Nunca pedimos senha nem chaves de API
Já se cadastrou? Confira o seu vínculo e o seu cashback com o @rebatlybot no Telegram, ou fale com o nosso suporte em @rebatly.
🔔 Receba um alerta no Telegram sempre que seu cashback for pago: toque em “Activate notifications” no @rebatlybot. Começando agora? Sua primeira operação em 5 passos.
19 de novembro de 2026 — publicado. Fontes: IOSCO, CoinDesk, Cointelegraph, Reuters, The Block, Decrypt, The Quantum Insider, Silicon Republic, Opalesque, NIST, National Cyber Security Centre do Reino Unido, Google Quantum AI, Chaincode Labs, Project Eleven, Deloitte, CoinShares, Ethereum Foundation, Coinbase, Europol, Moody's, G7 Cyber Expert Group, National Cyber Security Centre da Suíça.