Ordinateur quantique, bitcoin et sécurité crypto : ce que dit l'alerte de l'IOSCO, quelles cryptos sont exposées et quoi vérifier dès maintenant
L'ordinateur quantique est désormais une question de sécurité crypto, bitcoin compris, sur laquelle les régulateurs veulent voir les entreprises agir. Le 19 novembre 2026, l'IOSCO, l'organisation internationale des régulateurs des marchés financiers, a publié un rapport final sur les implications de l'informatique quantique pour les marchés financiers. Selon ce rapport, un ordinateur quantique suffisamment puissant pourrait casser la cryptographie à clé publique sur laquelle reposent les banques, les plateformes d'échange et les blockchains ; la préparation du secteur n'en est qu'à ses débuts ; et faire passer les blockchains à une nouvelle cryptographie pourrait s'avérer particulièrement difficile. Aucun ordinateur quantique n'en est capable aujourd'hui, et personne ne sait quand ce sera le cas. Cet article présente ce qu'a dit l'IOSCO, pourquoi les signatures crypto sont le point faible, quelle quantité de bitcoins est exposée, ce que fait le secteur et ce que les utilisateurs peuvent vérifier dès maintenant.
 NO KYCS'inscrire sur BloFin
 S'inscrire sur Bybit
 S'inscrire sur OKX
 S'inscrire sur Bitget
 S'inscrire sur MEXC
 S'inscrire sur OrangeX
 S'inscrire sur Toobit
Ordinateur quantique : ce que dit le rapport de l'IOSCO
Le rapport, Implications of Quantum Computing on Financial Markets (FR/07/26), émane de la Fintech Task Force de l'IOSCO, son groupe de travail sur les technologies financières. Il s'appuie sur une enquête menée auprès des membres de l'IOSCO en mars 2026 et sur des tables rondes avec des experts du secteur, selon The Quantum Insider et Opalesque. Ses principaux points :
• La menace : un ordinateur quantique performant pourrait casser des algorithmes à clé publique largement utilisés, ce qui permettrait à un attaquant de lire des données protégées ou de falsifier des signatures numériques.
• Le calendrier : le rapport juge le calendrier incertain et indique que des estimations prudentes situent de telles machines dans la période 2030 à 2035. Certains acteurs du secteur ont déclaré à l'IOSCO que cela pourrait arriver d'ici cinq ans, le chiffre que CoinDesk et Reuters ont mis en avant.
• La préparation : la plupart des entreprises en sont encore à sensibiliser leurs équipes, à recenser leurs systèmes vulnérables et à rédiger des plans ; les tests et les migrations effectives sont rares, et ce travail devrait prendre plusieurs années.
• Les blockchains : la migration pourrait être « particulièrement difficile » pour les blockchains, car la cryptographie est au cœur de leur conception et tout changement exige une action coordonnée sur un réseau décentralisé.
• Le quantum washing : l'IOSCO avertit que des entreprises pourraient exagérer la place de la technologie quantique dans leurs produits, et qualifie ce « quantum washing » de risque actuel pour la protection des investisseurs.
Le président du conseil d'administration de l'IOSCO, Jean-Paul Servais, a déclaré que le secteur financier devait commencer à se préparer dès aujourd'hui, selon Silicon Republic et Opalesque. Le rapport n'avance aucune date et ne propose aucune nouvelle règle pour les cryptos.
Pourquoi des signatures plus lourdes pourraient ralentir les blockchains
Cointelegraph s'est intéressé au coût de la solution. Les signatures actuelles des blockchains font environ 64 octets. Une signature ML-DSA-44, l'une des nouvelles normes du NIST, pèse environ 2 420 octets, soit 35 à 40 fois plus, selon le rapport de l'IOSCO. Des signatures plus lourdes signifient moins de transactions par bloc, plus de congestion, des frais plus élevés et davantage de stockage pour les nœuds. Le rapport cite un testnet de Solana résistant au quantique dont le débit a chuté d'environ 90% lorsque les signatures ordinaires ont été remplacées par des signatures post-quantiques ; CoinDesk avait été le premier à rapporter ce test en avril 2026.
Cointelegraph a également relevé deux lacunes qu'une mise à niveau ne suffirait pas à combler : les cryptos dormant dans des portefeuilles dont les propriétaires ne les transfèrent jamais vers de nouvelles adresses, et les réseaux de couche 2 (layer-2) ou les bridges dont le règlement repose encore sur une ancienne cryptographie.
Pourquoi l'ordinateur quantique menace les portefeuilles crypto : Shor et Grover
Deux algorithmes quantiques comptent, et leur puissance est très différente :
• L'algorithme de Shor pourrait retrouver une clé privée à partir de sa clé publique. Bitcoin et Ethereum signent les transactions grâce à la cryptographie sur courbes elliptiques (ECDSA, et Schnorr avec Taproot sur bitcoin), que l'algorithme de Shor casserait. C'est là que se situe la véritable exposition : quiconque peut voir votre clé publique pourrait, avec une telle machine, signer à votre place pour vos cryptos.
• L'algorithme de Grover ne fait qu'accélérer la recherche par force brute. Selon le NIST, il n'offre que peu ou pas d'avantage pratique face à une cryptographie symétrique robuste, et le NIST considère SHA-256 comme robuste (FAQ du NIST). Le minage de bitcoin et les hachages d'adresses sont donc beaucoup moins exposés.
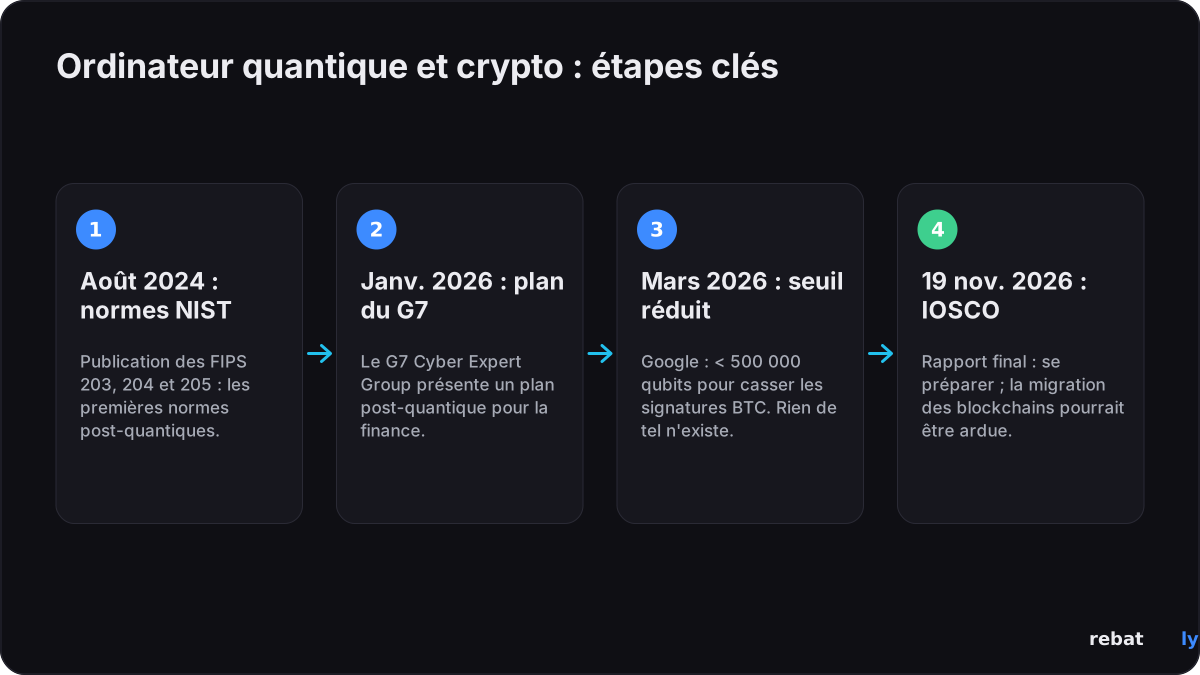
Quelle taille devrait avoir une telle machine ? Google Quantum AI a estimé le 31 mars 2026 que moins de 500 000 qubits physiques pourraient casser la courbe utilisée par bitcoin et Ethereum, soit environ 20 fois moins que les estimations précédentes. En mai 2025, Craig Gidney, de Google, avait estimé que RSA-2048 pourrait être cassé avec moins de 1 million de qubits bruités. Ce sont des estimations, pas des démonstrations : aucune machine de ce type n'existe aujourd'hui.
Quels bitcoins sont exposés à l'ordinateur quantique
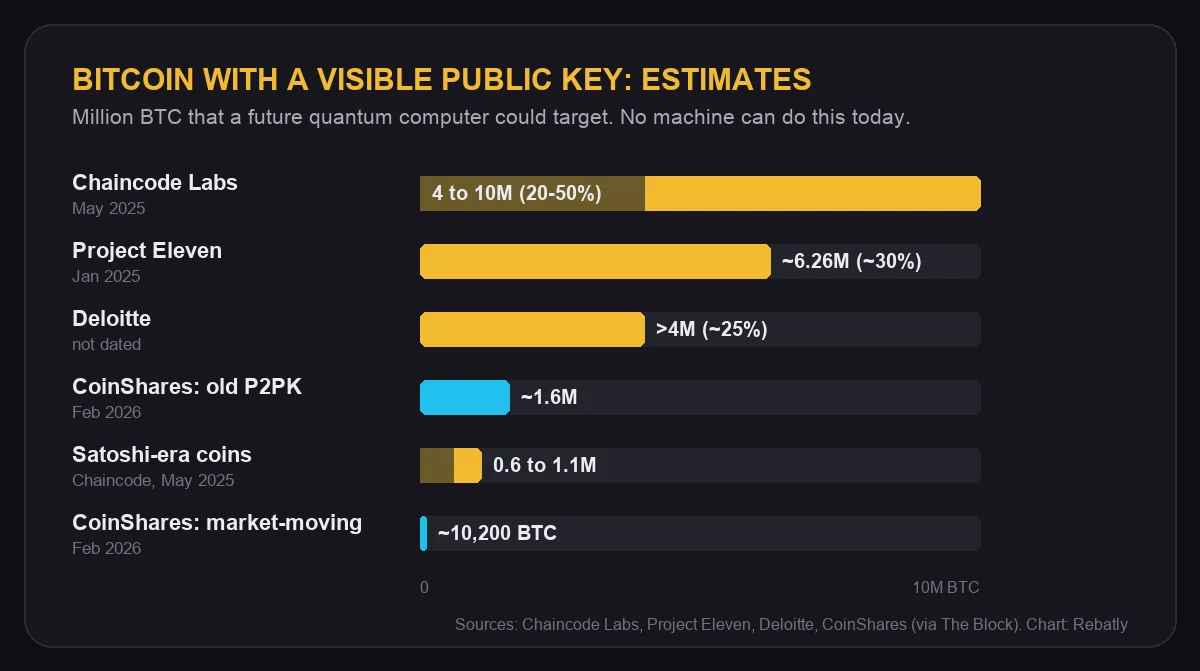
Une adresse bitcoin n'affiche normalement qu'un hachage de la clé publique. La clé publique elle-même devient visible lorsque des fonds sont dépensés depuis cette adresse : les cryptos laissées sur une adresse réutilisée se trouvent donc derrière une clé que tout le monde peut lire. Certains types de sorties montrent la clé dès le départ : les sorties pay-to-public-key (P2PK) utilisées dans les premières années de bitcoin, et les sorties Taproot (P2TR). Estimations de la quantité de bitcoins se trouvant derrière une clé visible (Chaincode Labs en rassemble plusieurs) :
| Auteur de l'estimation | Date | Bitcoins exposés |
|---|---|---|
| Chaincode Labs | Mai 2025 | Environ 20% à 50% de l'offre, soit 4 millions à 10 millions de BTC |
| Project Eleven | Janvier 2025 | Environ 6.26 millions de BTC répartis sur environ 11.1 millions d'adresses, soit environ 30% |
| Deloitte | Non daté | Plus de 4 millions de BTC, soit environ 25% |
| Chaincode Labs (premiers bitcoins) | Mai 2025 | 600 000 à 1.1 million de BTC datant de l'époque de Satoshi |
| CoinShares | Février 2026 | Environ 1.6 million de BTC dans d'anciennes sorties P2PK ; seulement environ 10 200 BTC en montants assez importants pour faire bouger le marché |
Les estimations diffèrent parce qu'elles ne comptent pas la même chose : certaines incluent toutes les adresses dont la clé a été vue au moins une fois, d'autres uniquement les anciens bitcoins en P2PK. L'ether est dans une situation similaire : la clé publique d'un compte Ethereum devient visible après sa première transaction.
Ce que signifie « récolter maintenant, déchiffrer plus tard » (harvest now, decrypt later) pour les cryptos
Le National Cyber Security Centre britannique décrit cette menace comme le fait de collecter et de stocker des données aujourd'hui pour les déchiffrer plus tard, une fois qu'un ordinateur quantique existera. Selon l'IOSCO, certains risques quantiques pourraient donc apparaître, voire se matérialiser déjà, avant même que de telles machines soient construites. Pour les banques, l'inquiétude porte sur les données secrètes conservées longtemps. Pour les blockchains, le principal risque est différent : des signatures falsifiées plutôt que des messages déchiffrés. Les clés publiques déjà inscrites sur un registre public ne peuvent pas être retirées, c'est pourquoi les adresses anciennes et réutilisées sont celles dont on parle le plus souvent.
Ce que fait le secteur face au risque quantique
Le travail porte sur la planification et les normes, il ne s'agit pas d'une urgence :
| Date | Qui | Quoi |
|---|---|---|
| 13 août 2024 | NIST | Publication des FIPS 203, 204 et 205 : les premières normes post-quantiques (ML-KEM, ML-DSA, SLH-DSA) |
| Janv. 2026 | G7 Cyber Expert Group | Une feuille de route pour faire passer le secteur financier à la cryptographie post-quantique |
| Janv. 2026 | Ethereum Foundation | Une équipe dédiée au post-quantique ; sa feuille de route vise environ 2029, sans date fixe |
| Févr. 2026 | Développeurs de Bitcoin | Projet BIP-361 : un abandon progressif des anciennes signatures après une migration |
| Mai 2026 | Groupe de travail des banques centrales du G7 | Une probabilité non négligeable de voir une machine capable de casser le chiffrement d'ici une décennie |
| Mai 2026 | Moody's | La principale exposition est le contrôle des clés chez les dépositaires, les plateformes d'échange et les émetteurs, pas le registre |
| Oct. 2026 | Coinbase | Présente ses priorités pour faire passer bitcoin aux signatures post-quantiques |
| Oct. 2026 | Europol | Les portefeuilles sont le principal point d'exposition ; les cryptos ne s'effondreront pas à cause du quantique |
| 19 nov. 2026 | IOSCO | Rapport final : commencer à se préparer dès maintenant ; la migration des blockchains pourrait être particulièrement difficile |
Pour bitcoin, BIP-360 (désormais appelé Pay-to-Merkle-Root, P2MR) et BIP-361 sont des projets sans date d'activation, et des signatures résistantes au quantique nécessiteraient encore une proposition distincte. Les plans d'Ethereum sont présentés sur pq.ethereum.org ; Decrypt a rapporté le 16 novembre que Vitalik Buterin soutient une méthode de regroupement des signatures post-quantiques pour en limiter le coût. Solana propose un coffre résistant au quantique, sur option. Les normes du NIST elles-mêmes sont disponibles sur le site du NIST. Sources : The Block, Decrypt, The Quantum Insider et les organisations citées.
Quand un ordinateur quantique pourrait-il casser le bitcoin ?
Personne ne le sait, et Rebatly ne fait pas de prévision à ce sujet. L'IOSCO qualifie la période 2030 à 2035 d'estimation prudente et note que certains participants s'attendent à une échéance plus proche ; le groupe des banques centrales du G7 évoque seulement une probabilité non négligeable d'ici une décennie. Lorsque Google a annoncé des progrès sur sa puce Willow le 16 octobre 2026, l'analyste Nic Carter a déclaré à The Block qu'il n'y avait pas de menace imminente. Rebatly ne fait pas non plus de prévision sur les prix. Notre guide sur les coûts de trading les jours de forte volatilité explique l'effet des marchés rapides sur les spreads et les exécutions.
Ce que les utilisateurs de cryptos peuvent vérifier dès maintenant
• Évitez la réutilisation d'adresses : laissez votre portefeuille créer une nouvelle adresse de réception à chaque fois, et transférez les fonds que vous conservez à long terme hors des adresses depuis lesquelles vous avez déjà dépensé.
• Maintenez votre logiciel de portefeuille à jour, uniquement depuis la boutique d'applications officielle ou le site du fabricant. Les vraies mises à niveau quantiques arriveront par les versions habituelles et les mises à niveau du réseau, annoncées publiquement.
• Méfiez-vous des arnaques « quantum-safe » : aucun fabricant de portefeuille n'a besoin de votre phrase de récupération (seed phrase) pour une mise à niveau. Le Centre national pour la cybersécurité de la Suisse a mis en garde le 18 août 2026 contre des lettres avec QR code demandant une phrase de récupération pour une mise à jour de « résistance quantique », et des lettres du même type aux couleurs de Ledger ont été signalées en juin 2026. Traitez les nouveaux tokens « quantiques », les airdrops et les bots de trading avec la même prudence ; l'avertissement de l'IOSCO sur le quantum washing s'applique aussi à eux.
• Interrogez votre plateforme d'échange : si vous conservez des cryptos sur une plateforme, ce sont ses clés qui les protègent ; regardez donc ce qu'elle publie sur sa planification post-quantique et sur la manière dont elle transférerait les fonds de ses clients vers de nouveaux types d'adresses.
• Aujourd'hui, les bases comptent davantage : ce sont le phishing et les clés volées qui causent les pertes actuellement. Vérifiez la 2FA, les clés API et la liste blanche de retrait ; notre article sur que faire après une fuite de données sur une plateforme crypto détaille la marche à suivre.
Ceci est une information générale de sécurité, pas un conseil financier.
Et maintenant ?
• Régulateurs : l'IOSCO indique que le quantique reste une priorité et que les régulateurs des marchés financiers devraient vérifier que les affirmations des entreprises sur le quantique ne sont pas trompeuses.
• Bitcoin : le débat sur BIP-360, BIP-361 et le traitement des anciens bitcoins se poursuit sur la liste de diffusion des développeurs ; aucune de ces propositions n'a de date d'activation.
• Ethereum : la recherche sur les signatures et les comptes post-quantiques se poursuit, avec des changements sur le mainnet visés pour 2029 environ.
• Normes : le NIST travaille encore sur d'autres algorithmes, dont FN-DSA et HQC.
Nous mettrons à jour cet article lorsqu'une grande blockchain fixera une date pour une mise à niveau post-quantique.
Tradez avec des frais réduits
Quoi qu'il advienne de l'informatique quantique, chaque trade que vous faites aujourd'hui comporte des frais. Inscrivez-vous via Rebatly et une partie des frais de chacun de vos trades vous revient : jusqu'à 50% sur Bybit et Bitget, jusqu'à 40% sur BloFin et OKX, jusqu'à 60% sur MEXC et jusqu'à 65% sur les contrats à terme OrangeX. Sur Toobit, le code Rebatly donne jusqu'à 60%, crédités directement par Toobit, et BloFin crédite elle-même ses 40% toutes les heures ; les autres remises sont versées chaque jour en USDT. Notre guide sur le fonctionnement d'une remise sur frais explique le reste.
Cet article relate l'actualité et ne constitue pas un conseil financier. Rebatly est un affilié indépendant ; ceci n'est pas un conseil financier.
Récupérez une partie de vos frais sur chaque trade
$10M+ de remises versées · Versement quotidien en USDT · Jamais de mot de passe ni de clé API
Déjà inscrit ? Vérifiez le rattachement de votre compte et votre remise avec @rebatlybot sur Telegram, ou contactez notre support @rebatly.
🔔 Recevez une alerte Telegram à chaque versement de votre remise : appuyez sur « Activate notifications » dans @rebatlybot. Vous débutez ? Votre premier trade en 5 étapes.
19 novembre 2026 — publication. Sources : IOSCO, CoinDesk, Cointelegraph, Reuters, The Block, Decrypt, The Quantum Insider, Silicon Republic, Opalesque, NIST, National Cyber Security Centre du Royaume-Uni, Google Quantum AI, Chaincode Labs, Project Eleven, Deloitte, CoinShares, Ethereum Foundation, Coinbase, Europol, Moody's, G7 Cyber Expert Group, Centre national pour la cybersécurité (Suisse).