คอมพิวเตอร์ควอนตัมกับความปลอดภัยของบิทคอยน์และคริปโต: คำเตือนของ IOSCO ว่าอย่างไร เหรียญใดเสี่ยง และควรตรวจอะไรตอนนี้
คอมพิวเตอร์ควอนตัมกลายเป็นประเด็นความปลอดภัยของบิทคอยน์และคริปโตที่หน่วยงานกำกับดูแลต้องการให้บริษัทต่าง ๆ ลงมือรับมือแล้ว เมื่อวันที่ 19 พฤศจิกายน 2026 IOSCO ซึ่งเป็นองค์กรระดับโลกของหน่วยงานกำกับดูแลหลักทรัพย์ ได้เผยแพร่รายงานฉบับสุดท้ายว่าด้วยผลกระทบของการประมวลผลควอนตัมต่อตลาดการเงิน รายงานระบุว่าคอมพิวเตอร์ควอนตัมที่ทรงพลังมากพอสามารถเจาะการเข้ารหัสแบบกุญแจสาธารณะที่ธนาคาร กระดานเทรด และบล็อกเชนใช้อยู่ได้ การเตรียมพร้อมในภาคการเงินยังอยู่ในขั้นเริ่มต้น และการย้ายบล็อกเชนไปใช้การเข้ารหัสแบบใหม่อาจยากเป็นพิเศษ ปัจจุบันยังไม่มีคอมพิวเตอร์ควอนตัมเครื่องใดทำเช่นนี้ได้ และไม่มีใครรู้ว่าจะมีเมื่อใด บทความนี้สรุปว่า IOSCO กล่าวไว้อย่างไร เหตุใดลายเซ็นดิจิทัลของคริปโตจึงเป็นจุดอ่อน บิทคอยน์เสี่ยงอยู่มากเพียงใด อุตสาหกรรมกำลังทำอะไร และผู้ใช้ตรวจสอบอะไรได้บ้างตอนนี้


รายงานคอมพิวเตอร์ควอนตัมของ IOSCO ว่าอย่างไร
รายงาน Implications of Quantum Computing on Financial Markets (FR/07/26) จัดทำโดย Fintech Task Force (คณะทำงานด้านฟินเทค) ของ IOSCO โดยอาศัยแบบสำรวจสมาชิก IOSCO ที่จัดขึ้นในเดือนมีนาคม 2026 และการประชุมโต๊ะกลมกับผู้เชี่ยวชาญในอุตสาหกรรม ตามรายงานของ The Quantum Insider และ Opalesque ประเด็นหลักมีดังนี้:
• ภัยคุกคาม: คอมพิวเตอร์ควอนตัมที่มีขีดความสามารถเพียงพออาจเจาะอัลกอริทึมกุญแจสาธารณะที่ใช้กันแพร่หลายได้ ทำให้ผู้โจมตีอ่านข้อมูลที่ได้รับการปกป้องหรือปลอมลายเซ็นดิจิทัลได้
• ระยะเวลา: รายงานระบุว่ากรอบเวลายังไม่แน่นอน และการประมาณการแบบระมัดระวังคาดว่าเครื่องเช่นนี้จะเกิดขึ้นในช่วงปี 2030 ถึง 2035 ผู้มีส่วนร่วมในอุตสาหกรรมบางรายบอก IOSCO ว่าอาจเกิดขึ้นภายในห้าปี ซึ่งเป็นตัวเลขที่ CoinDesk และ Reuters นำมาพาดหัว
• ความพร้อม: บริษัทส่วนใหญ่ยังอยู่ในขั้นสร้างความตระหนัก จัดทำรายการระบบที่มีช่องโหว่ และร่างแผน การทดสอบและการย้ายระบบจริงยังมีน้อย และคาดว่างานนี้จะใช้เวลาหลายปี
• บล็อกเชน: การย้ายระบบอาจ "ท้าทายเป็นพิเศษ" สำหรับบล็อกเชน เพราะการเข้ารหัสถูกฝังอยู่ในแกนหลักของระบบ และการเปลี่ยนแปลงใด ๆ ต้องอาศัยการประสานงานกันทั่วทั้งเครือข่ายแบบกระจายศูนย์
• Quantum washing (การกล่าวอ้างเกินจริงเรื่องควอนตัม): IOSCO เตือนว่าบริษัทต่าง ๆ อาจกล่าวอ้างเกินจริงว่าผลิตภัณฑ์ของตนใช้เทคโนโลยีควอนตัมมากเพียงใด และระบุว่านี่คือความเสี่ยงด้านการคุ้มครองผู้ลงทุนที่เกิดขึ้นอยู่ในปัจจุบัน
Jean-Paul Servais ประธานคณะกรรมการ IOSCO กล่าวว่าภาคการเงินควรเริ่มเตรียมพร้อมตั้งแต่วันนี้ ตามรายงานของ Silicon Republic และ Opalesque รายงานนี้ไม่ได้คาดการณ์วันที่ใด และไม่ได้เสนอกฎใหม่สำหรับคริปโต
เหตุใดลายเซ็นที่ใหญ่ขึ้นอาจทำให้บล็อกเชนช้าลง
Cointelegraph เน้นไปที่ต้นทุนของการแก้ปัญหา ลายเซ็นบนบล็อกเชนในปัจจุบันมีขนาดประมาณ 64 ไบต์ ส่วนลายเซ็นแบบ ML-DSA-44 ซึ่งเป็นหนึ่งในมาตรฐานใหม่ของ NIST มีขนาดประมาณ 2,420 ไบต์ ใหญ่กว่าราว 35 ถึง 40 เท่า ตามรายงานของ IOSCO ลายเซ็นที่ใหญ่ขึ้นหมายถึงธุรกรรมต่อบล็อกที่น้อยลง ความแออัดของเครือข่ายที่มากขึ้น ค่าธรรมเนียมที่สูงขึ้น และพื้นที่จัดเก็บที่โหนดต้องใช้มากขึ้น รายงานยกตัวอย่างเทสต์เน็ตต้านทานควอนตัมของ Solana ที่ปริมาณงาน (throughput) ลดลงประมาณ 90% เมื่อเปลี่ยนลายเซ็นทั่วไปเป็นลายเซ็นหลังควอนตัม ซึ่ง CoinDesk รายงานการทดสอบนี้เป็นครั้งแรกในเดือนเมษายน 2026
Cointelegraph ยังชี้ถึงช่องว่างสองจุดที่การอัปเกรดเพียงอย่างเดียวไม่อาจปิดได้: เหรียญในกระเป๋าเงินที่ไม่มีความเคลื่อนไหวซึ่งเจ้าของไม่เคยย้ายไปยังแอดเดรสใหม่ และเครือข่าย layer-2 หรือบริดจ์ที่ยังชำระธุรกรรมผ่านการเข้ารหัสแบบเก่า
เหตุใดคอมพิวเตอร์ควอนตัมจึงคุกคามกระเป๋าคริปโต: Shor และ Grover
อัลกอริทึมควอนตัมที่สำคัญมีสองตัว และมีความแรงต่างกันมาก:
• อัลกอริทึมของ Shor สามารถคำนวณกุญแจส่วนตัวจากกุญแจสาธารณะได้ บิทคอยน์และ Ethereum ลงนามธุรกรรมด้วยการเข้ารหัสแบบเส้นโค้งวงรี (ECDSA และ Schnorr บน Taproot ของบิทคอยน์) ซึ่งอัลกอริทึมของ Shor จะเจาะได้ นี่คือความเสี่ยงที่แท้จริง: ใครก็ตามที่มองเห็นกุญแจสาธารณะของคุณ หากมีเครื่องเช่นนี้ ก็อาจลงนามแทนเพื่อใช้เหรียญของคุณได้
• อัลกอริทึมของ Grover เพียงเร่งการเดาแบบ brute-force ให้เร็วขึ้นเท่านั้น NIST ระบุว่าอัลกอริทึมนี้ให้ความได้เปรียบในทางปฏิบัติน้อยมากหรือไม่มีเลยต่อการเข้ารหัสแบบสมมาตรที่แข็งแรง และถือว่า SHA-256 ยังแข็งแรง (NIST FAQ) ดังนั้นการขุดบิทคอยน์และแฮชของแอดเดรสจึงมีความเสี่ยงน้อยกว่ามาก
เครื่องต้องใหญ่แค่ไหน? Google Quantum AI ประมาณการเมื่อวันที่ 31 มีนาคม 2026 ว่าคิวบิตทางกายภาพไม่ถึง 500,000 คิวบิตก็อาจเจาะเส้นโค้งที่บิทคอยน์และ Ethereum ใช้ได้ ซึ่งน้อยกว่าการประมาณการก่อนหน้าราว 20 เท่า ในเดือนพฤษภาคม 2025 Craig Gidney จาก Google ประมาณการว่า RSA-2048 อาจถูกเจาะได้ด้วยคิวบิตที่มีสัญญาณรบกวนไม่ถึง 1 ล้านคิวบิต ทั้งหมดนี้เป็นการประมาณการ ไม่ใช่การสาธิตจริง: ปัจจุบันยังไม่มีเครื่องลักษณะนั้นอยู่เลย
บิทคอยน์ส่วนใดเสี่ยงต่อคอมพิวเตอร์ควอนตัม
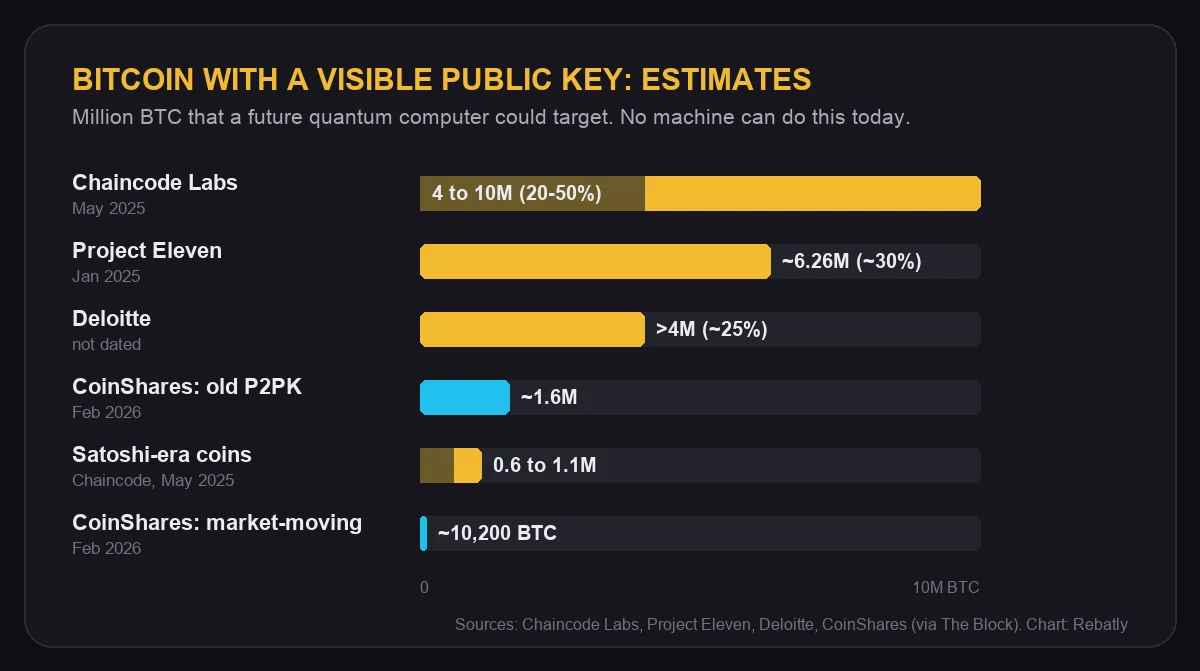
โดยปกติแอดเดรสบิทคอยน์จะแสดงเพียงแฮชของกุญแจสาธารณะ ตัวกุญแจสาธารณะจะปรากฏให้เห็นเมื่อมีการใช้เหรียญจากแอดเดรสนั้น ดังนั้นเหรียญที่เหลืออยู่ในแอดเดรสที่ใช้ซ้ำจึงอยู่หลังกุญแจที่ใครก็อ่านได้ เอาต์พุตบางประเภทแสดงกุญแจตั้งแต่แรก ได้แก่ เอาต์พุตแบบ pay-to-public-key (P2PK) ที่ใช้ในช่วงปีแรก ๆ ของบิทคอยน์ และเอาต์พุตแบบ Taproot (P2TR) การประมาณการปริมาณบิทคอยน์ที่อยู่หลังกุญแจที่มองเห็นได้ (Chaincode Labs รวบรวมไว้หลายแหล่ง):
| ผู้ประมาณการ | เมื่อใด | บิทคอยน์ที่เสี่ยง |
|---|---|---|
| Chaincode Labs | พฤษภาคม 2025 | ประมาณ 20% ถึง 50% ของอุปทาน หรือ 4 ล้านถึง 10 ล้าน BTC |
| Project Eleven | มกราคม 2025 | ประมาณ 6.26 ล้าน BTC ในราว 11.1 ล้านแอดเดรส คิดเป็นประมาณ 30% |
| Deloitte | ไม่ระบุวันที่ | มากกว่า 4 ล้าน BTC คิดเป็นประมาณ 25% |
| Chaincode Labs (เหรียญยุคแรก) | พฤษภาคม 2025 | 600,000 ถึง 1.1 ล้าน BTC ของเหรียญยุค Satoshi |
| CoinShares | กุมภาพันธ์ 2026 | ประมาณ 1.6 ล้าน BTC ในเอาต์พุต P2PK แบบเก่า; มีเพียงราว 10,200 BTC ที่อยู่ในก้อนใหญ่พอจะเคลื่อนตลาดได้ |
ตัวเลขประมาณการแตกต่างกันเพราะนับสิ่งที่ต่างกัน: บางแหล่งรวมทุกแอดเดรสที่กุญแจเคยถูกเปิดเผยแม้เพียงครั้งเดียว บางแหล่งนับเฉพาะเหรียญ P2PK แบบเก่า อีเธอร์ก็อยู่ในสถานะคล้ายกัน: กุญแจสาธารณะของบัญชี Ethereum จะมองเห็นได้หลังธุรกรรมแรกของบัญชีนั้น
"เก็บไว้ก่อน ถอดรหัสทีหลัง" (harvest now, decrypt later) มีความหมายอย่างไรต่อคริปโต
National Cyber Security Centre ของสหราชอาณาจักรอธิบายภัยคุกคามนี้ว่าเป็นการรวบรวมและจัดเก็บข้อมูลไว้ในวันนี้ แล้วถอดรหัสภายหลังเมื่อมีคอมพิวเตอร์ควอนตัมแล้ว IOSCO ระบุว่านี่หมายความว่าความเสี่ยงด้านควอนตัมบางอย่างอาจเกิดขึ้น หรืออาจกำลังเกิดขึ้นอยู่แล้ว ก่อนที่เครื่องเช่นนี้จะถูกสร้างขึ้น สำหรับธนาคาร ข้อกังวลคือข้อมูลลับที่ต้องเก็บรักษาไว้นาน สำหรับบล็อกเชน ความเสี่ยงหลักแตกต่างออกไป: คือการปลอมลายเซ็น มากกว่าการถอดรหัสข้อความ กุญแจสาธารณะที่อยู่บนบัญชีแยกประเภทสาธารณะแล้วไม่สามารถเรียกคืนได้ นี่จึงเป็นเหตุผลที่แอดเดรสเก่าและแอดเดรสที่ใช้ซ้ำถูกพูดถึงบ่อยที่สุด
อุตสาหกรรมกำลังทำอะไรเพื่อรับมือความเสี่ยงจากควอนตัม
งานที่ทำอยู่คือการวางแผนและการกำหนดมาตรฐาน ไม่ใช่ภาวะฉุกเฉิน:
| เมื่อใด | ใคร | อะไร |
|---|---|---|
| 13 ส.ค. 2024 | NIST | เผยแพร่ FIPS 203, 204 และ 205: มาตรฐานหลังควอนตัมชุดแรก (ML-KEM, ML-DSA, SLH-DSA) |
| ม.ค. 2026 | G7 Cyber Expert Group | แผนงานสำหรับการย้ายภาคการเงินไปสู่การเข้ารหัสหลังควอนตัม |
| ม.ค. 2026 | Ethereum Foundation | ทีมงานด้านหลังควอนตัมโดยเฉพาะ; แผนงานชี้ไปที่ราวปี 2029 โดยไม่มีวันที่แน่นอน |
| ก.พ. 2026 | นักพัฒนาบิทคอยน์ | ร่าง BIP-361: ยกเลิกลายเซ็นแบบเก่าเป็นระยะหลังการย้ายระบบ |
| พ.ค. 2026 | คณะทำงานธนาคารกลาง G7 | มีโอกาสที่ไม่อาจมองข้ามได้ว่าจะมีเครื่องที่ถอดรหัสได้ภายในหนึ่งทศวรรษ |
| พ.ค. 2026 | Moody's | ความเสี่ยงหลักอยู่ที่การควบคุมกุญแจของผู้รับฝากทรัพย์สิน กระดานเทรด และผู้ออกเหรียญ ไม่ใช่ตัวบัญชีแยกประเภท |
| ต.ค. 2026 | Coinbase | กำหนดลำดับความสำคัญในการย้ายบิทคอยน์ไปสู่ลายเซ็นหลังควอนตัม |
| ต.ค. 2026 | Europol | กระเป๋าเงินคือจุดเสี่ยงหลัก; คริปโตจะไม่ล่มสลายเพราะควอนตัม |
| 19 พ.ย. 2026 | IOSCO | รายงานฉบับสุดท้าย: เริ่มเตรียมพร้อมตั้งแต่ตอนนี้; การย้ายบล็อกเชนอาจยากเป็นพิเศษ |
สำหรับบิทคอยน์ BIP-360 (ปัจจุบันเรียกว่า Pay-to-Merkle-Root หรือ P2MR) และ BIP-361 ยังเป็นร่างที่ไม่มีวันเปิดใช้งาน และลายเซ็นที่ปลอดภัยจากควอนตัมยังต้องมีข้อเสนอแยกต่างหาก แผนของ Ethereum อยู่ที่ pq.ethereum.org; Decrypt รายงานเมื่อวันที่ 16 พฤศจิกายนว่า Vitalik Buterin สนับสนุนวิธีรวมลายเซ็นหลังควอนตัมเป็นชุดเพื่อให้ค่าใช้จ่ายยังรับได้ Solana มีห้องนิรภัยต้านทานควอนตัมแบบเลือกใช้ได้ ส่วนตัวมาตรฐานของ NIST อยู่บนเว็บไซต์ของ NIST แหล่งข้อมูล: The Block, Decrypt, The Quantum Insider และองค์กรที่ระบุชื่อไว้
คอมพิวเตอร์ควอนตัมจะเจาะบิทคอยน์ได้เมื่อใด?
ไม่มีใครรู้ และ Rebatly ไม่คาดการณ์เรื่องนี้ IOSCO อธิบายช่วงปี 2030 ถึง 2035 ว่าเป็นการประมาณการแบบระมัดระวัง และบันทึกไว้ว่าผู้มีส่วนร่วมบางรายคาดว่าจะเร็วกว่านั้น ส่วนคณะทำงานธนาคารกลาง G7 กล่าวเพียงว่ามีโอกาสที่ไม่อาจมองข้ามได้ภายในหนึ่งทศวรรษ เมื่อ Google รายงานความคืบหน้าของชิป Willow เมื่อวันที่ 16 ตุลาคม 2026 นักวิเคราะห์ Nic Carter บอก The Block ว่ายังไม่มีภัยคุกคามที่ใกล้จะเกิดขึ้น Rebatly ไม่คาดการณ์ราคาเช่นกัน คู่มือ ต้นทุนการเทรดในวันที่ตลาดผันผวนสูง ของเราอธิบายว่าตลาดที่เคลื่อนไหวเร็วส่งผลต่อสเปรดและการจับคู่คำสั่งอย่างไร
สิ่งที่ผู้ใช้คริปโตตรวจสอบได้ตอนนี้
• หลีกเลี่ยงการใช้แอดเดรสซ้ำ: ให้กระเป๋าเงินสร้างแอดเดรสรับเงินใหม่ทุกครั้ง และย้ายเงินที่เก็บระยะยาวออกจากแอดเดรสที่คุณเคยใช้จ่ายออกไปแล้ว
• อัปเดตซอฟต์แวร์กระเป๋าเงินอยู่เสมอ จากร้านแอปทางการหรือเว็บไซต์ของผู้ผลิตเท่านั้น การอัปเกรดด้านควอนตัมของจริงจะมาผ่านการออกเวอร์ชันตามปกติและการอัปเกรดเครือข่าย ซึ่งจะประกาศต่อสาธารณะ
• ระวังมิจฉาชีพ "ปลอดภัยจากควอนตัม": ไม่มีผู้ผลิตกระเป๋าเงินรายใดต้องใช้ seed phrase ของคุณเพื่ออัปเกรด National Cyber Security Centre ของสวิตเซอร์แลนด์ เตือนเมื่อวันที่ 18 สิงหาคม 2026 เกี่ยวกับจดหมายที่มี QR code ขอ seed phrase เพื่ออัปเดต "ต้านทานควอนตัม" และมีรายงานจดหมายลักษณะเดียวกันที่แอบอ้างแบรนด์ Ledger ในเดือนมิถุนายน 2026 ให้ระวังโทเคน "ควอนตัม" ใหม่ ๆ แอร์ดรอป และบอทเทรดในลักษณะเดียวกัน คำเตือนของ IOSCO เรื่อง quantum washing ใช้กับสิ่งเหล่านี้ด้วย
• สอบถามกระดานเทรดของคุณ: หากคุณเก็บเหรียญไว้บนกระดานเทรด กุญแจของกระดานเทรดคือสิ่งที่ปกป้องเหรียญเหล่านั้น จึงควรดูว่ากระดานเทรดเผยแพร่อะไรเกี่ยวกับแผนรับมือหลังควอนตัม และจะย้ายเงินของลูกค้าไปยังแอดเดรสประเภทใหม่อย่างไร
• พื้นฐานยังสำคัญกว่าในวันนี้: ฟิชชิงและกุญแจที่ถูกขโมยคือสาเหตุของความสูญเสียในตอนนี้ ตรวจสอบ 2FA, API key และรายการแอดเดรสถอนเงินที่อนุญาต (whitelist) บทความ สิ่งที่ควรทำหลังกระดานเทรดคริปโตถูกเจาะข้อมูล ของเราอธิบายขั้นตอนไว้
นี่คือข้อมูลด้านความปลอดภัยทั่วไป ไม่ใช่คำแนะนำทางการเงิน
สิ่งที่จะเกิดขึ้นต่อไป
• หน่วยงานกำกับดูแล: IOSCO ระบุว่าควอนตัมยังเป็นเรื่องสำคัญลำดับต้น และหน่วยงานกำกับดูแลหลักทรัพย์ควรตรวจสอบว่าคำกล่าวอ้างเรื่องควอนตัมของบริษัทต่าง ๆ ไม่ทำให้เข้าใจผิด
• บิทคอยน์: การถกเถียงเรื่อง BIP-360, BIP-361 และวิธีจัดการกับเหรียญเก่ายังดำเนินต่อไปในเมลลิงลิสต์ของนักพัฒนา ยังไม่มีข้อเสนอใดมีวันเปิดใช้งาน
• Ethereum: การวิจัยลายเซ็นและบัญชีหลังควอนตัมยังดำเนินต่อไป โดยการเปลี่ยนแปลงบนเมนเน็ตชี้ไปที่ราวปี 2029
• มาตรฐาน: NIST ยังคงพัฒนาอัลกอริทึมเพิ่มเติม รวมถึง FN-DSA และ HQC
เราจะอัปเดตบทความนี้เมื่อบล็อกเชนรายใหญ่กำหนดวันอัปเกรดหลังควอนตัม
เทรดด้วยค่าธรรมเนียมที่ต่ำลง
ไม่ว่าเรื่องคอมพิวเตอร์ควอนตัมจะเป็นอย่างไร ทุกการเทรดที่คุณทำวันนี้มีค่าธรรมเนียม สมัครผ่าน Rebatly แล้วรับคืนค่าธรรมเนียมส่วนหนึ่งจากทุกการเทรด: สูงสุด 50% บน Bybit และ Bitget, สูงสุด 40% บน BloFin และ OKX, สูงสุด 60% บน MEXC และสูงสุด 65% บนฟิวเจอร์ส OrangeX ส่วนบน Toobit รหัส Rebatly ให้สูงสุด 60% โดย Toobit เป็นผู้เครดิตให้เอง และ BloFin เครดิตส่วนคืนสูงสุด 40% ให้เองทุกชั่วโมง; การคืนค่าธรรมเนียมอื่น ๆ จ่ายทุกวันเป็น USDT คู่มือ การคืนค่าธรรมเนียมทำงานอย่างไร ของเราอธิบายรายละเอียดเพิ่มเติม
บทความนี้รายงานข่าวและไม่ใช่คำแนะนำทางการเงิน Rebatly เป็นพันธมิตรอิสระ ไม่ใช่คำแนะนำทางการเงิน
รับค่าธรรมเนียมคืนทุกเทรด
จ่ายเงินคืนแล้ว $10M+ · จ่ายทุกวันเป็น USDT · ไม่ขอรหัสผ่านหรือ API key เด็ดขาด
สมัครแล้ว? เช็กลิงก์และเงินคืนของคุณกับ @rebatlybot บน Telegram หรือติดต่อทีมซัพพอร์ตที่ @rebatly
🔔 รับแจ้งเตือนทาง Telegram ทุกครั้งที่มีการจ่ายเงินคืน: แตะ “Activate notifications” ใน @rebatlybot เพิ่งเริ่มเทรด? เทรดครั้งแรกใน 5 ขั้นตอน
19 พฤศจิกายน 2026 — เผยแพร่ แหล่งข้อมูล: IOSCO, CoinDesk, Cointelegraph, Reuters, The Block, Decrypt, The Quantum Insider, Silicon Republic, Opalesque, NIST, UK National Cyber Security Centre, Google Quantum AI, Chaincode Labs, Project Eleven, Deloitte, CoinShares, Ethereum Foundation, Coinbase, Europol, Moody's, G7 Cyber Expert Group, Swiss National Cyber Security Centre