Komputer kuantum dan keamanan kripto: isi peringatan IOSCO, koin mana yang terpapar, dan apa yang perlu diperiksa sekarang
Komputer kuantum kini menjadi persoalan keamanan kripto yang menurut para regulator perlu ditindaklanjuti oleh perusahaan. Pada 19 November 2026, IOSCO, badan global regulator sekuritas, menerbitkan laporan final tentang dampak komputasi kuantum bagi pasar keuangan. Laporan itu menyatakan bahwa komputer kuantum yang cukup kuat dapat memecahkan kriptografi kunci publik yang diandalkan bank, exchange, dan blockchain; bahwa persiapan di seluruh sektor masih berada di tahap awal; dan bahwa memindahkan blockchain ke kriptografi baru mungkin sangat sulit. Belum ada komputer kuantum yang mampu melakukannya saat ini, dan tidak ada yang tahu kapan akan ada. Artikel ini menjelaskan apa yang dikatakan IOSCO, mengapa tanda tangan kripto menjadi titik lemahnya, berapa banyak bitcoin yang terpapar, apa yang dilakukan industri, dan apa yang bisa kamu periksa sekarang.
 NO KYCDaftar di BloFin
 Daftar di Bybit
 Daftar di OKX
 Daftar di Bitget
 Daftar di MEXC
 Daftar di OrangeX
 Daftar di Toobit
Isi laporan IOSCO tentang komputer kuantum dan kripto
Laporan berjudul Implications of Quantum Computing on Financial Markets (FR/07/26) ini berasal dari Fintech Task Force IOSCO. Laporan ini didasarkan pada survei terhadap anggota IOSCO yang digelar pada Maret 2026 dan pada diskusi meja bundar dengan para ahli industri, seperti dilaporkan The Quantum Insider dan Opalesque. Poin-poin utamanya:
• Ancamannya: komputer kuantum yang mumpuni dapat memecahkan algoritma kunci publik yang banyak digunakan, sehingga penyerang bisa membaca data yang dilindungi atau memalsukan tanda tangan digital.
• Waktunya: laporan itu menyebut lini waktunya tidak pasti, dan estimasi konservatif menempatkan mesin semacam itu pada periode 2030 hingga 2035. Sebagian pelaku industri mengatakan kepada IOSCO bahwa hal itu bisa terjadi dalam lima tahun, angka yang ditonjolkan CoinDesk dan Reuters.
• Kesiapan: sebagian besar perusahaan masih meningkatkan kesadaran, mendata sistem mereka yang rentan, dan menyusun rencana; pengujian dan migrasi nyata masih jarang, dan pekerjaan ini diperkirakan memakan waktu beberapa tahun.
• Blockchain: migrasi mungkin "sangat menantang" bagi blockchain karena kriptografi tertanam di intinya dan setiap perubahan memerlukan tindakan terkoordinasi di seluruh jaringan yang terdesentralisasi.
• Quantum washing: IOSCO memperingatkan bahwa perusahaan bisa melebih-lebihkan seberapa banyak teknologi kuantum dalam produk mereka, dan menyebut hal ini sebagai risiko perlindungan investor yang sudah ada saat ini.
Ketua Dewan IOSCO Jean-Paul Servais mengatakan sektor keuangan harus mulai bersiap hari ini, seperti dilaporkan Silicon Republic dan Opalesque. Laporan itu tidak memperkirakan tanggal apa pun dan tidak mengusulkan aturan baru untuk kripto.
Mengapa tanda tangan yang lebih besar bisa memperlambat blockchain
Cointelegraph menyoroti biaya perbaikannya. Tanda tangan blockchain saat ini berukuran sekitar 64 byte. Tanda tangan dengan ML-DSA-44, salah satu standar baru NIST, berukuran sekitar 2 420 byte, kira-kira 35 hingga 40 kali lebih besar, menurut laporan IOSCO. Tanda tangan yang lebih besar berarti lebih sedikit transaksi per blok, kemacetan lebih parah, biaya lebih tinggi, dan kebutuhan penyimpanan lebih besar bagi node. Laporan itu mengutip testnet Solana yang tahan kuantum, yang throughput-nya turun sekitar 90% ketika tanda tangan biasa diganti dengan tanda tangan pascakuantum; CoinDesk pertama kali melaporkan uji coba itu pada April 2026.
Cointelegraph juga mencatat dua celah yang tidak akan tertutup hanya dengan upgrade: koin di dompet dorman (tidak aktif) yang pemiliknya tidak pernah memindahkannya ke alamat baru, serta jaringan layer-2 atau bridge yang masih melakukan penyelesaian lewat kriptografi lama.
Mengapa komputer kuantum mengancam dompet kripto: Shor dan Grover
Ada dua algoritma kuantum yang penting, dan kekuatannya sangat berbeda:
• Algoritma Shor dapat menghitung private key dari public key-nya. Bitcoin dan Ethereum menandatangani transaksi dengan kriptografi kurva eliptik (ECDSA, serta Schnorr di Taproot bitcoin), yang akan dipecahkan oleh algoritma Shor. Inilah paparan yang sebenarnya: siapa pun yang dapat melihat public key kamu, dengan mesin semacam itu, bisa menandatangani transaksi atas koinmu.
• Algoritma Grover hanya mempercepat tebakan brute-force. NIST menyatakan algoritma ini memberi sedikit atau tidak ada keuntungan praktis terhadap kriptografi simetris yang kuat, dan NIST menganggap SHA-256 tetap kuat (FAQ NIST). Karena itu, mining bitcoin dan hash alamat jauh lebih kecil risikonya.
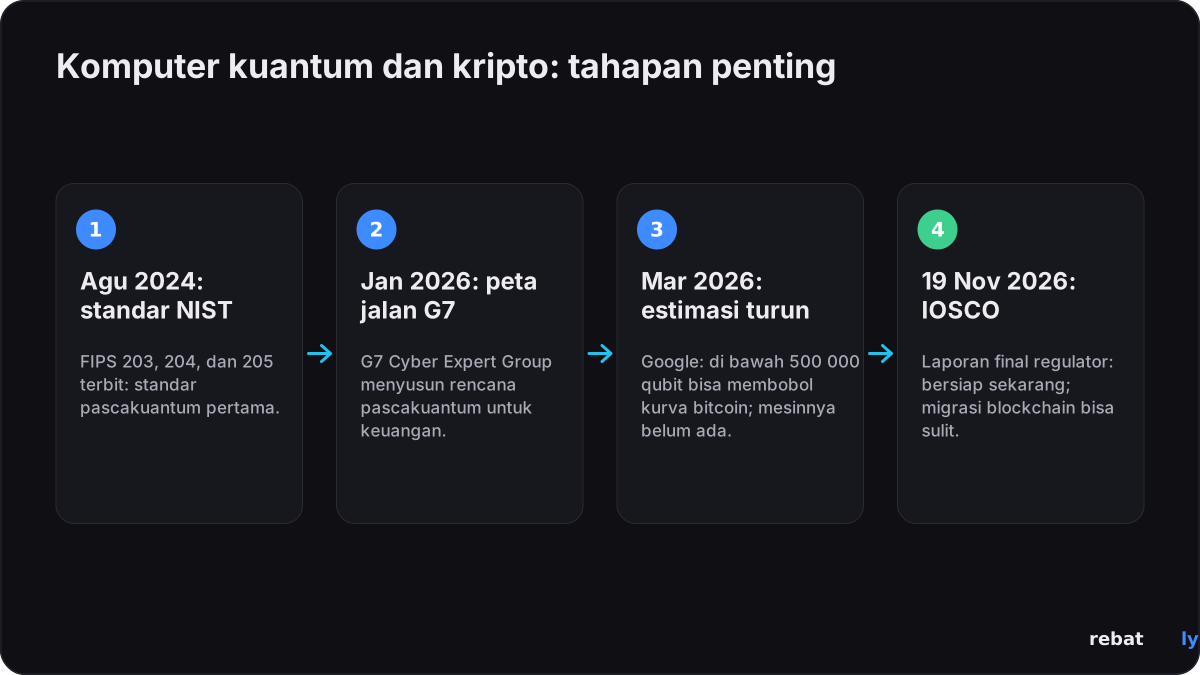
Seberapa besar mesin yang dibutuhkan? Google Quantum AI memperkirakan pada 31 Maret 2026 bahwa kurang dari 500 000 qubit fisik dapat memecahkan kurva yang digunakan bitcoin dan Ethereum, sekitar 20 kali lebih sedikit dari estimasi sebelumnya. Pada Mei 2025, Craig Gidney dari Google memperkirakan RSA-2048 dapat dipecahkan dengan kurang dari 1 juta qubit yang noisy. Ini adalah estimasi, bukan demonstrasi: belum ada mesin seperti itu saat ini.
Bitcoin mana yang rentan terhadap komputer kuantum
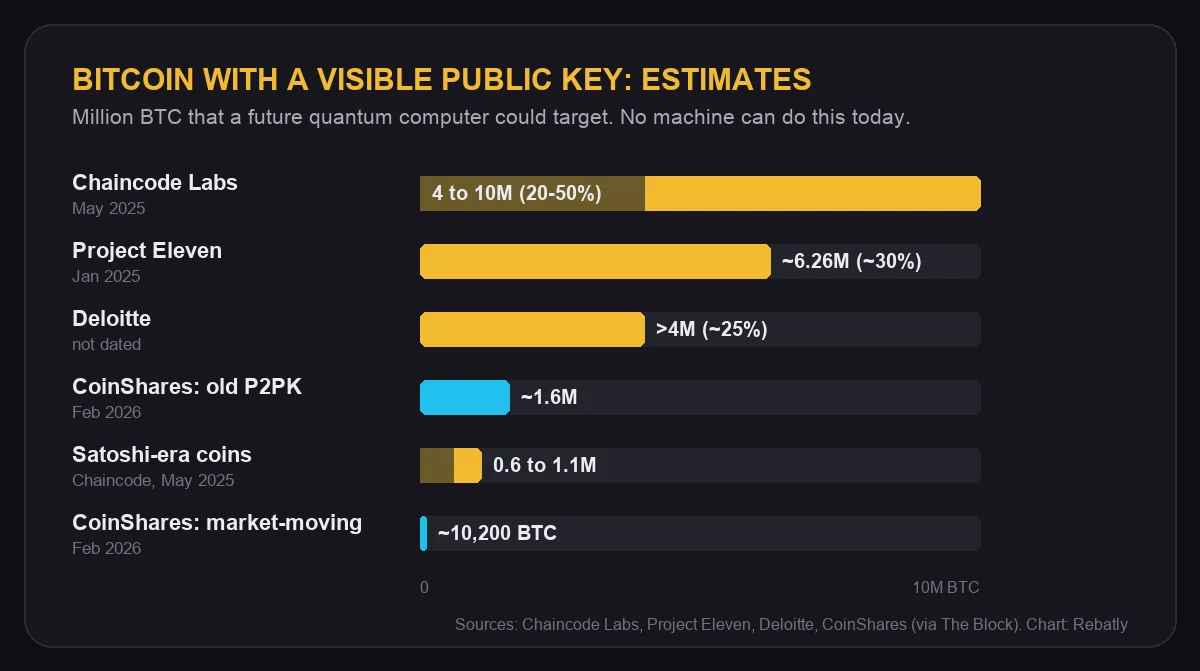
Alamat bitcoin biasanya hanya menampilkan hash dari public key. Public key itu sendiri baru terlihat ketika koin dibelanjakan dari alamat tersebut, sehingga koin yang tersisa di alamat yang dipakai ulang berada di balik kunci yang bisa dibaca siapa saja. Beberapa jenis output menampilkan kunci sejak awal: output pay-to-public-key (P2PK) yang digunakan pada tahun-tahun pertama bitcoin, dan output Taproot (P2TR). Estimasi berapa banyak bitcoin yang berada di balik kunci yang terlihat (Chaincode Labs mengumpulkan beberapa di antaranya):
| Estimasi oleh | Kapan | Bitcoin yang terpapar |
|---|---|---|
| Chaincode Labs | Mei 2025 | Sekitar 20% hingga 50% dari pasokan, 4 juta hingga 10 juta BTC |
| Project Eleven | Januari 2025 | Sekitar 6.26 juta BTC di sekitar 11.1 juta alamat, sekitar 30% |
| Deloitte | Tidak bertanggal | Lebih dari 4 juta BTC, sekitar 25% |
| Chaincode Labs (koin awal) | Mei 2025 | 600 000 hingga 1.1 juta BTC koin era Satoshi |
| CoinShares | Februari 2026 | Sekitar 1.6 juta BTC di output P2PK lama; hanya sekitar 10 200 BTC dalam jumlah yang cukup besar untuk menggerakkan pasar |
Estimasinya berbeda karena yang dihitung berbeda: sebagian mencakup setiap alamat yang kuncinya pernah terlihat sekali, sebagian lain hanya koin P2PK lama. Ether berada dalam posisi serupa: public key akun Ethereum menjadi terlihat setelah transaksi pertamanya.
Arti 'harvest now, decrypt later' bagi kripto
National Cyber Security Centre Inggris menggambarkan ancaman ini sebagai mengumpulkan dan menyimpan data hari ini, lalu mendekripsinya nanti setelah komputer kuantum tersedia ("harvest now, decrypt later"). Menurut IOSCO, ini berarti sebagian risiko kuantum bisa muncul, atau mungkin sudah terjadi, sebelum mesin semacam itu dibuat. Bagi bank, kekhawatirannya adalah data rahasia berumur panjang. Bagi blockchain, risiko utamanya berbeda: tanda tangan palsu, bukan pesan yang didekripsi. Public key yang sudah ada di ledger publik tidak bisa ditarik kembali, itulah sebabnya alamat lama dan alamat yang dipakai ulang paling sering dibahas.
Apa yang dilakukan industri terhadap risiko kuantum
Pekerjaannya berupa perencanaan dan standar, bukan keadaan darurat:
| Kapan | Siapa | Apa |
|---|---|---|
| 13 Agu 2024 | NIST | FIPS 203, 204, dan 205 diterbitkan: standar pascakuantum pertama (ML-KEM, ML-DSA, SLH-DSA) |
| Jan 2026 | G7 Cyber Expert Group | Peta jalan untuk memindahkan sektor keuangan ke kriptografi pascakuantum |
| Jan 2026 | Ethereum Foundation | Tim khusus pascakuantum; peta jalannya mengarah ke sekitar 2029, tanpa tanggal pasti |
| Feb 2026 | Developer Bitcoin | Draf BIP-361: penghentian bertahap tanda tangan lama setelah migrasi |
| Mei 2026 | Kelompok kerja bank sentral G7 | Ada peluang yang tidak bisa diabaikan munculnya mesin pemecah kode dalam satu dekade |
| Mei 2026 | Moody's | Paparan utamanya adalah kendali kunci di kustodian, exchange, dan penerbit, bukan di ledger |
| Okt 2026 | Coinbase | Memaparkan prioritas untuk memindahkan bitcoin ke tanda tangan pascakuantum |
| Okt 2026 | Europol | Dompet adalah titik paparan utama; kripto tidak akan runtuh karena kuantum |
| 19 Nov 2026 | IOSCO | Laporan final: mulai bersiap sekarang; migrasi blockchain mungkin sangat sulit |
Untuk bitcoin, BIP-360 (kini disebut Pay-to-Merkle-Root, P2MR) dan BIP-361 masih berupa draf tanpa tanggal aktivasi, dan tanda tangan yang aman dari kuantum tetap memerlukan proposal terpisah. Rencana Ethereum tersedia di pq.ethereum.org; Decrypt melaporkan pada 16 November bahwa Vitalik Buterin mendukung cara untuk menggabungkan tanda tangan pascakuantum agar biayanya tetap terjangkau. Solana memiliki vault tahan kuantum yang bersifat opsional (opt-in). Standar NIST sendiri tersedia di situs NIST. Sumber: The Block, Decrypt, The Quantum Insider, dan organisasi yang disebutkan.
Kapan komputer kuantum bisa membobol bitcoin?
Tidak ada yang tahu, dan Rebatly tidak memperkirakannya. IOSCO menyebut 2030 hingga 2035 sebagai estimasi konservatif dan mencatat bahwa sebagian peserta memperkirakan lebih cepat; kelompok bank sentral G7 hanya berbicara tentang peluang yang tidak bisa diabaikan dalam satu dekade. Ketika Google melaporkan kemajuan chip Willow-nya pada 16 Oktober 2026, analis Nic Carter mengatakan kepada The Block bahwa tidak ada ancaman yang sudah dekat. Rebatly juga tidak memperkirakan harga. Panduan kami tentang biaya trading di hari dengan volatilitas tinggi menjelaskan dampak pasar yang bergerak cepat terhadap spread dan eksekusi order.
Apa yang bisa diperiksa pengguna kripto sekarang
• Hindari pemakaian ulang alamat: biarkan dompetmu membuat alamat penerima baru setiap kali, dan pindahkan dana yang kamu simpan jangka panjang dari alamat yang pernah kamu pakai untuk mengirim.
• Selalu perbarui software dompet, hanya dari app store resmi atau situs web pembuatnya sendiri. Upgrade kuantum yang asli akan datang lewat rilis biasa dan upgrade jaringan, yang diumumkan secara publik.
• Waspadai penipuan "aman dari kuantum": tidak ada pembuat dompet yang membutuhkan seed phrase kamu untuk upgrade. National Cyber Security Centre Swiss memperingatkan pada 18 Agustus 2026 tentang surat berisi kode QR yang meminta seed phrase untuk update "ketahanan kuantum", dan surat serupa berlabel Ledger dilaporkan pada Juni 2026. Perlakukan token, airdrop, dan bot trading "kuantum" yang baru dengan kewaspadaan yang sama; peringatan IOSCO tentang quantum washing juga berlaku untuk semua itu.
• Tanyakan ke exchange kamu: jika kamu menyimpan koin di exchange, kunci milik exchange itulah yang melindunginya, jadi cari informasi yang dipublikasikannya tentang perencanaan pascakuantum dan cara ia akan memindahkan dana nasabah ke jenis alamat baru.
• Hal dasar masih lebih penting saat ini: phishing dan kunci yang dicuri adalah penyebab kerugian sekarang. Periksa 2FA, API key, dan whitelist penarikan; artikel kami tentang apa yang harus dilakukan setelah kebocoran data exchange kripto menjelaskan langkah-langkahnya.
Ini adalah informasi keamanan umum, bukan nasihat keuangan.
Apa yang terjadi selanjutnya
• Regulator: IOSCO menyatakan kuantum tetap menjadi prioritas dan regulator sekuritas harus memastikan klaim kuantum perusahaan tidak menyesatkan.
• Bitcoin: perdebatan tentang BIP-360, BIP-361, dan cara memperlakukan koin lama terus berlanjut di milis developer; belum ada satu pun yang memiliki tanggal aktivasi.
• Ethereum: riset tentang tanda tangan dan akun pascakuantum terus berjalan, dengan perubahan mainnet diarahkan ke sekitar 2029.
• Standar: NIST masih mengerjakan algoritma tambahan, termasuk FN-DSA dan HQC.
Kami akan memperbarui artikel ini ketika blockchain besar menetapkan tanggal untuk upgrade pascakuantum.
Trading dengan biaya lebih rendah
Apa pun yang terjadi dengan komputasi kuantum, setiap trade yang kamu lakukan hari ini dikenai biaya. Daftar lewat Rebatly dan sebagian dari setiap biaya trading kembali kepadamu: hingga 50% di Bybit dan Bitget, hingga 40% di BloFin dan OKX, hingga 60% di MEXC, dan hingga 65% di futures OrangeX. Di Toobit, kode Rebatly memberi hingga 60%, yang dikreditkan langsung oleh Toobit, dan BloFin sendiri mengkreditkan cashback hingga 40% miliknya setiap jam; cashback lainnya dibayarkan setiap hari dalam USDT. Panduan kami tentang cara kerja cashback biaya trading menjelaskan selebihnya.
Artikel ini melaporkan berita dan bukan nasihat keuangan. Rebatly adalah afiliasi independen; bukan nasihat keuangan.
Dapatkan fee kembali di setiap trade
$10M+ cashback sudah dibayarkan · Dibayar setiap hari dalam USDT · Tak pernah minta password atau API key
Sudah daftar? Cek link dan cashback kamu lewat @rebatlybot di Telegram, atau hubungi support kami di @rebatly.
🔔 Dapatkan notifikasi Telegram setiap kali cashback kamu dibayarkan: ketuk “Activate notifications” di @rebatlybot. Baru mulai trading? Trade pertamamu dalam 5 langkah.
19 November 2026 — diterbitkan. Sumber: IOSCO, CoinDesk, Cointelegraph, Reuters, The Block, Decrypt, The Quantum Insider, Silicon Republic, Opalesque, NIST, UK National Cyber Security Centre, Google Quantum AI, Chaincode Labs, Project Eleven, Deloitte, CoinShares, Ethereum Foundation, Coinbase, Europol, Moody's, G7 Cyber Expert Group, Swiss National Cyber Security Centre.