量子计算机与比特币、加密货币安全:IOSCO的警告说了什么、哪些币面临风险、现在该检查什么
量子计算机与比特币、加密货币安全的问题,如今已成为监管机构希望企业着手应对的事项。2026年11月19日,全球证券监管机构的国际组织——国际证监会组织(IOSCO)发布了一份关于量子计算对金融市场影响的最终报告。报告指出,足够强大的量子计算机可能破解银行、交易所和区块链所依赖的公钥密码学;整个行业的准备工作仍处于早期阶段;而将区块链迁移到新的密码学可能尤其困难。目前没有任何量子计算机能做到这一点,也没有人知道何时会出现。本文介绍IOSCO说了什么、为什么加密货币签名是薄弱环节、有多少比特币面临风险、行业正在做什么,以及用户现在可以检查什么。


IOSCO量子计算报告说了什么
这份报告名为Implications of Quantum Computing on Financial Markets(《量子计算对金融市场的影响》,FR/07/26),由IOSCO的Fintech Task Force(金融科技工作组)撰写。据The Quantum Insider和Opalesque报道,报告基于2026年3月对IOSCO成员开展的一项调查,以及与行业专家举行的圆桌会议。其要点如下:
• 威胁:具备足够能力的量子计算机可能破解广泛使用的公钥算法,使攻击者能够读取受保护的数据或伪造数字签名。
• 时间:报告称时间表并不确定,保守估计此类机器将在2030年至2035年间出现。部分行业参与者向IOSCO表示可能在五年内出现,CoinDesk和Reuters的报道正是以这一说法为重点。
• 准备程度:大多数企业仍处于提高认识、梳理易受攻击系统和起草计划的阶段;开展测试和实际迁移的很少,相关工作预计需要数年时间。
• 区块链:对区块链而言,迁移可能“尤其具有挑战性”,因为密码学内置于其核心,任何改动都需要在去中心化网络中协调行动。
• 量子洗白(quantum washing):IOSCO警告,企业可能夸大其产品中量子技术的含量,并称这是当前存在的投资者保护风险。
据Silicon Republic和Opalesque报道,IOSCO理事会主席Jean-Paul Servais表示,金融行业应从今天开始做准备。报告没有预测具体日期,也没有针对加密货币提出新规则。
为什么更大的签名可能拖慢区块链
Cointelegraph关注的是修复的代价。如今区块链签名约为64字节。IOSCO报告称,采用NIST新标准之一ML-DSA-44的签名约为2,420字节,大约是现有签名的35至40倍。签名越大,每个区块能容纳的交易越少,拥堵越严重,手续费越高,节点所需的存储也越多。报告援引了一个Solana抗量子测试网的案例:当普通签名被替换为后量子签名后,其吞吐量下降了约90%;CoinDesk于2026年4月首次报道了这项测试。
Cointelegraph还指出了仅靠升级无法弥补的两个缺口:一是休眠钱包中的币,其持有人从未将其转移到新地址;二是仍通过旧密码学进行结算的Layer-2网络或跨链桥。
量子计算机为何威胁加密货币钱包:Shor与Grover
有两种量子算法值得关注,它们的威力差别很大:
• Shor算法有可能由公钥推算出私钥。比特币和以太坊使用椭圆曲线密码学(ECDSA,以及比特币Taproot中的Schnorr)对交易签名,而Shor算法能够破解它。这才是真正的风险所在:任何能看到您公钥的人,若拥有这样的机器,就可以替您的币签名。
• Grover算法只能加快暴力猜测的速度。NIST表示,它对强对称密码学几乎没有实际优势,并认为SHA-256依然强健(NIST FAQ)。因此,比特币挖矿和地址哈希面临的风险要小得多。
需要多大的机器?Google Quantum AI在2026年3月31日估计,不到500,000个物理量子比特就可能破解比特币和以太坊所用的曲线,比早前的估计少约20倍。2025年5月,Google的Craig Gidney估计,不到100万个含噪声量子比特即可破解RSA-2048。这些只是估算,并非实际演示:目前并不存在这样的机器。
哪些比特币面临量子计算机风险
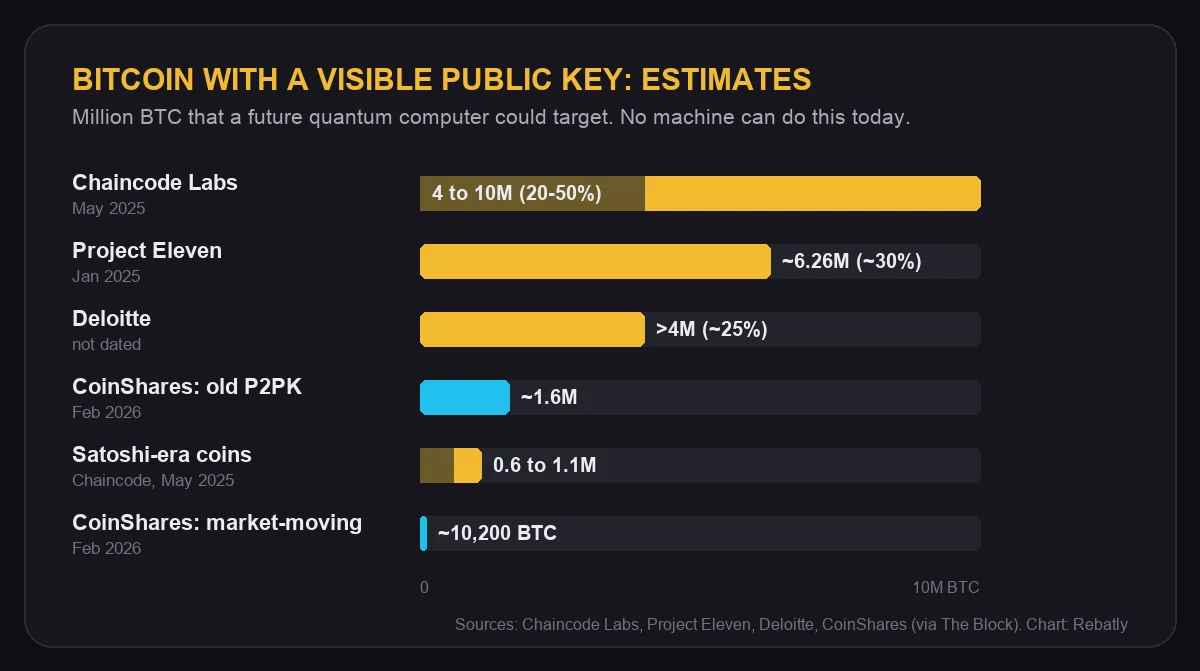
比特币地址通常只显示公钥的哈希值。从该地址花费币时,公钥本身才会公开,因此留在重复使用地址上的币,背后的公钥任何人都能读取。有些输出类型从一开始就公开公钥:比特币早期使用的支付到公钥(P2PK)输出,以及Taproot(P2TR)输出。关于有多少比特币的公钥已经公开,各方估算如下(Chaincode Labs汇总了其中几项):
| 估算机构 | 时间 | 面临风险的比特币 |
|---|---|---|
| Chaincode Labs | 2025年5月 | 约占供应量的20%至50%,即400万至1000万枚BTC |
| Project Eleven | 2025年1月 | 约626万枚BTC,分布在约1110万个地址中,约占30% |
| Deloitte | 未注明日期 | 超过400万枚BTC,约占25% |
| Chaincode Labs(早期币) | 2025年5月 | 60万至110万枚Satoshi时代的BTC |
| CoinShares | 2026年2月 | 旧P2PK输出中约160万枚BTC;其中金额大到足以影响市场的仅约10,200枚BTC |
各项估算之所以不同,是因为统计口径不同:有些包括所有公钥曾被公开过一次的地址,有些只统计旧的P2PK币。以太币的情况类似:以太坊账户在完成首笔交易后,其公钥就会公开。
“先收集,后解密”(harvest now, decrypt later)对加密货币意味着什么
英国国家网络安全中心(NCSC)将这种威胁描述为:现在收集并存储数据,待量子计算机出现后再进行解密。IOSCO表示,这意味着部分量子风险可能在此类机器建成之前就已出现,甚至可能已经在发生。对银行而言,担忧在于需要长期保密的数据。对区块链而言,主要风险则不同:是伪造签名,而不是解密信息。已经记录在公开账本上的公钥无法收回,这也是旧地址和重复使用的地址最常被讨论的原因。
行业正在如何应对量子风险
目前的工作是规划和制定标准,而非应急处置:
| 时间 | 机构 | 内容 |
|---|---|---|
| 2024年8月13日 | NIST | 发布FIPS 203、204和205:首批后量子标准(ML-KEM、ML-DSA、SLH-DSA) |
| 2026年1月 | G7网络专家组 | 金融行业迁移至后量子密码学的路线图 |
| 2026年1月 | Ethereum Foundation | 成立专门的后量子团队;其路线图指向约2029年,但没有固定日期 |
| 2026年2月 | 比特币开发者 | BIP-361草案:在迁移完成后分阶段停用旧签名 |
| 2026年5月 | G7央行工作组 | 十年内出现密码破解机器的可能性不可忽视 |
| 2026年5月 | Moody's | 主要风险在于托管机构、交易所和发行方的密钥控制,而非账本本身 |
| 2026年10月 | Coinbase | 提出将比特币迁移至后量子签名的优先事项 |
| 2026年10月 | Europol | 钱包是主要风险点;加密货币不会因量子计算而崩溃 |
| 2026年11月19日 | IOSCO | 最终报告:现在就开始准备;区块链迁移可能尤其困难 |
就比特币而言,BIP-360(现称Pay-to-Merkle-Root,P2MR)和BIP-361均为草案,尚无激活日期,而抗量子签名仍需另行提案。以太坊的计划见pq.ethereum.org;据Decrypt于11月16日报道,Vitalik Buterin支持一种将后量子签名打包处理的方法,以控制其成本。Solana提供可自愿选用的抗量子金库。NIST标准本身可在NIST网站查阅。来源:The Block、Decrypt、The Quantum Insider以及文中提及的各机构。
量子计算机何时可能破解比特币?
没有人知道,Rebatly也不对此作出预测。IOSCO将2030年至2035年描述为保守估计,并记录了部分参与者预计会更早;G7央行工作组只提到十年内存在不可忽视的可能性。2026年10月16日Google公布其Willow芯片的进展时,分析师Nic Carter对The Block表示,并不存在迫在眉睫的威胁。Rebatly也不预测价格。我们关于高波动日交易成本的指南介绍了快速行情对点差和成交的影响。
加密货币用户现在可以检查什么
• 避免重复使用地址:让钱包每次生成新的收款地址,并将长期持有的资金从已经花费过的地址中转出。
• 保持钱包软件更新,且只从官方应用商店或制造商官网获取。真正的量子升级会通过常规版本发布和网络升级进行,并会公开宣布。
• 警惕“抗量子”诈骗:任何钱包厂商都不需要您的助记词来进行升级。瑞士国家网络安全中心于2026年8月18日发出警告,提醒有人寄送附带二维码的信件,以“抗量子”更新为由索要助记词;2026年6月也曾有冒用Ledger品牌的同类信件被报告。对新的“量子”代币、空投和交易机器人也要保持同样的谨慎;IOSCO关于量子洗白的警告同样适用于它们。
• 询问您的交易所:如果您把币存放在交易所,保护它们的是交易所的密钥,因此请留意其发布的后量子规划,以及它将如何把客户资金迁移到新的地址类型。
• 眼下基础防护更重要:目前造成损失的是钓鱼和密钥被盗。请检查2FA、API密钥和提币白名单;我们关于加密货币交易所数据泄露后该怎么做的文章有详细步骤。
以上为一般安全信息,不构成财务建议。
后续看点
• 监管机构:IOSCO表示,量子问题仍是优先事项,证券监管机构应核查企业有关量子技术的宣传是否具有误导性。
• 比特币:关于BIP-360、BIP-361以及如何处理旧币的讨论仍在开发者邮件列表上进行;均尚无激活日期。
• 以太坊:后量子签名和账户的研究仍在继续,主网改动的目标时间约为2029年。
• 标准:NIST仍在制定更多算法,包括FN-DSA和HQC。
当有主要区块链确定后量子升级日期时,我们将更新本文。
以更低手续费交易
无论量子计算如何发展,您今天的每一笔交易都要支付手续费。通过Rebatly注册,每笔交易手续费的一部分都会返还给您:Bybit和Bitget最高50%,BloFin和OKX最高40%(其中 20% 由 OKX 自动返还),MEXC最高60%,OrangeX合约最高65%。在Toobit使用邀请码Rebatly,最高可获60%返佣,由Toobit直接发放;BloFin每小时自行发放其40%返佣;其他返佣每日以USDT发放。我们的指南手续费返佣如何运作介绍了更多细节。
本文为新闻报道,不构成投资建议。Rebatly 是独立推广合作方;不构成财务建议。
每笔交易都拿回手续费
已返佣 $10M+ · 每日以 USDT 发放 · 从不索要密码或 API 密钥
已经注册过了?在 Telegram 上通过 @rebatlybot 查询绑定状态和返佣,或联系客服 @rebatly。
🔔 每次返佣到账都能收到 Telegram 通知:在 @rebatlybot 中点击“Activate notifications”即可。刚开始交易?5 步完成第一笔交易。
2026年11月19日——发布。来源:IOSCO、CoinDesk、Cointelegraph、Reuters、The Block、Decrypt、The Quantum Insider、Silicon Republic、Opalesque、NIST、英国国家网络安全中心、Google Quantum AI、Chaincode Labs、Project Eleven、Deloitte、CoinShares、Ethereum Foundation、Coinbase、Europol、Moody's、G7网络专家组、瑞士国家网络安全中心。