Quantencomputer und Krypto-Sicherheit: Was die Warnung der IOSCO sagt, welche Coins exponiert sind und was du jetzt prüfen solltest
Quantencomputer sind inzwischen eine Frage der Krypto-Sicherheit, bei der Aufsichtsbehörden von Unternehmen Handeln erwarten. Am 19. November 2026 veröffentlichte die IOSCO, der weltweite Dachverband der Wertpapieraufsichtsbehörden, einen Abschlussbericht über die Folgen des Quantencomputings für die Finanzmärkte. Darin heißt es, ein ausreichend leistungsfähiger Quantencomputer könnte die Public-Key-Kryptografie brechen, auf die Banken, Börsen und Blockchains angewiesen sind, die Vorbereitung in der Branche stehe noch am Anfang, und der Umstieg von Blockchains auf neue Kryptografie könnte besonders schwierig werden. Heute kann das kein Quantencomputer, und niemand weiß, wann einer es können wird. Dieser Artikel erklärt, was die IOSCO gesagt hat, warum Krypto-Signaturen die Schwachstelle sind, wie viel Bitcoin exponiert ist, was die Branche unternimmt und was du jetzt prüfen kannst.
 NO KYCBei BloFin anmelden
 Bei Bybit anmelden
 Bei OKX anmelden
 Bei Bitget anmelden
 Bei MEXC anmelden
 Bei OrangeX anmelden
 Bei Toobit anmelden
Was der Quantencomputer-Bericht der IOSCO sagt
Der Bericht Implications of Quantum Computing on Financial Markets (FR/07/26) stammt von der Fintech Task Force der IOSCO. Er stützt sich auf eine Umfrage unter IOSCO-Mitgliedern vom März 2026 und auf Gesprächsrunden mit Branchenexperten, wie The Quantum Insider und Opalesque berichteten. Die wichtigsten Punkte:
• Die Bedrohung: Ein leistungsfähiger Quantencomputer könnte weit verbreitete Public-Key-Algorithmen brechen, sodass ein Angreifer geschützte Daten lesen oder digitale Signaturen fälschen könnte.
• Der Zeitpunkt: Laut Bericht ist der Zeitplan ungewiss, und konservative Schätzungen verorten solche Maschinen im Zeitraum 2030 bis 2035. Einige Branchenteilnehmer sagten der IOSCO, es könne innerhalb von fünf Jahren so weit sein; diese Zahl stellten CoinDesk und Reuters in den Vordergrund.
• Vorbereitung: Die meisten Unternehmen schärfen noch das Bewusstsein, erfassen ihre verwundbaren Systeme und entwerfen Pläne; Tests und echte Umstellungen sind selten, und die Arbeit dürfte mehrere Jahre dauern.
• Blockchains: Die Umstellung könnte für Blockchains „besonders herausfordernd“ sein, weil die Kryptografie in ihren Kern eingebaut ist und jede Änderung ein koordiniertes Vorgehen in einem dezentralen Netzwerk erfordert.
• Quantum Washing: Die IOSCO warnt, dass Unternehmen übertreiben könnten, wie viel Quantentechnologie in ihren Produkten steckt, und nennt das ein aktuelles Risiko für den Anlegerschutz.
Der Vorsitzende des IOSCO-Boards, Jean-Paul Servais, sagte, die Finanzbranche solle heute mit der Vorbereitung beginnen, wie Silicon Republic und Opalesque berichteten. Der Bericht prognostiziert kein Datum und schlägt keine neuen Regeln für Krypto vor.
Warum größere Signaturen Blockchains bremsen könnten
Cointelegraph konzentrierte sich auf die Kosten der Lösung. Heutige Blockchain-Signaturen sind etwa 64 Bytes groß. Eine Signatur nach ML-DSA-44, einem der neuen NIST-Standards, ist etwa 2 420 Bytes groß, also rund 35 bis 40 Mal größer, so der IOSCO-Bericht. Größere Signaturen bedeuten weniger Transaktionen pro Block, mehr Überlastung, höhere Gebühren und mehr Speicherbedarf für Nodes. Der Bericht verweist auf ein quantenresistentes Solana-Testnet, dessen Durchsatz um etwa 90% sank, als normale Signaturen durch Post-Quanten-Signaturen ersetzt wurden; CoinDesk berichtete im April 2026 als Erstes über diesen Test.
Cointelegraph wies außerdem auf zwei Lücken hin, die ein Upgrade allein nicht schließen würde: Coins in ruhenden Wallets, deren Besitzer sie nie auf neue Adressen verschieben, und Layer-2-Netzwerke oder Bridges, die weiterhin über ältere Kryptografie abrechnen.
Warum Quantencomputer Krypto-Wallets bedrohen: Shor und Grover
Zwei Quantenalgorithmen sind wichtig, und sie unterscheiden sich stark in ihrer Wirkung:
• Der Shor-Algorithmus könnte aus einem öffentlichen Schlüssel den privaten Schlüssel berechnen. Bitcoin und Ethereum signieren Transaktionen mit Kryptografie auf Basis elliptischer Kurven (ECDSA, bei Bitcoins Taproot auch Schnorr), die der Shor-Algorithmus brechen würde. Das ist das eigentliche Risiko: Wer deinen öffentlichen Schlüssel sehen kann, könnte mit einer solchen Maschine für deine Coins signieren.
• Der Grover-Algorithmus beschleunigt nur das Erraten per Brute Force. Laut NIST bringt er gegen starke symmetrische Kryptografie wenig oder keinen praktischen Vorteil, und NIST stuft SHA-256 als stark ein (NIST-FAQ). Bitcoin-Mining und Adress-Hashes sind daher viel weniger gefährdet.
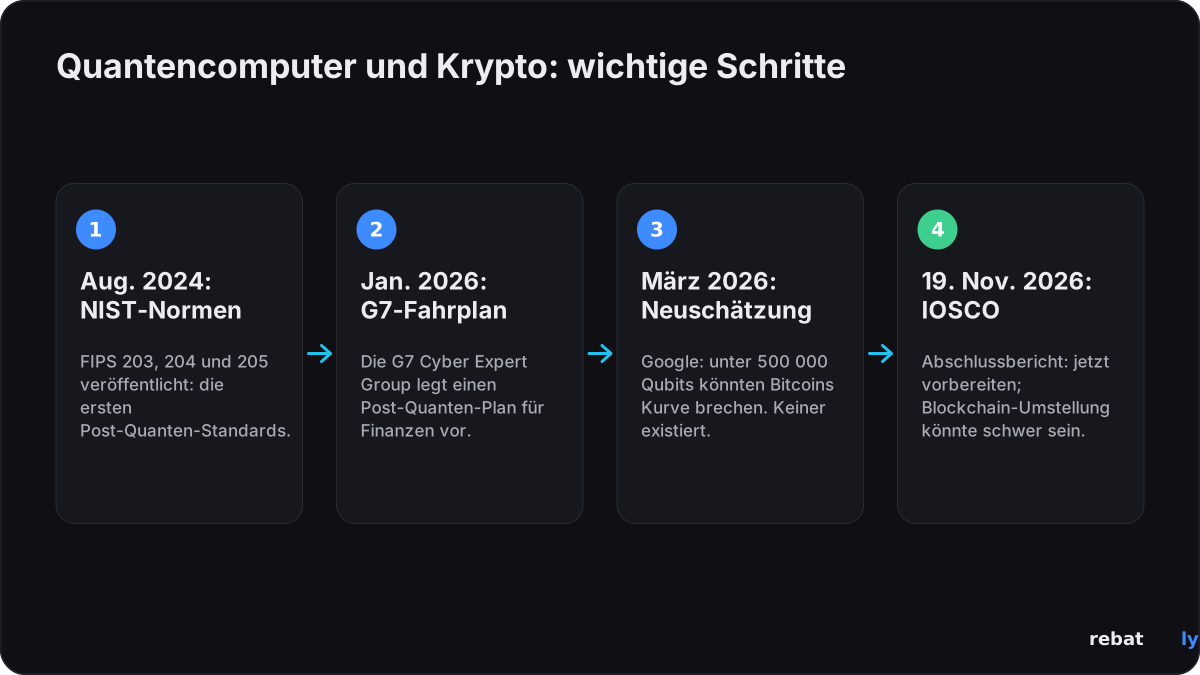
Wie groß müsste die Maschine sein? Google Quantum AI schätzte am 31. März 2026, dass weniger als 500 000 physische Qubits die von Bitcoin und Ethereum genutzte Kurve brechen könnten, etwa 20 Mal weniger als frühere Schätzungen. Im Mai 2025 schätzte Craig Gidney von Google, dass RSA-2048 mit weniger als 1 Million verrauschten Qubits gebrochen werden könnte. Das sind Schätzungen, keine Demonstrationen: Eine solche Maschine gibt es heute nicht.
Welche Bitcoin gegenüber Quantencomputern exponiert sind
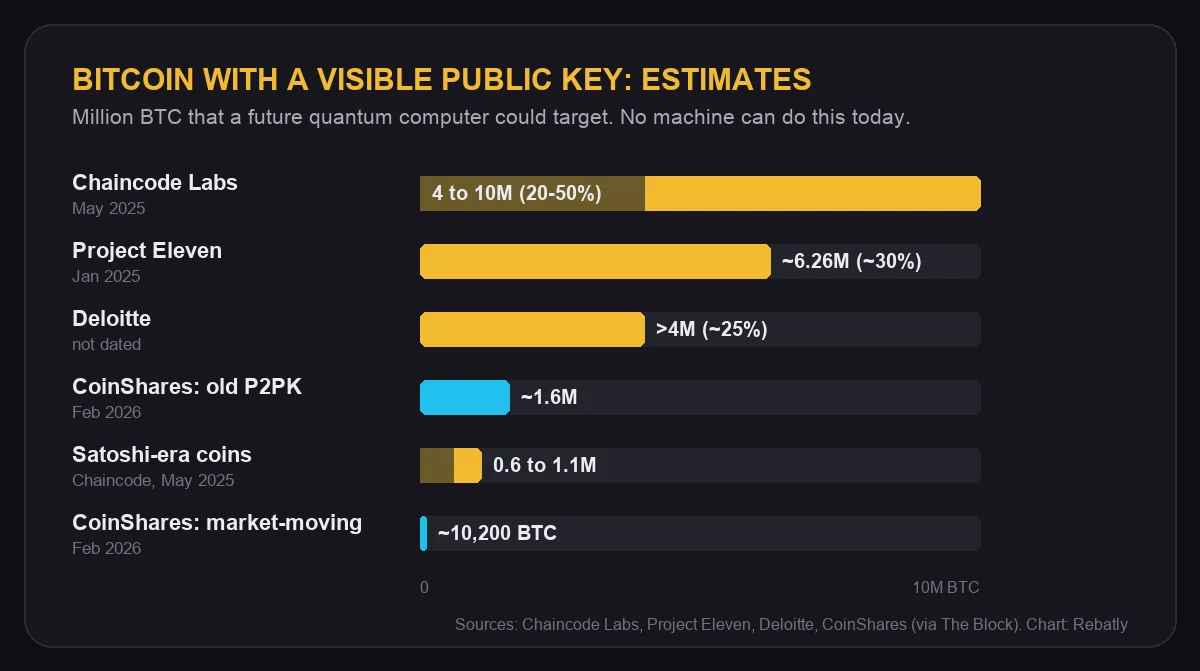
Eine Bitcoin-Adresse zeigt normalerweise nur einen Hash des öffentlichen Schlüssels. Der öffentliche Schlüssel selbst wird sichtbar, wenn Coins von dieser Adresse ausgegeben werden; Coins auf einer wiederverwendeten Adresse liegen also hinter einem Schlüssel, den jeder lesen kann. Manche Output-Typen zeigen den Schlüssel von Anfang an: die Pay-to-Public-Key-Outputs (P2PK) aus den ersten Jahren von Bitcoin und Taproot-Outputs (P2TR). Schätzungen, wie viel Bitcoin hinter einem sichtbaren Schlüssel liegt (Chaincode Labs fasst mehrere zusammen):
| Schätzung von | Wann | Exponierte Bitcoin |
|---|---|---|
| Chaincode Labs | Mai 2025 | Etwa 20% bis 50% des Angebots, 4 Millionen bis 10 Millionen BTC |
| Project Eleven | Januar 2025 | Etwa 6.26 Millionen BTC in etwa 11.1 Millionen Adressen, etwa 30% |
| Deloitte | Ohne Datum | Über 4 Millionen BTC, etwa 25% |
| Chaincode Labs (frühe Coins) | Mai 2025 | 600 000 bis 1.1 Millionen BTC an Coins aus der Satoshi-Ära |
| CoinShares | Februar 2026 | Etwa 1.6 Millionen BTC in alten P2PK-Outputs; nur etwa 10 200 BTC in Beträgen, die groß genug sind, um den Markt zu bewegen |
Die Schätzungen weichen voneinander ab, weil sie Unterschiedliches zählen: Manche schließen jede Adresse ein, deren Schlüssel einmal sichtbar war, andere nur alte P2PK-Coins. Bei Ether ist die Lage ähnlich: Der öffentliche Schlüssel eines Ethereum-Kontos wird nach dessen erster Transaktion sichtbar.
Was „Harvest now, decrypt later“ für Krypto bedeutet
Das britische National Cyber Security Centre beschreibt die Bedrohung so: Daten werden heute gesammelt und gespeichert und später entschlüsselt, sobald es einen Quantencomputer gibt. Die IOSCO sagt, dass manche Quantenrisiken deshalb schon entstehen könnten, oder bereits Realität sein könnten, bevor solche Maschinen gebaut sind. Für Banken geht es um langlebige geheime Daten. Für Blockchains ist das Hauptrisiko ein anderes: gefälschte Signaturen statt entschlüsselter Nachrichten. Öffentliche Schlüssel, die bereits in einem öffentlichen Ledger stehen, lassen sich nicht zurücknehmen; deshalb werden alte und wiederverwendete Adressen am häufigsten diskutiert.
Was die Branche gegen das Quantenrisiko unternimmt
Es geht um Planung und Standards, nicht um einen Notfall:
| Wann | Wer | Was |
|---|---|---|
| 13. Aug. 2024 | NIST | FIPS 203, 204 und 205 veröffentlicht: die ersten Post-Quanten-Standards (ML-KEM, ML-DSA, SLH-DSA) |
| Jan. 2026 | G7 Cyber Expert Group | Ein Fahrplan für den Umstieg des Finanzsektors auf Post-Quanten-Kryptografie |
| Jan. 2026 | Ethereum Foundation | Ein eigenes Post-Quanten-Team; der Fahrplan zielt auf etwa 2029, ohne festes Datum |
| Feb. 2026 | Bitcoin-Entwickler | Entwurf BIP-361: schrittweises Auslaufen alter Signaturen nach einer Migration |
| Mai 2026 | Arbeitsgruppe der G7-Zentralbanken | Eine nicht zu vernachlässigende Wahrscheinlichkeit einer Maschine, die Verschlüsselung knackt, innerhalb eines Jahrzehnts |
| Mai 2026 | Moody's | Das Hauptrisiko liegt bei der Schlüsselkontrolle von Verwahrern, Börsen und Emittenten, nicht beim Ledger |
| Okt. 2026 | Coinbase | Legt Prioritäten für den Umstieg von Bitcoin auf Post-Quanten-Signaturen dar |
| Okt. 2026 | Europol | Wallets sind die wichtigste Schwachstelle; Krypto wird wegen Quantencomputern nicht zusammenbrechen |
| 19. Nov. 2026 | IOSCO | Abschlussbericht: jetzt mit der Vorbereitung beginnen; die Umstellung von Blockchains könnte besonders schwierig sein |
Für Bitcoin sind BIP-360 (inzwischen Pay-to-Merkle-Root, P2MR, genannt) und BIP-361 Entwürfe ohne Aktivierungsdatum, und quantensichere Signaturen bräuchten noch einen eigenen Vorschlag. Die Pläne von Ethereum stehen auf pq.ethereum.org; Decrypt berichtete am 16. November, dass Vitalik Buterin einen Weg unterstützt, Post-Quanten-Signaturen zu bündeln, damit sie bezahlbar bleiben. Solana hat einen optionalen quantenresistenten Tresor. Die NIST-Standards selbst finden sich auf der Website von NIST. Quellen: The Block, Decrypt, The Quantum Insider und die genannten Organisationen.
Wann könnte ein Quantencomputer Bitcoin knacken?
Das weiß niemand, und Rebatly gibt dazu keine Prognose ab. Die IOSCO bezeichnet 2030 bis 2035 als konservative Schätzung und hält fest, dass einige Teilnehmer es früher erwarten; die Gruppe der G7-Zentralbanken spricht nur von einer nicht zu vernachlässigenden Wahrscheinlichkeit innerhalb eines Jahrzehnts. Als Google am 16. Oktober 2026 Fortschritte bei seinem Willow-Chip meldete, sagte der Analyst Nic Carter gegenüber The Block, es gebe keine unmittelbare Bedrohung. Rebatly gibt auch keine Kursprognosen ab. Unser Guide zu Tradingkosten an Tagen mit hoher Volatilität erklärt, was schnelle Märkte mit Spreads und Ausführungen machen.
Was Krypto-Nutzer jetzt prüfen können
• Adress-Wiederverwendung vermeiden: Lass deine Wallet jedes Mal eine neue Empfangsadresse erstellen, und verschiebe Guthaben, die du langfristig hältst, weg von Adressen, von denen du bereits ausgegeben hast.
• Wallet-Software aktuell halten, und zwar nur aus dem offiziellen App Store oder von der Website des Herstellers. Echte Quanten-Upgrades kommen über normale Releases und Netzwerk-Upgrades, öffentlich angekündigt.
• Vorsicht vor „quantensicheren“ Betrugsmaschen: Kein Wallet-Hersteller braucht deine Seed-Phrase für ein Upgrade. Das Nationale Zentrum für Cybersicherheit der Schweiz warnte am 18. August 2026 vor Briefen mit QR-Codes, die für ein Update zur „Quantenresistenz“ nach einer Seed-Phrase fragen, und im Juni 2026 wurden ähnliche Briefe im Namen von Ledger gemeldet. Begegne neuen „Quanten“-Token, Airdrops und Trading-Bots mit derselben Vorsicht; die Warnung der IOSCO vor Quantum Washing gilt auch für sie.
• Frag deine Börse: Wenn du Coins auf einer Börse hältst, schützen deren Schlüssel sie; achte also darauf, was sie zur Post-Quanten-Planung veröffentlicht und dazu, wie sie Kundengelder auf neue Adresstypen umziehen würde.
• Die Grundlagen sind heute wichtiger: Verluste entstehen derzeit durch Phishing und gestohlene Schlüssel. Prüfe 2FA, API-Schlüssel und die Whitelist für Auszahlungen; unser Artikel dazu, was nach einem Datenleck bei einer Krypto-Börse zu tun ist, führt Schritt für Schritt durch.
Dies sind allgemeine Sicherheitsinformationen, keine Finanzberatung.
Wie es weitergeht
• Aufsichtsbehörden: Die IOSCO sagt, Quantencomputing bleibe eine Priorität und Wertpapieraufseher sollten prüfen, ob die Quanten-Aussagen von Unternehmen nicht irreführend sind.
• Bitcoin: Die Debatte über BIP-360, BIP-361 und den Umgang mit alten Coins geht auf der Entwickler-Mailingliste weiter; für nichts davon gibt es ein Aktivierungsdatum.
• Ethereum: Die Forschung zu Post-Quanten-Signaturen und -Konten geht weiter, Änderungen am Mainnet sind für etwa 2029 anvisiert.
• Standards: NIST arbeitet noch an weiteren Algorithmen, darunter FN-DSA und HQC.
Wir aktualisieren diesen Artikel, sobald eine große Blockchain ein Datum für ein Post-Quanten-Upgrade festlegt.
Mit niedrigeren Gebühren traden
Egal, was mit Quantencomputern passiert: Jeder Trade, den du heute machst, kostet eine Gebühr. Registriere dich über Rebatly und ein Teil jeder Tradinggebühr kommt zu dir zurück: bis zu 50% bei Bybit und Bitget, bis zu 40% bei BloFin und OKX, bis zu 60% bei MEXC und bis zu 65% bei OrangeX-Futures. Bei Toobit bringt der Code Rebatly bis zu 60%, gutgeschrieben von Toobit selbst, und BloFin schreibt seine bis zu 40% stündlich selbst gut; die übrigen Rückerstattungen werden täglich in USDT ausgezahlt. Unser Guide dazu, wie eine Gebühren-Rückerstattung funktioniert, erklärt den Rest.
Dieser Artikel berichtet über Nachrichten und ist keine Finanzberatung. Rebatly ist ein unabhängiger Affiliate-Partner; keine Finanzberatung.
Gebühren bei jedem Trade zurückholen
$10M+ Rebates ausgezahlt · Täglich in USDT · Kein Passwort, keine API-Keys – niemals
Schon registriert? Prüfe deine Kontoverknüpfung und Rückerstattung mit @rebatlybot auf Telegram oder kontaktiere unseren Support unter @rebatly.
🔔 Erhalte bei jeder Auszahlung deiner Rückerstattung eine Telegram-Benachrichtigung: Tippe in @rebatlybot auf „Activate notifications“. Neu im Trading? Dein erster Trade in 5 Schritten.
19. November 2026 — veröffentlicht. Quellen: IOSCO, CoinDesk, Cointelegraph, Reuters, The Block, Decrypt, The Quantum Insider, Silicon Republic, Opalesque, NIST, UK National Cyber Security Centre, Google Quantum AI, Chaincode Labs, Project Eleven, Deloitte, CoinShares, Ethereum Foundation, Coinbase, Europol, Moody's, G7 Cyber Expert Group, Nationales Zentrum für Cybersicherheit der Schweiz.