Lỗ hổng ví tiền điện tử trên iPhone: Binance cảnh báo gì về worse_query và cách giữ an toàn
Một lỗ hổng ví tiền điện tử trên iPhone có tên worse_query có thể cho phép một ứng dụng độc hại đọc các tệp mà ứng dụng khác lưu trên điện thoại, Binance cảnh báo trên X ngày 10/11/2026. Binance nêu iOS 26.7.1, 27.0.1 và 27.2 là các phiên bản bị ảnh hưởng và cho biết cụm từ khôi phục (seed phrase), khóa riêng tư và thông tin đăng nhập có thể gặp rủi ro “trên toàn bộ hệ sinh thái”, không chỉ trong ứng dụng của sàn. Rủi ro phụ thuộc vào điều kiện: ứng dụng độc hại phải được cài trước, và các thông tin bí mật phải được lưu ở dạng có thể đọc được. Chưa có vụ trộm nào sử dụng lỗ hổng này được xác nhận. Bài viết này trình bày những gì đã biết, Apple và Binance đã nói gì và các bước người dùng iPhone có thể làm ngay.


Binance đã cảnh báo điều gì
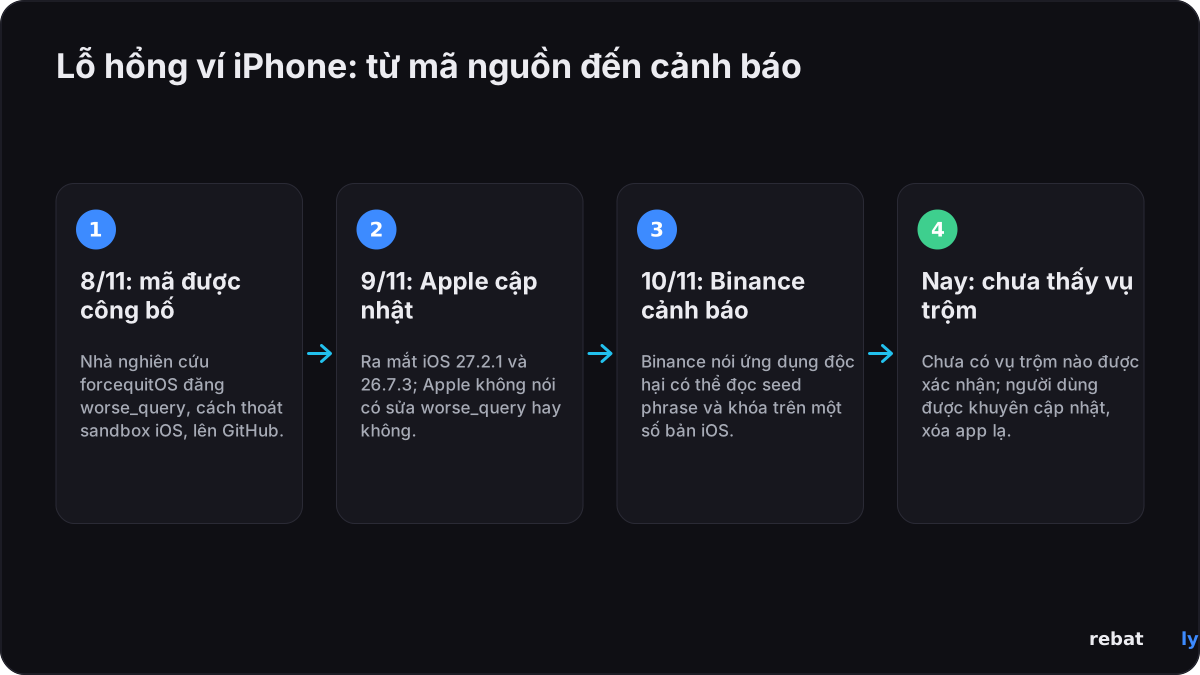
Trong một bài đăng trên X ngày 10/11/2026, Binance cho biết một lỗ hổng mà sàn gọi là worse_query “cho phép ứng dụng độc hại đọc các tệp cục bộ của ứng dụng khác” trên iOS 26.7.1, 27.0.1 và 27.2. Sàn nói thêm: “Đây là vấn đề ở cấp độ iOS, không riêng gì Binance.” Một người phát ngôn của Binance nói với Cointelegraph rằng rủi ro truy cập tệp tiềm ẩn có thể áp dụng trên toàn hệ sinh thái iOS, và Binance chưa ghi nhận trường hợp nào được xác nhận về việc lỗi này bị dùng để xâm nhập ví hay đánh cắp tiền. Tính đến ngày 12/11, Binance chưa đăng thông báo riêng trên trang thông báo hỗ trợ của sàn; bài đăng trên X là tuyên bố công khai duy nhất.
Những iPhone và phiên bản iOS nào bị ảnh hưởng
Các báo cáo đưa ra hai danh sách phiên bản bị ảnh hưởng có phần trùng nhau, và Apple chưa công bố danh sách của riêng mình. Dưới đây là những gì mỗi nguồn cho biết:
| Phiên bản iOS | Thông tin được báo cáo |
|---|---|
| iOS 26.7.1, 27.0.1 và 27.2 | Được Binance nêu là bị ảnh hưởng. BleepingComputer cho biết một công cụ duyệt tệp xây dựng trên kỹ thuật này đã được xác nhận hoạt động trên ba phiên bản này |
| iOS 26.0 đến 26.7.2, và 27.2 | Phạm vi mà chính trang mã nguồn của nhà nghiên cứu đưa ra, theo Decrypt, Bitcoin.com và Cyber Security News |
| iOS 27.2.1 (9/11/2026) | Bản cập nhật mới nhất của Apple. Apple chưa cho biết bản này có khắc phục worse_query hay không; giám đốc bảo mật của SlowMist, 23pds, nói rằng bản này chặn được kỹ thuật đó |
| iOS 26.7.3 (9/11/2026) | Bản cập nhật mới nhất cho iPhone ở lại iOS 26. Apple chưa cho biết bản này có khắc phục worse_query hay không |
Lỗ hổng ví tiền điện tử trên iPhone hoạt động như thế nào
Thông thường, mỗi ứng dụng iPhone chạy trong hộp cát (sandbox) riêng, một khu vực được ngăn cách mà ứng dụng khác không đọc được. worse_query là một cách vượt qua một phần bức tường đó. Một nhà nghiên cứu dùng bí danh forcequitOS đã công bố kỹ thuật này trên GitHub ngày 8/11, ghi công cho một nhà nghiên cứu thứ hai là 0xjohnny, Bitcoin.com và Cointelegraph đưa tin. Kỹ thuật này được mô tả là phiên bản kế nhiệm của một kỹ thuật trước đó có tên bad_query.
Chính các nhà nghiên cứu gọi đây là bản thử nghiệm khái niệm (proof of concept), không phải công cụ tấn công hoàn chỉnh hay bản jailbreak: tự nó không gây hại gì. Để dùng nó nhắm vào ai đó, kẻ tấn công cần đưa được một ứng dụng độc hại lên iPhone của người đó, ví dụ một ứng dụng cài ngoài (sideload) hoặc ký thủ công từ bên ngoài App Store, Bitdefender và Decrypt giải thích. BleepingComputer đưa tin một công cụ có tên WQ Files đã dùng kỹ thuật này để duyệt, xuất, chỉnh sửa và xóa dữ liệu của ứng dụng khác mà không cần jailbreak.
Những ứng dụng crypto nào gặp rủi ro
• Ví tự lưu ký lưu thông tin bí mật trong tệp có thể đọc được: SlowMist cảnh báo rằng một ứng dụng độc hại có thể đọc cụm từ khôi phục “nếu ví lưu chúng trên thiết bị mà không mã hóa”, Cointelegraph đưa tin. Giám đốc bảo mật của SlowMist, 23pds, cũng nêu các tệp keystore và dữ liệu bộ nhớ đệm trình duyệt được lưu không mã hóa, theo Cyber Security News.
• Ứng dụng sàn giao dịch: Binance liệt kê thông tin đăng nhập trong số dữ liệu gặp rủi ro. Ứng dụng sàn không giữ coin của bạn trên điện thoại, nhưng một phiên đăng nhập bị đánh cắp vẫn có thể bị lạm dụng.
• Tệp của chính bạn: cụm từ khôi phục lưu trong ảnh chụp màn hình, ảnh hoặc ghi chú là mục tiêu dễ nhất, Bitdefender lưu ý.
Đọc được một tệp không phải lúc nào cũng có nghĩa là đọc được một khóa dùng được: các ví được xây dựng tốt sẽ mã hóa thông tin bí mật hoặc giữ chúng trong phần cứng bảo mật của iPhone. Mức độ bạn bị lộ phụ thuộc vào cách mỗi ứng dụng lưu dữ liệu, và chưa nguồn nào công bố danh sách các ứng dụng ví bị ảnh hưởng.
Apple nói gì và đã vá những gì
Apple chưa bình luận công khai về worse_query, và BleepingComputer cùng Cointelegraph cho biết họ đã đề nghị Apple bình luận. Ngày 9/11, một ngày sau khi mã được công khai, Apple phát hành iOS 27.2.1, iOS 26.7.3 và, cho các iPhone đời cũ như XS và XR, iOS 18.7.12, theo trang cập nhật bảo mật của hãng.
Ghi chú của iOS 27.2.1 liệt kê chín bản sửa lỗi. Một trong số đó, CVE-2026-113963 trong App Intents, được Apple mô tả là lỗi mà “một ứng dụng có thể truy cập dữ liệu nhạy cảm của người dùng”. Apple không liên kết lỗi này với worse_query, và BleepingComputer lưu ý rằng nhà nghiên cứu được ghi công cho lỗi này mô tả việc truy cập qua App Intents, không phải bộ nhớ App Group mà worse_query sử dụng. Bản sửa lỗi đó không có trong ghi chú của iOS 26.7.3. Apple không đánh dấu bản sửa lỗi nào trong tháng 11 là đã bị khai thác trong thực tế.
Lỗ hổng này có liên quan đến vụ Binance bị hack không?
Không. Cảnh báo được đưa ra chưa đầy hai tuần sau vụ Binance bị hack ngày 29/10/2026, khi khoảng 6.3 tỷ USD bị lấy khỏi hệ thống của chính Binance. Bitdefender và Bitcoin.com đều cho biết lỗ hổng iOS này chưa được liên kết với vụ trộm đó.
Người dùng iPhone nên làm gì ngay bây giờ
• Cập nhật iOS: vào Cài đặt, Cài đặt chung, Cập nhật phần mềm và cài phiên bản mới nhất (iOS 27.2.1, hoặc iOS 26.7.3 nếu bạn ở lại iOS 26). Apple chưa xác nhận đã khắc phục, nhưng không nguồn nào khuyên ở lại phiên bản cũ hơn.
• Cập nhật mọi ứng dụng, đặc biệt là ví và ứng dụng sàn giao dịch, từ App Store.
• Xóa các ứng dụng bạn không tin tưởng, nhất là ứng dụng cài ngoài (sideload) hoặc ký thủ công từ bên ngoài App Store.
• Không lưu cụm từ khôi phục trên điện thoại: không chụp màn hình, không chụp ảnh, không ghi chú, không lưu tệp trên đám mây. Hãy chép tay và cất giữ ngoại tuyến; với số tiền lớn, ví phần cứng giữ khóa hoàn toàn bên ngoài điện thoại.
• Nếu bạn nghi ngờ bị xâm phạm: tạo ví mới trên một thiết bị sạch, chuyển tiền sang ví đó và đăng xuất khỏi mọi phiên đang hoạt động trên tài khoản sàn giao dịch của bạn. Cập nhật iOS không làm cho các thông tin bí mật có thể đã bị đọc trở nên an toàn trở lại.
• Cảnh giác với tin nhắn “cập nhật bảo mật” giả mạo: kẻ lừa đảo sao chép những cảnh báo như thế này. Apple chỉ cung cấp bản cập nhật iOS qua Cài đặt, và không sàn giao dịch hay ví nào sẽ yêu cầu cụm từ khôi phục, mật khẩu hay mã 2FA của bạn. Bài viết của chúng tôi về rò rỉ dữ liệu sàn giao dịch và tin nhắn lừa đảo cho thấy chúng trông như thế nào.
• Kiểm tra tài khoản sàn: rà soát thiết bị đăng nhập, khóa API và danh sách địa chỉ rút tiền, đồng thời luôn bật 2FA.
Đây là thông tin bảo mật chung, không phải lời khuyên tài chính.
Điều gì sẽ diễn ra tiếp theo
• Apple: một tuyên bố hoặc ghi chú bảo mật được cập nhật sẽ làm rõ liệu iOS 27.2.1 và 26.7.3 có chặn được worse_query hay không.
• Nhà phát triển ví: các ứng dụng ví có thể công bố kết quả kiểm tra hoặc bản cập nhật về cách lưu thông tin bí mật trên iOS.
• Cần theo dõi: bất kỳ trường hợp nào được xác nhận về việc tiền bị đánh cắp qua lỗ hổng này; tính đến ngày 12/11 chưa có trường hợp nào được báo cáo.
Chúng tôi sẽ cập nhật bài viết này khi Apple, Binance hoặc các nhà phát triển ví cho biết thêm.
Giao dịch với phí thấp hơn
Giữ điện thoại an toàn giúp bảo vệ tài khoản của bạn, và giữ phí thấp giúp ích cho mọi giao dịch. Đăng ký qua Rebatly và một phần phí giao dịch của mỗi lệnh sẽ quay về với bạn: lên đến 50% trên Bybit và Bitget, lên đến 40% trên BloFin và OKX, lên đến 60% trên MEXC và lên đến 65% với hợp đồng tương lai OrangeX. Trên Toobit, mã Rebatly mang lại hoàn phí lên đến 60%, do chính Toobit ghi có, và BloFin tự ghi có khoản hoàn phí lên đến 40% của mình mỗi giờ; các khoản hoàn phí khác được trả hằng ngày bằng USDT. Hướng dẫn của chúng tôi về cách hoàn phí giao dịch hoạt động giải thích phần còn lại.
Bài viết này đưa tin và không phải lời khuyên tài chính. Rebatly là đơn vị liên kết độc lập; không phải lời khuyên tài chính.
Nhận lại phí trên mọi giao dịch
Đã chi trả $10M+ hoàn phí · Trả hàng ngày bằng USDT · Không bao giờ hỏi mật khẩu hay API key
Đã đăng ký rồi? Kiểm tra liên kết tài khoản và khoản hoàn phí qua @rebatlybot trên Telegram, hoặc liên hệ bộ phận hỗ trợ @rebatly.
🔔 Nhận thông báo Telegram mỗi khi khoản hoàn phí được chi trả: bấm “Activate notifications” trong @rebatlybot. Mới bắt đầu giao dịch? Giao dịch đầu tiên trong 5 bước.
12/11/2026 — xuất bản. Nguồn: Binance, Apple, BleepingComputer, Cointelegraph, Decrypt, Bitdefender, Bitcoin.com, Cyber Security News.