Falha em carteiras cripto no iPhone: o alerta da Binance sobre a worse_query e como se proteger
Uma falha em carteiras cripto no iPhone chamada worse_query pode permitir que um app malicioso leia arquivos que outros apps guardam no celular, alertou a Binance no X em 10 de novembro de 2026. A Binance apontou o iOS 26.7.1, o 27.0.1 e o 27.2 como afetados e disse que seed phrases, chaves privadas e dados de login podem estar em risco "em todo o ecossistema", não só no app dela. O risco depende de condições: o app malicioso precisa estar instalado antes, e os segredos precisam estar guardados de forma legível. Nenhum roubo usando a falha foi confirmado. Este artigo reúne o que se sabe, o que a Apple e a Binance disseram e as medidas que os usuários de iPhone podem tomar agora.
 NO KYCCadastre-se na BloFin
 Cadastre-se na Bybit
 Cadastre-se na OKX
 Cadastre-se na Bitget
 Cadastre-se na MEXC
 Cadastre-se na OrangeX
 Cadastre-se na Toobit
O que a Binance alertou
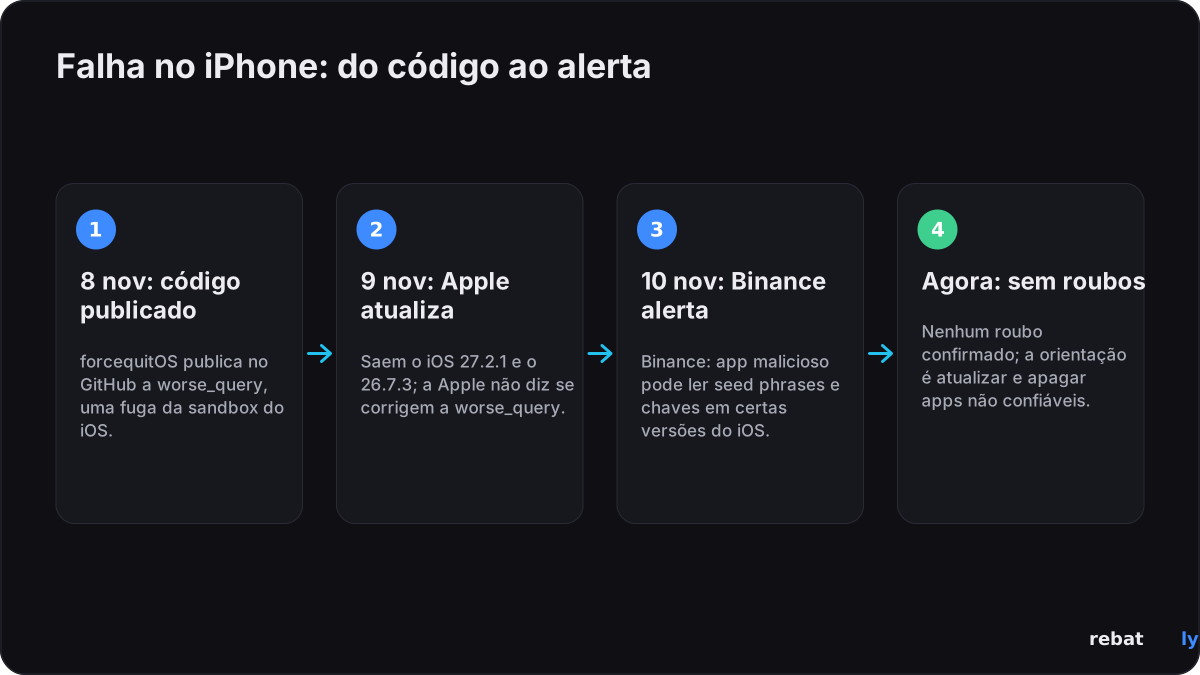
Em um post no X em 10 de novembro de 2026, a Binance disse que uma vulnerabilidade que chamou de worse_query "permite que apps maliciosos leiam arquivos locais de outros apps" no iOS 26.7.1, 27.0.1 e 27.2. E acrescentou: "Este é um problema no nível do iOS, não exclusivo da Binance." Um porta-voz da Binance disse ao Cointelegraph que o risco de acesso a arquivos por trás disso pode valer para todo o ecossistema iOS e que a Binance não tem conhecimento de nenhum caso confirmado de uso do bug para chegar a carteiras ou roubar fundos. Até 12 de novembro, a Binance não tinha publicado um aviso separado na sua página de anúncios de suporte; o post no X é a única declaração pública da empresa.
Quais iPhones e versões do iOS são afetados
As reportagens trazem duas listas de versões afetadas que se sobrepõem, e a Apple não publicou a sua. Veja o que diz cada fonte:
| Versão do iOS | O que foi reportado |
|---|---|
| iOS 26.7.1, 27.0.1 e 27.2 | Apontadas como afetadas pela Binance. O BleepingComputer diz que uma ferramenta de navegação de arquivos baseada na técnica teve funcionamento confirmado nessas três |
| iOS 26.0 a 26.7.2, e 27.2 | A faixa indicada na própria página do código do pesquisador, segundo Decrypt, Bitcoin.com e Cyber Security News |
| iOS 27.2.1 (9 de novembro de 2026) | A atualização mais recente da Apple. A Apple não disse se ela corrige a worse_query; o chefe de segurança da SlowMist, 23pds, diz que ela bloqueia a técnica |
| iOS 26.7.3 (9 de novembro de 2026) | A atualização mais recente para iPhones que continuam no iOS 26. A Apple não disse se ela corrige a worse_query |
Como funciona a falha do iOS
Normalmente, cada app do iPhone roda na sua própria sandbox, uma área isolada que outros apps não conseguem ler. A worse_query é uma forma de contornar parte dessa barreira. Um pesquisador sob pseudônimo conhecido como forcequitOS a publicou no GitHub em 8 de novembro, dando crédito a um segundo pesquisador, 0xjohnny, informaram o Bitcoin.com e o Cointelegraph. Ela é descrita como sucessora de uma técnica anterior chamada bad_query.
Os próprios pesquisadores a chamam de prova de conceito, não de uma ferramenta de ataque pronta nem de um jailbreak: sozinha, ela não faz nada prejudicial. Para usá-la contra alguém, um atacante precisaria colocar um app malicioso no iPhone dessa pessoa, por exemplo um app instalado por sideload ou assinado manualmente, de fora da App Store, explicam a Bitdefender e o Decrypt. O BleepingComputer informa que uma ferramenta chamada WQ Files já usa a técnica para navegar, exportar, editar e apagar dados de outros apps sem jailbreak.
Quais apps cripto estão em risco
• Carteiras de autocustódia que guardam segredos em arquivos legíveis: a SlowMist alertou que um app malicioso poderia ler frases de recuperação "se uma carteira as guardar sem criptografia no dispositivo", informou o Cointelegraph. Seu chefe de segurança, 23pds, também citou keystores e dados de cache do navegador guardados sem criptografia, segundo o Cyber Security News.
• Apps de corretoras: a Binance incluiu credenciais de login entre os dados em risco. Os apps de corretoras não guardam suas moedas no celular, mas uma sessão de login roubada ainda poderia ser usada de forma indevida.
• Seus próprios arquivos: seed phrases salvas em capturas de tela, fotos ou notas são o alvo mais fácil, observa a Bitdefender.
Ler um arquivo nem sempre significa ler uma chave utilizável: carteiras bem construídas criptografam os segredos ou os mantêm no hardware de segurança do iPhone. O quanto você está exposto depende de como cada app guarda seus dados, e nenhuma fonte publicou uma lista de apps de carteira afetados.
O que a Apple diz e o que já corrigiu
A Apple não comentou publicamente a worse_query, e o BleepingComputer e o Cointelegraph disseram ter pedido um comentário à Apple. Em 9 de novembro, um dia depois de o código se tornar público, a Apple lançou o iOS 27.2.1, o iOS 26.7.3 e, para iPhones mais antigos como o XS e o XR, o iOS 18.7.12, segundo sua página de atualizações de segurança.
As notas do iOS 27.2.1 listam nove correções. Uma delas, a CVE-2026-113963 no App Intents, é descrita pela Apple como um problema em que "um app pode conseguir acessar dados confidenciais do usuário". A Apple não a relaciona à worse_query, e o BleepingComputer observa que o pesquisador creditado por ela descreve um acesso pelo App Intents, não pelo armazenamento App Group que a worse_query usa. Essa correção não aparece nas notas do iOS 26.7.3. A Apple não marca nenhuma das correções de novembro como explorada ativamente.
Tem ligação com o hack da Binance?
Não. O alerta veio menos de duas semanas depois do hack da Binance de 29 de outubro de 2026, quando cerca de US$ 6.3 bilhões foram levados dos próprios sistemas da Binance. A Bitdefender e o Bitcoin.com dizem que a falha do iOS não foi relacionada a esse roubo.
Falha em carteiras cripto no iPhone: o que fazer agora
• Atualize o iOS: vá em Ajustes, Geral, Atualização de Software e instale a versão mais recente (iOS 27.2.1, ou iOS 26.7.3 se você continuar no iOS 26). A Apple não confirmou uma correção, mas nenhuma fonte recomenda ficar numa versão mais antiga.
• Atualize todos os apps, principalmente carteiras e apps de corretoras, pela App Store.
• Apague apps em que você não confia, sobretudo apps instalados por sideload ou assinados manualmente, de fora da App Store.
• Mantenha as seed phrases fora do celular: nada de capturas de tela, fotos, notas ou arquivos na nuvem. Anote-as offline; para valores altos, uma hardware wallet mantém as chaves totalmente fora do celular.
• Se suspeitar de comprometimento: crie uma nova carteira em um dispositivo limpo, mova seus fundos para ela e encerre todas as sessões ativas nas suas contas de corretora. Atualizar o iOS não torna seguros de novo os segredos que já possam ter sido lidos.
• Cuidado com mensagens falsas de "atualização de segurança": golpistas copiam alertas como este. A Apple só entrega atualizações do iOS pelos Ajustes, e nenhuma corretora ou carteira vai pedir sua seed phrase, sua senha ou seu código de 2FA. Nosso artigo sobre vazamentos de dados em corretoras e mensagens de golpe mostra como elas são.
• Verifique sua conta na corretora: revise os dispositivos conectados, as chaves de API e sua lista de endereços de saque, e mantenha o 2FA ativado.
Esta é uma informação geral de segurança, não aconselhamento financeiro.
O que vem a seguir
• Apple: uma declaração ou notas de segurança atualizadas esclareceriam se o iOS 27.2.1 e o 26.7.3 fecham a worse_query.
• Criadores de carteiras: os apps de carteira podem publicar verificações ou atualizações sobre como guardam segredos no iOS.
• Fique de olho: em qualquer caso confirmado de fundos roubados por meio da falha; nenhum tinha sido relatado até 12 de novembro.
Vamos atualizar este artigo conforme a Apple, a Binance ou os criadores de carteiras disserem mais.
Opere com taxas menores
Manter seu celular seguro protege sua conta, e manter as taxas baixas ajuda em cada operação. Cadastre-se pela Rebatly e parte de cada taxa de negociação volta para você: até 50% na Bybit e na Bitget, até 40% na BloFin e na OKX, até 60% na MEXC e até 65% nos futuros da OrangeX. Na Toobit, o código Rebatly dá até 60%, creditados pela própria Toobit, e a BloFin credita ela mesma seu cashback de até 40% a cada hora; os demais cashbacks são pagos diariamente em USDT. Nosso guia sobre como funciona o cashback de taxas explica o resto.
Este artigo traz notícias e não é aconselhamento financeiro. A Rebatly é uma afiliada independente; não é aconselhamento financeiro.
Receba cashback das taxas em toda operação
$10M+ pagos em cashback · Pago todo dia em USDT · Nunca pedimos senha nem chaves de API
Já se cadastrou? Confira o seu vínculo e o seu cashback com o @rebatlybot no Telegram, ou fale com o nosso suporte em @rebatly.
🔔 Receba um alerta no Telegram sempre que seu cashback for pago: toque em “Activate notifications” no @rebatlybot. Começando agora? Sua primeira operação em 5 passos.
12 de novembro de 2026 — publicado. Fontes: Binance, Apple, BleepingComputer, Cointelegraph, Decrypt, Bitdefender, Bitcoin.com, Cyber Security News.