iPhone-Sicherheitslücke bei Krypto-Wallets: Wovor Binance bei worse_query warnt und wie du dich schützt
Eine iPhone-Sicherheitslücke bei Krypto-Wallets namens worse_query kann es einer bösartigen App ermöglichen, Dateien zu lesen, die andere Apps auf dem Handy speichern, warnte Binance am 10. November 2026 auf X. Binance nannte iOS 26.7.1, 27.0.1 und 27.2 als betroffen und sagte, Seed-Phrasen, private Schlüssel und Login-Daten könnten „im gesamten Ökosystem“ gefährdet sein, nicht nur in der eigenen App. Das Risiko hängt von Bedingungen ab: Die schädliche App muss zuerst installiert sein, und die Geheimnisse müssen in lesbarer Form gespeichert sein. Ein Diebstahl über die Lücke ist bisher nicht bestätigt. Dieser Artikel fasst zusammen, was bekannt ist, was Apple und Binance gesagt haben und welche Schritte iPhone-Nutzer jetzt unternehmen können.
 NO KYCBei BloFin anmelden
 Bei Bybit anmelden
 Bei OKX anmelden
 Bei Bitget anmelden
 Bei MEXC anmelden
 Bei OrangeX anmelden
 Bei Toobit anmelden
Wovor Binance gewarnt hat
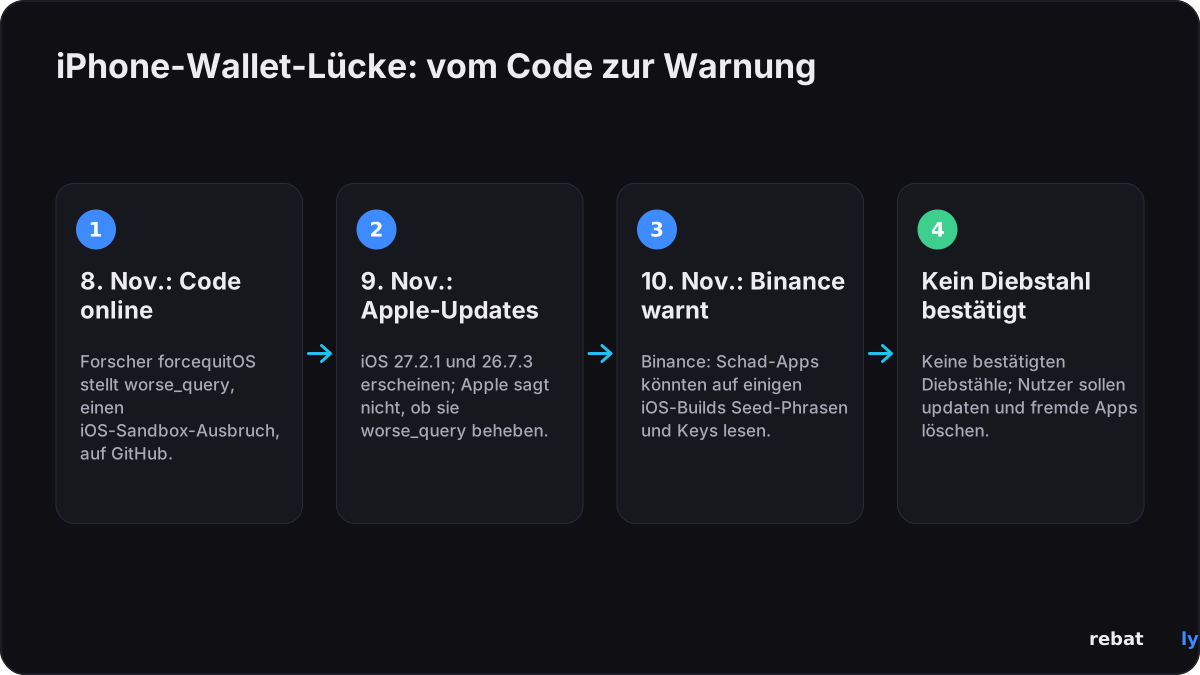
In einem Beitrag auf X am 10. November 2026 erklärte Binance, eine Schwachstelle namens worse_query „ermöglicht es bösartigen Apps, lokale Dateien anderer Apps zu lesen“, und zwar unter iOS 26.7.1, 27.0.1 und 27.2. Binance fügte hinzu: „Dies ist ein Problem auf iOS-Ebene, nicht nur bei Binance.“ Ein Binance-Sprecher sagte gegenüber Cointelegraph, das zugrunde liegende Risiko beim Dateizugriff könne das gesamte iOS-Ökosystem betreffen, und Binance sei kein bestätigter Fall bekannt, in dem der Fehler genutzt wurde, um an Wallets zu gelangen oder Geld zu stehlen. Bis zum 12. November hatte Binance keine eigene Mitteilung auf seiner Support-Ankündigungsseite veröffentlicht; der Beitrag auf X ist seine einzige öffentliche Stellungnahme.
Welche iPhones und iOS-Versionen betroffen sind
Berichte nennen zwei sich überschneidende Listen betroffener Versionen, und Apple hat keine eigene veröffentlicht. Das sagt die jeweilige Quelle:
| iOS-Version | Was berichtet wird |
|---|---|
| iOS 26.7.1, 27.0.1 und 27.2 | Von Binance als betroffen genannt. Laut BleepingComputer funktioniert ein auf der Technik aufbauendes Tool zum Durchsuchen von Dateien nachweislich auf diesen drei |
| iOS 26.0 bis 26.7.2 und 27.2 | Der Bereich, den die Code-Seite des Forschers selbst angibt, laut Decrypt, Bitcoin.com und Cyber Security News |
| iOS 27.2.1 (9. November 2026) | Apples neuestes Update. Apple hat nicht gesagt, ob es worse_query behebt; der Sicherheitschef von SlowMist, 23pds, sagt, es blockiere die Technik |
| iOS 26.7.3 (9. November 2026) | Neuestes Update für iPhones, die bei iOS 26 bleiben. Apple hat nicht gesagt, ob es worse_query behebt |
So funktioniert die iOS-Sicherheitslücke
Jede iPhone-App läuft normalerweise in ihrer eigenen Sandbox, einem abgeschotteten Bereich, den andere Apps nicht lesen können. worse_query ist ein Weg um einen Teil dieser Mauer herum. Ein unter Pseudonym auftretender Forscher namens forcequitOS veröffentlichte die Technik am 8. November auf GitHub und nannte einen zweiten Forscher, 0xjohnny, als Mitwirkenden, berichteten Bitcoin.com und Cointelegraph. Sie gilt als Nachfolger einer früheren Technik namens bad_query.
Die Forscher selbst bezeichnen sie als Proof of Concept, nicht als fertiges Angriffswerkzeug oder Jailbreak: Für sich allein richtet sie keinen Schaden an. Um sie gegen jemanden einzusetzen, müsste ein Angreifer eine bösartige App auf das iPhone dieser Person bringen, zum Beispiel eine per Sideloading installierte oder manuell signierte App von außerhalb des App Store, erklären Bitdefender und Decrypt. BleepingComputer berichtet, dass ein Tool namens WQ Files die Technik bereits nutzt, um ohne Jailbreak die Daten anderer Apps zu durchsuchen, zu exportieren, zu bearbeiten und zu löschen.
Welche Krypto-Apps durch die iOS-Sicherheitslücke gefährdet sind
• Self-Custody-Wallets, die Geheimnisse in lesbaren Dateien speichern: SlowMist warnte, eine bösartige App könne Wiederherstellungsphrasen lesen, „wenn eine Wallet sie unverschlüsselt auf dem Gerät speichert“, berichtete Cointelegraph. Sein Sicherheitschef 23pds nannte laut Cyber Security News außerdem Keystores und zwischengespeicherte Browserdaten, die ohne Verschlüsselung abgelegt sind.
• Börsen-Apps: Binance zählte Login-Daten zu den gefährdeten Daten. Börsen-Apps verwahren deine Coins nicht auf dem Handy, aber eine gestohlene Login-Sitzung könnte trotzdem missbraucht werden.
• Deine eigenen Dateien: Seed-Phrasen in Screenshots, Fotos oder Notizen sind das leichteste Ziel, merkt Bitdefender an.
Eine Datei zu lesen heißt nicht immer, einen nutzbaren Schlüssel zu lesen: Gut gebaute Wallets verschlüsseln Geheimnisse oder bewahren sie in der sicheren Hardware des iPhones auf. Wie stark du betroffen bist, hängt davon ab, wie die jeweilige App ihre Daten speichert, und keine Quelle hat eine Liste betroffener Wallet-Apps veröffentlicht.
Was Apple sagt und behoben hat
Apple hat sich nicht öffentlich zu worse_query geäußert; BleepingComputer und Cointelegraph gaben an, Apple um eine Stellungnahme gebeten zu haben. Am 9. November, einen Tag nach der Veröffentlichung des Codes, brachte Apple laut seiner Seite zu Sicherheitsupdates iOS 27.2.1, iOS 26.7.3 und für ältere iPhones wie das XS und XR iOS 18.7.12 heraus.
Die Hinweise zu iOS 27.2.1 nennen neun Fehlerbehebungen. Eine davon, CVE-2026-113963 in App Intents, beschreibt Apple als Problem, bei dem „eine App möglicherweise auf sensible Nutzerdaten zugreifen kann“. Apple bringt sie nicht mit worse_query in Verbindung, und BleepingComputer merkt an, dass der dafür genannte Forscher einen Zugriff über App Intents beschreibt, nicht über den App-Group-Speicher, den worse_query nutzt. Diese Fehlerbehebung steht nicht in den Hinweisen zu iOS 26.7.3. Apple kennzeichnet keine der November-Fehlerbehebungen als aktiv ausgenutzt.
Hängt es mit dem Binance-Hack zusammen?
Nein. Die Warnung kam weniger als zwei Wochen nach dem Binance-Hack vom 29. Oktober 2026, bei dem etwa $6.3 Milliarden aus Binances eigenen Systemen entwendet wurden. Bitdefender und Bitcoin.com sagen beide, dass die iOS-Lücke nicht mit diesem Diebstahl in Verbindung gebracht wurde.
Was iPhone-Nutzer jetzt tun sollten
• iOS aktualisieren: Gehe zu Einstellungen > Allgemein > Softwareupdate und installiere die neueste Version (iOS 27.2.1 oder iOS 26.7.3, wenn du bei iOS 26 bleibst). Apple hat keine Behebung bestätigt, aber keine Quelle empfiehlt, bei einer älteren Version zu bleiben.
• Jede App aktualisieren, besonders Wallets und Börsen-Apps, über den App Store.
• Apps löschen, denen du nicht vertraust, vor allem per Sideloading installierte oder manuell signierte Apps von außerhalb des App Store.
• Seed-Phrasen nicht auf dem Handy aufbewahren: keine Screenshots, Fotos, Notizen oder Cloud-Dateien. Schreib sie offline auf; bei größeren Beträgen hält eine Hardware-Wallet die Schlüssel ganz vom Handy fern.
• Wenn du einen Angriff vermutest: Erstelle eine neue Wallet auf einem sauberen Gerät, übertrage dein Guthaben dorthin und melde dich bei deinen Börsenkonten von allen aktiven Sitzungen ab. Ein iOS-Update macht Geheimnisse, die möglicherweise bereits ausgelesen wurden, nicht wieder sicher.
• Vorsicht vor gefälschten „Sicherheitsupdate“-Nachrichten: Betrüger kopieren Warnungen wie diese. Apple liefert iOS-Updates nur über die Einstellungen aus, und keine Börse und keine Wallet wird dich jemals nach deiner Seed-Phrase, deinem Passwort oder deinem 2FA-Code fragen. Unser Artikel über Datenlecks bei Börsen und Betrugsnachrichten zeigt, wie sie aussehen.
• Börsenkonto prüfen: Kontrolliere deine Login-Geräte, API-Schlüssel und deine Liste der Auszahlungsadressen und lass 2FA eingeschaltet.
Dies sind allgemeine Sicherheitsinformationen, keine Finanzberatung.
Wie es weitergeht
• Apple: Eine Stellungnahme oder aktualisierte Sicherheitshinweise würden klären, ob iOS 27.2.1 und 26.7.3 worse_query schließen.
• Wallet-Anbieter: Wallet-Apps könnten Prüfungen oder Updates dazu veröffentlichen, wie sie Geheimnisse unter iOS speichern.
• Worauf zu achten ist: jeder bestätigte Fall von Geld, das über die Lücke gestohlen wurde; bis zum 12. November war keiner gemeldet.
Wir aktualisieren diesen Artikel, sobald Apple, Binance oder Wallet-Anbieter mehr sagen.
Mit niedrigeren Gebühren traden
Ein sicheres Handy schützt dein Konto, und niedrige Gebühren helfen bei jedem Trade. Registriere dich über Rebatly und ein Teil jeder Tradinggebühr kommt zu dir zurück: bis zu 50% bei Bybit und Bitget, bis zu 40% bei BloFin und OKX, bis zu 60% bei MEXC und bis zu 65% bei OrangeX-Futures. Bei Toobit bringt der Code Rebatly bis zu 60%, gutgeschrieben von Toobit selbst, und BloFin schreibt seine bis zu 40% stündlich selbst gut; die übrigen Rückerstattungen werden täglich in USDT ausgezahlt. Unser Guide dazu, wie eine Gebühren-Rückerstattung funktioniert, erklärt den Rest.
Dieser Artikel berichtet über Nachrichten und ist keine Finanzberatung. Rebatly ist ein unabhängiger Affiliate-Partner; keine Finanzberatung.
Gebühren bei jedem Trade zurückholen
$10M+ Rebates ausgezahlt · Täglich in USDT · Kein Passwort, keine API-Keys – niemals
Schon registriert? Prüfe deine Kontoverknüpfung und Rückerstattung mit @rebatlybot auf Telegram oder kontaktiere unseren Support unter @rebatly.
🔔 Erhalte bei jeder Auszahlung deiner Rückerstattung eine Telegram-Benachrichtigung: Tippe in @rebatlybot auf „Activate notifications“. Neu im Trading? Dein erster Trade in 5 Schritten.
12. November 2026 — veröffentlicht. Quellen: Binance, Apple, BleepingComputer, Cointelegraph, Decrypt, Bitdefender, Bitcoin.com, Cyber Security News.