Fallo en billeteras cripto del iPhone: qué advirtió Binance sobre worse_query y cómo protegerte
Un fallo en billeteras cripto del iPhone llamado worse_query puede permitir que una app maliciosa lea archivos que otras apps guardan en el teléfono, advirtió Binance en X el 10 de noviembre de 2026. Binance señaló iOS 26.7.1, 27.0.1 y 27.2 como versiones afectadas y dijo que las frases semilla, las claves privadas y los datos de inicio de sesión podrían estar en riesgo "en todo el ecosistema", no solo en su propia app. El riesgo depende de ciertas condiciones: primero tiene que estar instalada la app maliciosa, y los secretos tienen que estar guardados de forma legible. No se ha confirmado ningún robo con este fallo. Este artículo explica lo que se sabe, lo que han dicho Apple y Binance y los pasos que los usuarios de iPhone pueden tomar ahora.
 NO KYCRegístrate en BloFin
 Regístrate en Bybit
 Regístrate en OKX
 Regístrate en Bitget
 Regístrate en MEXC
 Regístrate en OrangeX
 Regístrate en Toobit
Qué advirtió Binance
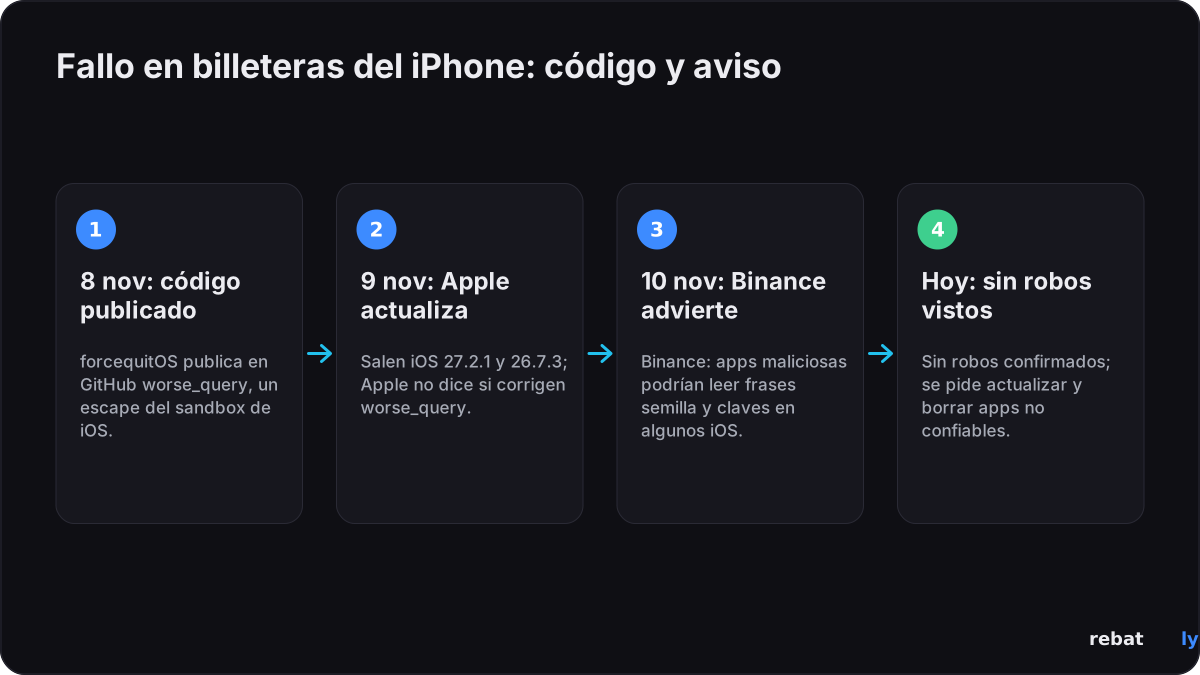
En una publicación en X del 10 de noviembre de 2026, Binance dijo que una vulnerabilidad a la que llamó worse_query "permite que apps maliciosas lean archivos locales de otras apps" en iOS 26.7.1, 27.0.1 y 27.2. Y añadió: "Este es un problema a nivel de iOS, no exclusivo de Binance." Un portavoz de Binance le dijo a Cointelegraph que el riesgo subyacente de acceso a archivos podría aplicarse a todo el ecosistema de iOS y que Binance no conoce ningún caso confirmado en que el fallo se haya usado para llegar a billeteras o robar fondos. Al 12 de noviembre, Binance no había publicado un aviso aparte en su página de anuncios de soporte; la publicación en X es su única declaración pública.
Qué iPhone y qué versiones de iOS están afectados
Los reportes dan dos listas de versiones afectadas que se superponen, y Apple no ha publicado la suya. Esto es lo que dice cada fuente:
| Versión de iOS | Qué se reporta |
|---|---|
| iOS 26.7.1, 27.0.1 y 27.2 | Señaladas como afectadas por Binance. BleepingComputer dice que se confirmó que una herramienta para explorar archivos basada en la técnica funciona en estas tres |
| iOS 26.0 a 26.7.2, y 27.2 | El rango que da la propia página del código del investigador, según Decrypt, Bitcoin.com y Cyber Security News |
| iOS 27.2.1 (9 de noviembre de 2026) | La actualización más reciente de Apple. Apple no ha dicho si corrige worse_query; el jefe de seguridad de SlowMist, 23pds, dice que bloquea la técnica |
| iOS 26.7.3 (9 de noviembre de 2026) | Actualización más reciente para los iPhone que se quedan en iOS 26. Apple no ha dicho si corrige worse_query |
Cómo funciona el fallo de iOS en billeteras cripto
Cada app del iPhone normalmente funciona dentro de su propio sandbox, un área aislada que otras apps no pueden leer. worse_query es una forma de saltarse parte de ese muro. Un investigador con seudónimo conocido como forcequitOS lo publicó en GitHub el 8 de noviembre, dándole crédito a un segundo investigador, 0xjohnny, según informaron Bitcoin.com y Cointelegraph. Se describe como el sucesor de una técnica anterior llamada bad_query.
Los propios investigadores lo llaman una prueba de concepto, no una herramienta de ataque terminada ni un jailbreak: por sí solo no hace nada dañino. Para usarlo contra alguien, un atacante tendría que lograr meter una app maliciosa en el iPhone de esa persona, por ejemplo una app instalada por sideloading o firmada manualmente fuera del App Store, explican Bitdefender y Decrypt. BleepingComputer informa que una herramienta llamada WQ Files ya usa la técnica para explorar, exportar, editar y borrar datos de otras apps sin jailbreak.
Qué apps cripto están en riesgo
• Billeteras de autocustodia que guardan secretos en archivos legibles: SlowMist advirtió que una app maliciosa podría leer las frases de recuperación "si una billetera las guarda sin cifrar en el dispositivo", informó Cointelegraph. Su jefe de seguridad, 23pds, también mencionó keystores y datos de caché del navegador guardados sin cifrado, según Cyber Security News.
• Apps de exchanges: Binance incluyó las credenciales de inicio de sesión entre los datos en riesgo. Las apps de exchanges no guardan tus monedas en el teléfono, pero una sesión robada aún podría usarse de forma indebida.
• Tus propios archivos: las frases semilla guardadas en capturas de pantalla, fotos o notas son el blanco más fácil, señala Bitdefender.
Leer un archivo no siempre significa leer una clave utilizable: las billeteras bien hechas cifran los secretos o los guardan en el hardware seguro del iPhone. Qué tan expuesto estás depende de cómo cada app guarda sus datos, y ninguna fuente ha publicado una lista de apps de billetera afectadas.
Qué dice Apple y qué ha corregido
Apple no ha comentado públicamente sobre worse_query, y BleepingComputer y Cointelegraph dijeron que le habían pedido comentarios a Apple. El 9 de noviembre, un día después de que el código se hiciera público, Apple lanzó iOS 27.2.1, iOS 26.7.3 y, para iPhone más antiguos como el XS y el XR, iOS 18.7.12, según su página de actualizaciones de seguridad.
Las notas de iOS 27.2.1 enumeran nueve correcciones. Una de ellas, CVE-2026-113963 en App Intents, Apple la describe como un problema en el que "una app podría acceder a datos sensibles del usuario". Apple no la vincula con worse_query, y BleepingComputer señala que el investigador al que se le atribuye describe un acceso a través de App Intents, no del almacenamiento App Group que usa worse_query. Esa corrección no aparece en las notas de iOS 26.7.3. Apple no marca ninguna de las correcciones de noviembre como explotada activamente.
¿Está relacionado con el hackeo de Binance?
No. La advertencia llegó menos de dos semanas después del hackeo de Binance del 29 de octubre de 2026, cuando se sustrajeron unos $6.3 mil millones de los propios sistemas de Binance. Bitdefender y Bitcoin.com dicen que el fallo de iOS no se ha vinculado con ese robo.
Qué deben hacer ahora los usuarios de iPhone
• Actualiza iOS: ve a Configuración > General > Actualización de software e instala la versión más reciente (iOS 27.2.1, o iOS 26.7.3 si te quedas en iOS 26). Apple no ha confirmado una corrección, pero ninguna fuente recomienda quedarse en una versión anterior.
• Actualiza todas las apps, sobre todo las billeteras y las apps de exchanges, desde el App Store.
• Borra las apps en las que no confíes, sobre todo las instaladas por sideloading o firmadas manualmente fuera del App Store.
• Mantén las frases semilla fuera del teléfono: nada de capturas de pantalla, fotos, notas ni archivos en la nube. Escríbelas sin conexión; para montos grandes, una billetera de hardware mantiene las claves totalmente fuera del teléfono.
• Si sospechas que tu dispositivo está comprometido: crea una billetera nueva en un dispositivo limpio, mueve tus fondos a ella y cierra todas las sesiones activas de tus cuentas de exchanges. Actualizar iOS no vuelve seguros los secretos que quizá ya se hayan leído.
• Cuidado con los mensajes falsos de "actualización de seguridad": los estafadores copian advertencias como esta. Apple entrega las actualizaciones de iOS solo a través de Configuración, y ningún exchange ni billetera te pedirá nunca tu frase semilla, tu contraseña ni tu código 2FA. Nuestro artículo sobre filtraciones de datos en exchanges y mensajes de estafa muestra cómo se ven.
• Revisa tu cuenta del exchange: comprueba los dispositivos con sesión iniciada, tus claves API y tu lista de direcciones de retiro, y mantén activado el 2FA.
Esta es información general de seguridad, no asesoría financiera.
Qué pasa ahora
• Apple: una declaración o unas notas de seguridad actualizadas aclararían si iOS 27.2.1 y 26.7.3 cierran worse_query.
• Creadores de billeteras: las apps de billetera podrían publicar revisiones o actualizaciones sobre cómo guardan los secretos en iOS.
• Qué vigilar: cualquier caso confirmado de fondos robados mediante el fallo; no se había reportado ninguno al 12 de noviembre.
Actualizaremos este artículo a medida que Apple, Binance o los creadores de billeteras den más información.
Opera con comisiones más bajas
Mantener tu teléfono seguro protege tu cuenta, y mantener bajas las comisiones ayuda en cada operación. Regístrate a través de Rebatly y una parte de cada comisión de trading vuelve a ti: hasta 50% en Bybit y Bitget, hasta 40% en BloFin y OKX, hasta 60% en MEXC y hasta 65% en futuros de OrangeX. En Toobit, el código Rebatly da hasta 60%, acreditado por la propia Toobit, y BloFin acredita por sí misma su reembolso de hasta 40% cada hora; los demás reembolsos se pagan a diario en USDT. Nuestra guía sobre cómo funciona un reembolso de comisiones explica el resto.
Este artículo informa sobre noticias y no es asesoría financiera. Rebatly es un afiliado independiente; no es asesoría financiera.
Recupera comisiones en cada operación
$10M+ en reembolsos pagados · Pagado a diario en USDT · Nunca te pedimos contraseña ni claves API
¿Ya te registraste? Revisa tu vinculación y tu reembolso con @rebatlybot en Telegram, o contacta a nuestro soporte en @rebatly.
🔔 Recibe un aviso en Telegram cada vez que se pague tu reembolso: toca “Activate notifications” en @rebatlybot. ¿Empiezas a operar? Tu primera operación en 5 pasos.
12 de noviembre de 2026 — publicado. Fuentes: Binance, Apple, BleepingComputer, Cointelegraph, Decrypt, Bitdefender, Bitcoin.com, Cyber Security News.