Celah dompet kripto iPhone: peringatan Binance soal worse_query dan cara tetap aman
Celah dompet kripto iPhone bernama worse_query bisa membuat aplikasi jahat membaca file yang disimpan aplikasi lain di ponsel, demikian peringatan Binance di X pada 10 November 2026. Binance menyebut iOS 26.7.1, 27.0.1 dan 27.2 sebagai versi terdampak dan mengatakan seed phrase, private key, dan data login bisa berisiko "di seluruh ekosistem", bukan hanya di aplikasinya sendiri. Risikonya bergantung pada syarat tertentu: aplikasi jahat harus sudah terpasang lebih dulu, dan data rahasia harus tersimpan dalam bentuk yang bisa dibaca. Belum ada pencurian yang terkonfirmasi menggunakan celah ini. Artikel ini menjelaskan apa yang sudah diketahui, apa kata Apple dan Binance, serta langkah yang bisa diambil pengguna iPhone sekarang.
 NO KYCDaftar di BloFin
 Daftar di Bybit
 Daftar di OKX
 Daftar di Bitget
 Daftar di MEXC
 Daftar di OrangeX
 Daftar di Toobit
Apa yang diperingatkan Binance
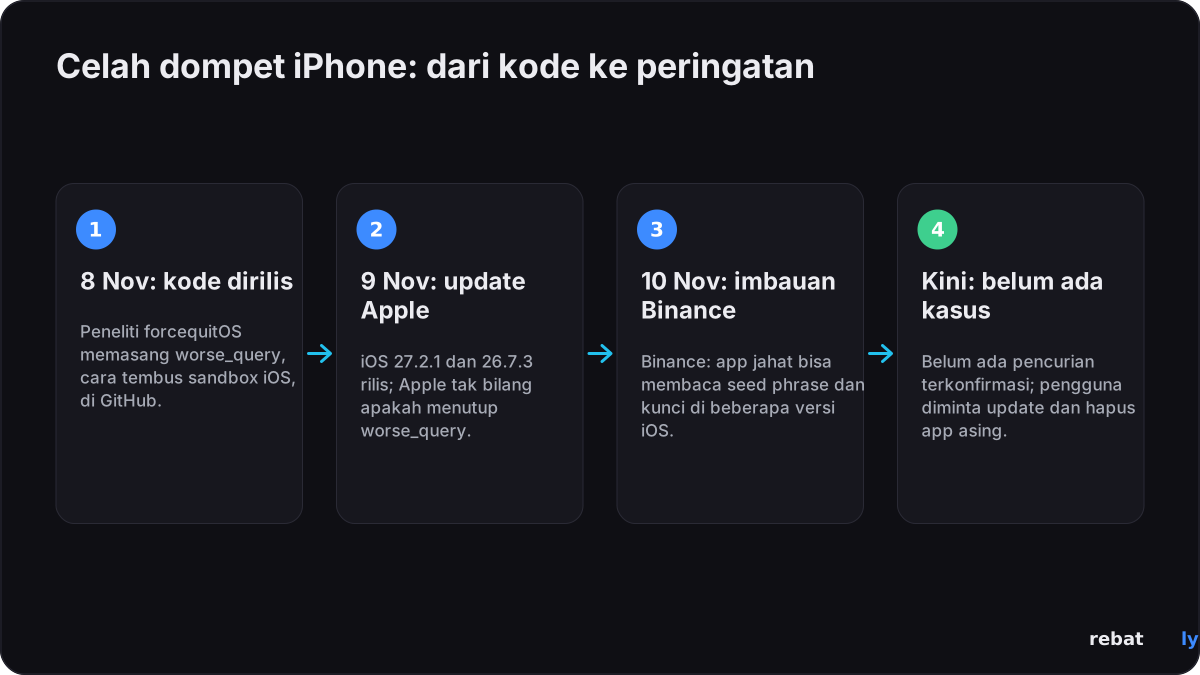
Dalam postingan di X pada 10 November 2026, Binance mengatakan kerentanan yang disebutnya worse_query "memungkinkan aplikasi berbahaya membaca file lokal dari aplikasi lain" di iOS 26.7.1, 27.0.1 dan 27.2. Binance menambahkan: "Ini adalah masalah di level iOS, bukan khusus Binance." Seorang juru bicara Binance mengatakan kepada Cointelegraph bahwa risiko akses file yang mendasarinya mungkin berlaku di seluruh ekosistem iOS dan bahwa Binance tidak mengetahui adanya kasus terkonfirmasi bug ini dipakai untuk menjangkau dompet atau mencuri dana. Per 12 November, Binance belum memasang pemberitahuan terpisah di halaman pengumuman dukungannya; postingan di X itu adalah satu-satunya pernyataan publiknya.
iPhone dan versi iOS mana yang terdampak
Laporan yang ada memberi dua daftar versi terdampak yang saling tumpang tindih, dan Apple belum menerbitkan daftarnya sendiri. Ini kata masing-masing sumber:
| Versi iOS | Yang dilaporkan |
|---|---|
| iOS 26.7.1, 27.0.1 dan 27.2 | Disebut terdampak oleh Binance. BleepingComputer mengatakan alat penjelajah file yang dibangun dengan teknik ini terkonfirmasi berfungsi di ketiga versi tersebut |
| iOS 26.0 hingga 26.7.2, dan 27.2 | Rentang yang tercantum di halaman kode milik peneliti itu sendiri, menurut Decrypt, Bitcoin.com dan Cyber Security News |
| iOS 27.2.1 (9 November 2026) | Update terbaru dari Apple. Apple belum mengatakan apakah update ini memperbaiki worse_query; kepala keamanan SlowMist, 23pds, mengatakan update ini memblokir teknik tersebut |
| iOS 26.7.3 (9 November 2026) | Update terbaru untuk iPhone yang tetap di iOS 26. Apple belum mengatakan apakah update ini memperbaiki worse_query |
Cara kerja celah dompet kripto iPhone ini
Setiap aplikasi iPhone biasanya berjalan di sandbox-nya sendiri, area tertutup yang tidak bisa dibaca aplikasi lain. worse_query adalah cara untuk menembus sebagian dinding itu. Seorang peneliti dengan nama samaran forcequitOS menerbitkannya di GitHub pada 8 November, dengan menyebut peneliti kedua, 0xjohnny, sebagai kontributor, lapor Bitcoin.com dan Cointelegraph. Teknik ini disebut sebagai penerus teknik sebelumnya bernama bad_query.
Para peneliti sendiri menyebutnya proof of concept (bukti konsep), bukan alat serangan yang sudah jadi atau jailbreak: dengan sendirinya, teknik ini tidak melakukan hal berbahaya. Untuk memakainya terhadap seseorang, penyerang harus lebih dulu memasukkan aplikasi jahat ke iPhone orang tersebut, misalnya aplikasi sideload atau aplikasi yang ditandatangani manual dari luar App Store, jelas Bitdefender dan Decrypt. BleepingComputer melaporkan bahwa alat bernama WQ Files sudah memakai teknik ini untuk menjelajah, mengekspor, mengedit, dan menghapus data aplikasi lain tanpa jailbreak.
Aplikasi kripto mana yang berisiko
• Dompet self-custody yang menyimpan data rahasia di file yang bisa dibaca: SlowMist memperingatkan bahwa aplikasi jahat bisa membaca frasa pemulihan "jika sebuah dompet menyimpannya tanpa enkripsi di perangkat", lapor Cointelegraph. Kepala keamanannya, 23pds, juga menyebut keystore dan data cache browser yang disimpan tanpa enkripsi, menurut Cyber Security News.
• Aplikasi exchange: Binance memasukkan kredensial login ke dalam data yang berisiko. Aplikasi exchange tidak menyimpan koinmu di ponsel, tetapi sesi login yang dicuri tetap bisa disalahgunakan.
• File milikmu sendiri: seed phrase yang disimpan di screenshot, foto, atau catatan adalah sasaran paling mudah, catat Bitdefender.
Membaca sebuah file tidak selalu berarti membaca kunci yang bisa dipakai: dompet yang dibuat dengan baik mengenkripsi data rahasia atau menyimpannya di hardware keamanan iPhone. Seberapa besar risikomu bergantung pada cara tiap aplikasi menyimpan datanya, dan belum ada sumber yang menerbitkan daftar aplikasi dompet yang terdampak.
Apa kata Apple dan apa yang sudah ditambal
Apple belum berkomentar secara publik soal worse_query, dan BleepingComputer serta Cointelegraph mengatakan mereka telah meminta komentar Apple. Pada 9 November, sehari setelah kode itu dipublikasikan, Apple merilis iOS 27.2.1, iOS 26.7.3 dan, untuk iPhone lama seperti iPhone XS dan XR, iOS 18.7.12, menurut halaman pembaruan keamanannya.
Catatan iOS 27.2.1 mencantumkan sembilan perbaikan. Salah satunya, CVE-2026-113963 di App Intents, dijelaskan Apple sebagai masalah di mana "sebuah aplikasi mungkin dapat mengakses data sensitif pengguna". Apple tidak mengaitkannya dengan worse_query, dan BleepingComputer mencatat bahwa peneliti yang dikreditkan untuk temuan itu menggambarkan akses lewat App Intents, bukan lewat penyimpanan App Group yang dipakai worse_query. Perbaikan itu tidak ada di catatan iOS 26.7.3. Apple tidak menandai satu pun perbaikan November sebagai sudah dieksploitasi secara nyata (exploited in the wild).
Apakah ini terkait hack Binance?
Tidak. Peringatan ini muncul kurang dari dua minggu setelah hack Binance pada 29 Oktober 2026, ketika sekitar $6.3 miliar diambil dari sistem milik Binance sendiri. Bitdefender dan Bitcoin.com sama-sama mengatakan celah iOS ini belum dikaitkan dengan pencurian tersebut.
Yang perlu dilakukan pengguna iPhone sekarang
• Update iOS: buka Pengaturan, Umum, Pembaruan Perangkat Lunak lalu instal versi terbaru (iOS 27.2.1, atau iOS 26.7.3 jika kamu tetap di iOS 26). Apple belum mengonfirmasi adanya perbaikan, tetapi tidak ada sumber yang menyarankan untuk tetap memakai versi lama.
• Update semua aplikasi, terutama dompet dan aplikasi exchange, dari App Store.
• Hapus aplikasi yang tidak kamu percayai, terutama aplikasi sideload atau yang ditandatangani manual dari luar App Store.
• Jauhkan seed phrase dari ponsel: jangan simpan di screenshot, foto, catatan, atau file cloud. Tulis secara offline; untuk jumlah besar, hardware wallet menyimpan kunci sepenuhnya di luar ponsel.
• Jika kamu mencurigai ada pembobolan: buat dompet baru di perangkat yang bersih, pindahkan dana ke sana, dan keluar dari semua sesi aktif di akun exchange-mu. Update iOS tidak membuat data rahasia yang mungkin sudah terbaca menjadi aman kembali.
• Waspadai pesan "pembaruan keamanan" palsu: penipu meniru peringatan seperti ini. Apple mengirim update iOS hanya melalui Pengaturan, dan exchange atau dompet mana pun tidak akan pernah meminta seed phrase, password, atau kode 2FA kamu. Artikel kami tentang kebocoran data exchange dan pesan penipuan menunjukkan seperti apa bentuknya.
• Periksa akun exchange-mu: tinjau perangkat login, API key, dan daftar alamat penarikan, dan pastikan 2FA tetap aktif.
Ini adalah informasi keamanan umum, bukan nasihat keuangan.
Apa yang terjadi selanjutnya
• Apple: pernyataan atau catatan keamanan yang diperbarui akan memastikan apakah iOS 27.2.1 dan 26.7.3 menutup worse_query.
• Pembuat dompet: aplikasi dompet mungkin menerbitkan pemeriksaan atau update tentang cara mereka menyimpan data rahasia di iOS.
• Yang perlu diperhatikan: kasus terkonfirmasi dana yang dicuri lewat celah ini; belum ada yang dilaporkan per 12 November.
Kami akan memperbarui artikel ini saat Apple, Binance, atau pembuat dompet memberi keterangan lebih lanjut.
Trading dengan biaya lebih rendah
Menjaga keamanan ponselmu melindungi akunmu, dan menjaga biaya tetap rendah membantu setiap trade. Daftar lewat Rebatly dan sebagian dari setiap biaya trading kembali kepadamu: hingga 50% di Bybit dan Bitget, hingga 40% di BloFin dan OKX, hingga 60% di MEXC, dan hingga 65% di futures OrangeX. Di Toobit, kode Rebatly memberi hingga 60%, yang dikreditkan langsung oleh Toobit, dan BloFin sendiri mengkreditkan cashback hingga 40% miliknya setiap jam; cashback lainnya dibayarkan setiap hari dalam USDT. Panduan kami tentang cara kerja cashback biaya trading menjelaskan selebihnya.
Artikel ini melaporkan berita dan bukan nasihat keuangan. Rebatly adalah afiliasi independen; bukan nasihat keuangan.
Dapatkan fee kembali di setiap trade
$10M+ cashback sudah dibayarkan · Dibayar setiap hari dalam USDT · Tak pernah minta password atau API key
Sudah daftar? Cek link dan cashback kamu lewat @rebatlybot di Telegram, atau hubungi support kami di @rebatly.
🔔 Dapatkan notifikasi Telegram setiap kali cashback kamu dibayarkan: ketuk “Activate notifications” di @rebatlybot. Baru mulai trading? Trade pertamamu dalam 5 langkah.
12 November 2026 — diterbitkan. Sumber: Binance, Apple, BleepingComputer, Cointelegraph, Decrypt, Bitdefender, Bitcoin.com, Cyber Security News.