Уязвимость iPhone для криптокошельков: о чём Binance предупредила в связи с worse_query и как защититься
Уязвимость iPhone для криптокошельков под названием worse_query может позволить вредоносному приложению читать файлы, которые другие приложения хранят на телефоне, — об этом Binance предупредила в X 10 ноября 2026 года. Binance назвала затронутыми версии iOS 26.7.1, 27.0.1 и 27.2 и заявила, что под угрозой могут оказаться сид-фразы, приватные ключи и данные для входа «во всей экосистеме», а не только в её собственном приложении. Риск зависит от условий: сначала на телефон должно быть установлено вредоносное приложение, а секретные данные должны храниться в читаемом виде. Ни одной кражи с использованием этой уязвимости не подтверждено. В этой статье — что известно, что сказали Apple и Binance и какие шаги пользователи iPhone могут предпринять уже сейчас.
 NO KYCРегистрация на BloFin
 Регистрация на Bybit
 Регистрация на OKX
 Регистрация на Bitget
 Регистрация на MEXC
 Регистрация на OrangeX
 Регистрация на Toobit
О чём предупредила Binance
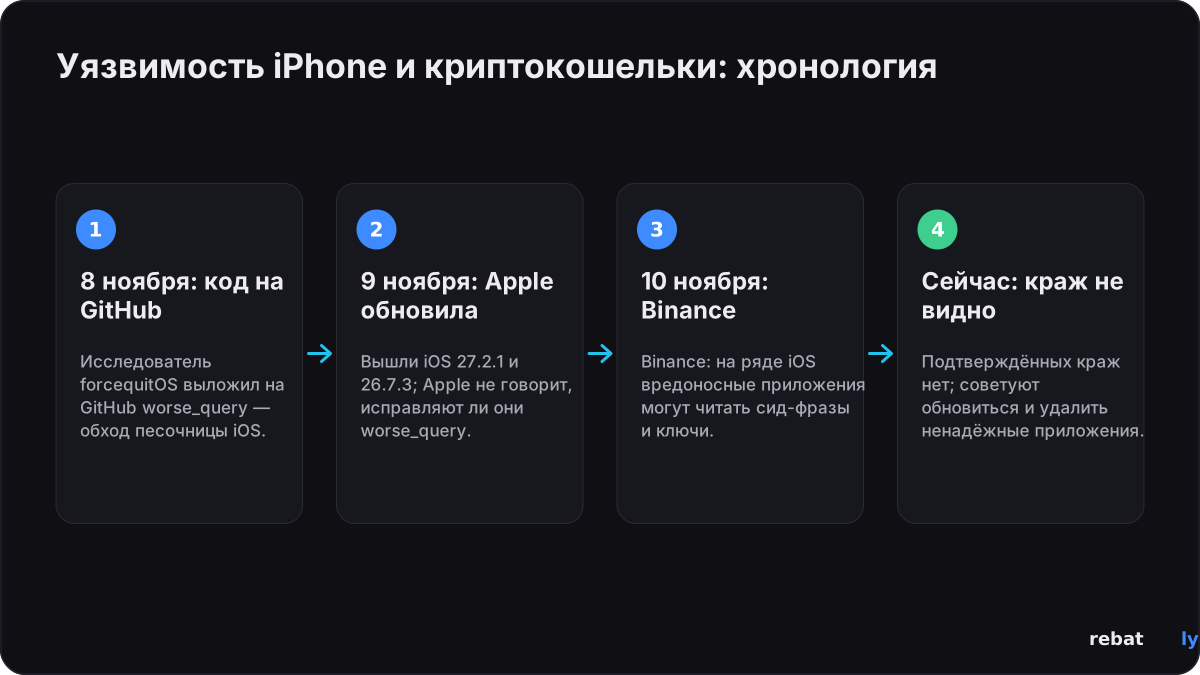
В посте в X 10 ноября 2026 года Binance заявила, что уязвимость, которую она назвала worse_query, «позволяет вредоносным приложениям читать локальные файлы других приложений» на iOS 26.7.1, 27.0.1 и 27.2. Компания добавила: «Это проблема на уровне iOS, она касается не только Binance». Представитель Binance сообщил Cointelegraph, что лежащий в основе риск доступа к файлам может касаться всей экосистемы iOS и что Binance не известно ни об одном подтверждённом случае использования этой ошибки для доступа к кошелькам или кражи средств. По состоянию на 12 ноября Binance не опубликовала отдельного уведомления на странице объявлений поддержки; пост в X — её единственное публичное заявление.
Какие iPhone и версии iOS затронуты
В сообщениях приводятся два частично совпадающих списка затронутых версий, а собственный список Apple не публиковала. Вот что говорит каждый источник:
| Версия iOS | Что сообщается |
|---|---|
| iOS 26.7.1, 27.0.1 и 27.2 | Названы затронутыми в сообщении Binance. По данным BleepingComputer, работа инструмента для просмотра файлов, построенного на этой технике, подтверждена на всех трёх версиях |
| iOS с 26.0 до 26.7.2, а также 27.2 | Диапазон, указанный на странице с кодом самого исследователя, по данным Decrypt, Bitcoin.com и Cyber Security News |
| iOS 27.2.1 (9 ноября 2026 года) | Последнее обновление Apple. Apple не сообщила, исправляет ли оно worse_query; руководитель службы безопасности SlowMist 23pds говорит, что оно блокирует эту технику |
| iOS 26.7.3 (9 ноября 2026 года) | Последнее обновление для iPhone, остающихся на iOS 26. Apple не сообщила, исправляет ли оно worse_query |
Как работает уязвимость iOS для криптокошельков
Каждое приложение на iPhone обычно работает в собственной песочнице — изолированной области, которую другие приложения не могут читать. worse_query — это способ обойти часть этой стены. Исследователь под псевдонимом forcequitOS опубликовал её на GitHub 8 ноября, отметив вклад второго исследователя, 0xjohnny, сообщили Bitcoin.com и Cointelegraph. Её описывают как преемницу более ранней техники под названием bad_query.
Сами исследователи называют её доказательством концепции (proof of concept), а не готовым инструментом для атак и не джейлбрейком: сама по себе она ничего вредного не делает. Чтобы применить её против кого-то, злоумышленнику нужно установить вредоносное приложение на iPhone этого человека, например приложение, загруженное в обход App Store (сайдлоадинг) или подписанное вручную, поясняют Bitdefender и Decrypt. BleepingComputer сообщает, что инструмент под названием WQ Files уже использует эту технику, чтобы просматривать, экспортировать, изменять и удалять данные других приложений без джейлбрейка.
Какие криптоприложения под угрозой
• Некастодиальные кошельки, которые хранят секретные данные в читаемых файлах: SlowMist предупредила, что вредоносное приложение может прочитать фразы восстановления, «если кошелёк хранит их на устройстве в незашифрованном виде», сообщил Cointelegraph. Руководитель службы безопасности компании 23pds также назвал хранилища ключей (keystore) и кэш браузера, хранящиеся без шифрования, по данным Cyber Security News.
• Приложения бирж: Binance включила данные для входа в список данных под угрозой. Приложения бирж не хранят ваши монеты на телефоне, но украденной сессией входа всё равно могут злоупотребить.
• Ваши собственные файлы: сид-фразы, сохранённые на скриншотах, фото или в заметках, — самая лёгкая цель, отмечает Bitdefender.
Прочитать файл — не всегда значит получить пригодный к использованию ключ: хорошо сделанные кошельки шифруют секретные данные или хранят их в защищённом оборудовании iPhone. Насколько вы уязвимы, зависит от того, как каждое приложение хранит свои данные, и ни один источник не опубликовал список затронутых приложений-кошельков.
Что говорит Apple и что она исправила
Apple публично не комментировала worse_query; BleepingComputer и Cointelegraph сообщили, что запросили у Apple комментарий. 9 ноября, через день после публикации кода, Apple выпустила iOS 27.2.1, iOS 26.7.3 и, для более старых iPhone, таких как XS и XR, iOS 18.7.12, согласно её странице обновлений безопасности.
В примечаниях к iOS 27.2.1 перечислены девять исправлений. Одно из них, CVE-2026-113963 в App Intents, Apple описывает как проблему, при которой «приложение может получить доступ к конфиденциальным данным пользователя». Apple не связывает его с worse_query, а BleepingComputer отмечает, что исследователь, которому приписано это открытие, описывает доступ через App Intents, а не через хранилище App Group, которое использует worse_query. В примечаниях к iOS 26.7.3 этого исправления нет. Ни одно из ноябрьских исправлений Apple не отмечает как уже используемое злоумышленниками в реальных атаках.
Связано ли это со взломом Binance?
Нет. Предупреждение появилось менее чем через две недели после взлома Binance 29 октября 2026 года, когда из собственных систем Binance было похищено около $6.3 млрд. И Bitdefender, и Bitcoin.com говорят, что связь уязвимости iOS с этой кражей не установлена.
Что пользователям iPhone делать сейчас
• Обновите iOS: откройте «Настройки», «Основные», «Обновление ПО» и установите последнюю версию (iOS 27.2.1 или iOS 26.7.3, если вы остаётесь на iOS 26). Apple не подтвердила исправление, но ни один источник не рекомендует оставаться на более старой версии.
• Обновите все приложения, особенно кошельки и приложения бирж, через App Store.
• Удалите приложения, которым не доверяете, прежде всего установленные в обход App Store или подписанные вручную.
• Не храните сид-фразы на телефоне: никаких скриншотов, фото, заметок или файлов в облаке. Записывайте их офлайн; для крупных сумм аппаратный кошелёк позволяет вообще не держать ключи на телефоне.
• Если подозреваете взлом: создайте новый кошелёк на чистом устройстве, переведите на него средства и выйдите из всех активных сессий в аккаунтах на биржах. Обновление iOS не делает снова безопасными секретные данные, которые, возможно, уже были прочитаны.
• Остерегайтесь фальшивых сообщений об «обновлении безопасности»: мошенники копируют подобные предупреждения. Apple распространяет обновления iOS только через «Настройки», и ни одна биржа или кошелёк никогда не попросит вашу сид-фразу, пароль или код 2FA. Наша статья об утечках данных бирж и мошеннических сообщениях показывает, как они выглядят.
• Проверьте аккаунт на бирже: просмотрите устройства входа, API-ключи и список адресов для вывода, и не отключайте 2FA.
Это общая информация о безопасности, а не финансовая рекомендация.
Что будет дальше
• Apple: заявление или обновлённые примечания по безопасности прояснили бы, закрывают ли iOS 27.2.1 и 26.7.3 уязвимость worse_query.
• Разработчики кошельков: приложения-кошельки могут опубликовать проверки или обновления, касающиеся того, как они хранят секретные данные на iOS.
• За чем следить: любой подтверждённый случай кражи средств через эту уязвимость; по состоянию на 12 ноября о таких случаях не сообщалось.
Мы обновим эту статью, когда Apple, Binance или разработчики кошельков сообщат больше.
Торгуйте с меньшими комиссиями
Защищённый телефон защищает ваш аккаунт, а низкие комиссии помогают в каждой сделке. Зарегистрируйтесь через Rebatly, и часть каждой торговой комиссии будет возвращаться вам: до 50% на Bybit и Bitget, до 40% на BloFin и OKX, до 60% на MEXC и до 65% на фьючерсах OrangeX. На Toobit код Rebatly даёт до 60%, рибейт начисляет сам Toobit, а BloFin сам начисляет свои до 40% каждый час; остальные рибейты выплачиваются ежедневно в USDT. Подробности — в нашем гайде о том, как работает рибейт комиссии.
Эта статья носит новостной характер и не является финансовой рекомендацией. Rebatly — независимый партнёр; не является финансовой рекомендацией.
Возвращайте комиссию с каждой сделки
$10M+ рибейтов выплачено · Выплаты ежедневно в USDT · Никогда не просим пароль и API-ключи
Уже зарегистрировались? Проверьте привязку аккаунта и рибейт через бота @rebatlybot в Telegram или обратитесь в поддержку @rebatly.
🔔 Получайте уведомление в Telegram при каждой выплате рибейта: нажмите «Activate notifications» в @rebatlybot. Только начинаете торговать? Первая сделка за 5 шагов.
12 ноября 2026 года — опубликовано. Источники: Binance, Apple, BleepingComputer, Cointelegraph, Decrypt, Bitdefender, Bitcoin.com, Cyber Security News.