Faille iPhone des portefeuilles crypto : l'alerte de Binance sur worse_query et comment vous protéger
Une faille iPhone touchant les portefeuilles crypto, baptisée worse_query, peut permettre à une app malveillante de lire les fichiers que d'autres apps conservent sur le téléphone, a averti Binance sur X le 10 novembre 2026. Binance a cité iOS 26.7.1, 27.0.1 et 27.2 comme versions concernées et a indiqué que les phrases de récupération, les clés privées et les identifiants de connexion pourraient être menacés « dans tout l'écosystème », et pas seulement dans sa propre app. Le risque dépend de conditions précises : l'app malveillante doit d'abord être installée, et les secrets doivent être stockés sous une forme lisible. Aucun vol exploitant la faille n'a été confirmé. Cet article présente ce que l'on sait, ce qu'Apple et Binance ont déclaré et les mesures que les utilisateurs d'iPhone peuvent prendre dès maintenant.
 NO KYCS'inscrire sur BloFin
 S'inscrire sur Bybit
 S'inscrire sur OKX
 S'inscrire sur Bitget
 S'inscrire sur MEXC
 S'inscrire sur OrangeX
 S'inscrire sur Toobit
Ce contre quoi Binance a mis en garde
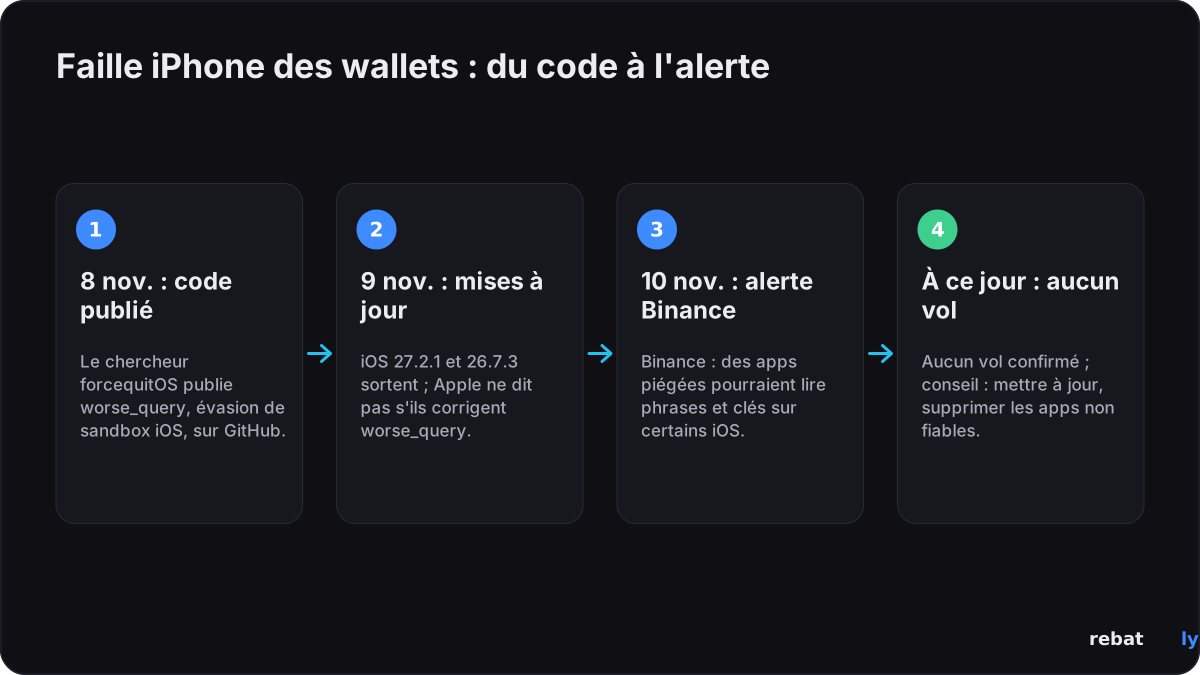
Dans une publication sur X le 10 novembre 2026, Binance a déclaré qu'une vulnérabilité qu'elle appelle worse_query « permet à des apps malveillantes de lire les fichiers locaux d'autres apps » sur iOS 26.7.1, 27.0.1 et 27.2. Elle a ajouté : « Il s'agit d'un problème au niveau d'iOS, qui ne concerne pas uniquement Binance. » Un porte-parole de Binance a indiqué à Cointelegraph que le risque d'accès aux fichiers sous-jacent pourrait s'étendre à l'ensemble de l'écosystème iOS et que Binance n'a connaissance d'aucun cas confirmé d'utilisation de la faille pour atteindre des portefeuilles ou voler des fonds. Au 12 novembre, Binance n'avait pas publié d'avis distinct sur sa page d'annonces du support ; la publication sur X est sa seule déclaration publique.
Quels iPhone et quelles versions d'iOS sont concernés
Les sources donnent deux listes de versions concernées qui se recoupent en partie, et Apple n'a pas publié la sienne. Voici ce que dit chaque source :
| Version d'iOS | Ce qui est rapporté |
|---|---|
| iOS 26.7.1, 27.0.1 et 27.2 | Versions citées comme concernées par Binance. Selon BleepingComputer, il a été confirmé qu'un outil d'exploration de fichiers fondé sur cette technique fonctionne sur ces trois versions |
| iOS 26.0 à 26.7.2, et 27.2 | La plage indiquée sur la page de code du chercheur lui-même, selon Decrypt, Bitcoin.com et Cyber Security News |
| iOS 27.2.1 (9 novembre 2026) | La dernière mise à jour d'Apple. Apple n'a pas dit si elle corrige worse_query ; le responsable de la sécurité de SlowMist, 23pds, affirme qu'elle bloque la technique |
| iOS 26.7.3 (9 novembre 2026) | Dernière mise à jour pour les iPhone qui restent sur iOS 26. Apple n'a pas dit si elle corrige worse_query |
Comment fonctionne la faille iOS
Chaque app iPhone s'exécute normalement dans son propre bac à sable (sandbox), une zone cloisonnée que les autres apps ne peuvent pas lire. worse_query permet de contourner une partie de cette cloison. Un chercheur connu sous le pseudonyme forcequitOS l'a publiée sur GitHub le 8 novembre, en créditant un second chercheur, 0xjohnny, ont rapporté Bitcoin.com et Cointelegraph. Elle est présentée comme l'héritière d'une technique antérieure appelée bad_query.
Les chercheurs eux-mêmes la qualifient de preuve de concept, et non d'outil d'attaque abouti ni de jailbreak : à elle seule, elle ne fait rien de nuisible. Pour l'utiliser contre quelqu'un, un attaquant devrait réussir à installer une app malveillante sur l'iPhone de cette personne, par exemple une app installée par sideloading ou signée manuellement, obtenue en dehors de l'App Store, expliquent Bitdefender et Decrypt. BleepingComputer rapporte qu'un outil appelé WQ Files utilise déjà la technique pour parcourir, exporter, modifier et supprimer les données d'autres apps sans jailbreak.
Quelles apps crypto sont exposées
• Les portefeuilles en auto-conservation qui stockent les secrets dans des fichiers lisibles : SlowMist a averti qu'une app malveillante pourrait lire les phrases de récupération « si un portefeuille les stocke sans chiffrement sur l'appareil », a rapporté Cointelegraph. Son responsable de la sécurité, 23pds, a également cité les keystores et les données de navigateur en cache stockés sans chiffrement, selon Cyber Security News.
• Les apps de plateformes d'échange : Binance a inclus les identifiants de connexion parmi les données menacées. Les apps de plateformes ne conservent pas vos cryptos sur le téléphone, mais une session de connexion volée pourrait tout de même être utilisée à mauvais escient.
• Vos propres fichiers : les phrases de récupération enregistrées dans des captures d'écran, des photos ou des notes sont la cible la plus facile, note Bitdefender.
Lire un fichier ne signifie pas toujours lire une clé exploitable : les portefeuilles bien conçus chiffrent les secrets ou les conservent dans le matériel sécurisé de l'iPhone. Votre degré d'exposition dépend de la façon dont chaque app stocke ses données, et aucune source n'a publié de liste des apps de portefeuille concernées.
Ce qu'Apple dit et a corrigé
Apple ne s'est pas exprimée publiquement sur worse_query, et BleepingComputer et Cointelegraph ont indiqué avoir sollicité Apple pour un commentaire. Le 9 novembre, un jour après la publication du code, Apple a publié iOS 27.2.1, iOS 26.7.3 et, pour les iPhone plus anciens comme les XS et XR, iOS 18.7.12, selon sa page des mises à jour de sécurité.
Les notes d'iOS 27.2.1 recensent neuf correctifs. L'un d'eux, CVE-2026-113963 dans App Intents, est décrit par Apple comme un problème où « une app peut être en mesure d'accéder à des données sensibles de l'utilisateur ». Apple ne le relie pas à worse_query, et BleepingComputer note que le chercheur crédité pour cette faille décrit un accès via App Intents, et non via le stockage App Group qu'utilise worse_query. Ce correctif ne figure pas dans les notes d'iOS 26.7.3. Apple n'indique pour aucun des correctifs de novembre qu'il a été exploité activement.
Est-ce lié au piratage de Binance ?
Non. L'alerte est arrivée moins de deux semaines après le piratage de Binance du 29 octobre 2026, lors duquel environ 6.3 milliards de dollars ont été dérobés dans les propres systèmes de Binance. Bitdefender et Bitcoin.com indiquent tous deux que la faille iOS n'a pas été reliée à ce vol.
Faille iPhone et portefeuilles crypto : que faire maintenant
• Mettez à jour iOS : allez dans Réglages, Général, Mise à jour logicielle et installez la dernière version (iOS 27.2.1, ou iOS 26.7.3 si vous restez sur iOS 26). Apple n'a pas confirmé de correctif, mais aucune source ne recommande de rester sur une version plus ancienne.
• Mettez à jour toutes vos apps, en particulier les portefeuilles et les apps de plateformes d'échange, depuis l'App Store.
• Supprimez les apps auxquelles vous ne faites pas confiance, surtout les apps installées par sideloading ou signées manuellement, obtenues en dehors de l'App Store.
• Gardez vos phrases de récupération hors du téléphone : pas de captures d'écran, de photos, de notes ni de fichiers dans le cloud. Notez-les hors ligne ; pour des montants importants, un portefeuille matériel garde les clés entièrement hors du téléphone.
• Si vous soupçonnez une compromission : créez un nouveau portefeuille sur un appareil sain, transférez-y vos fonds et déconnectez toutes les sessions actives de vos comptes sur les plateformes d'échange. Mettre à jour iOS ne remet pas en sécurité des secrets qui ont peut-être déjà été lus.
• Méfiez-vous des faux messages de « mise à jour de sécurité » : les arnaqueurs copient les alertes comme celle-ci. Apple ne distribue les mises à jour d'iOS que via Réglages, et aucune plateforme ni aucun portefeuille ne vous demandera jamais votre phrase de récupération, votre mot de passe ou votre code 2FA. Notre article sur les fuites de données des plateformes et les messages frauduleux montre à quoi ils ressemblent.
• Vérifiez votre compte sur la plateforme : contrôlez les appareils connectés, les clés API et votre liste d'adresses de retrait, et gardez la 2FA activée.
Ceci est une information générale de sécurité, et non un conseil financier.
Et ensuite
• Apple : une déclaration ou des notes de sécurité mises à jour permettraient de savoir si iOS 27.2.1 et 26.7.3 corrigent worse_query.
• Éditeurs de portefeuilles : les apps de portefeuille pourraient publier des vérifications ou des mises à jour sur la façon dont elles stockent les secrets sur iOS.
• À surveiller : tout cas confirmé de fonds volés grâce à la faille ; aucun n'avait été signalé au 12 novembre.
Nous mettrons cet article à jour à mesure qu'Apple, Binance ou les éditeurs de portefeuilles en diront plus.
Tradez avec des frais réduits
Sécuriser votre téléphone protège votre compte, et garder des frais bas profite à chaque trade. Inscrivez-vous via Rebatly et une partie des frais de chacun de vos trades vous revient : jusqu'à 50% sur Bybit et Bitget, jusqu'à 40% sur BloFin et OKX, jusqu'à 60% sur MEXC et jusqu'à 65% sur les contrats à terme OrangeX. Sur Toobit, le code Rebatly donne jusqu'à 60%, crédités directement par Toobit, et BloFin crédite elle-même jusqu'à 40% toutes les heures ; les autres remises sont versées chaque jour en USDT. Notre guide sur le fonctionnement d'une remise sur frais explique le reste.
Cet article relate l'actualité et ne constitue pas un conseil financier. Rebatly est un affilié indépendant ; ceci n'est pas un conseil financier.
Récupérez une partie de vos frais sur chaque trade
$10M+ de remises versées · Versement quotidien en USDT · Jamais de mot de passe ni de clé API
Déjà inscrit ? Vérifiez le rattachement de votre compte et votre remise avec @rebatlybot sur Telegram, ou contactez notre support @rebatly.
🔔 Recevez une alerte Telegram à chaque versement de votre remise : appuyez sur « Activate notifications » dans @rebatlybot. Vous débutez ? Votre premier trade en 5 étapes.
12 novembre 2026 — publication. Sources : Binance, Apple, BleepingComputer, Cointelegraph, Decrypt, Bitdefender, Bitcoin.com, Cyber Security News.