iPhone crypto wallet flaw: ang babala ng Binance tungkol sa worse_query at paano manatiling ligtas
Ang isang iPhone crypto wallet flaw na tinatawag na worse_query ay puwedeng magpabasa sa isang malicious app ng mga file na iniimbak ng ibang apps sa phone, babala ng Binance sa X noong 10 Nobyembre 2026. Pinangalanan ng Binance ang iOS 26.7.1, 27.0.1 at 27.2 bilang apektado at sinabing puwedeng malagay sa panganib ang seed phrases, private keys at login details "sa buong ecosystem", hindi lang sa sarili nitong app. Nakadepende ang risk sa ilang kondisyon: kailangang naka-install muna ang masamang app, at kailangang nakaimbak ang mga sikreto sa form na nababasa. Wala pang kumpirmadong nakaw gamit ang flaw. Inilalatag ng artikulong ito kung ano ang alam na, ano ang sinabi ng Apple at Binance, at ang mga hakbang na puwedeng gawin ngayon ng iPhone users.
 NO KYCMag-sign up sa BloFin
 Mag-sign up sa Bybit
 Mag-sign up sa OKX
 Mag-sign up sa Bitget
 Mag-sign up sa MEXC
 Mag-sign up sa OrangeX
 Mag-sign up sa Toobit
Ano ang babala ng Binance
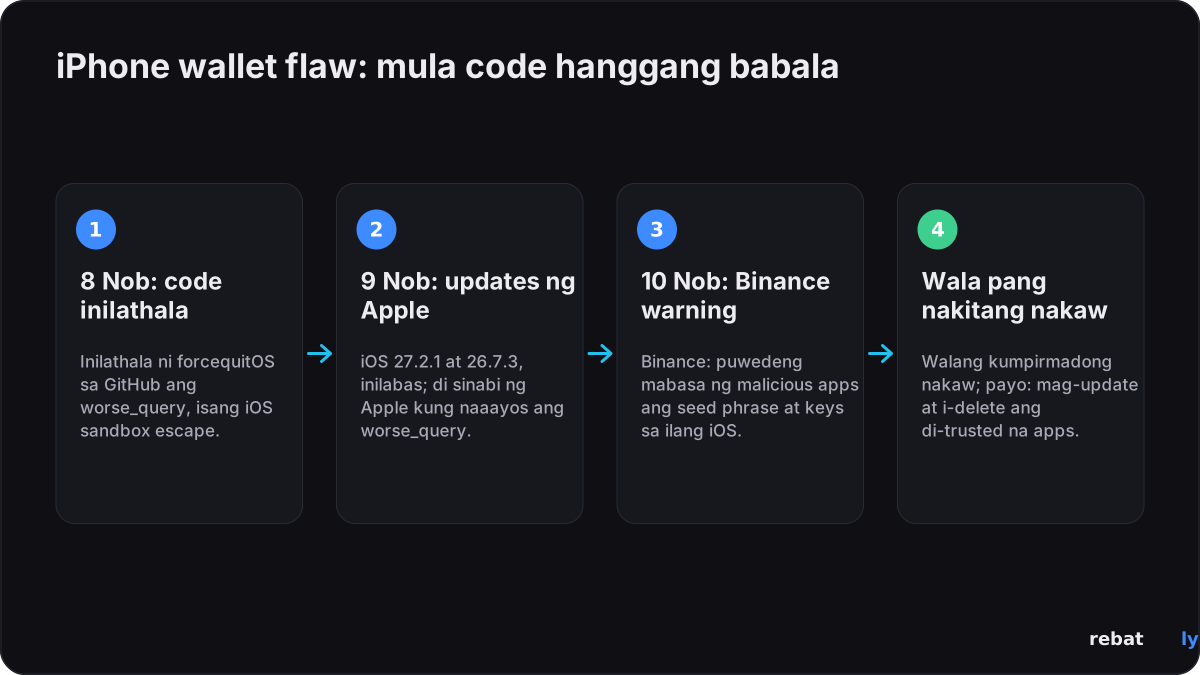
Sa isang post sa X noong 10 Nobyembre 2026, sinabi ng Binance na ang vulnerability na tinawag nitong worse_query ay "nagpapahintulot sa malicious apps na basahin ang local files ng ibang apps" sa iOS 26.7.1, 27.0.1 at 27.2. Dagdag nito: "Ito ay isang iOS-level na isyu, hindi natatangi sa Binance." Sinabi ng isang Binance spokesperson sa Cointelegraph na ang pinagmumulang file-access risk ay puwedeng sumaklaw sa buong iOS ecosystem, at na walang alam ang Binance na kumpirmadong kaso ng paggamit ng bug para maabot ang wallets o magnakaw ng funds. Hanggang 12 Nobyembre, wala pang hiwalay na notice ang Binance sa support announcements page nito; ang post sa X lang ang public statement nito.
Aling iPhones at iOS versions ang apektado
Dalawang magkapatong na listahan ng apektadong versions ang lumalabas sa mga ulat, at hindi pa naglalabas ang Apple ng sarili nitong listahan. Ito ang sinasabi ng bawat source:
| iOS version | Ano ang iniuulat |
|---|---|
| iOS 26.7.1, 27.0.1 at 27.2 | Pinangalanang apektado ng Binance. Ayon sa BleepingComputer, kumpirmadong gumagana sa tatlong ito ang isang file-browsing tool na binuo sa technique |
| iOS 26.0 hanggang 26.7.2, at 27.2 | Ang range na ibinibigay ng sariling code page ng researcher, ayon sa Decrypt, Bitcoin.com at Cyber Security News |
| iOS 27.2.1 (9 Nobyembre 2026) | Pinakabagong update ng Apple. Hindi pa sinasabi ng Apple kung inaayos nito ang worse_query; sabi ng security chief ng SlowMist na si 23pds, hinaharangan nito ang technique |
| iOS 26.7.3 (9 Nobyembre 2026) | Pinakabagong update para sa iPhones na mananatili sa iOS 26. Hindi pa sinasabi ng Apple kung inaayos nito ang worse_query |
Paano gumagana ang iOS flaw
Karaniwang tumatakbo ang bawat iPhone app sa sarili nitong sandbox, isang nakahiwalay na lugar na hindi nababasa ng ibang apps. Ang worse_query ay paraan para malusutan ang bahagi ng pader na iyon. Inilathala ito sa GitHub noong 8 Nobyembre ng isang pseudonymous researcher na kilala bilang forcequitOS, na nagbigay-credit sa pangalawang researcher na si 0xjohnny, ayon sa ulat ng Bitcoin.com at Cointelegraph. Inilalarawan ito bilang kahalili ng mas naunang technique na tinatawag na bad_query.
Tinatawag ito mismo ng mga researcher na proof of concept, hindi tapos na attack tool o jailbreak: kung mag-isa, wala itong ginagawang masama. Para magamit ito laban sa isang tao, kailangang makapaglagay muna ang attacker ng malicious app sa iPhone ng taong iyon, halimbawa isang sideloaded o manually signed app mula sa labas ng App Store, paliwanag ng Bitdefender at Decrypt. Iniuulat ng BleepingComputer na may tool na tinatawag na WQ Files na gumagamit na ng technique para mag-browse, mag-export, mag-edit at mag-delete ng data ng ibang apps nang walang jailbreak.
iPhone crypto wallet flaw: aling crypto apps ang nasa panganib
• Self-custody wallets na nag-iimbak ng sikreto sa nababasang files: nagbabala ang SlowMist na puwedeng basahin ng malicious app ang recovery phrases "kung iniimbak ito ng wallet nang hindi encrypted sa device", ayon sa ulat ng Cointelegraph. Binanggit din ng security chief nitong si 23pds ang keystores at cached browser data na nakaimbak nang walang encryption, ayon sa Cyber Security News.
• Exchange apps: isinama ng Binance ang login credentials sa data na nasa panganib. Hindi hawak ng exchange apps ang coins mo sa phone, pero puwede pa ring maabuso ang nanakaw na login session.
• Sarili mong files: ang seed phrases na naka-save sa screenshots, photos o notes ang pinakamadaling target, sabi ng Bitdefender.
Ang pagbasa ng file ay hindi laging nangangahulugang nabasa ang magagamit na key: ine-encrypt ng maayos na pagkakagawang wallets ang mga sikreto o itinatago ang mga ito sa secure hardware ng iPhone. Kung gaano ka ka-exposed ay nakadepende sa paraan ng pag-iimbak ng data ng bawat app, at walang source na naglathala ng listahan ng apektadong wallet apps.
Ano ang sinasabi at na-patch ng Apple
Hindi pa nagbibigay ng public comment ang Apple tungkol sa worse_query, at sinabi ng BleepingComputer at Cointelegraph na humingi sila ng komento sa Apple. Noong 9 Nobyembre, isang araw matapos maging public ang code, inilabas ng Apple ang iOS 27.2.1, iOS 26.7.3 at, para sa mas lumang iPhones gaya ng XS at XR, iOS 18.7.12, ayon sa security updates page nito.
Siyam na fixes ang nakalista sa notes ng iOS 27.2.1. Isa rito, ang CVE-2026-113963 sa App Intents, ay inilalarawan ng Apple bilang isyu kung saan "maaaring ma-access ng isang app ang sensitibong user data". Hindi ito iniuugnay ng Apple sa worse_query, at binanggit ng BleepingComputer na ang researcher na binigyan ng credit para rito ay naglalarawan ng access sa pamamagitan ng App Intents, hindi sa App Group storage na ginagamit ng worse_query. Wala ang fix na iyon sa notes ng iOS 26.7.3. Walang minarkahan ang Apple sa mga fix ng Nobyembre bilang exploited in the wild.
May kaugnayan ba ito sa Binance hack?
Wala. Dumating ang babala wala pang dalawang linggo matapos ang Binance hack noong 29 Oktubre 2026, kung kailan mga $6.3 billion ang nakuha mula sa sariling systems ng Binance. Parehong sinasabi ng Bitdefender at Bitcoin.com na hindi pa naiuugnay ang iOS flaw sa nakaw na iyon.
Ano ang dapat gawin ngayon ng iPhone users
• I-update ang iOS: pumunta sa Settings, General, Software Update at i-install ang pinakabagong version (iOS 27.2.1, o iOS 26.7.3 kung mananatili ka sa iOS 26). Hindi pa kinukumpirma ng Apple ang fix, pero walang source na nagrerekomendang manatili sa mas lumang version.
• I-update ang bawat app, lalo na ang wallets at exchange apps, mula sa App Store.
• I-delete ang apps na hindi mo pinagkakatiwalaan, higit sa lahat ang sideloaded o manually signed apps mula sa labas ng App Store.
• Huwag itago ang seed phrases sa phone: walang screenshots, photos, notes o cloud files. Isulat ang mga ito offline; para sa malalaking halaga, inilalayo ng hardware wallet ang keys sa phone nang buo.
• Kung may hinala kang na-compromise ka: gumawa ng bagong wallet sa malinis na device, ilipat dito ang funds mo, at mag-log out sa lahat ng active sessions sa exchange accounts mo. Hindi muling nagiging ligtas ang mga sikretong posibleng nabasa na dahil lang nag-update ka ng iOS.
• Mag-ingat sa pekeng "security update" messages: ginagaya ng scammers ang mga babalang tulad nito. Sa Settings lang naghahatid ang Apple ng iOS updates, at walang exchange o wallet na kailanman hihingi ng seed phrase, password o 2FA code mo. Ipinapakita ng aming artikulo tungkol sa exchange data breaches at scam messages kung ano ang itsura ng mga ito.
• I-check ang exchange account mo: suriin ang login devices, API keys at listahan ng withdrawal addresses mo, at panatilihing naka-on ang 2FA.
Ito ay pangkalahatang impormasyon tungkol sa security, hindi financial advice.
Ano ang susunod
• Apple: ang isang statement o updated na security notes ang makapagpapalinaw kung isinasara ng iOS 27.2.1 at 26.7.3 ang worse_query.
• Wallet makers: puwedeng maglabas ang wallet apps ng checks o updates tungkol sa paraan ng pag-iimbak nila ng sikreto sa iOS.
• Bantayan: anumang kumpirmadong kaso ng funds na nanakaw sa pamamagitan ng flaw; wala pang naiulat hanggang 12 Nobyembre.
Ia-update namin ang artikulong ito habang may bagong sinasabi ang Apple, Binance o wallet makers.
Mag-trade nang mas mababa ang fees
Pinoprotektahan ng secure na phone ang account mo, at nakakatulong sa bawat trade ang mababang fees. Mag-sign up sa pamamagitan ng Rebatly at babalik sa iyo ang bahagi ng bawat trading fee: hanggang 50% sa Bybit at Bitget, hanggang 40% sa BloFin at OKX, hanggang 60% sa MEXC at hanggang 65% sa OrangeX futures. Sa Toobit, ang code Rebatly ay nagbibigay ng hanggang 60%, na ang Toobit mismo ang nagki-credit, at ang BloFin mismo ang nagki-credit ng hanggang 40% nito kada oras; ang ibang cashback ay ibinabayad araw-araw sa USDT. Ipinapaliwanag ng aming guide tungkol sa kung paano gumagana ang fee rebate ang iba pa.
Nag-uulat ng balita ang artikulong ito at hindi ito financial advice. Ang Rebatly ay isang independent affiliate; hindi financial advice.
Bawiin ang fees sa bawat trade
$10M+ cashback na naibayad · Bayad araw-araw in USDT · Walang password o API keys, kahit kailan
Naka-sign up ka na? I-check ang link at cashback mo gamit ang @rebatlybot sa Telegram, o makipag-ugnayan sa support namin sa @rebatly.
🔔 Makatanggap ng Telegram alert tuwing naipapadala sa iyo ang cashback mo: i-tap ang “Activate notifications” sa @rebatlybot. Bago sa trading? Ang una mong trade sa 5 hakbang.
Nobyembre 12, 2026 — na-publish. Mga source: Binance, Apple, BleepingComputer, Cointelegraph, Decrypt, Bitdefender, Bitcoin.com, Cyber Security News.