Lighter Exploit: Ein geleakter API-Schlüssel zog etwa $10.4 Millionen in USDC ab und stoppte die Auszahlungen. Was passiert ist, die Zahlen und wie du deine Börsen-API-Schlüssel absicherst
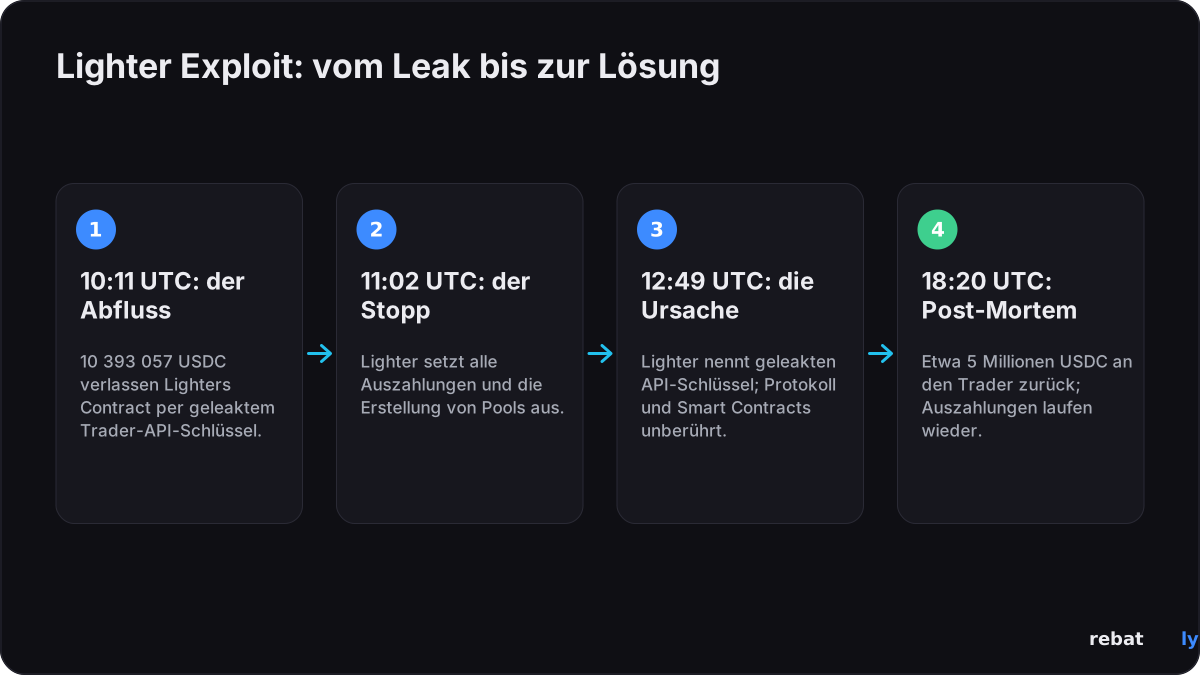
Lighter Exploit: Die Perpetual-Futures-Börse Lighter hat am 16. November 2026 um 11:02 UTC alle Auszahlungen ausgesetzt, etwa 50 Minuten nachdem ein Angreifer 10 393 057 USDC, etwa $10.4 Millionen, aus ihrem Ethereum-Contract abgezogen hatte, berichten Bitquery und CoinDesk. Lighter schrieb auf X, Ursache sei „ein geleakter API-Schlüssel für das Konto eines bestimmten Traders“ gewesen; Protokoll und Smart Contracts seien nicht betroffen. Einige On-Chain-Analysten beziffern die Gesamtsumme auf etwa $15.5 Millionen über zwei Konten, eine Zahl, die Lighter nicht bestätigt hat. Um 18:20 UTC sagte Lighter, etwa 5 Millionen USDC seien an den betroffenen Trader zurückgegeben worden und die Auszahlungen liefen wieder. Dieser Artikel zeigt, was passiert ist, warum ein einziger geleakter Schlüssel ausreichte, die Zahlen und wer sie meldet, sowie eine Checkliste, mit der du deine eigenen Börsen-API-Schlüssel schützt. Alle Zeiten in UTC.
 NO KYCBei BloFin anmelden
 Bei Bybit anmelden
 Bei OKX anmelden
 Bei Bitget anmelden
 Bei MEXC anmelden
 Bei OrangeX anmelden
 Bei Toobit anmelden
Was beim Lighter Exploit passiert ist
Die wichtigsten Momente am 16. und 17. November, Zeiten in UTC:
| Zeit (UTC) | Was passiert ist | Quelle |
|---|---|---|
| 16. Nov., 10:11 | 10 393 057 USDC fließen aus Lighters Ethereum-Contract in die Wallet des Angreifers | Bitquery, Cointelegraph |
| 16. Nov., 10:13 bis 10:46 | Die USDC werden auf CoW Swap in etwa 5 764 ETH getauscht | Bitquery |
| 16. Nov., 10:19 bis 11:55 | 12 Überweisungen zu je 160 ETH (1 920 ETH) gehen an Hyperliquid, wo für etwa $3.46 Millionen XMR1 gekauft wird, ein nach Monero benannter Token | Bitquery, CoinDesk |
| 16. Nov., 11:02 | Lighter setzt alle Auszahlungen und die Erstellung von Pools aus | Lighter auf X |
| 16. Nov., 11:09 bis 11:10 | Upbit und Bithumb setzen Ein- und Auszahlungen von LIT aus | Upbit-Mitteilung, Economy Block |
| 16. Nov., 12:49 | Lighter nennt einen geleakten API-Schlüssel als Ursache, sagt, das Protokoll sei nicht betroffen, und benennt die Wallet des Angreifers | Lighter auf X |
| 16. Nov., 18:20 | Post-Mortem: etwa 5 Millionen USDC an den Trader zurückgegeben, Auszahlungen laufen wieder | Lighter auf X |
| 17. Nov., 02:02 | Upbit nimmt Ein- und Auszahlungen von LIT wieder auf | Upbit-Mitteilung |
Lighter und die On-Chain-Analysefirma Bubblemaps markierten beide dieselbe Wallet, die mit 0xb3ff beginnt, als die des Angreifers, berichtete Cointelegraph. Laut Bitquery hielt die Wallet um 11:55 UTC noch etwa 3 845 ETH im Wert von etwa $7.0 Millionen. Lighter hat nicht gesagt, wer der Angreifer ist.
Wie der Lighter Exploit ablief
In seinem Post-Mortem schrieb Lighter, die betroffenen Konten hätten „unsicheren Signatur-Code statt der offiziellen Lighter SDKs verwendet“. Dieser Code verwendete Signatur-Nonces mehrfach, also die einmaligen Zufallszahlen in jeder Signatur. Dadurch konnte jeder die privaten API-Schlüssel aus öffentlichen Signaturen rekonstruieren. Laut Lighter „brauchte der Angreifer keinen Zugriff auf die Konten oder auf Lighters Systeme“. Lighter sagte, Protokoll, Smart Contracts und offizielle SDKs seien nicht kompromittiert worden, berichtete Crypto Briefing.
Mit den Schlüsseln erstellte der Angreifer vom Konto des Opfers aus einen Public Pool, kaufte Pool-Anteile über ein von ihm kontrolliertes Konto, verschob die USDC des Opfers in den Pool und löste dann seine Anteile ein, so Lighter. Von crypto.news zitierte Analysten beschrieben denselben Weg schon früher am Tag, mit Überweisungen von jeweils etwa $1 Million. Lighters Smart-Contract-Guardian erkannte die ungewöhnliche Aktivität und stoppte die Auszahlungen. So konnte das Lighter Security Council etwa 5 Millionen USDC an den Trader zurückgeben.
Was ein Lighter-API-Schlüssel kann
Mit einem API-Schlüssel kann Software für dich handeln, ohne deine Haupt-Wallet zu nutzen. Laut Lighters Dokumentation kann ein Schlüssel allein:
• Orders platzieren, stornieren und ändern sowie Hebel und Margin ändern;
• Unterkonten verwalten und Guthaben zwischen Konten derselben Wallet verschieben. „Überweisungen zwischen Konten desselben Inhabers brauchen keine Wallet-Signatur“, heißt es in der Dokumentation;
• auszahlen, aber nur an die Wallet, der das Konto gehört.
Um Guthaben auf das Konto einer anderen Person zu verschieben, braucht es eine Signatur der Wallet selbst. Die Lücke: Ein von einem Konto erstellter Public Pool zählte als eines seiner eigenen Unterkonten. „Ein API-Schlüssel kann Guthaben an die Unterkonten seines eigenen Kontos senden, und ein Public Pool, den das Konto erstellt, zählt als ein solches“, schrieb Lighter. Ein geleakter Schlüssel reichte also, um das Geld in einen Pool zu verschieben, aus dem der Angreifer auszahlen konnte. Lighter warnte außerdem, dass ein geleakter Schlüssel genutzt werden kann, um zu schlechten Kursen gegen dich zu handeln oder riskante Positionen zu eröffnen, selbst wenn er nicht auszahlen kann.
Was Lighter geändert hat
• Umgesetzt: Um Guthaben in einen Public Pool zu verschieben, ist jetzt eine Wallet-Signatur nötig, ein API-Schlüssel allein reicht dafür nicht mehr, und Signaturen von API-Schlüsseln sind nicht mehr öffentlich, so Lighter.
• Geplant: IP-Allowlists für jeden Schlüssel, Berechtigungen und Limits pro Schlüssel sowie eine Überwachung auf mehrfach verwendete Nonces, die betroffene Schlüssel ungültig macht.
• Für Trader: Wer mit eigener oder fremder Software signiert, sollte seine API-Schlüssel erneuern und auf die offiziellen SDKs umsteigen, berichtete Crypto Briefing.
Die Zahlen und wer sie meldet
Lighter hat keinen Gesamtverlust veröffentlicht. Zahlen aus On-Chain-Daten und Medien:
| Posten | Zahl | Quelle |
|---|---|---|
| On-Chain abgezogene USDC | 10 393 057 USDC, etwa $10.4 Millionen | Bitquery, CoinDesk, Cointelegraph |
| Weiter gefasste Schätzung | Etwa $15.5 Millionen über zwei Konten (etwa $10.39 Millionen und $5.09 Millionen); von Lighter nicht bestätigt | crypto.news, Bitcoin.com, TokenPost |
| Zurückgegeben | Etwa 5 Millionen USDC, an den betroffenen Trader | Lighter, Cointelegraph |
| Um 11:55 UTC noch beim Angreifer | Etwa 3 845 ETH (etwa $7.0 Millionen) plus XMR1 für etwa $3.46 Millionen | Bitquery |
| Kursbewegung von LIT | Minus mehr als 10% auf unter $2.48 (CoinDesk); von $2.99 auf ein Tief von $2.35, etwa 16% (Bitcoin.com); zeitweise mehr als 17% (crypto.news) | CoinDesk, Bitcoin.com, crypto.news |
| LIT-Liquidationen | Mehr als $3.43 Millionen | Bitcoin.com |
| Koreanische Börsen | Upbit und Bithumb setzten am 16. November von 11:09 bis 11:10 UTC Ein- und Auszahlungen von LIT aus; Upbit nahm sie am 17. November um 02:02 UTC wieder auf, Bithumb plante die Wiederaufnahme für 02:55 UTC | Upbit, Economy Block |
Laut den stündlichen Daten von CoinGecko ging LIT von $2.75 um 10:00 UTC am 16. November auf $2.56 um 13:00 UTC zurück und stand am 17. November um 05:51 UTC bei $3.02. Die Medien nennen unterschiedliche Rückgänge, weil sie von unterschiedlichen Zeitpunkten und Preisquellen aus messen. Rebatly gibt keine Kursprognosen ab. An Tagen wie diesem können Kurse in Sekunden springen, und Market-Orders können schlechter ausgeführt werden als der angezeigte Kurs; unser Guide zu Tradingkosten an großen Nachrichtentagen erklärt, warum.
Checkliste zur API-Schlüssel-Sicherheit für Börsen-Trader
Für den Lighter Exploit brauchte es weder ein Passwort noch einen Hack der Börse: Ein Schlüssel genügte. Wenn du API-Schlüssel auf einer zentralisierten Börse nutzt, etwa für einen Trading-Bot, ein Steuer-Tool oder eine Portfolio-App, prüfe Folgendes:
• Nur Lesen oder Handeln: Lass die Auszahlungsberechtigung aus, außer ein Tool braucht sie wirklich.
• IP-Allowlist: Binde jeden Schlüssel an die IP-Adressen des Servers, der ihn nutzt.
• Ein Schlüssel pro Tool: Wenn ein Tool ein Leck hat, löschst du einen Schlüssel, nicht alle.
• Erneuern und ablaufen lassen: Ersetze Schlüssel regelmäßig und lass ungenutzte auslaufen.
• Ungenutzte Schlüssel löschen: Geh deine Schlüsselliste durch und entferne alles, was du nicht mehr nutzt.
• Bots auf Unterkonten: Lass Bots auf einem Unterkonto laufen, das nur das enthält, was der Bot braucht.
• Schlüssel nie teilen: Schick niemandem einen Schlüssel oder ein Secret und füge sie nie in inoffizielle Tools, Browser-Erweiterungen oder Chatgruppen ein.
Was jede Börse auf ihren eigenen Hilfe- oder API-Seiten dokumentiert (— bedeutet, dass wir es dort nicht gefunden haben):
| Börse | Berechtigungen | IP-Allowlist | Schlüssel ohne IP | Schlüssel für Unterkonten |
|---|---|---|---|---|
| Bybit | Nur Lesen oder Lesen und Schreiben; Auszahlung ist eine eigene Berechtigung | Ja | Funktionieren nach 90 Tagen nicht mehr | Ja |
| OKX | Lesen, Handeln und Auszahlen sind getrennt | Bis zu 20 IP-Adressen pro Schlüssel | Schlüssel mit Handels- oder Auszahlungsberechtigung laufen nach 14 Tagen ohne Nutzung ab | Ja, nur Lesen und Handeln |
| Bitget | Lesen, Handeln, Übertragen und Auszahlen sind getrennt; Auszahlungen nur von einer freigegebenen IP (Whitelist) | Ja, empfohlen | — | Ja, sobald das Hauptkonto es erlaubt |
| MEXC | Getrennte Berechtigungen; Auszahlung hat eine eigene | Bis zu 10 IP-Adressen pro Schlüssel | Laufen nach 90 Tagen ab | Ja |
| BloFin | Lesen, Handeln und Übertragen; keine Auszahlungsberechtigung aufgeführt | Bis zu 20 IP-Adressen pro Schlüssel | Laufen nach 90 Tagen ab | — |
| Toobit | Standardmäßig nur Lesen | Bis zu 15 IP-Adressen pro Schlüssel | Laufen nach 90 Tagen ab | — |
| OrangeX | Getrennte Bereiche für Lesen und Lesen-Schreiben; Wallet-Aktionen haben einen eigenen | — | — | — |
Einstellungen ändern sich, prüfe also die API-Verwaltungsseite in deinem eigenen Konto, bevor du dich auf etwas davon verlässt. Rebatly fragt nie nach deinen API-Schlüsseln, Passwörtern, Seed-Phrasen oder 2FA-Codes. Für Rückerstattungen brauchst du nichts weiter zu tun, als dich über unseren Link oder Code zu registrieren. Wenn jemand, der sich als Rebatly ausgibt, danach fragt, antworte nicht und kontaktiere uns über die Website. Unsere Guides zu Kontodiebstahl bei Kryptobörsen, Datenlecks bei Börsen und Betrugsnachrichten und zum Binance-Hack erklären mehr. Dies sind allgemeine Sicherheitsinformationen, keine Finanzberatung.
Wie es weitergeht
• Veröffentlicht: Lighters Post-Mortem erschien am 16. November um 18:20 UTC.
• Von Lighter geplant: IP-Allowlists, Berechtigungen und Limits pro Schlüssel sowie eine Überwachung auf mehrfach verwendete Nonces. Lighter hat keine Termine genannt.
• Nicht angekündigt: Lighter hat keinen Entschädigungsplan veröffentlicht, der über die etwa 5 Millionen USDC hinausgeht, die an den Trader zurückgegeben wurden.
Wir aktualisieren diesen Artikel, sobald Lighter mehr veröffentlicht.
Mit niedrigeren Gebühren traden
Egal, welche Börse du nutzt: Jeder Trade kostet eine Gebühr. Registriere dich über Rebatly und ein Teil jeder Tradinggebühr kommt zu dir zurück: bis zu 50% bei Bybit und Bitget, bis zu 40% bei BloFin und OKX, bis zu 60% bei MEXC und bis zu 65% bei OrangeX-Futures. Bei Toobit bringt der Code Rebatly bis zu 60%, gutgeschrieben von Toobit selbst, und BloFin schreibt seine bis zu 40% stündlich selbst gut; die übrigen Rückerstattungen werden täglich in USDT ausgezahlt. Unser Guide dazu, wie eine Gebühren-Rückerstattung funktioniert, erklärt den Rest.
Dieser Artikel berichtet über Nachrichten und ist keine Finanzberatung. Rebatly ist ein unabhängiger Affiliate-Partner; keine Finanzberatung.
Gebühren bei jedem Trade zurückholen
$10M+ Rebates ausgezahlt · Täglich in USDT · Kein Passwort, keine API-Keys – niemals
Schon registriert? Prüfe deine Kontoverknüpfung und Rückerstattung mit @rebatlybot auf Telegram oder kontaktiere unseren Support unter @rebatly.
🔔 Erhalte bei jeder Auszahlung deiner Rückerstattung eine Telegram-Benachrichtigung: Tippe in @rebatlybot auf „Activate notifications“. Neu im Trading? Dein erster Trade in 5 Schritten.
17. November 2026 — veröffentlicht. Quellen: Lighter, CoinDesk, Cointelegraph, Crypto Briefing, crypto.news, Bitcoin.com, TokenPost, Bitquery, Upbit, Economy Block, PANews, CoinGecko, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.