Piratage Lighter : une clé API divulguée a vidé environ $10.4 millions en USDC et suspendu les retraits. Ce qui s'est passé, les chiffres et comment sécuriser vos clés API de plateforme
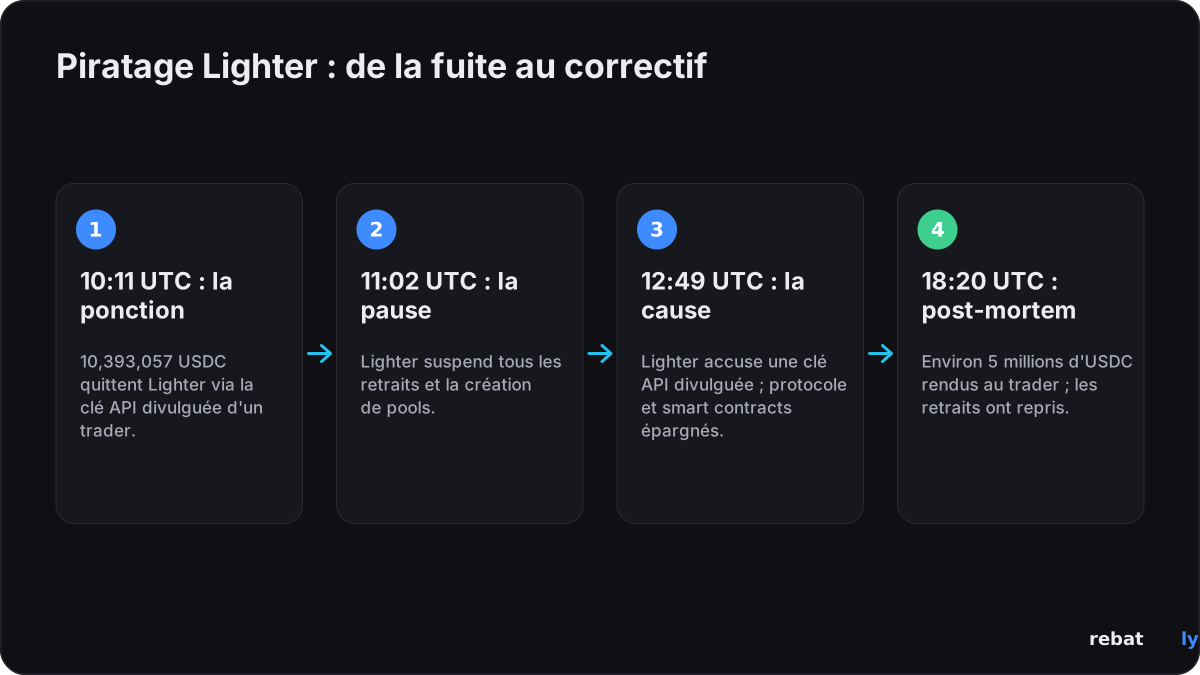
Piratage Lighter : la plateforme de contrats à terme perpétuels Lighter a suspendu tous les retraits à 11:02 UTC le 16 novembre 2026, environ 50 minutes après qu'un attaquant a sorti 10 393 057 USDC, soit environ $10.4 millions, de son contrat Ethereum, selon Bitquery et CoinDesk. Lighter a indiqué sur X que la cause était « une clé API divulguée appartenant au compte d'un trader précis » et que son protocole et ses smart contracts n'étaient pas touchés. Certains analystes on-chain estiment le total à environ $15.5 millions sur deux comptes, un chiffre que Lighter n'a pas confirmé. À 18:20 UTC, Lighter a indiqué qu'environ 5 millions d'USDC avaient été rendus au trader concerné et que les retraits fonctionnaient de nouveau. Cet article explique ce qui s'est passé, pourquoi une seule clé divulguée a suffi, les chiffres et leurs sources, et propose une liste de vérification pour protéger vos propres clés API de plateforme. Toutes les heures sont en UTC.
 NO KYCS'inscrire sur BloFin
 S'inscrire sur Bybit
 S'inscrire sur OKX
 S'inscrire sur Bitget
 S'inscrire sur MEXC
 S'inscrire sur OrangeX
 S'inscrire sur Toobit
Ce qui s'est passé lors du piratage Lighter
Les moments clés des 16 et 17 novembre, heures en UTC :
| Heure (UTC) | Ce qui s'est passé | Source |
|---|---|---|
| 16 nov., 10:11 | 10 393 057 USDC quittent le contrat Ethereum de Lighter vers le wallet de l'attaquant | Bitquery, Cointelegraph |
| 16 nov., 10:13 à 10:46 | Les USDC sont échangés contre environ 5 764 ETH sur CoW Swap | Bitquery |
| 16 nov., 10:19 à 11:55 | 12 transferts de 160 ETH (1 920 ETH) partent vers Hyperliquid, où environ $3.46 millions de XMR1, un token nommé d'après Monero, sont achetés | Bitquery, CoinDesk |
| 16 nov., 11:02 | Lighter suspend tous les retraits et la création de pools | Lighter sur X |
| 16 nov., 11:09 à 11:10 | Upbit et Bithumb suspendent les dépôts et retraits de LIT | Avis d'Upbit, Economy Block |
| 16 nov., 12:49 | Lighter attribue l'incident à une clé API divulguée, affirme que le protocole n'est pas touché et désigne le wallet de l'attaquant | Lighter sur X |
| 16 nov., 18:20 | Post-mortem : environ 5 millions d'USDC rendus au trader, les retraits fonctionnent de nouveau | Lighter sur X |
| 17 nov., 02:02 | Upbit rétablit les dépôts et retraits de LIT | Avis d'Upbit |
Lighter et la société d'analyse on-chain Bubblemaps ont tous deux désigné le même wallet, commençant par 0xb3ff, comme celui de l'attaquant, a rapporté Cointelegraph. Selon Bitquery, à 11:55 UTC, ce wallet détenait encore environ 3 845 ETH, d'une valeur d'environ $7.0 millions. Lighter n'a pas dit qui est l'attaquant.
Comment le piratage Lighter s'est produit
Dans son post-mortem, Lighter a indiqué que les comptes concernés « utilisaient un code de signature non sécurisé autre que les SDK officiels de Lighter ». Ce code réutilisait les nonces de signature, ces nombres aléatoires à usage unique présents dans chaque signature, ce qui permettait à n'importe qui de reconstituer les clés API privées à partir de signatures publiques. Selon Lighter, l'attaquant « n'a eu besoin d'aucun accès aux comptes ni aux systèmes de Lighter ». Lighter a déclaré que son protocole, ses smart contracts et ses SDK officiels n'avaient pas été compromis, a rapporté Crypto Briefing.
Avec ces clés, l'attaquant a créé un pool public depuis le compte de la victime, acheté des parts du pool depuis un compte qu'il contrôlait, transféré les USDC de la victime dans le pool, puis racheté ses parts, selon Lighter. Des analystes cités par crypto.news avaient décrit le même cheminement plus tôt dans la journée, avec des transferts d'environ $1 million à chaque fois. Le smart contract Guardian de Lighter a repéré l'activité inhabituelle et suspendu les retraits, ce qui a permis au Lighter Security Council de rendre environ 5 millions d'USDC au trader.
Ce que peut faire une clé API Lighter
Une clé API permet à un logiciel de trader pour vous sans votre wallet principal. Selon la documentation de Lighter, une clé peut à elle seule :
• passer, annuler et modifier des ordres, et modifier le levier et la marge ;
• gérer des sous-comptes et transférer des fonds entre les comptes d'un même wallet. « Les transferts entre les comptes d'un même propriétaire ne nécessitent aucune signature du wallet », indique la documentation ;
• effectuer des retraits, mais uniquement vers le wallet propriétaire du compte.
Transférer des fonds vers le compte de quelqu'un d'autre nécessite une signature du wallet lui-même. La faille : un pool public créé par un compte était compté comme l'un de ses propres sous-comptes. « Une clé API peut envoyer des fonds vers les sous-comptes de son propre compte, et un pool public créé par le compte en fait partie », a écrit Lighter. Une clé divulguée suffisait donc à déplacer l'argent vers un pool dont l'attaquant pouvait retirer les fonds. Lighter a aussi averti qu'une clé divulguée peut servir à trader contre vous à de mauvais prix ou à ouvrir des positions risquées, même lorsqu'elle ne peut pas effectuer de retrait.
Ce que Lighter a changé
• Fait : une signature du wallet est désormais nécessaire pour transférer des fonds dans un pool public, si bien qu'une clé API seule ne le permet plus, et les signatures des clés API ne sont plus publiques, selon Lighter.
• Prévu : des listes d'IP autorisées pour chaque clé, des permissions et des limites par clé, et une surveillance de la réutilisation des nonces qui invalide les clés concernées.
• Pour les traders : quiconque signe avec un logiciel personnalisé ou tiers devrait renouveler ses clés API et passer aux SDK officiels, a rapporté Crypto Briefing.
Les chiffres, et qui les rapporte
Lighter n'a pas publié de perte totale. Chiffres issus des données on-chain et des médias :
| Élément | Chiffre | Source |
|---|---|---|
| USDC retirés on-chain | 10 393 057 USDC, soit environ $10.4 millions | Bitquery, CoinDesk, Cointelegraph |
| Estimation plus large | Environ $15.5 millions sur deux comptes (environ $10.39 millions et $5.09 millions) ; non confirmé par Lighter | crypto.news, Bitcoin.com, TokenPost |
| Rendu | Environ 5 millions d'USDC, au trader concerné | Lighter, Cointelegraph |
| Encore détenu par l'attaquant à 11:55 UTC | Environ 3 845 ETH (environ $7.0 millions) plus environ $3.46 millions de XMR1 | Bitquery |
| Variation du prix du LIT | En baisse de plus de 10%, sous $2.48 (CoinDesk) ; de $2.99 à un plus bas de $2.35, soit environ 16% (Bitcoin.com) ; plus de 17% à un moment (crypto.news) | CoinDesk, Bitcoin.com, crypto.news |
| Liquidations sur le LIT | Plus de $3.43 millions | Bitcoin.com |
| Plateformes coréennes | Upbit et Bithumb ont suspendu les dépôts et retraits de LIT de 11:09 à 11:10 UTC le 16 novembre ; Upbit les a rétablis à 02:02 UTC le 17 novembre, Bithumb prévoyait une reprise à 02:55 UTC | Upbit, Economy Block |
Selon les données horaires de CoinGecko, le LIT est passé de $2.75 à 10:00 UTC le 16 novembre à $2.56 à 13:00 UTC, et s'établissait à $3.02 à 05:51 UTC le 17 novembre. Les médias donnent des baisses différentes parce qu'ils mesurent à partir d'heures et de flux de prix différents. Rebatly ne fait pas de prévisions de prix. Les jours comme celui-ci, les prix peuvent bondir en quelques secondes et les ordres au marché peuvent être exécutés à un prix moins bon que celui affiché à l'écran ; notre guide sur les coûts de trading les jours de grandes annonces explique pourquoi.
Liste de vérification de sécurité des clés API pour les traders
Le piratage Lighter n'a nécessité ni mot de passe ni piratage de la plateforme : une clé a suffi. Si vous utilisez des clés API sur une plateforme centralisée, pour un bot de trading, un outil fiscal ou une application de suivi de portefeuille, vérifiez ces points :
• Lecture ou trading uniquement : laissez la permission de retrait désactivée, sauf si un outil en a vraiment besoin.
• Liste d'IP autorisées : liez chaque clé aux adresses IP du serveur qui l'utilise.
• Une clé par outil : si la clé d'un outil fuite, vous supprimez une clé, pas toutes.
• Renouvelez et laissez expirer : remplacez vos clés régulièrement et laissez expirer celles que vous n'utilisez pas.
• Supprimez les clés inutilisées : passez en revue votre liste de clés et retirez tout ce que vous n'utilisez plus.
• Bots sur des sous-comptes : faites tourner vos bots sur un sous-compte qui ne détient que ce dont le bot a besoin.
• Ne partagez jamais vos clés : n'envoyez jamais une clé ou un secret à qui que ce soit, et ne le collez jamais dans des outils non officiels, des extensions de navigateur ou des groupes de discussion.
Ce que chaque plateforme documente sur ses propres pages d'aide ou d'API (— signifie que nous ne l'y avons pas trouvé) :
| Plateforme | Permissions | Liste d'IP autorisées | Clés sans IP | Clés de sous-compte |
|---|---|---|---|---|
| Bybit | Lecture seule ou lecture et écriture ; le retrait est une permission distincte | Oui | Cessent de fonctionner après 90 jours | Oui |
| OKX | Lecture, Trading et Retrait sont distincts | Jusqu'à 20 adresses IP par clé | Les clés avec permission de trading ou de retrait expirent après 14 jours sans utilisation | Oui, lecture et trading uniquement |
| Bitget | Lecture, Trading, Transfert et Retrait sont distincts ; retraits uniquement depuis une IP sur liste blanche | Oui, recommandée | — | Oui, si le compte principal l'autorise |
| MEXC | Permissions distinctes ; le retrait a la sienne | Jusqu'à 10 adresses IP par clé | Expirent après 90 jours | Oui |
| BloFin | Lecture, Trading et Transfert ; aucune permission de retrait indiquée | Jusqu'à 20 adresses IP par clé | Expirent après 90 jours | — |
| Toobit | Lecture seule par défaut | Jusqu'à 15 adresses IP par clé | Expirent après 90 jours | — |
| OrangeX | Portées lecture et lecture-écriture distinctes ; les actions sur le wallet ont la leur | — | — | — |
Les paramètres évoluent : vérifiez la page de gestion des API dans votre propre compte avant de vous fier à ces informations. Rebatly ne vous demande jamais vos clés API, mots de passe, phrases de récupération ni codes 2FA. Les remises ne nécessitent rien d'autre de votre part que de vous inscrire via notre lien ou notre code. Si quelqu'un se présentant comme Rebatly vous les demande, ne répondez pas et contactez-nous via le site web. Nos guides sur le vol de comptes sur les plateformes crypto, les fuites de données des plateformes et les messages frauduleux et le piratage de Binance vont plus loin. Ceci est une information générale de sécurité, et non un conseil financier.
Et maintenant ?
• Publié : le post-mortem de Lighter est paru à 18:20 UTC le 16 novembre.
• Prévu par Lighter : listes d'IP autorisées, permissions et limites par clé, et surveillance de la réutilisation des nonces. Lighter n'a pas donné de dates.
• Non annoncé : Lighter n'a pas publié de plan de remboursement au-delà des environ 5 millions d'USDC rendus au trader.
Nous mettrons cet article à jour à mesure que Lighter publiera de nouvelles informations.
Tradez avec des frais réduits
Quelle que soit la plateforme que vous utilisez, chaque trade comporte des frais. Inscrivez-vous via Rebatly et une partie des frais de chacun de vos trades vous revient : jusqu'à 50% sur Bybit et Bitget, jusqu'à 40% sur BloFin et OKX, jusqu'à 60% sur MEXC et jusqu'à 65% sur les contrats à terme OrangeX. Sur Toobit, le code Rebatly donne jusqu'à 60%, crédités directement par Toobit, et BloFin crédite elle-même jusqu'à 40% toutes les heures ; les autres remises sont versées chaque jour en USDT. Notre guide sur le fonctionnement d'une remise sur frais explique le reste.
Cet article relate l'actualité et ne constitue pas un conseil financier. Rebatly est un affilié indépendant ; ceci n'est pas un conseil financier.
Récupérez une partie de vos frais sur chaque trade
$10M+ de remises versées · Versement quotidien en USDT · Jamais de mot de passe ni de clé API
Déjà inscrit ? Vérifiez le rattachement de votre compte et votre remise avec @rebatlybot sur Telegram, ou contactez notre support @rebatly.
🔔 Recevez une alerte Telegram à chaque versement de votre remise : appuyez sur « Activate notifications » dans @rebatlybot. Vous débutez ? Votre premier trade en 5 étapes.
17 novembre 2026 — publication. Sources : Lighter, CoinDesk, Cointelegraph, Crypto Briefing, crypto.news, Bitcoin.com, TokenPost, Bitquery, Upbit, Economy Block, PANews, CoinGecko, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.