Lighter exploit: naubos ng isang leaked API key ang mga $10.4 million na USDC at natigil ang withdrawals. Ano ang nangyari, ang mga numero, at paano i-secure ang exchange API keys mo
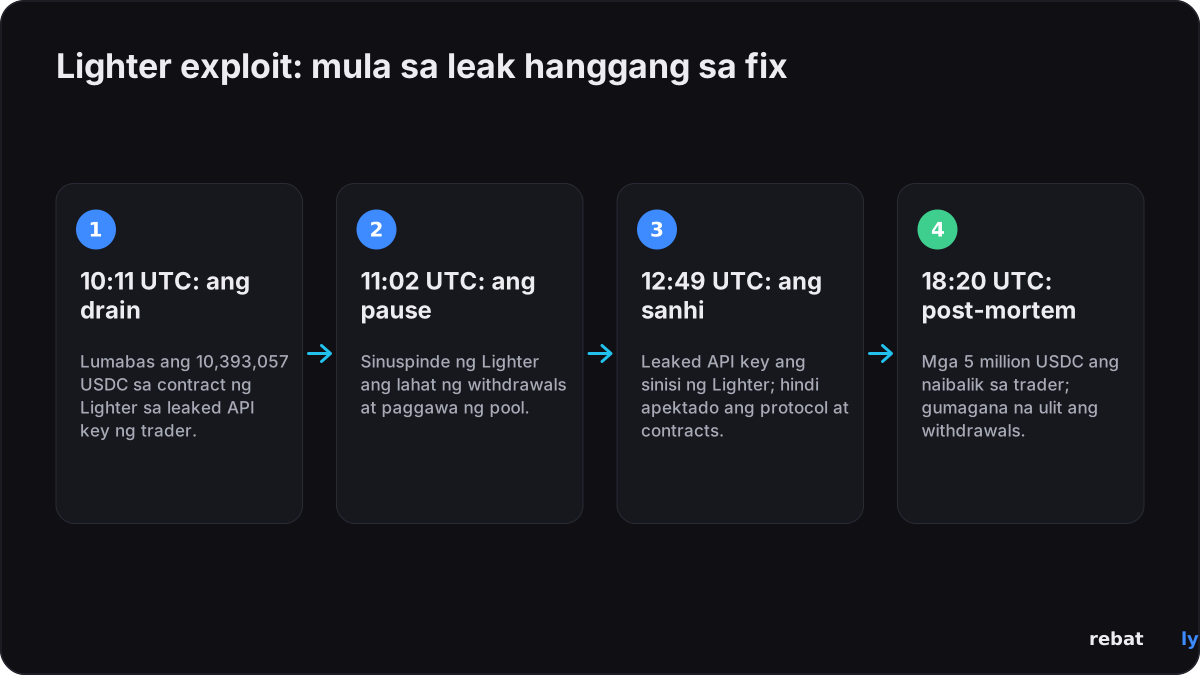
Lighter exploit: sinuspinde ng perpetual futures exchange na Lighter ang lahat ng withdrawals nang 11:02 UTC noong 16 Nobyembre 2026, mga 50 minuto matapos ilipat ng isang attacker ang 10,393,057 USDC, mga $10.4 million, palabas ng Ethereum contract nito, ayon sa Bitquery at CoinDesk. Sinabi ng Lighter sa X na ang sanhi ay "isang leaked API key para sa account ng isang partikular na trader" at hindi naapektuhan ang protocol at smart contracts nito. Tinatantya ng ilang on-chain analyst na mga $15.5 million ang kabuuan sa dalawang account, isang numerong hindi pa kinukumpirma ng Lighter. Pagsapit ng 18:20 UTC, sinabi ng Lighter na mga 5 million USDC na ang naibalik sa apektadong trader at gumagana na ulit ang withdrawals. Tinatalakay ng artikulong ito ang nangyari, kung bakit sapat na ang isang leaked key, ang mga numero at kung sino ang nag-uulat ng mga ito, at isang checklist para mapanatiling ligtas ang sarili mong exchange API keys. Lahat ng oras ay nasa UTC.
 NO KYCMag-sign up sa BloFin
 Mag-sign up sa Bybit
 Mag-sign up sa OKX
 Mag-sign up sa Bitget
 Mag-sign up sa MEXC
 Mag-sign up sa OrangeX
 Mag-sign up sa Toobit
Ano ang nangyari sa Lighter exploit
Ang mahahalagang sandali noong 16 at 17 Nobyembre, na nasa UTC ang oras:
| Oras (UTC) | Ano ang nangyari | Source |
|---|---|---|
| 16 Nob, 10:11 | Lumabas ang 10,393,057 USDC mula sa Ethereum contract ng Lighter papunta sa wallet ng attacker | Bitquery, Cointelegraph |
| 16 Nob, 10:13 hanggang 10:46 | Ipinalit ang USDC sa mga 5,764 ETH sa CoW Swap | Bitquery |
| 16 Nob, 10:19 hanggang 11:55 | 12 transfer na tig-160 ETH (1,920 ETH) ang napunta sa Hyperliquid, kung saan binili ang mga $3.46 million na XMR1, isang token na ipinangalan sa Monero | Bitquery, CoinDesk |
| 16 Nob, 11:02 | Sinuspinde ng Lighter ang lahat ng withdrawals at ang paggawa ng pool | Lighter sa X |
| 16 Nob, 11:09 hanggang 11:10 | Sinuspinde ng Upbit at Bithumb ang LIT deposits at withdrawals | Abiso ng Upbit, Economy Block |
| 16 Nob, 12:49 | Isinisi ng Lighter sa isang leaked API key, sinabing hindi apektado ang protocol at pinangalanan ang wallet ng attacker | Lighter sa X |
| 16 Nob, 18:20 | Post-mortem: mga 5 million USDC ang naibalik sa trader, gumagana na ulit ang withdrawals | Lighter sa X |
| 17 Nob, 02:02 | Ibinalik ng Upbit ang LIT deposits at withdrawals | Abiso ng Upbit |
Parehong itinuro ng Lighter at ng on-chain analytics firm na Bubblemaps ang iisang wallet, na nagsisimula sa 0xb3ff, bilang wallet ng attacker, ayon sa ulat ng Cointelegraph. Sinabi ng Bitquery na nang 11:55 UTC, may hawak pa ang wallet na mga 3,845 ETH, na nagkakahalaga ng mga $7.0 million. Hindi pa sinasabi ng Lighter kung sino ang attacker.
Paano nangyari ang Lighter exploit
Sa post-mortem nito, sinabi ng Lighter na ang mga apektadong account ay "gumamit ng hindi ligtas na signing code na iba sa mga opisyal na Lighter SDK". Inulit ng code na iyon ang paggamit ng signing nonces, ang mga one-time random number sa loob ng bawat signature, kaya kahit sino ay puwedeng bumuo ulit ng private API keys mula sa mga public signature. Sinabi ng Lighter na ang attacker ay "hindi nangailangan ng access sa mga account o sa mga system ng Lighter". Sinabi ng Lighter na hindi na-compromise ang protocol, smart contracts at official SDKs nito, ayon sa ulat ng Crypto Briefing.
Gamit ang keys, gumawa ang attacker ng public pool mula sa account ng biktima, bumili ng pool shares mula sa isang account na kontrolado nito, inilipat ang USDC ng biktima sa pool, at saka ni-redeem ang shares nito, sabi ng Lighter. Inilarawan ng mga analyst na binanggit ng crypto.news ang parehong ruta nang mas maaga sa araw na iyon, na may mga transfer na mga $1 million bawat isa. Napansin ng smart contract Guardian ng Lighter ang kakaibang aktibidad at itinigil ang withdrawals, kaya naibalik ng Lighter Security Council ang mga 5 million USDC sa trader.
Ano ang kayang gawin ng isang Lighter API key
Pinapayagan ng API key ang isang software na mag-trade para sa iyo nang hindi ginagamit ang main wallet mo. Sinasabi ng documentation ng Lighter na kaya ng isang key nang mag-isa na:
• mag-place, mag-cancel at magbago ng orders, at magbago ng leverage at margin;
• mag-manage ng sub-accounts at maglipat ng pondo sa pagitan ng mga account ng iisang wallet. "Hindi kailangan ng wallet signature ang mga transfer sa pagitan ng mga account ng iisang may-ari," sabi ng docs;
• mag-withdraw, pero sa wallet lang na may-ari ng account.
Kailangan ng signature mula mismo sa wallet para maglipat ng pondo sa account ng ibang tao. Ang butas: ang public pool na ginawa ng isang account ay itinuturing na isa sa sarili nitong sub-accounts. "Puwedeng magpadala ng pondo ang isang API key sa sub-accounts ng sarili nitong account, at ang public pool na ginawa ng account ay itinuturing na isa sa mga ito," isinulat ng Lighter. Kaya sapat na ang isang leaked key para mailipat ang pera sa isang pool na puwedeng i-cash out ng attacker. Nagbabala rin ang Lighter na puwedeng gamitin ang leaked key para mag-trade laban sa iyo sa masasamang presyo o magbukas ng risky positions, kahit hindi ito makapag-withdraw.
Ano ang binago ng Lighter
• Tapos na: kailangan na ngayon ng wallet signature para maglipat ng pondo sa isang public pool, kaya hindi na ito kaya ng API key nang mag-isa, at hindi na public ang API key signatures, sabi ng Lighter.
• Nakaplano: IP allow-lists para sa bawat key, permissions at limits kada key, at monitoring para sa nonce reuse na magpapawalang-bisa sa mga apektadong key.
• Para sa traders: ang sinumang nagsa-sign gamit ang custom o third-party software ay dapat mag-rotate ng API keys nila at lumipat sa official SDKs, ayon sa ulat ng Crypto Briefing.
Ang mga numero, at kung sino ang nag-uulat
Hindi pa naglalabas ang Lighter ng kabuuang loss. Mga numero mula sa on-chain data at mga outlet:
| Item | Numero | Source |
|---|---|---|
| USDC na na-withdraw on-chain | 10,393,057 USDC, mga $10.4 million | Bitquery, CoinDesk, Cointelegraph |
| Mas malawak na tantya | Mga $15.5 million sa dalawang account (mga $10.39 million at $5.09 million); hindi kinumpirma ng Lighter | crypto.news, Bitcoin.com, TokenPost |
| Naibalik | Mga 5 million USDC, sa apektadong trader | Lighter, Cointelegraph |
| Nasa attacker pa nang 11:55 UTC | Mga 3,845 ETH (mga $7.0 million) at mga $3.46 million na XMR1 | Bitquery |
| Galaw ng presyo ng LIT | Bumaba nang higit 10% hanggang sa ilalim ng $2.48 (CoinDesk); mula $2.99 hanggang sa low na $2.35, mga 16% (Bitcoin.com); higit 17% sa isang punto (crypto.news) | CoinDesk, Bitcoin.com, crypto.news |
| LIT liquidations | Higit $3.43 million | Bitcoin.com |
| Mga Korean exchange | Itinigil ng Upbit at Bithumb ang LIT deposits at withdrawals mula 11:09 hanggang 11:10 UTC noong 16 Nobyembre; ipinagpatuloy ng Upbit nang 02:02 UTC noong 17 Nobyembre, at nakaplanong magbalik ang Bithumb nang 02:55 UTC | Upbit, Economy Block |
Sa hourly data ng CoinGecko, mula $2.75 nang 10:00 UTC noong 16 Nobyembre ay napunta ang LIT sa $2.56 nang 13:00 UTC, at nasa $3.02 ito nang 05:51 UTC noong 17 Nobyembre. Magkakaiba ang ibinibigay na pagbaba ng mga outlet dahil sumusukat sila mula sa magkakaibang oras at price feed. Hindi nagbibigay ang Rebatly ng forecast sa presyo. Sa mga araw na ganito, puwedeng tumalon ang presyo sa loob ng ilang segundo at puwedeng ma-fill ang market orders sa mas masamang presyo kaysa sa nasa screen; ipinapaliwanag ng aming guide tungkol sa trading costs sa malalaking news day kung bakit.
API key safety checklist para sa exchange traders
Hindi kinailangan ng Lighter exploit ang password o pag-hack sa exchange: sapat na ang isang key. Kung gumagamit ka ng API keys sa isang centralized exchange, para sa trading bot, tax tool o portfolio app, i-check ang mga ito:
• Read o trade lang: naka-off dapat ang withdrawal permission maliban kung talagang kailangan ito ng isang tool.
• IP allow-list: i-bind ang bawat key sa IP addresses ng server na gumagamit nito.
• Isang key bawat tool: kapag na-leak ang isang tool, isang key lang ang buburahin mo, hindi lahat.
• I-rotate at i-expire: palitan nang regular ang keys at hayaang mag-expire ang mga hindi ginagamit.
• Burahin ang hindi ginagamit na keys: suriin ang listahan ng keys mo at alisin ang anumang hindi mo na ginagamit.
• Bots sa sub-accounts: patakbuhin ang bots sa isang sub-account na may laman lang na kailangan ng bot.
• Huwag kailanman i-share ang keys: huwag kailanman ipadala ang key o secret sa kahit sino, at huwag kailanman i-paste ito sa unofficial tools, browser extensions o chat groups.
Ano ang nakasaad sa sariling help o API pages ng bawat exchange (ang — ay nangangahulugang hindi namin ito nakita roon):
| Exchange | Permissions | IP allow-list | Keys na walang IP | Sub-account keys |
|---|---|---|---|---|
| Bybit | Read-only o read and write; hiwalay na permission ang withdrawal | Oo | Hindi na gagana pagkalipas ng 90 araw | Oo |
| OKX | Magkakahiwalay ang Read, Trade at Withdraw | Hanggang 20 IP addresses bawat key | Nag-e-expire ang keys na may trade o withdraw permission pagkalipas ng 14 na araw na hindi ginagamit | Oo, read at trade lang |
| Bitget | Magkakahiwalay ang Read, Trade, Transfer at Withdraw; withdrawals mula lang sa whitelisted IP | Oo, inirerekomenda | — | Oo, kapag pinayagan ng main account |
| MEXC | Magkakahiwalay na permissions; may sarili ang withdrawal | Hanggang 10 IP addresses bawat key | Nag-e-expire pagkalipas ng 90 araw | Oo |
| BloFin | Read, Trade at Transfer; walang nakalistang withdrawal permission | Hanggang 20 IP addresses bawat key | Nag-e-expire pagkalipas ng 90 araw | — |
| Toobit | Read-only bilang default | Hanggang 15 IP addresses bawat key | Nag-e-expire pagkalipas ng 90 araw | — |
| OrangeX | Magkahiwalay na read at read-write scopes; may sarili ang wallet actions | — | — | — |
Nagbabago ang settings, kaya i-check ang API management page sa sarili mong account bago umasa sa alinman dito. Hindi kailanman hihingin ng Rebatly ang API keys, passwords, seed phrases o 2FA codes mo. Wala kang kailangang ibigay para sa cashback maliban sa pag-sign up sa pamamagitan ng aming link o code. Kung may nagpapanggap na Rebatly at humihingi ng mga ito, huwag sumagot, at makipag-ugnayan sa amin sa pamamagitan ng website. Mas marami pang tinatalakay ang aming mga guide tungkol sa pagnanakaw ng crypto exchange account, exchange data breaches at scam messages at ang Binance hack. Pangkalahatang impormasyon ito tungkol sa security, hindi financial advice.
Ano ang susunod
• Na-publish: lumabas ang post-mortem ng Lighter nang 18:20 UTC noong 16 Nobyembre.
• Plano ng Lighter: IP allow-lists, permissions at limits kada key, at nonce-reuse monitoring. Hindi pa nagbibigay ng petsa ang Lighter.
• Hindi pa inaanunsyo: hindi pa naglalabas ang Lighter ng reimbursement plan bukod sa mga 5 million USDC na naibalik sa trader.
Ia-update namin ang artikulong ito habang naglalabas pa ng impormasyon ang Lighter.
Mag-trade nang mas mababa ang fees
Anumang exchange ang gamit mo, may fee ang bawat trade. Mag-sign up sa pamamagitan ng Rebatly at babalik sa iyo ang bahagi ng bawat trading fee: hanggang 50% sa Bybit at Bitget, hanggang 40% sa BloFin at OKX, hanggang 60% sa MEXC at hanggang 65% sa OrangeX futures. Sa Toobit, ang code Rebatly ay nagbibigay ng hanggang 60%, na ang Toobit mismo ang nagki-credit, at ang BloFin mismo ang nagki-credit ng hanggang 40% nito kada oras; ang ibang cashback ay ibinabayad araw-araw sa USDT. Ipinapaliwanag ng aming guide tungkol sa kung paano gumagana ang fee rebate ang iba pa.
Nag-uulat ng balita ang artikulong ito at hindi ito financial advice. Ang Rebatly ay isang independent affiliate; hindi financial advice.
Bawiin ang fees sa bawat trade
$10M+ cashback na naibayad · Bayad araw-araw in USDT · Walang password o API keys, kahit kailan
Naka-sign up ka na? I-check ang link at cashback mo gamit ang @rebatlybot sa Telegram, o makipag-ugnayan sa support namin sa @rebatly.
🔔 Makatanggap ng Telegram alert tuwing naipapadala sa iyo ang cashback mo: i-tap ang “Activate notifications” sa @rebatlybot. Bago sa trading? Ang una mong trade sa 5 hakbang.
Nobyembre 17, 2026 — na-publish. Mga source: Lighter, CoinDesk, Cointelegraph, Crypto Briefing, crypto.news, Bitcoin.com, TokenPost, Bitquery, Upbit, Economy Block, PANews, CoinGecko, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.