Exploit Lighter: uma chave de API vazada drenou cerca de US$ 10.4 milhões em USDC e paralisou os saques. O que aconteceu, os números e como proteger as chaves de API da sua corretora
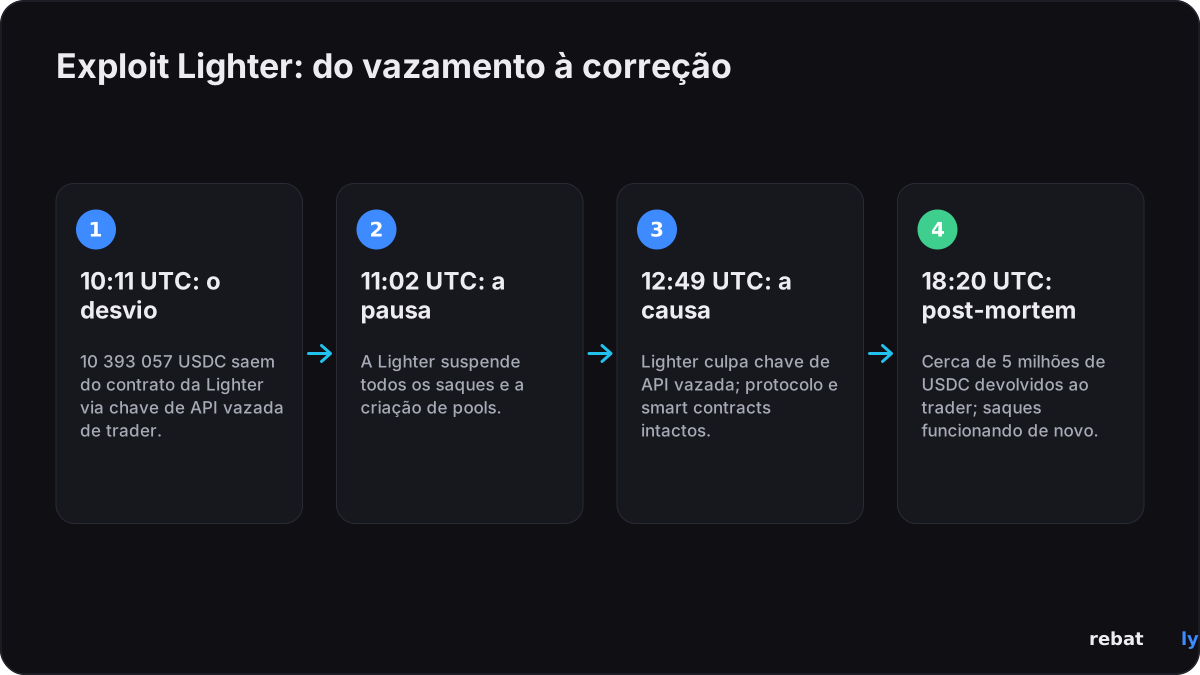
Exploit Lighter: a corretora de futuros perpétuos Lighter suspendeu todos os saques às 11:02 UTC de 16 de novembro de 2026, cerca de 50 minutos depois de um invasor retirar 10 393 057 USDC, cerca de US$ 10.4 milhões, do contrato da Lighter na Ethereum, segundo a Bitquery e o CoinDesk. A Lighter disse no X que a causa foi "uma chave de API vazada da conta de um trader específico" e que seu protocolo e seus smart contracts não foram afetados. Alguns analistas on-chain calculam o total em cerca de US$ 15.5 milhões em duas contas, um número que a Lighter não confirmou. Às 18:20 UTC, a Lighter disse que cerca de 5 milhões de USDC tinham sido devolvidos ao trader afetado e que os saques estavam funcionando de novo. Este artigo explica o que aconteceu, por que uma única chave vazada bastou, os números e quem os informa, e traz um checklist para proteger as chaves de API das suas próprias contas em corretoras. Todos os horários estão em UTC.
 NO KYCCadastre-se na BloFin
 Cadastre-se na Bybit
 Cadastre-se na OKX
 Cadastre-se na Bitget
 Cadastre-se na MEXC
 Cadastre-se na OrangeX
 Cadastre-se na Toobit
O que aconteceu no exploit da Lighter
Os momentos-chave de 16 e 17 de novembro, com horários em UTC:
| Horário (UTC) | O que aconteceu | Fonte |
|---|---|---|
| 16 nov., 10:11 | 10 393 057 USDC saem do contrato da Lighter na Ethereum para a carteira do invasor | Bitquery, Cointelegraph |
| 16 nov., 10:13 a 10:46 | Os USDC são trocados por cerca de 5 764 ETH na CoW Swap | Bitquery |
| 16 nov., 10:19 a 11:55 | 12 transferências de 160 ETH (1 920 ETH) vão para a Hyperliquid, onde são comprados cerca de US$ 3.46 milhões em XMR1, um token com o nome do Monero | Bitquery, CoinDesk |
| 16 nov., 11:02 | A Lighter suspende todos os saques e a criação de pools | Lighter no X |
| 16 nov., 11:09 a 11:10 | Upbit e Bithumb suspendem depósitos e saques de LIT | Aviso da Upbit, Economy Block |
| 16 nov., 12:49 | A Lighter atribui o caso a uma chave de API vazada, diz que o protocolo não foi afetado e identifica a carteira do invasor | Lighter no X |
| 16 nov., 18:20 | Post-mortem: cerca de 5 milhões de USDC devolvidos ao trader, saques funcionando de novo | Lighter no X |
| 17 nov., 02:02 | A Upbit retoma depósitos e saques de LIT | Aviso da Upbit |
A Lighter e a empresa de análise on-chain Bubblemaps apontaram a mesma carteira, que começa com 0xb3ff, como a do invasor, informou o Cointelegraph. A Bitquery disse que, às 11:55 UTC, a carteira ainda tinha cerca de 3 845 ETH, no valor de cerca de US$ 7.0 milhões. A Lighter não disse quem é o invasor.
Como o exploit da Lighter aconteceu
No seu post-mortem, a Lighter disse que as contas afetadas "usavam um código de assinatura inseguro, diferente dos SDKs oficiais da Lighter". Esse código reutilizava os nonces de assinatura, os números aleatórios de uso único dentro de cada assinatura, o que permitia a qualquer pessoa reconstruir as chaves privadas de API a partir de assinaturas públicas. A Lighter disse que o invasor "não precisou de acesso às contas nem aos sistemas da Lighter". A Lighter disse que seu protocolo, seus smart contracts e seus SDKs oficiais não foram comprometidos, informou o Crypto Briefing.
Com as chaves, o invasor criou um pool público a partir da conta da vítima, comprou cotas do pool com uma conta que controlava, moveu os USDC da vítima para o pool e depois resgatou suas cotas, segundo a Lighter. Analistas citados pelo crypto.news descreveram o mesmo caminho mais cedo no mesmo dia, com transferências de cerca de US$ 1M por vez. O Guardian, o smart contract da Lighter, detectou a atividade incomum e pausou os saques, o que permitiu ao Lighter Security Council devolver cerca de 5 milhões de USDC ao trader.
O que uma chave de API da Lighter pode fazer
Uma chave de API permite que um software negocie por você sem usar sua carteira principal. A documentação da Lighter diz que uma chave, sozinha, pode:
• criar, cancelar e alterar ordens, e mudar a alavancagem e a margem;
• gerenciar subcontas e mover fundos entre contas da mesma carteira. "Transferências entre contas do mesmo dono não precisam de assinatura da carteira", diz a documentação;
• sacar, mas só para a carteira dona da conta.
Mover fundos para a conta de outra pessoa exige uma assinatura da própria carteira. A brecha era que um pool público criado por uma conta contava como uma de suas próprias subcontas. "Uma chave de API pode enviar fundos para as subcontas da própria conta, e um pool público que a conta cria conta como uma delas", escreveu a Lighter. Assim, uma chave vazada bastou para mover o dinheiro para um pool do qual o invasor podia sacar. A Lighter também alertou que uma chave vazada pode ser usada para negociar contra você a preços ruins ou para abrir posições arriscadas, mesmo quando não pode sacar.
O que a Lighter mudou
• Feito: agora é preciso uma assinatura da carteira para mover fundos para um pool público, então uma chave de API sozinha não consegue mais fazer isso, e as assinaturas das chaves de API não são mais públicas, segundo a Lighter.
• Planejado: listas de IPs permitidos para cada chave, permissões e limites por chave, e monitoramento de reutilização de nonce que anula as chaves afetadas.
• Para traders: quem assina com software próprio ou de terceiros deve trocar suas chaves de API e passar para os SDKs oficiais, informou o Crypto Briefing.
Os números, e quem os informa
A Lighter não publicou um prejuízo total. Números de dados on-chain e de veículos de imprensa:
| Item | Número | Fonte |
|---|---|---|
| USDC sacados on-chain | 10 393 057 USDC, cerca de US$ 10.4 milhões | Bitquery, CoinDesk, Cointelegraph |
| Estimativa mais ampla | Cerca de US$ 15.5 milhões em duas contas (cerca de US$ 10.39 milhões e US$ 5.09 milhões); não confirmado pela Lighter | crypto.news, Bitcoin.com, TokenPost |
| Devolvido | Cerca de 5 milhões de USDC, ao trader afetado | Lighter, Cointelegraph |
| Ainda com o invasor às 11:55 UTC | Cerca de 3 845 ETH (cerca de US$ 7.0 milhões) mais cerca de US$ 3.46 milhões em XMR1 | Bitquery |
| Variação do preço do LIT | Queda de mais de 10%, para menos de US$ 2.48 (CoinDesk); de US$ 2.99 a uma mínima de US$ 2.35, cerca de 16% (Bitcoin.com); mais de 17% em certo momento (crypto.news) | CoinDesk, Bitcoin.com, crypto.news |
| Liquidações de LIT | Mais de US$ 3.43 milhões | Bitcoin.com |
| Corretoras coreanas | Upbit e Bithumb pausaram depósitos e saques de LIT de 11:09 a 11:10 UTC em 16 de novembro; a Upbit retomou às 02:02 UTC de 17 de novembro, e a Bithumb previa retomar às 02:55 UTC | Upbit, Economy Block |
Nos dados por hora da CoinGecko, o LIT foi de US$ 2.75 às 10:00 UTC de 16 de novembro para US$ 2.56 às 13:00 UTC, e estava em US$ 3.02 às 05:51 UTC de 17 de novembro. Os veículos informam quedas diferentes porque medem a partir de horários e fontes de preço diferentes. A Rebatly não faz previsões de preço. Em dias assim, os preços podem saltar em segundos e ordens a mercado podem ser executadas a um preço pior do que o da tela; nosso guia sobre custos de negociação em dias de grandes notícias explica por quê.
Checklist de segurança de chaves de API para traders de corretoras
O exploit da Lighter não precisou de senha nem de um ataque hacker à corretora: uma chave bastou. Se você usa chaves de API em uma corretora centralizada, para um bot de trading, uma ferramenta de impostos ou um app de portfólio, confira estes pontos:
• Só leitura ou negociação: deixe a permissão de saque desativada, a menos que uma ferramenta realmente precise dela.
• Lista de IPs permitidos: vincule cada chave aos endereços IP do servidor que a usa.
• Uma chave por ferramenta: se uma ferramenta vazar, você apaga uma chave, não todas.
• Troque e deixe expirar: substitua as chaves com regularidade e deixe as que não usa expirarem.
• Apague chaves sem uso: revise sua lista de chaves e remova tudo o que não usa mais.
• Bots em subcontas: rode bots em uma subconta que tenha só o que o bot precisa.
• Nunca compartilhe chaves: nunca envie uma chave ou secret a ninguém, e nunca a cole em ferramentas não oficiais, extensões de navegador ou grupos de chat.
O que cada corretora documenta nas próprias páginas de ajuda ou de API (— significa que não encontramos lá):
| Corretora | Permissões | Lista de IPs permitidos | Chaves sem IP | Chaves de subconta |
|---|---|---|---|---|
| Bybit | Só leitura ou leitura e escrita; saque é uma permissão separada | Sim | Param de funcionar após 90 dias | Sim |
| OKX | Leitura, Negociação e Saque são separadas | Até 20 endereços IP por chave | Chaves com permissão de negociação ou saque expiram após 14 dias sem uso | Sim, só leitura e negociação |
| Bitget | Leitura, Negociação, Transferência e Saque são separadas; saques só a partir de um IP na whitelist | Sim, recomendada | — | Sim, depois que a conta principal permitir |
| MEXC | Permissões separadas; saque tem a sua própria | Até 10 endereços IP por chave | Expiram após 90 dias | Sim |
| BloFin | Leitura, Negociação e Transferência; nenhuma permissão de saque listada | Até 20 endereços IP por chave | Expiram após 90 dias | — |
| Toobit | Só leitura por padrão | Até 15 endereços IP por chave | Expiram após 90 dias | — |
| OrangeX | Escopos separados de leitura e de leitura e escrita; ações de carteira têm o seu próprio | — | — | — |
As configurações mudam, então confira a página de gerenciamento de API na sua própria conta antes de confiar em qualquer uma destas informações. A Rebatly nunca pede suas chaves de API, senhas, seed phrases ou códigos de 2FA. O cashback não exige nada de você além de se cadastrar pelo nosso link ou código. Se alguém dizendo ser da Rebatly pedir essas informações, não responda e entre em contato conosco pelo site. Nossos guias sobre roubo de contas em corretoras de cripto, vazamentos de dados em corretoras e mensagens de golpe e o hack da Binance trazem mais detalhes. Esta é uma informação geral de segurança, não aconselhamento financeiro.
O que acontece agora
• Publicado: o post-mortem da Lighter saiu às 18:20 UTC de 16 de novembro.
• Planejado pela Lighter: listas de IPs permitidos, permissões e limites por chave, e monitoramento de reutilização de nonce. A Lighter não deu datas.
• Não anunciado: a Lighter não publicou um plano de reembolso além dos cerca de 5 milhões de USDC devolvidos ao trader.
Vamos atualizar este artigo à medida que a Lighter publicar mais informações.
Negocie com taxas menores
Seja qual for a corretora que você usa, toda operação tem uma taxa. Cadastre-se pela Rebatly e parte de cada taxa de negociação volta para você: até 50% na Bybit e na Bitget, até 40% na BloFin e na OKX, até 60% na MEXC e até 65% nos futuros da OrangeX. Na Toobit, o código Rebatly dá até 60%, creditados pela própria Toobit, e a BloFin credita ela mesma seu cashback de até 40% a cada hora; os demais cashbacks são pagos diariamente em USDT. Nosso guia sobre como funciona o cashback de taxas explica o resto.
Este artigo traz notícias e não é aconselhamento financeiro. A Rebatly é uma afiliada independente; não é aconselhamento financeiro.
Receba cashback das taxas em toda operação
$10M+ pagos em cashback · Pago todo dia em USDT · Nunca pedimos senha nem chaves de API
Já se cadastrou? Confira o seu vínculo e o seu cashback com o @rebatlybot no Telegram, ou fale com o nosso suporte em @rebatly.
🔔 Receba um alerta no Telegram sempre que seu cashback for pago: toque em “Activate notifications” no @rebatlybot. Começando agora? Sua primeira operação em 5 passos.
17 de novembro de 2026 — publicado. Fontes: Lighter, CoinDesk, Cointelegraph, Crypto Briefing, crypto.news, Bitcoin.com, TokenPost, Bitquery, Upbit, Economy Block, PANews, CoinGecko, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.