Exploit Lighter: API key yang bocor menguras sekitar $10.4 juta USDC dan menghentikan penarikan. Apa yang terjadi, angka-angkanya, dan cara mengamankan API key exchange kamu
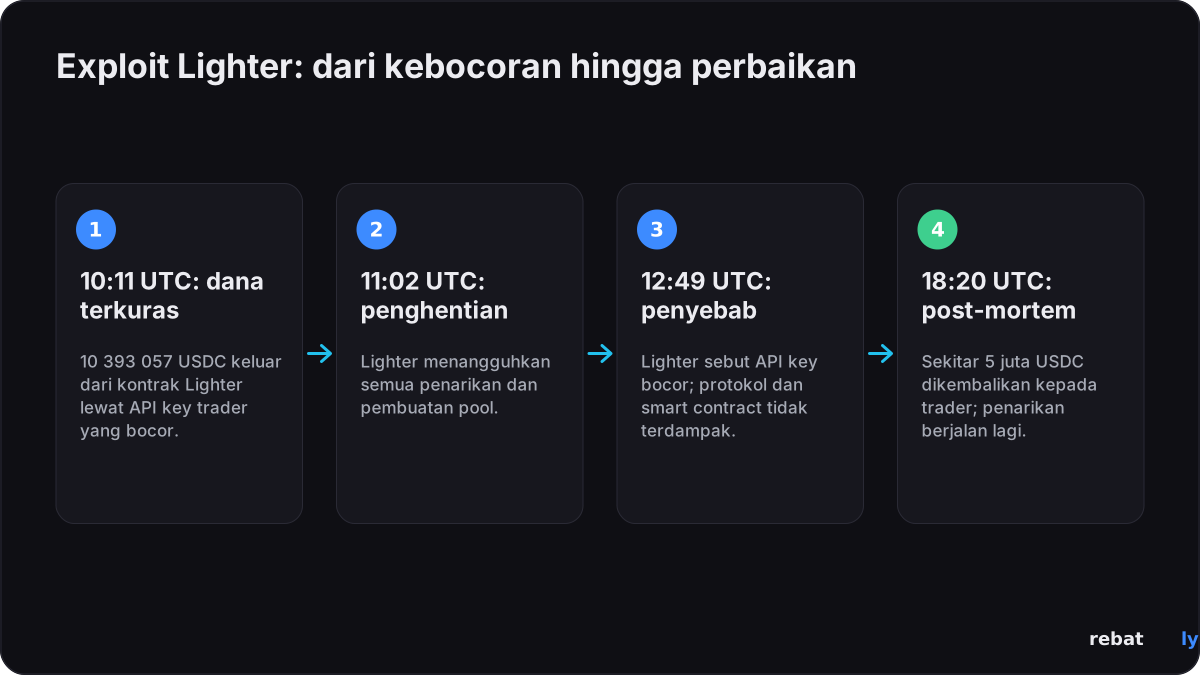
Exploit Lighter: exchange perpetual futures Lighter menangguhkan semua penarikan pada pukul 11:02 UTC tanggal 16 November 2026, sekitar 50 menit setelah seorang penyerang memindahkan 10 393 057 USDC, sekitar $10.4 juta, keluar dari kontrak Ethereum-nya, menurut Bitquery dan CoinDesk. Lighter menyatakan di X bahwa penyebabnya adalah "API key yang bocor milik akun seorang trader tertentu" dan bahwa protokol serta smart contract-nya tidak terdampak. Sejumlah analis on-chain memperkirakan totalnya sekitar $15.5 juta di dua akun, angka yang belum dikonfirmasi oleh Lighter. Pada pukul 18:20 UTC, Lighter menyatakan sekitar 5 juta USDC telah dikembalikan kepada trader yang terdampak dan penarikan sudah berjalan lagi. Artikel ini menjelaskan apa yang terjadi, mengapa satu key yang bocor sudah cukup, angka-angkanya beserta siapa yang melaporkannya, dan checklist untuk menjaga keamanan API key exchange kamu sendiri. Semua waktu dalam UTC.
 NO KYCDaftar di BloFin
 Daftar di Bybit
 Daftar di OKX
 Daftar di Bitget
 Daftar di MEXC
 Daftar di OrangeX
 Daftar di Toobit
Apa yang terjadi dalam exploit Lighter
Momen-momen penting pada 16 dan 17 November, dengan waktu dalam UTC:
| Waktu (UTC) | Apa yang terjadi | Sumber |
|---|---|---|
| 16 Nov, 10:11 | 10 393 057 USDC keluar dari kontrak Ethereum Lighter ke wallet penyerang | Bitquery, Cointelegraph |
| 16 Nov, 10:13 hingga 10:46 | USDC tersebut ditukar menjadi sekitar 5 764 ETH di CoW Swap | Bitquery |
| 16 Nov, 10:19 hingga 11:55 | 12 transfer masing-masing 160 ETH (1 920 ETH) dikirim ke Hyperliquid, tempat XMR1, token yang dinamai dari Monero, dibeli senilai sekitar $3.46 juta | Bitquery, CoinDesk |
| 16 Nov, 11:02 | Lighter menangguhkan semua penarikan dan pembuatan pool | Lighter di X |
| 16 Nov, 11:09 hingga 11:10 | Upbit dan Bithumb menangguhkan deposit dan penarikan LIT | Pengumuman Upbit, Economy Block |
| 16 Nov, 12:49 | Lighter menyalahkan API key yang bocor, menyatakan protokolnya tidak terdampak, dan menyebut wallet penyerang | Lighter di X |
| 16 Nov, 18:20 | Post-mortem: sekitar 5 juta USDC dikembalikan kepada trader, penarikan berjalan lagi | Lighter di X |
| 17 Nov, 02:02 | Upbit kembali membuka deposit dan penarikan LIT | Pengumuman Upbit |
Lighter dan firma analitik on-chain Bubblemaps sama-sama menandai wallet yang sama, berawalan 0xb3ff, sebagai milik penyerang, lapor Cointelegraph. Bitquery menyatakan bahwa pada pukul 11:55 UTC wallet tersebut masih menyimpan sekitar 3 845 ETH, senilai sekitar $7.0 juta. Lighter belum menyebutkan siapa penyerangnya.
Bagaimana exploit Lighter terjadi
Dalam post-mortem-nya, Lighter menyatakan akun-akun yang terdampak "menggunakan kode signing yang tidak aman selain SDK resmi Lighter". Kode itu memakai ulang signing nonce, yaitu angka acak sekali pakai di dalam setiap signature, sehingga siapa pun bisa merekonstruksi private API key dari signature yang bersifat publik. Lighter menyatakan penyerang "tidak memerlukan akses ke akun-akun tersebut maupun ke sistem Lighter". Lighter menyatakan protokol, smart contract, dan SDK resminya tidak dibobol, lapor Crypto Briefing.
Dengan key tersebut, penyerang membuat public pool dari akun korban, membeli pool share dari akun yang ia kendalikan, memindahkan USDC milik korban ke pool tersebut, lalu menukarkan kembali share-nya, kata Lighter. Para analis yang dikutip crypto.news menggambarkan rute yang sama lebih awal pada hari itu, dengan transfer sekitar $1 juta setiap kalinya. Smart contract Guardian milik Lighter mendeteksi aktivitas yang tidak biasa dan menghentikan penarikan, sehingga Lighter Security Council bisa mengembalikan sekitar 5 juta USDC kepada trader tersebut.
Apa yang bisa dilakukan API key Lighter
API key memungkinkan software melakukan trading untukmu tanpa memakai wallet utama kamu. Dokumentasi Lighter menyebutkan bahwa sebuah key dengan sendirinya bisa:
• memasang, membatalkan, dan mengubah order, serta mengubah leverage dan margin;
• mengelola sub-akun dan memindahkan dana antar-akun dari wallet yang sama. "Transfer antar-akun milik pemilik yang sama tidak memerlukan signature wallet," tulis dokumentasinya;
• melakukan penarikan, tetapi hanya ke wallet yang memiliki akun tersebut.
Memindahkan dana ke akun orang lain memerlukan signature dari wallet itu sendiri. Celahnya: public pool yang dibuat oleh sebuah akun dihitung sebagai salah satu sub-akunnya sendiri. "API key bisa mengirim dana ke sub-akun dari akunnya sendiri, dan public pool yang dibuat akun tersebut dihitung sebagai salah satunya," tulis Lighter. Jadi, satu key yang bocor sudah cukup untuk memindahkan uang ke pool yang bisa dicairkan oleh penyerang. Lighter juga memperingatkan bahwa key yang bocor bisa dipakai untuk trading yang merugikanmu di harga buruk atau untuk membuka posisi berisiko, bahkan ketika key itu tidak bisa melakukan penarikan.
Apa yang sudah diubah Lighter
• Sudah dilakukan: signature wallet kini diperlukan untuk memindahkan dana ke public pool, sehingga API key saja tidak bisa lagi melakukannya, dan signature API key tidak lagi bersifat publik, kata Lighter.
• Direncanakan: IP allow-list untuk setiap key, izin dan batas per key, serta pemantauan penggunaan ulang nonce yang membatalkan key yang terdampak.
• Untuk trader: siapa pun yang melakukan signing dengan software custom atau pihak ketiga sebaiknya merotasi API key mereka dan beralih ke SDK resmi, lapor Crypto Briefing.
Angka-angkanya, dan siapa yang melaporkannya
Lighter belum memublikasikan total kerugian. Angka dari data on-chain dan media:
| Item | Angka | Sumber |
|---|---|---|
| USDC yang ditarik on-chain | 10 393 057 USDC, sekitar $10.4 juta | Bitquery, CoinDesk, Cointelegraph |
| Estimasi yang lebih luas | Sekitar $15.5 juta di dua akun (sekitar $10.39 juta dan $5.09 juta); belum dikonfirmasi oleh Lighter | crypto.news, Bitcoin.com, TokenPost |
| Dikembalikan | Sekitar 5 juta USDC, kepada trader yang terdampak | Lighter, Cointelegraph |
| Masih di tangan penyerang pada pukul 11:55 UTC | Sekitar 3 845 ETH (sekitar $7.0 juta) ditambah XMR1 senilai sekitar $3.46 juta | Bitquery |
| Pergerakan harga LIT | Turun lebih dari 10% ke bawah $2.48 (CoinDesk); dari $2.99 ke titik terendah $2.35, sekitar 16% (Bitcoin.com); lebih dari 17% pada satu titik (crypto.news) | CoinDesk, Bitcoin.com, crypto.news |
| Likuidasi LIT | Lebih dari $3.43 juta | Bitcoin.com |
| Exchange Korea | Upbit dan Bithumb menghentikan deposit dan penarikan LIT pada pukul 11:09 hingga 11:10 UTC tanggal 16 November; Upbit membukanya kembali pada pukul 02:02 UTC tanggal 17 November, Bithumb merencanakan pukul 02:55 UTC | Upbit, Economy Block |
Menurut data per jam CoinGecko, LIT bergerak dari $2.75 pada pukul 10:00 UTC tanggal 16 November ke $2.56 pada pukul 13:00 UTC, dan berada di $3.02 pada pukul 05:51 UTC tanggal 17 November. Media memberikan angka penurunan yang berbeda karena mereka mengukur dari waktu dan sumber harga yang berbeda. Rebatly tidak memprediksi harga. Pada hari-hari seperti ini, harga bisa melonjak dalam hitungan detik dan market order bisa terisi di harga yang lebih buruk daripada yang tampil di layar; panduan kami tentang biaya trading di hari-hari berita besar menjelaskan alasannya.
Checklist keamanan API key untuk trader exchange
Exploit Lighter tidak memerlukan password ataupun peretasan terhadap exchange: satu key sudah cukup. Jika kamu memakai API key di exchange terpusat, untuk bot trading, aplikasi pajak, atau aplikasi portofolio, periksa hal-hal berikut:
• Hanya baca atau trading: biarkan izin penarikan nonaktif kecuali sebuah tool benar-benar membutuhkannya.
• IP allow-list: kaitkan setiap key ke alamat IP server yang memakainya.
• Satu key per tool: jika satu tool bocor, kamu cukup menghapus satu key, bukan semuanya.
• Rotasi dan masa berlaku: ganti key secara berkala dan biarkan key yang tidak terpakai kedaluwarsa.
• Hapus key yang tidak terpakai: tinjau daftar key kamu dan hapus apa pun yang sudah tidak kamu pakai.
• Bot di sub-akun: jalankan bot di sub-akun yang hanya berisi dana yang dibutuhkan bot tersebut.
• Jangan pernah membagikan key: jangan pernah mengirim key atau secret kepada siapa pun, dan jangan pernah menempelkannya ke tool tidak resmi, ekstensi browser, atau grup chat.
Apa yang didokumentasikan setiap exchange di halaman bantuan atau API-nya sendiri (— berarti kami tidak menemukannya di sana):
| Exchange | Izin | IP allow-list | Key tanpa IP | Key sub-akun |
|---|---|---|---|---|
| Bybit | Hanya baca, atau baca dan tulis; penarikan adalah izin terpisah | Ya | Berhenti berfungsi setelah 90 hari | Ya |
| OKX | Read, Trade, dan Withdraw terpisah | Hingga 20 alamat IP per key | Key dengan izin trade atau withdraw kedaluwarsa setelah 14 hari tidak dipakai | Ya, hanya baca dan trading |
| Bitget | Read, Trade, Transfer, dan Withdraw terpisah; penarikan hanya dari IP yang masuk whitelist | Ya, direkomendasikan | — | Ya, setelah akun utama mengizinkannya |
| MEXC | Izin terpisah; penarikan punya izin sendiri | Hingga 10 alamat IP per key | Kedaluwarsa setelah 90 hari | Ya |
| BloFin | Read, Trade, dan Transfer; tidak ada izin penarikan yang tercantum | Hingga 20 alamat IP per key | Kedaluwarsa setelah 90 hari | — |
| Toobit | Hanya baca secara default | Hingga 15 alamat IP per key | Kedaluwarsa setelah 90 hari | — |
| OrangeX | Cakupan baca dan baca-tulis terpisah; aksi wallet punya cakupan sendiri | — | — | — |
Pengaturan bisa berubah, jadi cek halaman manajemen API di akunmu sendiri sebelum mengandalkan informasi ini. Rebatly tidak pernah meminta API key, password, seed phrase, atau kode 2FA kamu. Cashback tidak memerlukan apa pun darimu selain mendaftar lewat link atau kode kami. Jika ada yang mengaku sebagai Rebatly dan memintanya, jangan balas, dan hubungi kami melalui situs web. Panduan kami tentang pencurian akun exchange kripto, kebocoran data exchange dan pesan penipuan, serta hack Binance membahas lebih lanjut. Ini adalah informasi keamanan umum, bukan nasihat keuangan.
Apa yang terjadi selanjutnya
• Sudah dipublikasikan: post-mortem Lighter terbit pada pukul 18:20 UTC tanggal 16 November.
• Direncanakan oleh Lighter: IP allow-list, izin dan batas per key, serta pemantauan penggunaan ulang nonce. Lighter belum memberikan tanggalnya.
• Belum diumumkan: Lighter belum memublikasikan rencana penggantian dana selain sekitar 5 juta USDC yang dikembalikan kepada trader tersebut.
Kami akan memperbarui artikel ini seiring Lighter memublikasikan informasi lebih lanjut.
Trading dengan biaya lebih rendah
Exchange mana pun yang kamu pakai, setiap trade dikenai biaya. Daftar lewat Rebatly dan sebagian dari setiap biaya trading kembali kepadamu: hingga 50% di Bybit dan Bitget, hingga 40% di BloFin dan OKX, hingga 60% di MEXC, dan hingga 65% di futures OrangeX. Di Toobit, kode Rebatly memberi hingga 60%, yang dikreditkan langsung oleh Toobit, dan BloFin sendiri mengkreditkan cashback hingga 40% miliknya setiap jam; cashback lainnya dibayarkan setiap hari dalam USDT. Panduan kami tentang cara kerja cashback biaya trading menjelaskan selebihnya.
Artikel ini melaporkan berita dan bukan nasihat keuangan. Rebatly adalah afiliasi independen; bukan nasihat keuangan.
Dapatkan fee kembali di setiap trade
$10M+ cashback sudah dibayarkan · Dibayar setiap hari dalam USDT · Tak pernah minta password atau API key
Sudah daftar? Cek link dan cashback kamu lewat @rebatlybot di Telegram, atau hubungi support kami di @rebatly.
🔔 Dapatkan notifikasi Telegram setiap kali cashback kamu dibayarkan: ketuk “Activate notifications” di @rebatlybot. Baru mulai trading? Trade pertamamu dalam 5 langkah.
17 November 2026 — diterbitkan. Sumber: Lighter, CoinDesk, Cointelegraph, Crypto Briefing, crypto.news, Bitcoin.com, TokenPost, Bitquery, Upbit, Economy Block, PANews, CoinGecko, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.