Lighter bị hack: một khóa API bị rò rỉ đã rút khoảng $10.4 triệu USDC và khiến việc rút tiền bị tạm dừng. Chuyện gì đã xảy ra, các con số, và cách bảo vệ khóa API sàn giao dịch của bạn
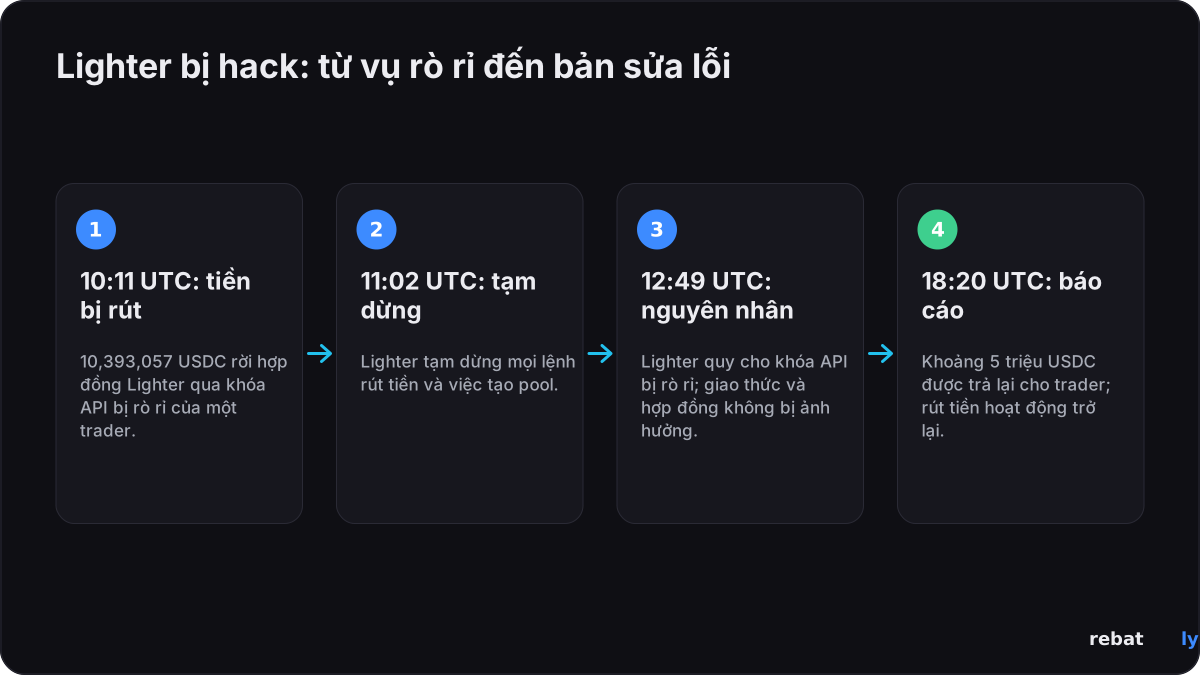
Lighter bị hack: sàn hợp đồng tương lai vĩnh cửu Lighter đã tạm dừng mọi lệnh rút tiền lúc 11:02 UTC ngày 16 tháng 11 năm 2026, khoảng 50 phút sau khi một kẻ tấn công chuyển 10,393,057 USDC, tức khoảng $10.4 triệu, ra khỏi hợp đồng Ethereum của sàn, theo Bitquery và CoinDesk. Lighter cho biết trên X nguyên nhân là “một khóa API bị rò rỉ của tài khoản một trader cụ thể” và giao thức cũng như các hợp đồng thông minh của sàn không bị ảnh hưởng. Một số nhà phân tích on-chain ước tính tổng thiệt hại khoảng $15.5 triệu trên hai tài khoản, con số mà Lighter chưa xác nhận. Đến 18:20 UTC, Lighter cho biết khoảng 5 triệu USDC đã được trả lại cho trader bị ảnh hưởng và việc rút tiền đã hoạt động trở lại. Bài viết này trình bày chuyện gì đã xảy ra, vì sao chỉ một khóa bị rò rỉ là đủ, các con số và nguồn đưa ra chúng, cùng một danh sách kiểm tra giúp bạn giữ an toàn cho khóa API sàn giao dịch của mình. Mọi thời gian đều theo UTC.


Chuyện gì đã xảy ra khi Lighter bị hack
Những mốc chính trong ngày 16 và 17 tháng 11, theo giờ UTC:
| Thời gian (UTC) | Diễn biến | Nguồn |
|---|---|---|
| 16/11, 10:11 | 10,393,057 USDC rời hợp đồng Ethereum của Lighter về ví của kẻ tấn công | Bitquery, Cointelegraph |
| 16/11, 10:13 đến 10:46 | Số USDC được đổi lấy khoảng 5,764 ETH trên CoW Swap | Bitquery |
| 16/11, 10:19 đến 11:55 | 12 lần chuyển, mỗi lần 160 ETH (1,920 ETH), sang Hyperliquid, nơi khoảng $3.46 triệu XMR1, một token mang tên Monero, được mua vào | Bitquery, CoinDesk |
| 16/11, 11:02 | Lighter tạm dừng mọi lệnh rút tiền và việc tạo pool | Lighter trên X |
| 16/11, 11:09 đến 11:10 | Upbit và Bithumb tạm dừng nạp và rút LIT | Thông báo của Upbit, Economy Block |
| 16/11, 12:49 | Lighter quy nguyên nhân cho một khóa API bị rò rỉ, cho biết giao thức không bị ảnh hưởng và nêu ví của kẻ tấn công | Lighter trên X |
| 16/11, 18:20 | Báo cáo sau sự cố: khoảng 5 triệu USDC được trả lại cho trader, việc rút tiền hoạt động trở lại | Lighter trên X |
| 17/11, 02:02 | Upbit mở lại nạp và rút LIT | Thông báo của Upbit |
Lighter và công ty phân tích on-chain Bubblemaps đều chỉ ra cùng một ví, bắt đầu bằng 0xb3ff, là ví của kẻ tấn công, Cointelegraph đưa tin. Bitquery cho biết lúc 11:55 UTC ví này vẫn giữ khoảng 3,845 ETH, trị giá khoảng $7.0 triệu. Lighter chưa cho biết kẻ tấn công là ai.
Vụ Lighter bị hack đã diễn ra như thế nào
Trong báo cáo sau sự cố, Lighter cho biết các tài khoản bị ảnh hưởng “đã dùng mã ký không an toàn khác với các SDK chính thức của Lighter”. Mã này dùng lại nonce ký, tức các số ngẫu nhiên dùng một lần bên trong mỗi chữ ký, khiến bất kỳ ai cũng có thể dựng lại khóa API riêng tư từ các chữ ký công khai. Lighter cho biết kẻ tấn công “không cần quyền truy cập vào các tài khoản hay vào hệ thống của Lighter”. Lighter cho biết giao thức, các hợp đồng thông minh và SDK chính thức của sàn không bị xâm phạm, Crypto Briefing đưa tin.
Theo Lighter, khi có các khóa, kẻ tấn công đã tạo một public pool từ tài khoản của nạn nhân, mua cổ phần pool từ một tài khoản do mình kiểm soát, chuyển USDC của nạn nhân vào pool rồi rút cổ phần của mình ra. Các nhà phân tích được crypto.news trích dẫn đã mô tả cùng con đường này từ sớm hơn trong ngày, với các lần chuyển khoảng $1 triệu mỗi lần. Cơ chế Guardian trong hợp đồng thông minh của Lighter phát hiện hoạt động bất thường và tạm dừng rút tiền, nhờ đó Lighter Security Council trả lại khoảng 5 triệu USDC cho trader.
Khóa API của Lighter có thể làm gì
Khóa API cho phép phần mềm giao dịch thay bạn mà không cần ví chính của bạn. Tài liệu của Lighter cho biết riêng một khóa có thể:
• đặt, hủy và sửa lệnh, cũng như thay đổi đòn bẩy và ký quỹ;
• quản lý tài khoản phụ và chuyển tiền giữa các tài khoản của cùng một ví. “Chuyển tiền giữa các tài khoản của cùng một chủ sở hữu không cần chữ ký ví”, tài liệu viết;
• rút tiền, nhưng chỉ về ví sở hữu tài khoản.
Chuyển tiền sang tài khoản của người khác cần chữ ký từ chính ví sở hữu tài khoản. Kẽ hở nằm ở chỗ một public pool do tài khoản tạo ra được tính là một trong các tài khoản phụ của chính nó. “Khóa API có thể gửi tiền đến các tài khoản phụ của chính tài khoản đó, và một public pool do tài khoản tạo ra được tính là một tài khoản phụ”, Lighter viết. Vì vậy, một khóa bị rò rỉ là đủ để chuyển tiền vào một pool mà kẻ tấn công có thể rút ra. Lighter cũng cảnh báo rằng khóa bị rò rỉ có thể bị dùng để giao dịch gây thiệt hại cho bạn ở mức giá xấu hoặc mở các vị thế rủi ro, kể cả khi khóa đó không thể rút tiền.
Lighter đã thay đổi những gì
• Đã làm: giờ đây cần chữ ký ví để chuyển tiền vào public pool, nên chỉ một khóa API không còn làm được việc này, và chữ ký của khóa API không còn công khai nữa, Lighter cho biết.
• Dự kiến: danh sách IP cho phép cho từng khóa, quyền hạn và giới hạn riêng cho từng khóa, và giám sát việc dùng lại nonce để vô hiệu hóa các khóa bị ảnh hưởng.
• Với trader: bất kỳ ai ký bằng phần mềm tự viết hoặc của bên thứ ba nên thay mới khóa API và chuyển sang SDK chính thức, Crypto Briefing đưa tin.
Các con số và nguồn đưa ra
Lighter chưa công bố tổng thiệt hại. Số liệu từ dữ liệu on-chain và các trang tin:
| Hạng mục | Số liệu | Nguồn |
|---|---|---|
| USDC bị rút on-chain | 10,393,057 USDC, khoảng $10.4 triệu | Bitquery, CoinDesk, Cointelegraph |
| Ước tính rộng hơn | Khoảng $15.5 triệu trên hai tài khoản (khoảng $10.39 triệu và $5.09 triệu); chưa được Lighter xác nhận | crypto.news, Bitcoin.com, TokenPost |
| Đã trả lại | Khoảng 5 triệu USDC, cho trader bị ảnh hưởng | Lighter, Cointelegraph |
| Vẫn nằm trong tay kẻ tấn công lúc 11:55 UTC | Khoảng 3,845 ETH (khoảng $7.0 triệu) cùng khoảng $3.46 triệu XMR1 | Bitquery |
| Biến động giá LIT | Giảm hơn 10% xuống dưới $2.48 (CoinDesk); từ $2.99 xuống đáy $2.35, khoảng 16% (Bitcoin.com); có lúc giảm hơn 17% (crypto.news) | CoinDesk, Bitcoin.com, crypto.news |
| Thanh lý LIT | Hơn $3.43 triệu | Bitcoin.com |
| Các sàn Hàn Quốc | Upbit và Bithumb tạm dừng nạp và rút LIT từ 11:09 đến 11:10 UTC ngày 16 tháng 11; Upbit mở lại lúc 02:02 UTC ngày 17 tháng 11, Bithumb dự kiến lúc 02:55 UTC | Upbit, Economy Block |
Theo dữ liệu theo giờ của CoinGecko, LIT đi từ $2.75 lúc 10:00 UTC ngày 16 tháng 11 xuống $2.56 lúc 13:00 UTC, và ở mức $3.02 lúc 05:51 UTC ngày 17 tháng 11. Các trang tin đưa ra mức giảm khác nhau vì họ đo từ các thời điểm và nguồn giá khác nhau. Rebatly không dự báo giá. Vào những ngày như thế này, giá có thể nhảy vọt trong vài giây và lệnh thị trường có thể khớp tệ hơn mức giá trên màn hình; hướng dẫn của chúng tôi về chi phí giao dịch trong những ngày có tin lớn giải thích lý do.
Danh sách kiểm tra an toàn khóa API cho trader trên sàn
Vụ Lighter bị hack không cần mật khẩu hay tấn công vào sàn: chỉ một khóa là đủ. Nếu bạn dùng khóa API trên sàn tập trung, cho bot giao dịch, công cụ tính thuế hay ứng dụng quản lý danh mục, hãy kiểm tra những điểm sau:
• Chỉ đọc hoặc giao dịch: tắt quyền rút tiền trừ khi công cụ thực sự cần.
• Danh sách IP cho phép: gắn mỗi khóa với địa chỉ IP của máy chủ sử dụng nó.
• Mỗi công cụ một khóa: nếu một công cụ bị rò rỉ, bạn chỉ xóa một khóa, không phải tất cả.
• Thay mới và để hết hạn: thay khóa định kỳ và để các khóa không dùng tự hết hạn.
• Xóa khóa không dùng: rà soát danh sách khóa và xóa mọi khóa bạn không còn dùng.
• Bot trên tài khoản phụ: chạy bot trên một tài khoản phụ chỉ chứa số tiền bot cần.
• Không bao giờ chia sẻ khóa: không bao giờ gửi khóa hay secret cho bất kỳ ai, và không bao giờ dán chúng vào công cụ không chính thức, tiện ích trình duyệt hay nhóm chat.
Những gì mỗi sàn ghi trên trang trợ giúp hoặc trang API của chính họ (— nghĩa là chúng tôi không tìm thấy ở đó):
| Sàn giao dịch | Quyền hạn | Danh sách IP cho phép | Khóa không gắn IP | Khóa tài khoản phụ |
|---|---|---|---|---|
| Bybit | Chỉ đọc hoặc đọc và ghi; rút tiền là một quyền riêng | Có | Ngừng hoạt động sau 90 ngày | Có |
| OKX | Đọc, Giao dịch và Rút tiền là các quyền riêng | Tối đa 20 địa chỉ IP mỗi khóa | Khóa có quyền giao dịch hoặc rút tiền hết hạn sau 14 ngày không dùng | Có, chỉ đọc và giao dịch |
| Bitget | Đọc, Giao dịch, Chuyển tiền và Rút tiền là các quyền riêng; chỉ rút tiền từ IP trong danh sách trắng | Có, được khuyến nghị | — | Có, khi tài khoản chính cho phép |
| MEXC | Các quyền riêng biệt; rút tiền có quyền riêng | Tối đa 10 địa chỉ IP mỗi khóa | Hết hạn sau 90 ngày | Có |
| BloFin | Đọc, Giao dịch và Chuyển tiền; không thấy liệt kê quyền rút tiền | Tối đa 20 địa chỉ IP mỗi khóa | Hết hạn sau 90 ngày | — |
| Toobit | Mặc định chỉ đọc | Tối đa 15 địa chỉ IP mỗi khóa | Hết hạn sau 90 ngày | — |
| OrangeX | Phạm vi chỉ đọc và đọc-ghi riêng biệt; các thao tác ví có quyền riêng | — | — | — |
Cài đặt có thể thay đổi, vì vậy hãy kiểm tra trang quản lý API trong tài khoản của chính bạn trước khi dựa vào bất kỳ thông tin nào ở đây. Rebatly không bao giờ yêu cầu khóa API, mật khẩu, cụm từ khôi phục (seed phrase) hay mã 2FA của bạn. Để nhận hoàn phí, bạn không cần làm gì ngoài việc đăng ký qua liên kết hoặc mã của chúng tôi. Nếu có ai tự xưng là Rebatly yêu cầu những thông tin này, đừng trả lời, và hãy liên hệ với chúng tôi qua trang web. Các hướng dẫn của chúng tôi về đánh cắp tài khoản sàn crypto, rò rỉ dữ liệu sàn và tin nhắn lừa đảo và vụ hack Binance có thêm thông tin. Đây là thông tin bảo mật chung, không phải lời khuyên tài chính.
Điều gì sẽ diễn ra tiếp theo
• Đã công bố: báo cáo sau sự cố của Lighter được đăng lúc 18:20 UTC ngày 16 tháng 11.
• Lighter dự kiến: danh sách IP cho phép, quyền hạn và giới hạn riêng cho từng khóa, và giám sát việc dùng lại nonce. Lighter chưa đưa ra thời gian cụ thể.
• Chưa công bố: Lighter chưa công bố kế hoạch bồi hoàn nào ngoài khoảng 5 triệu USDC đã trả lại cho trader.
Chúng tôi sẽ cập nhật bài viết này khi Lighter công bố thêm thông tin.
Giao dịch với phí thấp hơn
Dù bạn dùng sàn nào, mọi giao dịch đều mất phí. Đăng ký qua Rebatly và một phần phí giao dịch của mỗi lệnh sẽ quay về với bạn: lên đến 50% trên Bybit và Bitget, lên đến 40% trên BloFin và OKX, lên đến 60% trên MEXC và lên đến 65% với hợp đồng tương lai OrangeX. Trên Toobit, mã Rebatly mang lại hoàn phí lên đến 60%, do chính Toobit ghi có, và BloFin tự ghi có khoản hoàn phí lên đến 40% của mình mỗi giờ; các khoản hoàn phí khác được trả hằng ngày bằng USDT. Hướng dẫn của chúng tôi về cách hoàn phí giao dịch hoạt động giải thích phần còn lại.
Bài viết này đưa tin và không phải lời khuyên tài chính. Rebatly là đơn vị liên kết độc lập; không phải lời khuyên tài chính.
Nhận lại phí trên mọi giao dịch
Đã chi trả $10M+ hoàn phí · Trả hàng ngày bằng USDT · Không bao giờ hỏi mật khẩu hay API key
Đã đăng ký rồi? Kiểm tra liên kết tài khoản và khoản hoàn phí qua @rebatlybot trên Telegram, hoặc liên hệ bộ phận hỗ trợ @rebatly.
🔔 Nhận thông báo Telegram mỗi khi khoản hoàn phí được chi trả: bấm “Activate notifications” trong @rebatlybot. Mới bắt đầu giao dịch? Giao dịch đầu tiên trong 5 bước.
17 tháng 11 năm 2026 — xuất bản. Nguồn: Lighter, CoinDesk, Cointelegraph, Crypto Briefing, crypto.news, Bitcoin.com, TokenPost, Bitquery, Upbit, Economy Block, PANews, CoinGecko, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.