Exploit de Lighter: una clave API filtrada drenó unos $10.4 millones en USDC y pausó los retiros. Qué pasó, las cifras y cómo proteger tus claves API de exchange
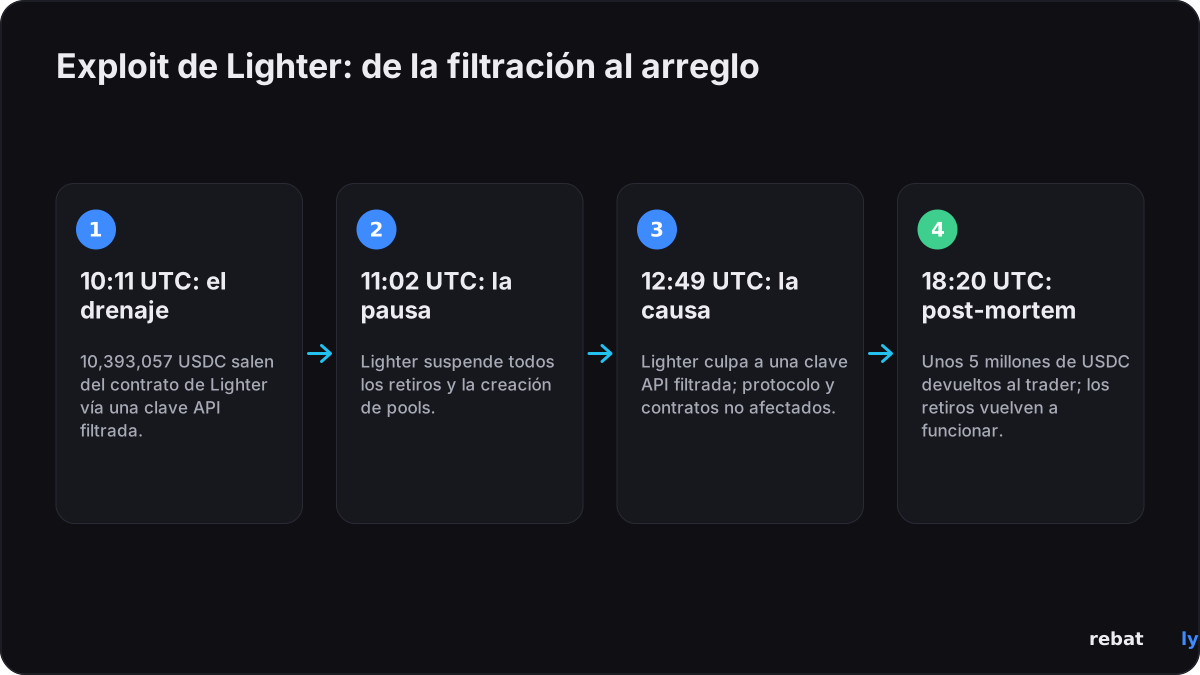
Exploit de Lighter: el exchange de futuros perpetuos Lighter suspendió todos los retiros a las 11:02 UTC del 16 de noviembre de 2026, unos 50 minutos después de que un atacante sacara 10,393,057 USDC, unos $10.4 millones, de su contrato en Ethereum, según Bitquery y CoinDesk. Lighter dijo en X que la causa fue “una clave API filtrada de la cuenta de un trader específico” y que su protocolo y sus contratos inteligentes no se vieron afectados. Algunos analistas on-chain sitúan el total en unos $15.5 millones repartidos en dos cuentas, una cifra que Lighter no ha confirmado. Para las 18:20 UTC, Lighter dijo que se habían devuelto unos 5 millones de USDC al trader afectado y que los retiros volvían a funcionar. Este artículo explica qué pasó, por qué bastó con una sola clave filtrada, las cifras y quién las reporta, y una lista de verificación para mantener seguras tus propias claves API de exchange. Todas las horas están en UTC.
 NO KYCRegístrate en BloFin
 Regístrate en Bybit
 Regístrate en OKX
 Regístrate en Bitget
 Regístrate en MEXC
 Regístrate en OrangeX
 Regístrate en Toobit
Qué pasó en el exploit de Lighter
Los momentos clave del 16 y el 17 de noviembre, con horas en UTC:
| Hora (UTC) | Qué pasó | Fuente |
|---|---|---|
| 16 nov, 10:11 | 10,393,057 USDC salen del contrato de Lighter en Ethereum hacia la wallet del atacante | Bitquery, Cointelegraph |
| 16 nov, 10:13 a 10:46 | Los USDC se cambian por unos 5,764 ETH en CoW Swap | Bitquery |
| 16 nov, 10:19 a 11:55 | 12 transferencias de 160 ETH (1,920 ETH) van a Hyperliquid, donde se compran unos $3.46 millones de XMR1, un token que lleva el nombre de Monero | Bitquery, CoinDesk |
| 16 nov, 11:02 | Lighter suspende todos los retiros y la creación de pools | Lighter en X |
| 16 nov, 11:09 a 11:10 | Upbit y Bithumb suspenden los depósitos y retiros de LIT | Aviso de Upbit, Economy Block |
| 16 nov, 12:49 | Lighter atribuye el hecho a una clave API filtrada, dice que el protocolo no se vio afectado e identifica la wallet del atacante | Lighter en X |
| 16 nov, 18:20 | Post-mortem: unos 5 millones de USDC devueltos al trader; los retiros vuelven a funcionar | Lighter en X |
| 17 nov, 02:02 | Upbit reanuda los depósitos y retiros de LIT | Aviso de Upbit |
Lighter y la firma de analítica on-chain Bubblemaps señalaron la misma wallet, que empieza por 0xb3ff, como la del atacante, informó Cointelegraph. Bitquery dijo que a las 11:55 UTC la wallet aún tenía unos 3,845 ETH, por un valor de unos $7.0 millones. Lighter no ha dicho quién es el atacante.
Cómo ocurrió el exploit de Lighter
En su post-mortem, Lighter dijo que las cuentas afectadas “usaban código de firma inseguro distinto de los SDK oficiales de Lighter”. Ese código reutilizaba los nonces de firma, los números aleatorios de un solo uso dentro de cada firma, lo que permitía a cualquiera reconstruir las claves API privadas a partir de firmas públicas. Lighter dijo que el atacante “no necesitó acceso a las cuentas ni a los sistemas de Lighter”. Lighter dijo que su protocolo, sus contratos inteligentes y sus SDK oficiales no fueron comprometidos, informó Crypto Briefing.
Con las claves, el atacante creó un pool público desde la cuenta de la víctima, compró participaciones del pool desde una cuenta que controlaba, movió los USDC de la víctima al pool y luego canjeó sus participaciones, según Lighter. Analistas citados por crypto.news describieron la misma ruta más temprano ese día, con transferencias de alrededor de $1 millón cada vez. El Guardian del contrato inteligente de Lighter detectó la actividad inusual y pausó los retiros, lo que permitió al Lighter Security Council devolver unos 5 millones de USDC al trader.
Qué puede hacer una clave API de Lighter
Una clave API permite que un software opere por ti sin usar tu wallet principal. La documentación de Lighter dice que una clave, por sí sola, puede:
• colocar, cancelar y modificar órdenes, y cambiar el apalancamiento y el margen;
• administrar subcuentas y mover fondos entre cuentas de la misma wallet. “Las transferencias entre cuentas del mismo dueño no necesitan firma de la wallet”, dice la documentación;
• retirar, pero solo a la wallet dueña de la cuenta.
Mover fondos a la cuenta de otra persona requiere una firma de la propia wallet. El hueco estaba en que un pool público creado por una cuenta contaba como una de sus propias subcuentas. “Una clave API puede enviar fondos a las subcuentas de su propia cuenta, y un pool público creado por la cuenta se considera una de ellas”, escribió Lighter. Así, una clave filtrada bastaba para mover el dinero a un pool del que el atacante podía retirar el efectivo. Lighter también advirtió que una clave filtrada puede usarse para operar en tu contra a malos precios o para abrir posiciones riesgosas, incluso cuando no puede retirar.
Qué ha cambiado Lighter
• Hecho: ahora se necesita una firma de la wallet para mover fondos a un pool público, así que una clave API sola ya no puede hacerlo, y las firmas de las claves API ya no son públicas, dijo Lighter.
• Previsto: listas de IP permitidas para cada clave, permisos y límites por clave, y monitoreo de la reutilización de nonces que anule las claves afectadas.
• Para traders: quien firme con software propio o de terceros debería rotar sus claves API y pasarse a los SDK oficiales, informó Crypto Briefing.
Las cifras y quién las reporta
Lighter no ha publicado una pérdida total. Cifras de datos on-chain y de medios:
| Concepto | Cifra | Fuente |
|---|---|---|
| USDC retirados on-chain | 10,393,057 USDC, unos $10.4 millones | Bitquery, CoinDesk, Cointelegraph |
| Estimación más amplia | Unos $15.5 millones en dos cuentas (unos $10.39 millones y $5.09 millones); no confirmado por Lighter | crypto.news, Bitcoin.com, TokenPost |
| Devuelto | Unos 5 millones de USDC, al trader afectado | Lighter, Cointelegraph |
| Aún en manos del atacante a las 11:55 UTC | Unos 3,845 ETH (unos $7.0 millones) más unos $3.46 millones de XMR1 | Bitquery |
| Movimiento del precio de LIT | Caída de más del 10% hasta menos de $2.48 (CoinDesk); de $2.99 a un mínimo de $2.35, cerca del 16% (Bitcoin.com); más del 17% en algún momento (crypto.news) | CoinDesk, Bitcoin.com, crypto.news |
| Liquidaciones de LIT | Más de $3.43 millones | Bitcoin.com |
| Exchanges coreanos | Upbit y Bithumb pausaron los depósitos y retiros de LIT de 11:09 a 11:10 UTC el 16 de noviembre; Upbit los reanudó a las 02:02 UTC del 17 de noviembre y Bithumb lo tenía previsto para las 02:55 UTC | Upbit, Economy Block |
Según los datos por hora de CoinGecko, LIT pasó de $2.75 a las 10:00 UTC del 16 de noviembre a $2.56 a las 13:00 UTC, y estaba en $3.02 a las 05:51 UTC del 17 de noviembre. Los medios dan caídas distintas porque miden desde horas y fuentes de precios diferentes. Rebatly no pronostica precios. En días así, los precios pueden saltar en segundos y las órdenes de mercado pueden ejecutarse a un precio peor que el que ves en pantalla; nuestra guía sobre costos de trading en días de grandes noticias explica por qué.
Lista de seguridad de claves API para traders de exchanges
El exploit de Lighter no necesitó una contraseña ni un hackeo del exchange: bastó con una clave. Si usas claves API en un exchange centralizado, para un bot de trading, una herramienta de impuestos o una app de portafolio, revisa esto:
• Solo lectura o trading: deja desactivado el permiso de retiro a menos que una herramienta realmente lo necesite.
• Lista de IP permitidas: vincula cada clave a las direcciones IP del servidor que la usa.
• Una clave por herramienta: si una herramienta se filtra, eliminas una clave, no todas.
• Rota y deja vencer: reemplaza las claves con regularidad y deja que venzan las que no uses.
• Elimina las claves sin uso: revisa tu lista de claves y borra todo lo que ya no uses.
• Bots en subcuentas: ejecuta los bots en una subcuenta que tenga solo lo que el bot necesita.
• Nunca compartas claves: nunca envíes una clave ni su clave secreta a nadie, y nunca la pegues en herramientas no oficiales, extensiones del navegador ni grupos de chat.
Lo que cada exchange documenta en sus propias páginas de ayuda o de API (— significa que no lo encontramos ahí):
| Exchange | Permisos | Lista de IP permitidas | Claves sin IP | Claves de subcuentas |
|---|---|---|---|---|
| Bybit | Solo lectura o lectura y escritura; el retiro es un permiso aparte | Sí | Dejan de funcionar después de 90 días | Sí |
| OKX | Lectura, Trading y Retiro son permisos separados | Hasta 20 direcciones IP por clave | Las claves con permiso de trading o retiro vencen tras 14 días sin uso | Sí, solo lectura y trading |
| Bitget | Lectura, Trading, Transferencia y Retiro son permisos separados; retiros solo desde una IP en lista blanca | Sí, recomendada | — | Sí, cuando la cuenta principal lo permite |
| MEXC | Permisos separados; el retiro tiene el suyo | Hasta 10 direcciones IP por clave | Vencen después de 90 días | Sí |
| BloFin | Lectura, Trading y Transferencia; no figura un permiso de retiro | Hasta 20 direcciones IP por clave | Vencen después de 90 días | — |
| Toobit | Solo lectura por defecto | Hasta 15 direcciones IP por clave | Vencen después de 90 días | — |
| OrangeX | Alcances separados de lectura y de lectura-escritura; las acciones de wallet tienen su propio alcance | — | — | — |
La configuración cambia, así que revisa la página de gestión de API en tu propia cuenta antes de confiar en nada de esto. Rebatly nunca te pide tus claves API, contraseñas, frases semilla ni códigos 2FA. Los reembolsos no necesitan nada de ti más allá de registrarte con nuestro enlace o código. Si alguien que dice ser Rebatly te los pide, no respondas y contáctanos a través del sitio web. Nuestras guías sobre el robo de cuentas en exchanges de cripto, las filtraciones de datos en exchanges y los mensajes de estafa y el hackeo de Binance cubren más. Esta es información general de seguridad, no asesoría financiera.
Qué sigue
• Publicado: el post-mortem de Lighter salió a las 18:20 UTC del 16 de noviembre.
• Previsto por Lighter: listas de IP permitidas, permisos y límites por clave, y monitoreo de la reutilización de nonces. Lighter no ha dado fechas.
• Sin anunciar: Lighter no ha publicado un plan de reembolso más allá de los aproximadamente 5 millones de USDC devueltos al trader.
Actualizaremos este artículo a medida que Lighter publique más información.
Opera con comisiones más bajas
Uses el exchange que uses, cada operación que realizas tiene una comisión. Regístrate a través de Rebatly y una parte de cada comisión de trading vuelve a ti: hasta 50% en Bybit y Bitget, hasta 40% en BloFin y OKX, hasta 60% en MEXC y hasta 65% en futuros de OrangeX. En Toobit, el código Rebatly da hasta 60%, acreditado por la propia Toobit, y BloFin acredita por sí misma su reembolso de hasta 40% cada hora; los demás reembolsos se pagan a diario en USDT. Nuestra guía sobre cómo funciona un reembolso de comisiones explica el resto.
Este artículo informa sobre noticias y no es asesoría financiera. Rebatly es un afiliado independiente; no es asesoría financiera.
Recupera comisiones en cada operación
$10M+ en reembolsos pagados · Pagado a diario en USDT · Nunca te pedimos contraseña ni claves API
¿Ya te registraste? Revisa tu vinculación y tu reembolso con @rebatlybot en Telegram, o contacta a nuestro soporte en @rebatly.
🔔 Recibe un aviso en Telegram cada vez que se pague tu reembolso: toca “Activate notifications” en @rebatlybot. ¿Empiezas a operar? Tu primera operación en 5 pasos.
17 de noviembre de 2026 — publicado. Fuentes: Lighter, CoinDesk, Cointelegraph, Crypto Briefing, crypto.news, Bitcoin.com, TokenPost, Bitquery, Upbit, Economy Block, PANews, CoinGecko, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.