Взлом Lighter: утёкший API-ключ позволил вывести около $10.4 млн в USDC и привёл к остановке вывода. Что произошло, цифры и как защитить API-ключи на бирже
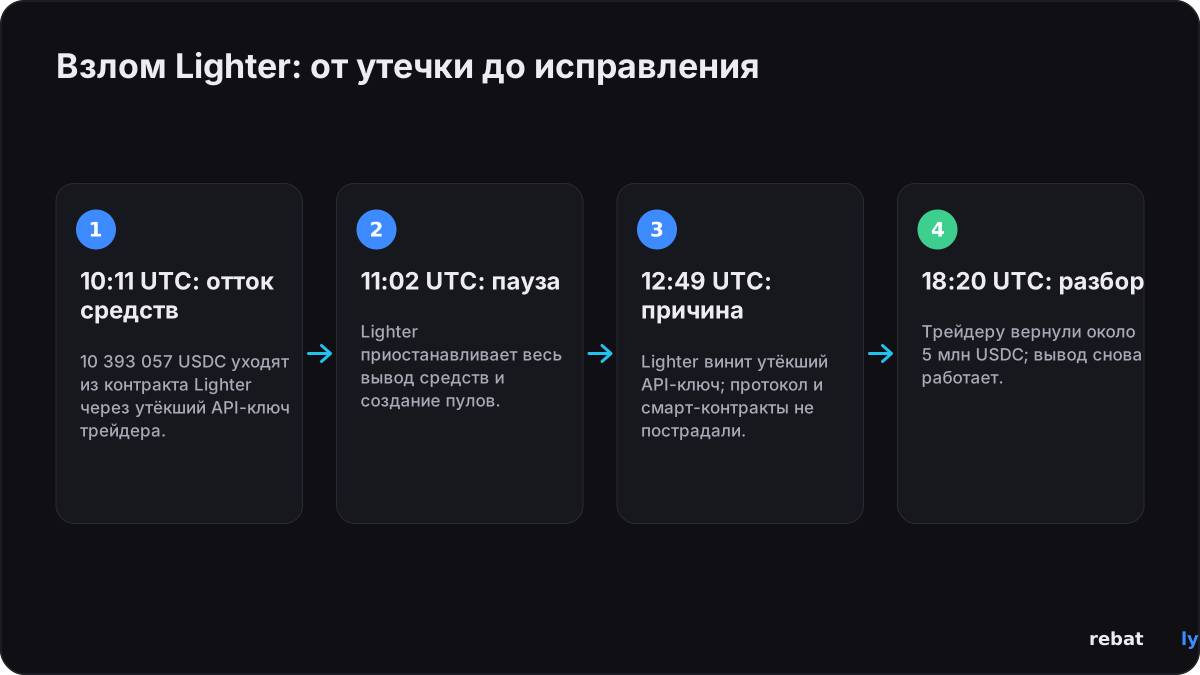
Взлом Lighter: биржа бессрочных фьючерсов Lighter приостановила весь вывод средств в 11:02 UTC 16 ноября 2026 года — примерно через 50 минут после того, как злоумышленник вывел 10 393 057 USDC, около $10.4 млн, из её контракта в сети Ethereum, по данным Bitquery и CoinDesk. Lighter сообщила в X, что причиной стал «утёкший API-ключ от аккаунта конкретного трейдера», а её протокол и смарт-контракты не пострадали. Часть ончейн-аналитиков оценивает общий ущерб примерно в $15.5 млн по двум аккаунтам — эту цифру Lighter не подтвердила. К 18:20 UTC Lighter сообщила, что пострадавшему трейдеру вернули около 5 млн USDC и что вывод снова работает. В этой статье — что произошло, почему хватило одного утёкшего ключа, цифры и кто их приводит, а также чек-лист, как обезопасить собственные API-ключи на бирже. Всё время указано в UTC.
 NO KYCРегистрация на BloFin
 Регистрация на Bybit
 Регистрация на OKX
 Регистрация на Bitget
 Регистрация на MEXC
 Регистрация на OrangeX
 Регистрация на Toobit
Что произошло при взломе Lighter
Ключевые моменты 16 и 17 ноября, время в UTC:
| Время (UTC) | Что произошло | Источник |
|---|---|---|
| 16 ноября, 10:11 | 10 393 057 USDC уходят из контракта Lighter в сети Ethereum на кошелёк злоумышленника | Bitquery, Cointelegraph |
| 16 ноября, с 10:13 до 10:46 | USDC обменивают примерно на 5 764 ETH через CoW Swap | Bitquery |
| 16 ноября, с 10:19 до 11:55 | 12 переводов по 160 ETH (1 920 ETH) уходят на Hyperliquid, где покупают XMR1 — токен, названный в честь Monero, — примерно на $3.46 млн | Bitquery, CoinDesk |
| 16 ноября, 11:02 | Lighter приостанавливает весь вывод средств и создание пулов | Lighter в X |
| 16 ноября, с 11:09 до 11:10 | Upbit и Bithumb приостанавливают депозиты и вывод LIT | Уведомление Upbit, Economy Block |
| 16 ноября, 12:49 | Lighter называет причиной утёкший API-ключ, заявляет, что протокол не пострадал, и указывает кошелёк злоумышленника | Lighter в X |
| 16 ноября, 18:20 | Разбор инцидента (post-mortem): трейдеру вернули около 5 млн USDC, вывод снова работает | Lighter в X |
| 17 ноября, 02:02 | Upbit возобновляет депозиты и вывод LIT | Уведомление Upbit |
Lighter и компания ончейн-аналитики Bubblemaps указали на один и тот же кошелёк, начинающийся с 0xb3ff, как на кошелёк злоумышленника, сообщил Cointelegraph. По данным Bitquery, в 11:55 UTC на кошельке всё ещё было около 3 845 ETH, примерно на $7.0 млн. Lighter не сообщила, кто стоит за атакой.
Как произошёл взлом Lighter
В своём разборе инцидента Lighter сообщила, что пострадавшие аккаунты «использовали небезопасный код подписи, отличный от официальных SDK Lighter». Этот код повторно использовал nonce подписи — одноразовые случайные числа внутри каждой подписи, — что позволяло любому восстановить приватные API-ключи по публичным подписям. По словам Lighter, злоумышленнику «не понадобился доступ ни к аккаунтам, ни к системам Lighter». Lighter заявила, что её протокол, смарт-контракты и официальные SDK не были скомпрометированы, сообщил Crypto Briefing.
По словам Lighter, получив ключи, злоумышленник создал публичный пул с аккаунта жертвы, купил доли пула с подконтрольного ему аккаунта, перевёл USDC жертвы в пул, а затем погасил свои доли. Аналитики, на которых ссылается crypto.news, описали ту же схему ещё раньше в тот же день: переводы шли примерно по $1 млн за раз. Смарт-контракт Guardian биржи Lighter заметил необычную активность и приостановил вывод, что позволило Lighter Security Council вернуть трейдеру около 5 млн USDC.
Что может API-ключ Lighter
API-ключ позволяет программе торговать за вас без вашего основного кошелька. В документации Lighter сказано, что один только ключ может:
• выставлять, отменять и изменять ордера, менять плечо и маржу;
• управлять субаккаунтами и переводить средства между аккаунтами одного и того же кошелька. «Для переводов между аккаунтами одного владельца подпись кошелька не нужна», — говорится в документации;
• выводить средства, но только на кошелёк, которому принадлежит аккаунт.
Для перевода средств на чужой аккаунт нужна подпись самого кошелька. Уязвимость была в том, что публичный пул, созданный аккаунтом, считался одним из его собственных субаккаунтов. «API-ключ может отправлять средства на субаккаунты своего аккаунта, а публичный пул, который создаёт аккаунт, считается одним из них», — написала Lighter. Поэтому утёкшего ключа хватило, чтобы перевести деньги в пул, из которого злоумышленник смог их вывести. Lighter также предупредила, что утёкший ключ можно использовать, чтобы торговать против вас по невыгодным ценам или открывать рискованные позиции, даже если выводить средства он не может.
Что изменила Lighter
• Сделано: для перевода средств в публичный пул теперь нужна подпись кошелька, так что одного API-ключа для этого больше недостаточно, а подписи API-ключей больше не публичны, сообщила Lighter.
• Запланировано: списки разрешённых IP для каждого ключа, отдельные права и лимиты для каждого ключа, а также мониторинг повторного использования nonce с аннулированием затронутых ключей.
• Для трейдеров: всем, кто подписывает транзакции собственным или сторонним ПО, следует сменить API-ключи и перейти на официальные SDK, сообщил Crypto Briefing.
Цифры и кто их приводит
Lighter не опубликовала общую сумму потерь. Цифры по ончейн-данным и от СМИ:
| Показатель | Цифра | Источник |
|---|---|---|
| USDC, выведенные ончейн | 10 393 057 USDC, около $10.4 млн | Bitquery, CoinDesk, Cointelegraph |
| Более широкая оценка | Около $15.5 млн по двум аккаунтам (около $10.39 млн и $5.09 млн); не подтверждено Lighter | crypto.news, Bitcoin.com, TokenPost |
| Возвращено | Около 5 млн USDC — пострадавшему трейдеру | Lighter, Cointelegraph |
| Осталось у злоумышленника на 11:55 UTC | Около 3 845 ETH (около $7.0 млн) плюс XMR1 примерно на $3.46 млн | Bitquery |
| Движение цены LIT | Падение более чем на 10%, ниже $2.48 (CoinDesk); с $2.99 до минимума $2.35, около 16% (Bitcoin.com); в какой-то момент более 17% (crypto.news) | CoinDesk, Bitcoin.com, crypto.news |
| Ликвидации по LIT | Более $3.43 млн | Bitcoin.com |
| Корейские биржи | Upbit и Bithumb приостановили депозиты и вывод LIT с 11:09 до 11:10 UTC 16 ноября; Upbit возобновила их в 02:02 UTC 17 ноября, Bithumb планировала возобновить в 02:55 UTC | Upbit, Economy Block |
По почасовым данным CoinGecko, LIT подешевел с $2.75 в 10:00 UTC 16 ноября до $2.56 в 13:00 UTC, а в 05:51 UTC 17 ноября стоил $3.02. СМИ приводят разные цифры падения, потому что отсчитывают от разного времени и по разным ценовым источникам. Rebatly не прогнозирует цены. В такие дни цены могут прыгать за секунды, а рыночные ордера — исполняться хуже цены на экране; почему так происходит, объясняет наш гайд о торговых издержках в дни крупных новостей.
Чек-лист безопасности API-ключей для трейдеров на биржах
Для взлома Lighter не понадобились ни пароль, ни взлом самой биржи: хватило ключа. Если вы используете API-ключи на централизованной бирже — для торгового бота, налогового сервиса или приложения для учёта портфеля, — проверьте следующее:
• Только чтение или торговля: не включайте право на вывод, если инструменту оно действительно не нужно.
• Список разрешённых IP: привяжите каждый ключ к IP-адресам сервера, который его использует.
• Один ключ на инструмент: если один инструмент допустит утечку, вы удалите один ключ, а не все.
• Смена и срок действия: регулярно заменяйте ключи, а неиспользуемым давайте истечь.
• Удаляйте ненужные ключи: просматривайте список ключей и удаляйте всё, чем больше не пользуетесь.
• Боты на субаккаунтах: запускайте ботов на субаккаунте, где лежит только то, что нужно боту.
• Никому не передавайте ключи: никогда никому не отправляйте ключ или секрет и никогда не вставляйте их в неофициальные инструменты, расширения браузера или чаты.
Что каждая биржа указывает на своих страницах помощи или API (— означает, что мы там этого не нашли):
| Биржа | Права доступа | Список разрешённых IP | Ключи без привязки к IP | Ключи для субаккаунтов |
|---|---|---|---|---|
| Bybit | Только чтение или чтение и запись; вывод — отдельное право | Да | Перестают работать через 90 дней | Да |
| OKX | Чтение, торговля и вывод — отдельные права | До 20 IP-адресов на ключ | Ключи с правом торговли или вывода истекают через 14 дней без использования | Да, только чтение и торговля |
| Bitget | Чтение, торговля, перевод и вывод — отдельные права; вывод только с IP из белого списка | Да, рекомендуется | — | Да, если основной аккаунт это разрешает |
| MEXC | Отдельные права; у вывода — своё | До 10 IP-адресов на ключ | Истекают через 90 дней | Да |
| BloFin | Чтение, торговля и перевод; право на вывод не указано | До 20 IP-адресов на ключ | Истекают через 90 дней | — |
| Toobit | По умолчанию только чтение | До 15 IP-адресов на ключ | Истекают через 90 дней | — |
| OrangeX | Отдельные области доступа: чтение и чтение-запись; для действий с кошельком — свои | — | — | — |
Настройки меняются, поэтому, прежде чем на что-то из этого полагаться, проверьте страницу управления API в своём аккаунте. Rebatly никогда не запрашивает ваши API-ключи, пароли, сид-фразы или коды 2FA. Для получения рибейтов от вас не требуется ничего, кроме регистрации по нашей ссылке или коду. Если кто-то, представляясь Rebatly, просит их у вас, не отвечайте и свяжитесь с нами через сайт. Подробнее — в наших гайдах о краже аккаунтов на криптобиржах, утечках данных бирж и мошеннических сообщениях и о взломе Binance. Это общая информация о безопасности, а не финансовая рекомендация.
Что будет дальше
• Опубликовано: разбор инцидента от Lighter вышел в 18:20 UTC 16 ноября.
• Запланировано Lighter: списки разрешённых IP, отдельные права и лимиты для каждого ключа и мониторинг повторного использования nonce. Сроков Lighter не назвала.
• Не объявлено: Lighter не опубликовала план возмещения, кроме возвращённых трейдеру около 5 млн USDC.
Мы обновим эту статью, когда Lighter опубликует новую информацию.
Торгуйте с меньшими комиссиями
На какой бы бирже вы ни торговали, каждая сделка облагается комиссией. Зарегистрируйтесь через Rebatly, и часть каждой торговой комиссии будет возвращаться вам: до 50% на Bybit и Bitget, до 40% на BloFin и OKX, до 60% на MEXC и до 65% на фьючерсах OrangeX. На Toobit код Rebatly даёт до 60%, рибейт начисляет сам Toobit, а BloFin сам начисляет свои до 40% каждый час; остальные рибейты выплачиваются ежедневно в USDT. Подробности — в нашем гайде о том, как работает рибейт комиссии.
Эта статья носит новостной характер и не является финансовой рекомендацией. Rebatly — независимый партнёр; не является финансовой рекомендацией.
Возвращайте комиссию с каждой сделки
$10M+ рибейтов выплачено · Выплаты ежедневно в USDT · Никогда не просим пароль и API-ключи
Уже зарегистрировались? Проверьте привязку аккаунта и рибейт через бота @rebatlybot в Telegram или обратитесь в поддержку @rebatly.
🔔 Получайте уведомление в Telegram при каждой выплате рибейта: нажмите «Activate notifications» в @rebatlybot. Только начинаете торговать? Первая сделка за 5 шагов.
17 ноября 2026 года — опубликовано. Источники: Lighter, CoinDesk, Cointelegraph, Crypto Briefing, crypto.news, Bitcoin.com, TokenPost, Bitquery, Upbit, Economy Block, PANews, CoinGecko, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.