Optimizely Hack: Code zum Kryptodiebstahl lief auf 178 Websites, darunter Ledger, HSBC, die BBC und Zoom. Was passiert ist, wer betroffen war und wie du eine Adresse vor dem Senden prüfst
Optimizely Hack: Am 16. November 2026 nutzte ein Angreifer Optimizely, einen Dienst für Website-Tests, den viele große Unternehmen auf jeder Seite laden, um Code einzuschleusen, der auf den Websites von 178 Organisationen Krypto-Wallet-Adressen austauschte, darunter Ledger, HSBC, die BBC und Zoom, so das Sicherheitsunternehmen Report URI. In die eigenen Server der Unternehmen wurde nicht eingebrochen: Der Code kam über das Skript von Optimizely. Optimizely sagte gegenüber Journalisten, ein Angreifer habe „eine Schwachstelle im Anmeldeprozess für Experimentation-Konten ausgenutzt“, und erklärte, die Lücke sei behoben und der Code entfernt. Report URI zufolge war das letzte infizierte Skript am selben Tag um 23:11 UTC bereinigt. Mit dem Angriff verbundene Wallets erhielten je nach Zählung etwa 2 300 $ bis 7 150 $; kein Unternehmen hat eine Zahl gemeldet. Dieser Artikel erklärt, was passiert ist, wie Code zum Adressaustausch funktioniert und wer betroffen war, und bietet eine Checkliste, mit der du eine Adresse vor dem Senden prüfst. Alle Zeiten in UTC.
 NO KYCBei BloFin anmelden
 Bei Bybit anmelden
 Bei OKX anmelden
 Bei Bitget anmelden
 Bei MEXC anmelden
 Bei OrangeX anmelden
 Bei Toobit anmelden
Was beim Optimizely Hack passiert ist
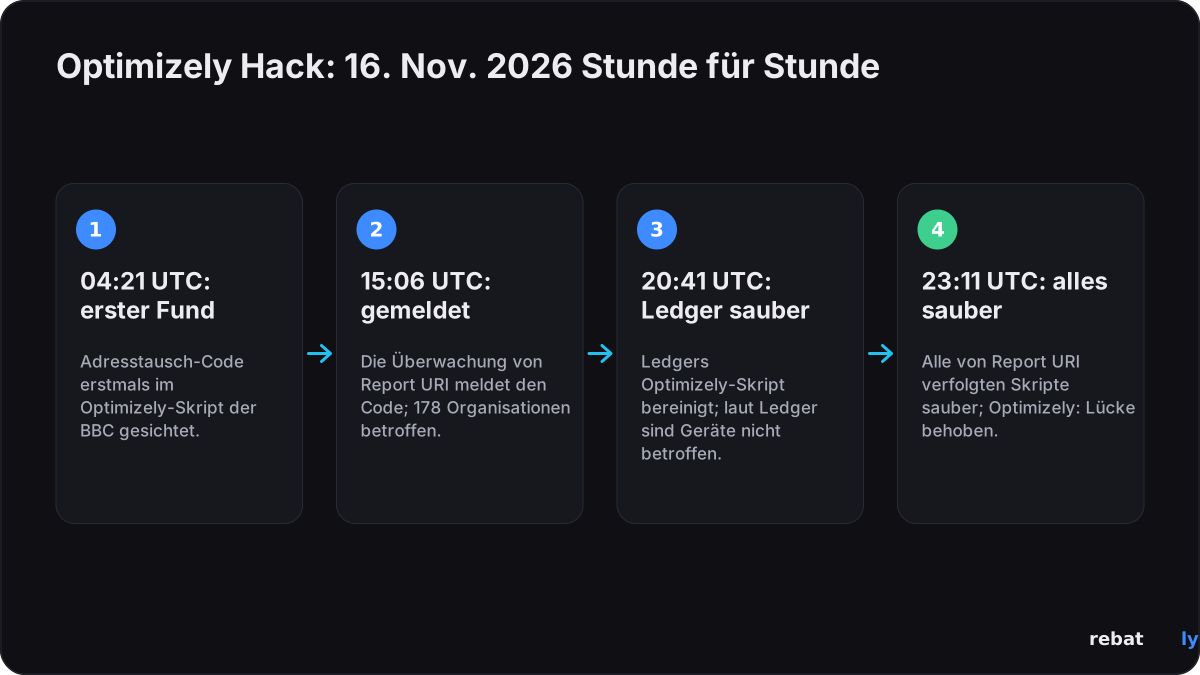
Die wichtigsten Ereignisse, Zeiten in UTC:
| Zeit (UTC) | Was passiert ist | Quelle |
|---|---|---|
| 13. bis 16. Nov. | Eine frühere Welle ähnlichen Codes verbreitet sich über drei andere Webdienste | Hudson Rock via CoinDesk, Report URI |
| 16. Nov., 04:21 | Das erste manipulierte Optimizely-Skript wird auf der Website der BBC gesichtet | Report URI, Cointelegraph, SecurityWeek |
| 16. Nov., 13:43 | Code zum Karten-Skimming wird dem Skript hinzugefügt | Report URI |
| 16. Nov., 15:06 | Die Überwachung von Report URI meldet Schadcode auf der Website eines Kunden | Scott Helme |
| 16. Nov., 19:25 | Mit dem Angriff verbundene Wallets haben etwa 7 040 $ erhalten | Report URI, CoinDesk |
| 16. Nov., 20:41 | Das Optimizely-Skript von Ledger wird bereinigt | Report URI, Cointelegraph |
| 16. Nov., 21:52 | Nur noch eines von 188 infizierten Skripten enthält den Code | Report URI, BleepingComputer, SecurityWeek |
| 16. Nov., 23:11 | Alle von Report URI verfolgten Skripte sind sauber | Report URI |
| 17. Nov., 01:02 | Die Statusseite von Optimizely bestätigt den Vorfall und meldet die Lücke als behoben | Optimizely |
| 17. Nov. | Ledger erklärt, der Code werde auf seiner Website nicht mehr ausgeliefert und seine Geräte seien nicht betroffen | Ledger via U.Today |
Optimizely datiert die erste bösartige Änderung auf 07:51 am 16. November, berichtete CSO Online, ohne eine Zeitzone anzugeben; die 04:21 UTC von Report URI stammen aus gespeicherten Kopien der BBC-Seite. Nach den Zeiten von Report URI war der Code insgesamt etwa 19 Stunden aktiv und etwa 16 Stunden auf der Website von Ledger. StepSecurity, ein weiteres Sicherheitsunternehmen, kam für die meisten Websites auf etwa 16 Stunden.
Wie der Optimizely Hack ablief
Optimizely betreibt A/B-Tests: Eine Website bindet ein Optimizely-Skript ein, und der Browser jedes Besuchers führt dann den Code aus, den das Optimizely-Projekt der Website enthält. Optimizely sagte Cointelegraph und anderen Medien, eine unbefugte Partei habe „eine Schwachstelle im Anmeldeprozess für Experimentation-Konten ausgenutzt“ und damit bösartiges JavaScript in einige Kundenprojekte eingefügt. Seine Statusseite sagt nur, dass eine Schwachstelle genutzt wurde und dass Optimizely „die Schwachstelle behoben und den eingeschleusten Code aus den betroffenen Projekten entfernt“ hat.
Report URI erklärte, es wisse nicht, wie der Angreifer Schreibzugriff erhielt. Es fand den Code im Feld „Project JavaScript“ jedes Projekts, ausgeliefert über das eigene Netzwerk von Optimizely, und sagte, dies sei kein Angriff auf dieses Netzwerk gewesen: Es habe „genau das ausgeliefert, was es bekommen hat“. Der Code lud ein größeres Skript von einer Domain nach, die etwa eine Stunde nach der ersten Einschleusung registriert worden war, und der Angreifer baute dieses Skript im Laufe des Tages 26 Mal neu. Weil der Code über einen vertrauenswürdigen Zulieferer kam, musste der Angreifer in keine der betroffenen Websites direkt eindringen, berichtete CoinDesk. Genau das macht es zu einem Lieferkettenangriff (Supply-Chain-Angriff).
Wie Code zum Adressaustausch funktioniert
Eine Krypto-Adresse ist eine lange Zeichenkette, die niemand vollständig liest. Code zum Adressaustausch, oft Clipboard-Hijacker genannt, setzt genau darauf. Report URI stellte fest, dass dieses Skript:
• auf der Seite, in Formularfeldern und in Links nach Wallet-Adressen suchte und sie durch die des Angreifers ersetzte;
• veränderte, was du kopiert hast: Kopierst du eine Adresse, wird die Adresse des Angreifers eingefügt;
• Bitcoin, Ethereum und andere EVM-Netzwerke, TRON, Solana, TON, Litecoin, Bitcoin Cash und Dogecoin abdeckte und prüfte, ob die ausgetauschte Adresse im selben Netzwerk gültig war, damit eine Wallet sie akzeptiert;
• ab 13:43 UTC außerdem versuchte, Kartennummern auszulesen, die in die eigenen Formulare einer Website eingegeben wurden. Kartenfelder, die Zahlungsanbieter in einem separaten Frame bereitstellen, waren außer Reichweite, und Scott Helme sagte Cointelegraph, es gebe keine Hinweise darauf, dass tatsächlich Karten abgegriffen wurden;
• nach einem Austausch Cookies und einen Screenshot an den Angreifer schickte und älteren iPhones Code auslieferte, der mit bekannten iOS-Exploit-Kits in Verbindung steht.
Das Ergebnis: Eine Seite kann genau richtig aussehen, mit dem richtigen Logo und der richtigen Webadresse, während die Adresse, die du einfügst, nicht die ist, die du kopiert hast. Eine On-Chain-Transaktion an die falsche Adresse lässt sich meist nicht rückgängig machen.
Wer betroffen war
Report URI prüfte 1 611 Optimizely-Skripte und fand 188 infizierte, die 178 Organisationen aus 20 Branchen gehören, und sagte, die tatsächliche Zahl sei „wahrscheinlich höher“. Optimizely hat keine Zahl genannt. Von den genannten Organisationen sind diese von Report URI und mindestens einem Nachrichtenmedium bestätigt:
| Website | Art | Bestätigt von |
|---|---|---|
| Ledger | Hersteller von Krypto-Hardware-Wallets | Report URI, Ledger, CoinDesk, Cointelegraph, Decrypt |
| OANDA / Coinpass | Broker und Krypto-Plattform | Report URI, CoinDesk, Cointelegraph |
| IG | Trading-Plattform | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| Interactive Investor | Investmentplattform | Report URI, CoinDesk, Cointelegraph |
| TMS Brokers | Broker | Report URI, CoinDesk, Cointelegraph |
| Betashares | Fondsanbieter | Report URI, CoinDesk |
| HSBC | Bank (12 HSBC-Websites, laut Report URI) | Report URI, CoinDesk, SecurityWeek, Decrypt |
| Equifax | Auskunftei | Report URI, SecurityWeek, Reuters via Tech Times |
| BBC | Nachrichten | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| CNN | Nachrichten | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Zoom | Videokonferenzen | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Salesforce | Unternehmenssoftware | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| GitLab | Softwareentwicklung | Report URI, BleepingComputer, SecurityWeek |
| IKEA | Einzelhandel | Report URI, Cointelegraph, SecurityWeek |
OANDA, das auch für Coinpass und TMS Brokers sprach, sagte Cointelegraph: „Unsere internen Systeme und unsere Infrastruktur wurden nicht kompromittiert“. Equifax hat die Nutzung von Optimizely eingestellt und keine Anzeichen dafür gefunden, dass seine Systeme kompromittiert wurden, berichtete Reuters laut Tech Times. Auf dieser Liste zu stehen bedeutet, dass eine Website den Code einige Stunden lang ausgeliefert hat, nicht, dass ihre Kunden Geld verloren haben.
Wie viel erbeutet wurde und wer das sagt
Kein betroffenes Unternehmen und kein Opfer hat einen Verlust gemeldet. Alle Zahlen stammen aus den Wallets des Angreifers:
| Zahl | Was sie zählt | Quelle |
|---|---|---|
| Etwa 7 040 $, überwiegend in Bitcoin | Bis 19:25 UTC am 16. November erhalten | Report URI, CoinDesk |
| Etwa 7 150 $ | Erhalten, in BTC, LTC, USDT, TRX und ETH, im Update von Report URI vom 17. November | Report URI, Decrypt |
| Etwa 7 100 $ | Am 16. November erhalten, nach eigener Prüfung der Blockchain | Cointelegraph |
| Etwa 6 600 $ | Erhalten oder gehalten; einige Adressen waren schon vor dem Angriff aktiv | StepSecurity via Cointelegraph |
| Etwa 2 300 $ | Tatsächlich von Opfern gesendet; laut Thorn war der Großteil des Rests das eigene Geld des Angreifers | Alex Thorn, Galaxy Digital (eine Quelle) |
CoinDesk zufolge konnte Bloomberg die Zahl von 7 040 $ nicht unabhängig überprüfen, und BleepingComputer wies darauf hin, dass einige der Wallets schon vor dem 16. November Aktivität zeigten. Wie viele Kartennummern oder Cookies den Angreifer erreichten, ist unbekannt, sagte Report URI. Rebatly gibt keine Kursprognosen ab, und dieser Artikel enthält keine Markteinschätzung.
Was Optimizely, Ledger und andere sagen
• Optimizely: Das Unternehmen hat nach eigenen Angaben gegenüber Cointelegraph und anderen Medien den anfälligen Weg gesperrt, einen Fix eingespielt, den eingeschleusten Code entfernt, aktive Sitzungen beendet, Tokens widerrufen und den Zugang für betroffene Konten zurückgesetzt sowie alle betroffenen Kunden benachrichtigt. Seine Statusseite führt den Vorfall als „Monitoring“.
• Ledger: „Der bösartige Code wird nicht mehr über unsere Website ausgeliefert“, schrieb Ledgers Sicherheitsteam Donjon auf X, wie U.Today berichtete. Es fügte hinzu, dass der Vorfall „die Sicherheitsarchitektur der Ledger-Geräte nicht beeinträchtigt“ und private Schlüssel durch das Gerät geschützt bleiben.
• Geräte: Keine der Quellen, die wir gelesen haben, berichtet, dass Ledger-Hardware-Wallets kompromittiert wurden; der Code lief auf Websites, nicht auf Geräten.
• OANDA: Seine internen Systeme wurden nicht kompromittiert, und es beobachtet die Lage.
• Salesforce: Das Unternehmen stellt sicher, dass Optimizely-Skripte auf seinen Websites deaktiviert sind, berichtete BleepingComputer.
• Unbeantwortet: Optimizely hat nicht gesagt, wie viele Kunden betroffen waren, und niemand hat erklärt, wie der Angreifer an die Projekte von Kunden gelangte, die nichts miteinander zu tun haben.
Checkliste zur Adresssicherheit, bevor du Krypto sendest
Solcher Code überlistet einen flüchtigen Blick, nicht eine sorgfältige Prüfung. Vor jeder Auszahlung oder Überweisung:
• Gleiche die ersten und letzten sechs Zeichen oder mehr jeder eingefügten Adresse mit der Quelle ab, auch einige in der Mitte. Manche Adresstauscher nutzen Adressen, die wie die echte beginnen und enden.
• Sende zuerst einen kleinen Testbetrag an eine neue Adresse, bestätige den Eingang und sende dann den Rest.
• Nutze das Adressbuch und die Auszahlungs-Whitelist deiner Börse, damit Auszahlungen nur an zuvor gespeicherte Adressen gehen können, und lass 2FA für Auszahlungen aktiviert.
• Prüfe auf dem Display der Hardware-Wallet, nicht auf dem Computerbildschirm: Das Gerät zeigt die Adresse, für die es wirklich signiert.
• Setze Lesezeichen für offizielle Websites und öffne sie über das Lesezeichen, nicht über Anzeigen oder Links.
• Vertraue einer Seite nicht, nur weil sie vertraut aussieht. Bei diesem Angriff lieferten die echten Websites den Code aus.
• Aktualisiere dein Handy: Report URI riet iPhone-Nutzern, auf iOS 18.7.3 oder 26.3 oder neuer zu aktualisieren.
Was jede Börse auf ihren eigenen Hilfeseiten dokumentiert (— bedeutet, dass wir es dort nicht gefunden haben):
| Börse | Adressbuch / Whitelist | 2FA bei Auszahlungen | Anti-Phishing-Code |
|---|---|---|---|
| Bybit | Auszahlungs-Adressbuch; eine Einstellung, nur an gespeicherte Adressen auszuzahlen | Ja, E-Mail- und Authenticator-Codes | Ja |
| OKX | Allowlist: Auszahlungen nur an gespeicherte Adressen; optionale 24-Stunden-Sperre für neue Adressen | Ja | Ja |
| Bitget | Whitelisting: Auszahlungen nur an gespeicherte Adressen | Ja | Ja |
| MEXC | Withdrawal Whitelist: Auszahlungen nur an Adressen auf der Whitelist; 24 Stunden Wartezeit bei neuen | Ja | Ja |
| BloFin | Auszahlungen nur an Whitelist-Adressen und eine 24-Stunden-Sperre für neue Adressen (in seiner API-Dokumentation) | Ja, E-Mail- und Authenticator-Codes | Ja |
| Toobit | Withdrawal Address Allowlist: Auszahlungen nur an Adressen auf der Allowlist | Ja | Ja |
| OrangeX | Whitelist für Auszahlungsadressen | Ja, E-Mail- und Authenticator-Codes | — |
Einstellungen ändern sich, prüfe also die Sicherheitsseite in deinem eigenen Konto, bevor du dich auf etwas davon verlässt. Rebatly fragt nie nach deinen API-Schlüsseln, Passwörtern, Seed-Phrasen oder 2FA-Codes und fordert dich nie auf, Krypto zu senden. Für Rückerstattungen brauchst du nichts weiter zu tun, als dich über unseren Link oder Code zu registrieren. Wenn jemand, der sich als Rebatly ausgibt, danach fragt, antworte nicht und kontaktiere uns über die Website. Unsere Guides zum Lighter Exploit, zu Kontodiebstahl bei Kryptobörsen und zu Datenlecks bei Börsen und Betrugsnachrichten erklären mehr. Dies sind allgemeine Sicherheitsinformationen, keine Finanzberatung.
Wie es weitergeht
• Optimizely: sagt, es untersuche den Vorfall weiter und habe betroffene Kunden kontaktiert; seine Statusseite steht auf „Monitoring“.
• Report URI: verfolgt weiterhin die Wallets des Angreifers und aktualisiert seinen Bericht. Es riet Optimizely-Kunden, ihren Code nach der Domain des Angreifers zu durchsuchen und Benutzer und Tokens zu rotieren.
• Ledger: hat über seine Stellungnahme hinaus keine weiteren Schritte angekündigt.
Wir aktualisieren diesen Artikel, sobald Optimizely, Report URI und Ledger mehr veröffentlichen.
Mit niedrigeren Gebühren traden
Egal, welche Börse du nutzt: Jeder Trade kostet eine Gebühr. Registriere dich über Rebatly und ein Teil jeder Tradinggebühr kommt zu dir zurück: bis zu 50% bei Bybit und Bitget, bis zu 40% bei BloFin und OKX, bis zu 60% bei MEXC und bis zu 65% bei OrangeX-Futures. Bei Toobit bringt der Code Rebatly bis zu 60%, gutgeschrieben von Toobit selbst, und BloFin schreibt seine bis zu 40% stündlich selbst gut; die übrigen Rückerstattungen werden täglich in USDT ausgezahlt. Unser Guide dazu, wie eine Gebühren-Rückerstattung funktioniert, erklärt den Rest.
Dieser Artikel berichtet über Nachrichten und ist keine Finanzberatung. Rebatly ist ein unabhängiger Affiliate-Partner; keine Finanzberatung.
Gebühren bei jedem Trade zurückholen
$10M+ Rebates ausgezahlt · Täglich in USDT · Kein Passwort, keine API-Keys – niemals
Schon registriert? Prüfe deine Kontoverknüpfung und Rückerstattung mit @rebatlybot auf Telegram oder kontaktiere unseren Support unter @rebatly.
🔔 Erhalte bei jeder Auszahlung deiner Rückerstattung eine Telegram-Benachrichtigung: Tippe in @rebatlybot auf „Activate notifications“. Neu im Trading? Dein erster Trade in 5 Schritten.
18. November 2026 — veröffentlicht. Quellen: Report URI, Optimizely, Ledger, CoinDesk, Cointelegraph, BleepingComputer, SecurityWeek, CSO Online, Decrypt, The Record, Tech Times, U.Today, StepSecurity, CoinCodex, CoinCentral, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.