Ataque hacker à Optimizely: código que rouba cripto rodou em 178 sites, incluindo Ledger, HSBC, BBC e Zoom. O que aconteceu, quem foi afetado e como conferir um endereço antes de enviar
Ataque hacker à Optimizely: em 16 de novembro de 2026, um invasor usou a Optimizely, um serviço de testes de sites que muitas grandes empresas carregam em todas as páginas, para plantar um código que trocava endereços de carteiras cripto nos sites de 178 organizações, incluindo Ledger, HSBC, BBC e Zoom, segundo a empresa de segurança Report URI. Os servidores das próprias empresas não foram invadidos: o código chegou pelo script da Optimizely. A Optimizely disse a jornalistas que um invasor "explorou uma vulnerabilidade no fluxo de cadastro de contas do Experimentation" e afirmou que corrigiu a falha e removeu o código. A Report URI constatou que o último script infectado foi limpo às 23:11 UTC do mesmo dia. As carteiras ligadas ao ataque receberam cerca de US$ 2 300 a US$ 7 150, dependendo de quem faz a conta; nenhuma empresa informou um valor. Este artigo explica o que aconteceu, como funciona um código que troca endereços, quem foi afetado e traz um checklist para conferir um endereço antes de enviar. Todos os horários estão em UTC.
 NO KYCCadastre-se na BloFin
 Cadastre-se na Bybit
 Cadastre-se na OKX
 Cadastre-se na Bitget
 Cadastre-se na MEXC
 Cadastre-se na OrangeX
 Cadastre-se na Toobit
O que aconteceu no ataque hacker à Optimizely
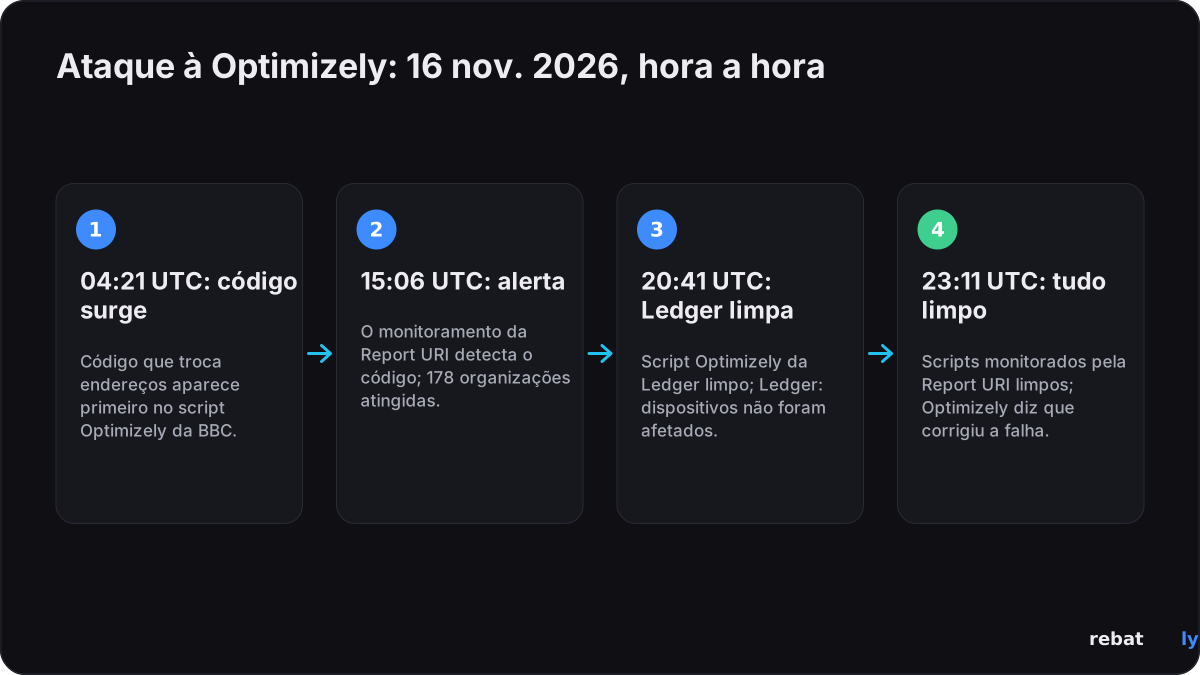
Os momentos-chave, com horários em UTC:
| Horário (UTC) | O que aconteceu | Fonte |
|---|---|---|
| 13 a 16 nov. | Uma onda anterior de código semelhante se espalha por três outros serviços web | Hudson Rock via CoinDesk, Report URI |
| 16 nov., 04:21 | O primeiro script da Optimizely com código injetado é visto, no site da BBC | Report URI, Cointelegraph, SecurityWeek |
| 16 nov., 13:43 | Um código de skimming de cartões é adicionado ao script | Report URI |
| 16 nov., 15:06 | O monitoramento da Report URI detecta código malicioso no site de um cliente | Scott Helme |
| 16 nov., 19:25 | As carteiras ligadas ao ataque já receberam cerca de US$ 7 040 | Report URI, CoinDesk |
| 16 nov., 20:41 | O script da Optimizely da Ledger é limpo | Report URI, Cointelegraph |
| 16 nov., 21:52 | Só um dos 188 scripts infectados ainda contém o código | Report URI, BleepingComputer, SecurityWeek |
| 16 nov., 23:11 | Todos os scripts que a Report URI acompanha estão limpos | Report URI |
| 17 nov., 01:02 | A página de status da Optimizely confirma o incidente e diz que a falha foi corrigida | Optimizely |
| 17 nov. | A Ledger diz que o código não é mais servido no seu site e que seus dispositivos não foram afetados | Ledger via U.Today |
A Optimizely situa sua primeira alteração maliciosa às 07:51 de 16 de novembro, informou o CSO Online, sem indicar um fuso horário; o horário de 04:21 UTC da Report URI vem de cópias salvas da página da BBC. Pelos horários da Report URI, o código ficou ativo por cerca de 19 horas no total e por cerca de 16 horas no site da Ledger. A StepSecurity, outra empresa de segurança, calculou cerca de 16 horas para a maioria dos sites.
Como aconteceu o ataque hacker à Optimizely
A Optimizely faz testes A/B: um site adiciona um único script da Optimizely, e o navegador de cada visitante passa a executar qualquer código que o projeto Optimizely do site contenha. A Optimizely disse ao Cointelegraph e a outros veículos que uma pessoa não autorizada "explorou uma vulnerabilidade no fluxo de cadastro de contas do Experimentation" e a usou para adicionar JavaScript malicioso a alguns projetos de clientes. Sua página de status diz apenas que uma vulnerabilidade foi usada e que a empresa "corrigiu a vulnerabilidade e removeu o código injetado dos projetos afetados".
A Report URI disse que não sabe como o invasor obteve acesso de escrita. Ela encontrou o código no campo "Project JavaScript" de cada projeto, servido pela própria rede da Optimizely, e disse que não se tratou de um ataque a essa rede: a rede "serviu exatamente o que recebeu". O código carregava um script maior a partir de um domínio registrado cerca de uma hora depois da primeira injeção, e o invasor reconstruiu esse script 26 vezes ao longo do dia. Como o código veio por um fornecedor confiável, informou o CoinDesk, o invasor não precisou invadir diretamente nenhum dos sites afetados. É isso que faz dele um ataque à cadeia de suprimentos.
Como funciona um código que troca endereços
Um endereço cripto é uma sequência longa que ninguém lê inteira. O código que troca endereços, muitas vezes chamado de clipboard hijacker (sequestrador da área de transferência), se aproveita disso. A Report URI constatou que este script:
• procurava endereços de carteira na página, em campos de formulário e em links, e os substituía pelos do invasor;
• alterava o que você copiava: você copia um endereço, e o que é colado é o endereço do invasor;
• cobria Bitcoin, Ethereum e outras redes EVM, TRON, Solana, TON, Litecoin, Bitcoin Cash e Dogecoin, e verificava se o endereço trocado era válido na mesma rede, para que a carteira o aceitasse;
• a partir das 13:43 UTC, também tentava ler números de cartão digitados nos formulários do próprio site. Campos de cartão hospedados por provedores de pagamento em um frame separado estavam fora do seu alcance, e Scott Helme disse ao Cointelegraph que não havia evidência de que cartões tivessem sido de fato capturados;
• enviava cookies e uma captura de tela ao invasor depois de uma troca, e servia a iPhones mais antigos um código ligado a exploit kits conhecidos de iOS.
O resultado: uma página pode parecer exatamente certa, com o logo certo e o endereço web certo, enquanto o endereço que você cola não é o que você copiou. Uma transação enviada on-chain para o endereço errado normalmente não pode ser revertida.
Quem foi afetado
A Report URI verificou 1 611 scripts da Optimizely e encontrou 188 infectados, pertencentes a 178 organizações de 20 setores, e disse que o número real é "provavelmente maior". A Optimizely não divulgou um número. Entre as organizações citadas, estas são confirmadas pela Report URI e por pelo menos um veículo de imprensa:
| Site | Tipo | Confirmado por |
|---|---|---|
| Ledger | Fabricante de hardware wallets de cripto | Report URI, Ledger, CoinDesk, Cointelegraph, Decrypt |
| OANDA / Coinpass | Corretora e plataforma de cripto | Report URI, CoinDesk, Cointelegraph |
| IG | Plataforma de trading | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| Interactive Investor | Plataforma de investimentos | Report URI, CoinDesk, Cointelegraph |
| TMS Brokers | Corretora | Report URI, CoinDesk, Cointelegraph |
| Betashares | Gestora de fundos | Report URI, CoinDesk |
| HSBC | Banco (12 sites do HSBC, segundo a Report URI) | Report URI, CoinDesk, SecurityWeek, Decrypt |
| Equifax | Birô de crédito | Report URI, SecurityWeek, Reuters via Tech Times |
| BBC | Notícias | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| CNN | Notícias | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Zoom | Videochamadas | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Salesforce | Software empresarial | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| GitLab | Desenvolvimento de software | Report URI, BleepingComputer, SecurityWeek |
| IKEA | Varejo | Report URI, Cointelegraph, SecurityWeek |
A OANDA, falando pela Coinpass e pela TMS Brokers, disse ao Cointelegraph: "Nossos sistemas internos e nossa infraestrutura não foram invadidos". A Equifax parou de usar a Optimizely e não encontrou sinais de que seus sistemas tenham sido comprometidos, informou a Reuters via Tech Times. Estar nesta lista significa que um site serviu o código por algumas horas, não que seus clientes perderam dinheiro.
Quanto foi levado, e quem diz isso
Nenhuma empresa afetada nem vítima informou perda. Todos os números vêm das carteiras do invasor:
| Número | O que é contado | Fonte |
|---|---|---|
| Cerca de US$ 7 040, principalmente em Bitcoin | Recebido até 19:25 UTC de 16 de novembro | Report URI, CoinDesk |
| Cerca de US$ 7 150 | Recebido, em BTC, LTC, USDT, TRX e ETH, na atualização da Report URI de 17 de novembro | Report URI, Decrypt |
| Cerca de US$ 7 100 | Recebido em 16 de novembro, segundo sua própria verificação da blockchain | Cointelegraph |
| Cerca de US$ 6 600 | Recebido ou mantido; alguns endereços já estavam ativos antes do ataque | StepSecurity via Cointelegraph |
| Cerca de US$ 2 300 | Efetivamente enviado por vítimas; Thorn diz que a maior parte do restante era dinheiro do próprio invasor | Alex Thorn, Galaxy Digital (uma fonte) |
O CoinDesk disse que a Bloomberg não conseguiu verificar de forma independente o número de US$ 7 040, e o BleepingComputer observou que algumas das carteiras tinham atividade antes de 16 de novembro. Não se sabe quantos números de cartão ou cookies chegaram ao invasor, disse a Report URI. A Rebatly não faz previsões de preço, e este artigo não faz nenhuma recomendação sobre o mercado.
O que dizem a Optimizely, a Ledger e outros
• Optimizely: bloqueou o caminho vulnerável, implantou uma correção, removeu o código injetado, encerrou as sessões ativas, revogou tokens e redefiniu o acesso das contas afetadas, e notificou todos os clientes afetados, disse a empresa ao Cointelegraph e a outros veículos. Sua página de status mostra o incidente como "Monitoring" (em monitoramento).
• Ledger: "o código malicioso não está mais sendo servido pelo nosso site", escreveu no X a equipe de segurança da Ledger, a Donjon, segundo o U.Today. A equipe acrescentou que o incidente "não afeta a arquitetura de segurança dos dispositivos Ledger" e que as chaves privadas continuam protegidas pelo dispositivo.
• Dispositivos: nenhuma das fontes que lemos informa que hardware wallets da Ledger tenham sido comprometidas; o código rodou em sites, não em dispositivos.
• OANDA: seus sistemas internos não foram invadidos, e a empresa está monitorando a situação.
• Salesforce: está confirmando que os scripts da Optimizely estão desativados nos seus sites, informou o BleepingComputer.
• Sem resposta: a Optimizely não disse quantos clientes foram afetados, e ninguém explicou como o invasor chegou a projetos de clientes sem relação entre si.
Checklist de segurança de endereços antes de enviar cripto
Um código como este engana uma olhada rápida, não uma verificação cuidadosa. Antes de qualquer saque ou transferência:
• Confira os seis primeiros e os seis últimos caracteres ou mais de todo endereço colado com a origem, e alguns do meio também. Alguns desses códigos usam endereços que começam e terminam como o verdadeiro.
• Envie primeiro um pequeno teste para um endereço novo, confirme que chegou e depois envie o restante.
• Use o catálogo de endereços e a whitelist de saque da sua corretora, para que os saques só possam ir para endereços que você salvou antes, e mantenha o 2FA ativado para saques.
• Confirme na tela da hardware wallet, não na tela do computador: o dispositivo mostra o endereço para o qual ele vai realmente assinar.
• Salve os sites oficiais nos favoritos e abra-os pelo favorito, não por anúncios ou links.
• Não confie numa página só porque ela parece familiar. Neste ataque, os sites verdadeiros serviram o código.
• Atualize seu celular: a Report URI recomendou que usuários de iPhone atualizem para o iOS 18.7.3 ou 26.3 ou posterior.
O que cada corretora documenta nas próprias páginas de ajuda (— significa que não encontramos lá):
| Corretora | Catálogo de endereços / whitelist | 2FA em saques | Código antiphishing |
|---|---|---|---|
| Bybit | Catálogo de endereços de saque; uma configuração para sacar só para endereços salvos | Sim, códigos por e-mail e de app autenticador | Sim |
| OKX | Allowlist: saques só para endereços salvos; bloqueio opcional de 24 horas para novos endereços | Sim | Sim |
| Bitget | Whitelist: saques só para endereços salvos | Sim | Sim |
| MEXC | Whitelist de saque: saques só para endereços na whitelist; espera de 24 horas para novos endereços | Sim | Sim |
| BloFin | Saques só para endereços na whitelist e bloqueio de 24 horas para novos endereços (na documentação da API) | Sim, códigos por e-mail e de app autenticador | Sim |
| Toobit | Allowlist de endereços de saque: saques só para endereços na allowlist | Sim | Sim |
| OrangeX | Whitelist de endereços de saque | Sim, códigos por e-mail e de app autenticador | — |
As configurações mudam, então confira a página de segurança na sua própria conta antes de confiar em qualquer uma destas informações. A Rebatly nunca pede suas chaves de API, senhas, seed phrases ou códigos de 2FA, e nunca pede que você envie cripto. O cashback não exige nada de você além de se cadastrar pelo nosso link ou código. Se alguém dizendo ser da Rebatly pedir essas informações, não responda e entre em contato conosco pelo site. Nossos guias sobre o exploit da Lighter, roubo de contas em corretoras de cripto e vazamentos de dados em corretoras e mensagens de golpe trazem mais detalhes. Esta é uma informação geral de segurança, não aconselhamento financeiro.
O que acontece agora
• Optimizely: diz que continua investigando e que entrou em contato com os clientes afetados; sua página de status está em "Monitoring".
• Report URI: continua acompanhando as carteiras do invasor e atualizando seu relatório. Recomendou que os clientes da Optimizely procurem o domínio do invasor no seu código e renovem usuários e tokens.
• Ledger: não anunciou outras medidas além da sua declaração.
Vamos atualizar este artigo à medida que a Optimizely, a Report URI e a Ledger publicarem mais informações.
Negocie com taxas menores
Seja qual for a corretora que você usa, toda operação tem uma taxa. Cadastre-se pela Rebatly e parte de cada taxa de negociação volta para você: até 50% na Bybit e na Bitget, até 40% na BloFin e na OKX, até 60% na MEXC e até 65% nos futuros da OrangeX. Na Toobit, o código Rebatly dá até 60%, creditados pela própria Toobit, e a BloFin credita ela mesma seu cashback de até 40% a cada hora; os demais cashbacks são pagos diariamente em USDT. Nosso guia sobre como funciona o cashback de taxas explica o resto.
Este artigo traz notícias e não é aconselhamento financeiro. A Rebatly é uma afiliada independente; não é aconselhamento financeiro.
Receba cashback das taxas em toda operação
$10M+ pagos em cashback · Pago todo dia em USDT · Nunca pedimos senha nem chaves de API
Já se cadastrou? Confira o seu vínculo e o seu cashback com o @rebatlybot no Telegram, ou fale com o nosso suporte em @rebatly.
🔔 Receba um alerta no Telegram sempre que seu cashback for pago: toque em “Activate notifications” no @rebatlybot. Começando agora? Sua primeira operação em 5 passos.
18 de novembro de 2026 — publicado. Fontes: Report URI, Optimizely, Ledger, CoinDesk, Cointelegraph, BleepingComputer, SecurityWeek, CSO Online, Decrypt, The Record, Tech Times, U.Today, StepSecurity, CoinCodex, CoinCentral, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.