Hackeo de Optimizely: un código que roba cripto se ejecutó en 178 sitios web, entre ellos Ledger, HSBC, la BBC y Zoom. Qué pasó, a quién afectó y cómo revisar una dirección antes de enviar
Hackeo de Optimizely: el 16 de noviembre de 2026, un atacante usó Optimizely, un servicio de pruebas para sitios web que muchas grandes empresas cargan en cada página, para colocar un código que cambiaba direcciones de wallets cripto en los sitios de 178 organizaciones, entre ellas Ledger, HSBC, la BBC y Zoom, según la firma de seguridad Report URI. Nadie entró en los servidores propios de esas empresas: el código llegó a través del script de Optimizely. Optimizely dijo a la prensa que un atacante “aprovechó una vulnerabilidad en el flujo de registro de cuentas de Experimentation” y afirmó que ya corrigió la falla y eliminó el código. Report URI comprobó que el último script infectado quedó limpio a las 23:11 UTC del mismo día. Las wallets vinculadas al ataque recibieron entre unos $2,300 y $7,150, según quién haga la cuenta; ninguna empresa ha reportado una cifra. Este artículo explica qué pasó, cómo funciona el código que cambia direcciones, a quién afectó y una lista de verificación para revisar una dirección antes de enviar. Todas las horas están en UTC.
 NO KYCRegístrate en BloFin
 Regístrate en Bybit
 Regístrate en OKX
 Regístrate en Bitget
 Regístrate en MEXC
 Regístrate en OrangeX
 Regístrate en Toobit
Qué pasó en el hackeo de Optimizely
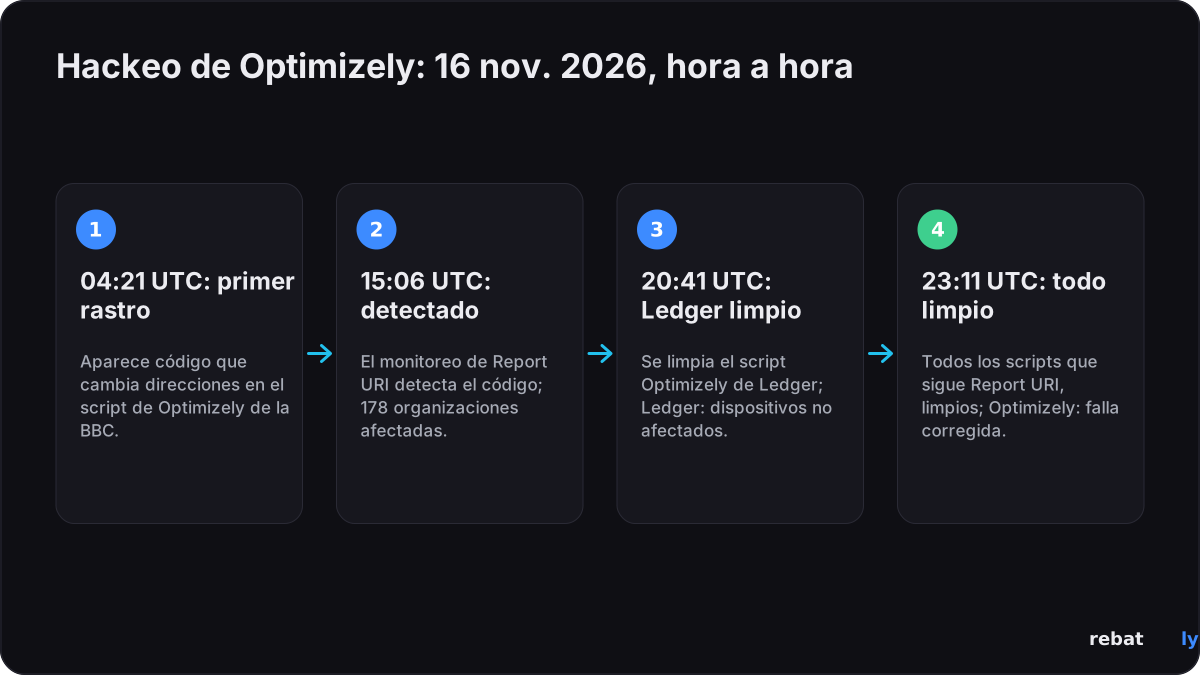
Los momentos clave, con horas en UTC:
| Hora (UTC) | Qué pasó | Fuente |
|---|---|---|
| Del 13 al 16 de nov. | Una ola anterior de código similar se propaga a través de otros tres servicios web | Hudson Rock vía CoinDesk, Report URI |
| 16 de nov., 04:21 | Se detecta el primer script de Optimizely con código inyectado, en el sitio web de la BBC | Report URI, Cointelegraph, SecurityWeek |
| 16 de nov., 13:43 | Se agrega al script código para robar datos de tarjetas (card skimming) | Report URI |
| 16 de nov., 15:06 | El monitoreo de Report URI detecta código malicioso en el sitio de un cliente | Scott Helme |
| 16 de nov., 19:25 | Las wallets vinculadas al ataque han recibido unos $7,040 | Report URI, CoinDesk |
| 16 de nov., 20:41 | Se limpia el script de Optimizely de Ledger | Report URI, Cointelegraph |
| 16 de nov., 21:52 | Solo uno de los 188 scripts infectados sigue teniendo el código | Report URI, BleepingComputer, SecurityWeek |
| 16 de nov., 23:11 | Todos los scripts que sigue Report URI están limpios | Report URI |
| 17 de nov., 01:02 | La página de estado de Optimizely confirma el incidente y dice que la falla está corregida | Optimizely |
| 17 de nov. | Ledger dice que su sitio web ya no sirve el código y que sus dispositivos no están afectados | Ledger vía U.Today |
Optimizely sitúa su primer cambio malicioso a las 07:51 del 16 de noviembre, informó CSO Online, sin indicar una zona horaria; las 04:21 UTC de Report URI provienen de copias guardadas de la página de la BBC. Según los horarios de Report URI, el código estuvo activo unas 19 horas en total y unas 16 horas en el sitio de Ledger. StepSecurity, otra firma de seguridad, lo calculó en unas 16 horas para la mayoría de los sitios.
Cómo ocurrió el hackeo de Optimizely
Optimizely realiza pruebas A/B: un sitio agrega un script de Optimizely y, a partir de ahí, el navegador de cada visitante ejecuta el código que contenga el proyecto de Optimizely de ese sitio. Optimizely dijo a Cointelegraph y a otros medios que un tercero no autorizado “aprovechó una vulnerabilidad en el flujo de registro de cuentas de Experimentation” y la usó para agregar JavaScript malicioso a algunos proyectos de clientes. Su página de estado solo dice que se usó una vulnerabilidad y que “corrigió la vulnerabilidad y eliminó el código inyectado de los proyectos afectados”.
Report URI dijo que no sabe cómo obtuvo el atacante acceso de escritura. Encontró el código en el campo “Project JavaScript” de cada proyecto, servido desde la propia red de Optimizely, y dijo que no fue un ataque contra esa red: “sirvió exactamente lo que se le dio”. El código cargaba un script más grande desde un dominio registrado aproximadamente una hora después de la primera inyección, y el atacante reconstruyó ese script 26 veces durante el día. Como el código llegó a través de un proveedor de confianza, el atacante no necesitó vulnerar directamente ninguno de los sitios afectados, informó CoinDesk. Eso es lo que lo convierte en un ataque a la cadena de suministro.
Cómo funciona el código que cambia direcciones
Una dirección cripto es una cadena larga que nadie lee completa. El código que cambia direcciones, a menudo llamado secuestrador del portapapeles (clipboard hijacker), se aprovecha de eso. Report URI encontró que este script:
• buscaba direcciones de wallets en la página, en los campos de formularios y en los enlaces, y las reemplazaba por las del atacante;
• cambiaba lo que copiabas: copias una dirección y lo que se pega es la dirección del atacante;
• abarcaba Bitcoin, Ethereum y otras redes EVM, TRON, Solana, TON, Litecoin, Bitcoin Cash y Dogecoin, y comprobaba que la dirección cambiada fuera válida para la misma red, para que una wallet la aceptara;
• desde las 13:43 UTC también intentó leer números de tarjeta escritos en los formularios propios de un sitio. Los campos de tarjeta alojados por proveedores de pago en un marco separado quedaban fuera de su alcance, y Scott Helme dijo a Cointelegraph que no había pruebas de que realmente se capturaran tarjetas;
• enviaba cookies y una captura de pantalla al atacante después de un cambio, y a los iPhone más antiguos les servía código vinculado a kits de exploits de iOS conocidos.
El resultado: una página puede verse perfectamente normal, con el logo correcto y la dirección web correcta, mientras la dirección que pegas no es la que copiaste. Una transacción enviada on-chain a la dirección equivocada normalmente no se puede revertir.
A quién afectó
Report URI revisó 1,611 scripts de Optimizely y encontró 188 infectados, pertenecientes a 178 organizaciones de 20 sectores, y dijo que la cifra real es “probablemente mayor”. Optimizely no ha dado una cifra. De las organizaciones mencionadas, estas están confirmadas por Report URI y al menos un medio de noticias:
| Sitio web | Tipo | Confirmado por |
|---|---|---|
| Ledger | Fabricante de hardware wallets cripto | Report URI, Ledger, CoinDesk, Cointelegraph, Decrypt |
| OANDA / Coinpass | Bróker y plataforma cripto | Report URI, CoinDesk, Cointelegraph |
| IG | Plataforma de trading | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| Interactive Investor | Plataforma de inversión | Report URI, CoinDesk, Cointelegraph |
| TMS Brokers | Bróker | Report URI, CoinDesk, Cointelegraph |
| Betashares | Gestora de fondos | Report URI, CoinDesk |
| HSBC | Banco (12 sitios de HSBC, según Report URI) | Report URI, CoinDesk, SecurityWeek, Decrypt |
| Equifax | Buró de crédito | Report URI, SecurityWeek, Reuters vía Tech Times |
| BBC | Noticias | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| CNN | Noticias | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Zoom | Videollamadas | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Salesforce | Software empresarial | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| GitLab | Desarrollo de software | Report URI, BleepingComputer, SecurityWeek |
| IKEA | Comercio minorista | Report URI, Cointelegraph, SecurityWeek |
OANDA, en nombre de Coinpass y TMS Brokers, dijo a Cointelegraph: “Nuestros sistemas internos y nuestra infraestructura no fueron vulnerados”. Equifax dejó de usar Optimizely y no encontró indicios de que sus sistemas estuvieran comprometidos, informó Reuters vía Tech Times. Estar en esta lista significa que un sitio sirvió el código durante algunas horas, no que sus clientes perdieran dinero.
Cuánto se robó y quién lo dice
Ninguna empresa afectada ni ninguna víctima ha reportado una pérdida. Todas las cifras provienen de las wallets del atacante:
| Cifra | Qué cuenta | Fuente |
|---|---|---|
| Unos $7,040, en su mayoría en Bitcoin | Recibido hasta las 19:25 UTC del 16 de noviembre | Report URI, CoinDesk |
| Unos $7,150 | Recibido, en BTC, LTC, USDT, TRX y ETH, en la actualización de Report URI del 17 de noviembre | Report URI, Decrypt |
| Unos $7,100 | Recibido el 16 de noviembre, según su propia revisión de la blockchain | Cointelegraph |
| Unos $6,600 | Recibido o en tenencia; algunas direcciones tenían actividad antes del ataque | StepSecurity vía Cointelegraph |
| Unos $2,300 | Enviado realmente por las víctimas; Thorn dice que la mayor parte del resto era dinero del propio atacante | Alex Thorn, Galaxy Digital (una sola fuente) |
CoinDesk dijo que Bloomberg no pudo verificar de forma independiente la cifra de $7,040, y BleepingComputer señaló que algunas de las wallets tenían actividad antes del 16 de noviembre. Report URI dijo que se desconoce cuántos números de tarjeta o cookies llegaron al atacante. Rebatly no pronostica precios, y este artículo no hace ninguna predicción de mercado.
Qué dicen Optimizely, Ledger y otros
• Optimizely: bloqueó la vía vulnerable, implementó una corrección, eliminó el código inyectado, cerró las sesiones activas, revocó tokens y restableció el acceso de las cuentas afectadas, y ha notificado a todos los clientes afectados, según dijo a Cointelegraph y a otros medios. Su página de estado muestra el incidente como “Monitoring” (en monitoreo).
• Ledger: “el código malicioso ya no se está sirviendo a través de nuestro sitio web”, escribió en X Donjon, el equipo de seguridad de Ledger, según informó U.Today. Añadió que el incidente “no afecta la arquitectura de seguridad de los dispositivos Ledger” y que las claves privadas siguen protegidas por el dispositivo.
• Dispositivos: ninguna de las fuentes que leímos informa que las hardware wallets de Ledger se hayan visto comprometidas; el código se ejecutó en sitios web, no en dispositivos.
• OANDA: sus sistemas internos no fueron vulnerados, y está monitoreando la situación.
• Salesforce: está confirmando que los scripts de Optimizely estén desactivados en sus sitios, informó BleepingComputer.
• Sin respuesta: Optimizely no ha dicho cuántos clientes resultaron afectados, y nadie ha explicado cómo llegó el atacante a los proyectos de clientes sin relación entre sí.
Checklist de seguridad de direcciones antes de enviar cripto
Un código así engaña a un vistazo rápido, no a una revisión cuidadosa. Antes de cualquier retiro o transferencia:
• Revisa los primeros y los últimos seis caracteres o más de cada dirección pegada con la dirección de origen, y también algunos del medio. Algunos secuestradores de direcciones usan direcciones que empiezan y terminan como la real.
• Envía primero una pequeña prueba a una dirección nueva, confirma que llegó y luego envía el resto.
• Usa la libreta de direcciones y la lista blanca de retiros de tu exchange, para que los retiros solo puedan ir a direcciones que guardaste antes, y mantén activado el 2FA para los retiros.
• Verifica en la pantalla de la hardware wallet, no en la pantalla de la computadora: el dispositivo muestra la dirección que realmente va a firmar.
• Guarda los sitios oficiales en marcadores y ábrelos desde el marcador, no desde anuncios o enlaces.
• No confíes en una página porque se vea conocida. En este ataque, los sitios reales sirvieron el código.
• Actualiza tu teléfono: Report URI recomendó a los usuarios de iPhone actualizar a iOS 18.7.3 o 26.3 o posterior.
Lo que cada exchange documenta en sus propias páginas de ayuda (— significa que no lo encontramos ahí):
| Exchange | Libreta de direcciones / lista blanca | 2FA en retiros | Código antiphishing |
|---|---|---|---|
| Bybit | Libreta de direcciones de retiro; una opción para retirar solo a direcciones guardadas | Sí, códigos por email y de app de autenticación | Sí |
| OKX | Lista de direcciones permitidas (Allowlist): retiros solo a direcciones guardadas; bloqueo opcional de 24 horas en direcciones nuevas | Sí | Sí |
| Bitget | Lista blanca (Whitelisting): retiros solo a direcciones guardadas | Sí | Sí |
| MEXC | Lista blanca de retiros (Withdrawal Whitelist): retiros solo a direcciones en la lista blanca; espera de 24 horas para las nuevas | Sí | Sí |
| BloFin | Retiros solo a la lista blanca y un bloqueo de 24 horas en direcciones nuevas (en su documentación de API) | Sí, códigos por email y de app de autenticación | Sí |
| Toobit | Lista de direcciones de retiro permitidas (Withdrawal Address Allowlist): retiros solo a direcciones permitidas | Sí | Sí |
| OrangeX | Lista blanca de direcciones de retiro | Sí, códigos por email y de app de autenticación | — |
La configuración cambia, así que revisa la página de seguridad en tu propia cuenta antes de confiar en nada de esto. Rebatly nunca te pide tus claves API, contraseñas, frases semilla ni códigos 2FA, y nunca te pide que envíes cripto. Los reembolsos no necesitan nada de ti más allá de registrarte con nuestro enlace o código. Si alguien que dice ser Rebatly te los pide, no respondas y contáctanos a través del sitio web. Nuestras guías sobre el exploit de Lighter, el robo de cuentas en exchanges de cripto y las filtraciones de datos en exchanges y los mensajes de estafa cubren más. Esta es información general de seguridad, no asesoría financiera.
Qué sigue
• Optimizely: dice que sigue investigando y que ha contactado a los clientes afectados; su página de estado está en “Monitoring” (en monitoreo).
• Report URI: sigue rastreando las wallets del atacante y actualizando su informe. Recomendó a los clientes de Optimizely buscar el dominio del atacante en su código y renovar usuarios y tokens.
• Ledger: no ha anunciado más medidas aparte de su declaración.
Actualizaremos este artículo a medida que Optimizely, Report URI y Ledger publiquen más información.
Opera con comisiones más bajas
Uses el exchange que uses, cada operación que realizas tiene una comisión. Regístrate a través de Rebatly y una parte de cada comisión de trading vuelve a ti: hasta 50% en Bybit y Bitget, hasta 40% en BloFin y OKX, hasta 60% en MEXC y hasta 65% en futuros de OrangeX. En Toobit, el código Rebatly da hasta 60%, acreditado por la propia Toobit, y BloFin acredita por sí misma su reembolso de hasta 40% cada hora; los demás reembolsos se pagan a diario en USDT. Nuestra guía sobre cómo funciona un reembolso de comisiones explica el resto.
Este artículo informa sobre noticias y no es asesoría financiera. Rebatly es un afiliado independiente; no es asesoría financiera.
Recupera comisiones en cada operación
$10M+ en reembolsos pagados · Pagado a diario en USDT · Nunca te pedimos contraseña ni claves API
¿Ya te registraste? Revisa tu vinculación y tu reembolso con @rebatlybot en Telegram, o contacta a nuestro soporte en @rebatly.
🔔 Recibe un aviso en Telegram cada vez que se pague tu reembolso: toca “Activate notifications” en @rebatlybot. ¿Empiezas a operar? Tu primera operación en 5 pasos.
18 de noviembre de 2026 — publicado. Fuentes: Report URI, Optimizely, Ledger, CoinDesk, Cointelegraph, BleepingComputer, SecurityWeek, CSO Online, Decrypt, The Record, Tech Times, U.Today, StepSecurity, CoinCodex, CoinCentral, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.