Optimizely bị hack: mã đánh cắp crypto đã chạy trên 178 trang web, gồm Ledger, HSBC, BBC và Zoom. Chuyện gì đã xảy ra, ai bị ảnh hưởng, và cách kiểm tra địa chỉ trước khi gửi
Optimizely bị hack: ngày 16 tháng 11 năm 2026, một kẻ tấn công đã lợi dụng Optimizely, một dịch vụ thử nghiệm website mà nhiều công ty lớn tải trên mọi trang, để cài mã tráo đổi địa chỉ ví crypto trên trang web của 178 tổ chức, trong đó có Ledger, HSBC, BBC và Zoom, theo công ty bảo mật Report URI. Máy chủ của chính các công ty này không bị xâm nhập: đoạn mã đến từ script của Optimizely. Optimizely nói với báo chí rằng một kẻ tấn công đã “khai thác một lỗ hổng trong quy trình đăng ký tài khoản Experimentation” và cho biết đã vá lỗi và gỡ bỏ đoạn mã. Report URI ghi nhận script bị nhiễm cuối cùng được làm sạch lúc 23:11 UTC cùng ngày. Các ví liên quan đến vụ tấn công đã nhận khoảng $2,300 đến $7,150, tùy theo nguồn tính; chưa công ty nào công bố con số thiệt hại. Bài viết này trình bày chuyện gì đã xảy ra, mã tráo địa chỉ hoạt động thế nào, ai bị ảnh hưởng và một danh sách kiểm tra giúp bạn kiểm tra địa chỉ trước khi gửi. Mọi thời gian đều theo UTC.


Chuyện gì đã xảy ra trong vụ hack Optimizely
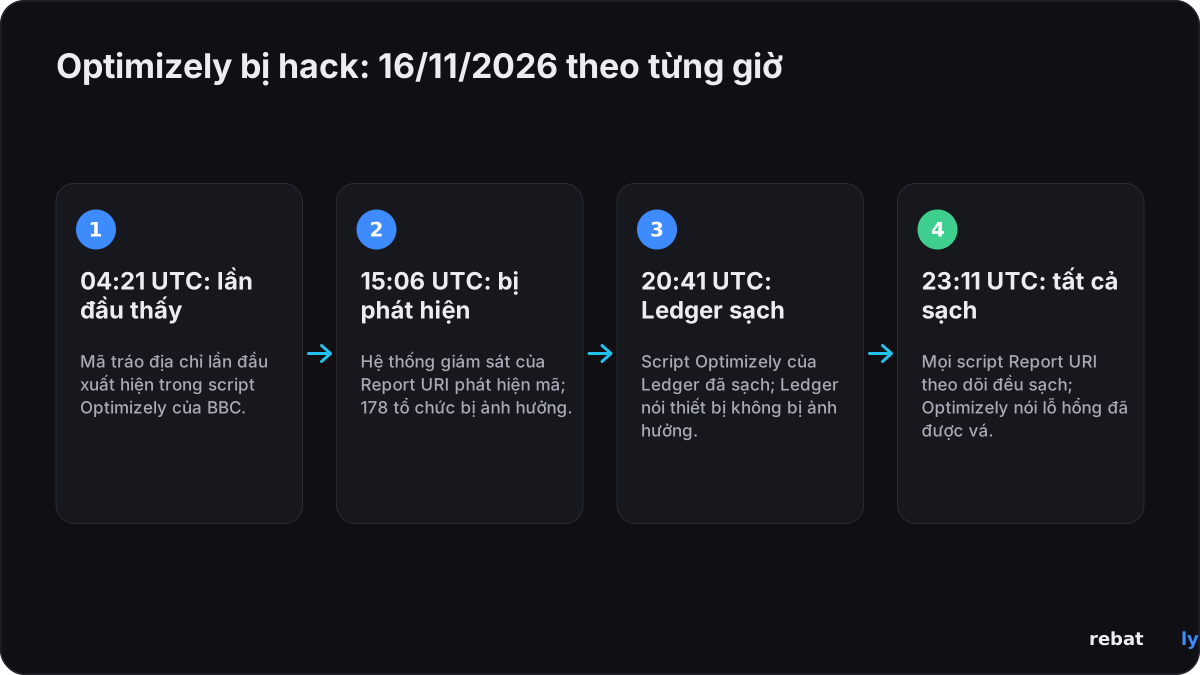
Các mốc chính, thời gian theo UTC:
| Thời gian (UTC) | Diễn biến | Nguồn |
|---|---|---|
| 13 đến 16 tháng 11 | Một đợt mã tương tự trước đó lan qua ba dịch vụ web khác | Hudson Rock qua CoinDesk, Report URI |
| 16 tháng 11, 04:21 | Script Optimizely bị chèn mã đầu tiên được phát hiện, trên trang web của BBC | Report URI, Cointelegraph, SecurityWeek |
| 16 tháng 11, 13:43 | Mã đánh cắp thẻ được thêm vào script | Report URI |
| 16 tháng 11, 15:06 | Hệ thống giám sát của Report URI phát hiện mã độc trên trang của một khách hàng | Scott Helme |
| 16 tháng 11, 19:25 | Các ví liên quan đến vụ tấn công đã nhận khoảng $7,040 | Report URI, CoinDesk |
| 16 tháng 11, 20:41 | Script Optimizely của Ledger được làm sạch | Report URI, Cointelegraph |
| 16 tháng 11, 21:52 | Chỉ còn một trong 188 script bị nhiễm vẫn chứa mã | Report URI, BleepingComputer, SecurityWeek |
| 16 tháng 11, 23:11 | Mọi script mà Report URI theo dõi đều đã sạch | Report URI |
| 17 tháng 11, 01:02 | Trang trạng thái của Optimizely xác nhận sự cố và cho biết lỗ hổng đã được vá | Optimizely |
| 17 tháng 11 | Ledger cho biết mã không còn được phát trên trang web của mình và các thiết bị của hãng không bị ảnh hưởng | Ledger qua U.Today |
Optimizely xác định thay đổi độc hại đầu tiên vào lúc 07:51 ngày 16 tháng 11, CSO Online đưa tin, nhưng không nêu múi giờ; mốc 04:21 UTC của Report URI đến từ các bản lưu trang của BBC. Theo các mốc thời gian của Report URI, đoạn mã đã hoạt động tổng cộng khoảng 19 giờ và khoảng 16 giờ trên trang của Ledger. StepSecurity, một công ty bảo mật khác, ước tính khoảng 16 giờ đối với phần lớn các trang.
Vụ hack Optimizely đã xảy ra như thế nào
Optimizely chạy các thử nghiệm A/B: một trang web thêm một script Optimizely, và sau đó trình duyệt của mọi khách truy cập sẽ chạy bất kỳ đoạn mã nào có trong dự án Optimizely của trang đó. Optimizely nói với Cointelegraph và các hãng tin khác rằng một bên không được phép đã “khai thác một lỗ hổng trong quy trình đăng ký tài khoản Experimentation” và dùng nó để thêm JavaScript độc hại vào một số dự án của khách hàng. Trang trạng thái của hãng chỉ nói rằng một lỗ hổng đã bị lợi dụng và hãng đã “vá lỗ hổng và gỡ bỏ mã bị chèn khỏi các dự án bị ảnh hưởng”.
Report URI cho biết họ không biết kẻ tấn công đã có quyền ghi bằng cách nào. Công ty tìm thấy đoạn mã trong trường “Project JavaScript” của từng dự án, được phát từ chính mạng của Optimizely, và nói đây không phải là một cuộc tấn công vào mạng đó: mạng này “chỉ phát đúng những gì nó được giao”. Đoạn mã tải một script lớn hơn từ một tên miền được đăng ký khoảng một giờ sau lần chèn mã đầu tiên, và kẻ tấn công đã dựng lại script đó 26 lần trong ngày. Vì đoạn mã đến qua một nhà cung cấp đáng tin cậy, CoinDesk đưa tin, kẻ tấn công không cần xâm nhập trực tiếp vào bất kỳ trang nào bị ảnh hưởng. Đó là lý do đây là một cuộc tấn công chuỗi cung ứng.
Mã tráo đổi địa chỉ hoạt động thế nào
Địa chỉ crypto là một chuỗi ký tự dài mà không ai đọc hết. Mã tráo đổi địa chỉ, thường được gọi là mã chiếm quyền clipboard (clipboard hijacker), dựa vào điều đó. Report URI phát hiện script này:
• tìm địa chỉ ví trên trang, trong các ô biểu mẫu và trong liên kết, rồi thay bằng địa chỉ của kẻ tấn công;
• thay đổi nội dung bạn sao chép: sao chép một địa chỉ, và thứ được dán ra là địa chỉ của kẻ tấn công;
• nhắm tới Bitcoin, Ethereum và các mạng EVM khác, TRON, Solana, TON, Litecoin, Bitcoin Cash và Dogecoin, và kiểm tra để địa chỉ bị tráo hợp lệ trên cùng mạng, nên ví vẫn chấp nhận nó;
• từ 13:43 UTC còn cố đọc số thẻ được nhập vào biểu mẫu của chính trang web. Các ô nhập thẻ do nhà cung cấp dịch vụ thanh toán lưu trữ trong một khung riêng nằm ngoài tầm với của nó, và Scott Helme nói với Cointelegraph rằng không có bằng chứng thẻ thực sự bị lấy;
• gửi cookie và ảnh chụp màn hình cho kẻ tấn công sau mỗi lần tráo, và phát cho các iPhone đời cũ đoạn mã liên quan đến các bộ công cụ khai thác (exploit kit) iOS đã biết.
Kết quả: một trang có thể trông hoàn toàn đúng, đúng logo và đúng địa chỉ web, trong khi địa chỉ bạn dán không phải địa chỉ bạn đã sao chép. Một giao dịch on-chain gửi nhầm địa chỉ thường không thể đảo ngược.
Ai bị ảnh hưởng
Report URI đã kiểm tra 1,611 script Optimizely và thấy 188 script bị nhiễm, thuộc 178 tổ chức trong 20 lĩnh vực, và cho biết con số thực tế “có thể cao hơn”. Optimizely chưa đưa ra con số. Trong các tổ chức được nêu tên, những tổ chức sau được Report URI và ít nhất một hãng tin xác nhận:
| Trang web | Loại | Xác nhận bởi |
|---|---|---|
| Ledger | Hãng sản xuất ví cứng crypto | Report URI, Ledger, CoinDesk, Cointelegraph, Decrypt |
| OANDA / Coinpass | Công ty môi giới và nền tảng crypto | Report URI, CoinDesk, Cointelegraph |
| IG | Nền tảng giao dịch | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| Interactive Investor | Nền tảng đầu tư | Report URI, CoinDesk, Cointelegraph |
| TMS Brokers | Công ty môi giới | Report URI, CoinDesk, Cointelegraph |
| Betashares | Công ty quản lý quỹ | Report URI, CoinDesk |
| HSBC | Ngân hàng (12 trang HSBC, theo Report URI) | Report URI, CoinDesk, SecurityWeek, Decrypt |
| Equifax | Công ty thông tin tín dụng | Report URI, SecurityWeek, Reuters qua Tech Times |
| BBC | Tin tức | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| CNN | Tin tức | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Zoom | Gọi video | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Salesforce | Phần mềm doanh nghiệp | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| GitLab | Phát triển phần mềm | Report URI, BleepingComputer, SecurityWeek |
| IKEA | Bán lẻ | Report URI, Cointelegraph, SecurityWeek |
OANDA, phát biểu thay cho Coinpass và TMS Brokers, nói với Cointelegraph: “Các hệ thống và hạ tầng nội bộ của chúng tôi không bị xâm nhập”. Equifax đã ngừng dùng Optimizely và không thấy dấu hiệu hệ thống của mình bị xâm phạm, Reuters đưa tin qua Tech Times. Có tên trong danh sách này nghĩa là một trang đã phát đoạn mã trong vài giờ, không có nghĩa là khách hàng của trang đó đã mất tiền.
Bao nhiêu tiền đã bị lấy, và ai đưa ra con số
Chưa có công ty bị ảnh hưởng hay nạn nhân nào công bố thiệt hại. Mọi con số đều đến từ các ví của kẻ tấn công:
| Số liệu | Con số này tính gì | Nguồn |
|---|---|---|
| Khoảng $7,040, chủ yếu bằng Bitcoin | Đã nhận tính đến 19:25 UTC ngày 16 tháng 11 | Report URI, CoinDesk |
| Khoảng $7,150 | Đã nhận, bằng BTC, LTC, USDT, TRX và ETH, theo bản cập nhật ngày 17 tháng 11 của Report URI | Report URI, Decrypt |
| Khoảng $7,100 | Đã nhận trong ngày 16 tháng 11, theo kiểm tra blockchain của chính hãng tin | Cointelegraph |
| Khoảng $6,600 | Đã nhận hoặc đang nắm giữ; một số địa chỉ đã hoạt động trước vụ tấn công | StepSecurity qua Cointelegraph |
| Khoảng $2,300 | Số tiền nạn nhân thực sự gửi; Thorn cho biết phần lớn số còn lại là tiền của chính kẻ tấn công | Alex Thorn, Galaxy Digital (một nguồn) |
CoinDesk cho biết Bloomberg không thể tự xác minh con số $7,040, và BleepingComputer lưu ý rằng một số ví đã có hoạt động trước ngày 16 tháng 11. Report URI cho biết chưa rõ bao nhiêu số thẻ hay cookie đã đến tay kẻ tấn công. Rebatly không dự báo giá, và bài viết này không đưa ra nhận định thị trường nào.
Optimizely, Ledger và các bên khác nói gì
• Optimizely: hãng đã chặn đường truy cập có lỗ hổng, triển khai bản vá, gỡ bỏ mã bị chèn, kết thúc các phiên đang hoạt động, thu hồi token và đặt lại quyền truy cập cho các tài khoản bị ảnh hưởng, và đã thông báo cho mọi khách hàng bị ảnh hưởng, hãng nói với Cointelegraph và các hãng tin khác. Trang trạng thái của hãng hiển thị sự cố ở mức “Monitoring” (Đang theo dõi).
• Ledger: “mã độc không còn được phát qua trang web của chúng tôi”, đội bảo mật Donjon của Ledger viết trên X, theo U.Today. Đội này nói thêm rằng sự cố “không ảnh hưởng đến kiến trúc bảo mật của các thiết bị Ledger” và khóa riêng tư vẫn được thiết bị bảo vệ.
• Thiết bị: không nguồn nào chúng tôi đã đọc cho biết ví cứng Ledger bị xâm phạm; đoạn mã chạy trên các trang web, không phải trên thiết bị.
• OANDA: các hệ thống nội bộ của hãng không bị xâm nhập, và hãng đang theo dõi.
• Salesforce: hãng đang xác nhận các script Optimizely đã bị tắt trên các trang của mình, BleepingComputer đưa tin.
• Chưa được trả lời: Optimizely chưa cho biết bao nhiêu khách hàng bị ảnh hưởng, và chưa ai giải thích kẻ tấn công đã tiếp cận dự án của những khách hàng không liên quan đến nhau bằng cách nào.
Danh sách kiểm tra an toàn địa chỉ trước khi gửi crypto
Loại mã này qua mặt được một cái liếc nhanh, nhưng không qua được một lần kiểm tra cẩn thận. Trước mỗi lần rút hoặc chuyển tiền:
• Đối chiếu ít nhất sáu ký tự đầu và sáu ký tự cuối của mọi địa chỉ đã dán với nguồn gốc, và cả vài ký tự ở giữa. Một số mã tráo đổi dùng những địa chỉ có phần đầu và phần cuối giống với địa chỉ thật.
• Gửi thử một khoản nhỏ trước đến địa chỉ mới, xác nhận đã nhận được, rồi mới gửi phần còn lại.
• Dùng sổ địa chỉ và danh sách trắng rút tiền của sàn, để tiền chỉ có thể rút về các địa chỉ bạn đã lưu trước đó, và luôn bật 2FA cho việc rút tiền.
• Xác minh trên màn hình ví cứng, không phải màn hình máy tính: thiết bị hiển thị đúng địa chỉ mà nó thực sự sẽ ký.
• Đánh dấu (bookmark) các trang chính thức và mở chúng từ bookmark, không phải từ quảng cáo hay liên kết.
• Đừng tin một trang chỉ vì nó trông quen thuộc. Trong vụ tấn công này, chính các trang thật đã phát đoạn mã.
• Cập nhật điện thoại: Report URI khuyên người dùng iPhone cập nhật lên iOS 18.7.3 hoặc 26.3 trở lên.
Những gì mỗi sàn mô tả trên trang trợ giúp của mình (— nghĩa là chúng tôi không tìm thấy ở đó):
| Sàn giao dịch | Sổ địa chỉ / danh sách trắng | 2FA khi rút tiền | Mã chống lừa đảo (anti-phishing) |
|---|---|---|---|
| Bybit | Sổ địa chỉ rút tiền; tùy chọn chỉ rút về các địa chỉ đã lưu | Có, mã qua email và ứng dụng xác thực | Có |
| OKX | Danh sách cho phép (Allowlist): chỉ rút về các địa chỉ đã lưu; tùy chọn khóa 24 giờ với địa chỉ mới | Có | Có |
| Bitget | Danh sách trắng (Whitelisting): chỉ rút về các địa chỉ đã lưu | Có | Có |
| MEXC | Danh sách trắng rút tiền (Withdrawal Whitelist): chỉ rút về các địa chỉ trong danh sách trắng; chờ 24 giờ với địa chỉ mới | Có | Có |
| BloFin | Chỉ rút về địa chỉ trong danh sách trắng và khóa 24 giờ với địa chỉ mới (trong tài liệu API của sàn) | Có, mã qua email và ứng dụng xác thực | Có |
| Toobit | Danh sách địa chỉ rút tiền được phép (Withdrawal Address Allowlist): chỉ rút về các địa chỉ trong danh sách cho phép | Có | Có |
| OrangeX | Danh sách trắng địa chỉ rút tiền | Có, mã qua email và ứng dụng xác thực | — |
Cài đặt có thể thay đổi, vì vậy hãy kiểm tra trang bảo mật trong tài khoản của chính bạn trước khi dựa vào bất kỳ thông tin nào ở đây. Rebatly không bao giờ yêu cầu khóa API, mật khẩu, cụm từ khôi phục (seed phrase) hay mã 2FA của bạn, và không bao giờ yêu cầu bạn gửi crypto. Để nhận hoàn phí, bạn không cần làm gì ngoài việc đăng ký qua liên kết hoặc mã của chúng tôi. Nếu có ai tự xưng là Rebatly yêu cầu những điều này, đừng trả lời, và hãy liên hệ với chúng tôi qua trang web. Các hướng dẫn của chúng tôi về vụ hack Lighter, đánh cắp tài khoản sàn crypto và rò rỉ dữ liệu sàn và tin nhắn lừa đảo có thêm thông tin. Đây là thông tin bảo mật chung, không phải lời khuyên tài chính.
Điều gì sẽ diễn ra tiếp theo
• Optimizely: cho biết vẫn đang điều tra và đã liên hệ với các khách hàng bị ảnh hưởng; trang trạng thái của hãng đang ở mức “Monitoring” (Đang theo dõi).
• Report URI: vẫn đang theo dõi các ví của kẻ tấn công và cập nhật bài phân tích của mình. Công ty khuyên khách hàng của Optimizely tìm tên miền của kẻ tấn công trong mã của họ và thay mới (rotate) tài khoản người dùng và token.
• Ledger: chưa công bố bước tiếp theo nào ngoài tuyên bố của mình.
Chúng tôi sẽ cập nhật bài viết này khi Optimizely, Report URI và Ledger công bố thêm thông tin.
Giao dịch với phí thấp hơn
Dù bạn dùng sàn nào, mọi giao dịch đều mất phí. Đăng ký qua Rebatly và một phần phí giao dịch của mỗi lệnh sẽ quay về với bạn: lên đến 50% trên Bybit và Bitget, lên đến 40% trên BloFin và OKX, lên đến 60% trên MEXC và lên đến 65% với hợp đồng tương lai OrangeX. Trên Toobit, mã Rebatly mang lại hoàn phí lên đến 60%, do chính Toobit ghi có, và BloFin tự ghi có khoản hoàn phí lên đến 40% của mình mỗi giờ; các khoản hoàn phí khác được trả hằng ngày bằng USDT. Hướng dẫn của chúng tôi về cách hoàn phí giao dịch hoạt động giải thích phần còn lại.
Bài viết này đưa tin và không phải lời khuyên tài chính. Rebatly là đơn vị liên kết độc lập; không phải lời khuyên tài chính.
Nhận lại phí trên mọi giao dịch
Đã chi trả $10M+ hoàn phí · Trả hàng ngày bằng USDT · Không bao giờ hỏi mật khẩu hay API key
Đã đăng ký rồi? Kiểm tra liên kết tài khoản và khoản hoàn phí qua @rebatlybot trên Telegram, hoặc liên hệ bộ phận hỗ trợ @rebatly.
🔔 Nhận thông báo Telegram mỗi khi khoản hoàn phí được chi trả: bấm “Activate notifications” trong @rebatlybot. Mới bắt đầu giao dịch? Giao dịch đầu tiên trong 5 bước.
18 tháng 11 năm 2026 — xuất bản. Nguồn: Report URI, Optimizely, Ledger, CoinDesk, Cointelegraph, BleepingComputer, SecurityWeek, CSO Online, Decrypt, The Record, Tech Times, U.Today, StepSecurity, CoinCodex, CoinCentral, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.