Peretasan Optimizely: kode pencuri kripto berjalan di 178 situs web, termasuk Ledger, HSBC, BBC, dan Zoom. Apa yang terjadi, siapa yang terdampak, dan cara mengecek alamat sebelum kamu mengirim
Peretasan Optimizely: pada 16 November 2026, seorang penyerang memanfaatkan Optimizely, layanan pengujian situs web yang dimuat oleh banyak perusahaan besar di setiap halamannya, untuk menanam kode yang menukar alamat wallet kripto di situs milik 178 organisasi, termasuk Ledger, HSBC, BBC, dan Zoom, menurut perusahaan keamanan Report URI. Server milik perusahaan-perusahaan itu sendiri tidak dibobol: kode tersebut masuk lewat script Optimizely. Optimizely mengatakan kepada wartawan bahwa seorang penyerang "mengeksploitasi kerentanan pada alur pendaftaran akun Experimentation" dan menyatakan telah memperbaiki celah itu serta menghapus kodenya. Report URI mendapati script terinfeksi terakhir sudah bersih pada pukul 23:11 UTC di hari yang sama. Wallet yang terkait dengan serangan ini menerima sekitar $2 300 hingga $7 150, tergantung siapa yang menghitung; belum ada perusahaan yang melaporkan angka. Artikel ini menjelaskan apa yang terjadi, cara kerja kode penukar alamat, siapa yang terdampak, dan checklist untuk mengecek alamat sebelum kamu mengirim. Semua waktu dalam UTC.
 NO KYCDaftar di BloFin
 Daftar di Bybit
 Daftar di OKX
 Daftar di Bitget
 Daftar di MEXC
 Daftar di OrangeX
 Daftar di Toobit
Apa yang terjadi dalam peretasan Optimizely
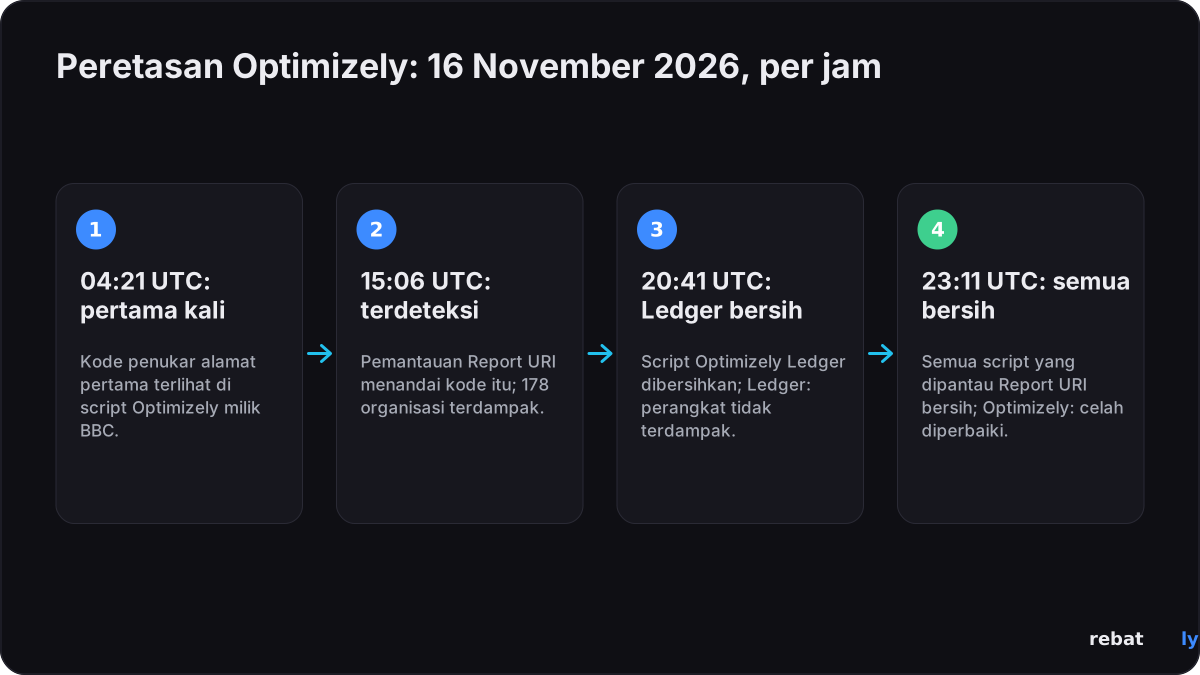
Momen-momen penting, dengan waktu dalam UTC:
| Waktu (UTC) | Apa yang terjadi | Sumber |
|---|---|---|
| 13 hingga 16 Nov | Gelombang awal kode serupa menyebar lewat tiga layanan web lain | Hudson Rock via CoinDesk, Report URI |
| 16 Nov, 04:21 | Script Optimizely pertama yang disusupi kode terlihat, di situs web BBC | Report URI, Cointelegraph, SecurityWeek |
| 16 Nov, 13:43 | Kode pencuri data kartu (card skimming) ditambahkan ke script | Report URI |
| 16 Nov, 15:06 | Pemantauan Report URI menandai kode berbahaya di situs seorang pelanggan | Scott Helme |
| 16 Nov, 19:25 | Wallet yang terkait dengan serangan telah menerima sekitar $7 040 | Report URI, CoinDesk |
| 16 Nov, 20:41 | Script Optimizely milik Ledger dibersihkan | Report URI, Cointelegraph |
| 16 Nov, 21:52 | Hanya satu dari 188 script terinfeksi yang masih memuat kode tersebut | Report URI, BleepingComputer, SecurityWeek |
| 16 Nov, 23:11 | Semua script yang dipantau Report URI sudah bersih | Report URI |
| 17 Nov, 01:02 | Halaman status Optimizely mengonfirmasi insiden dan menyatakan celahnya sudah diperbaiki | Optimizely |
| 17 Nov | Ledger menyatakan kode tersebut tidak lagi disajikan di situs webnya dan perangkatnya tidak terdampak | Ledger via U.Today |
Optimizely menyebut perubahan berbahaya pertamanya terjadi pada pukul 07:51 tanggal 16 November, lapor CSO Online, tanpa menyebutkan zona waktu; angka 04:21 UTC dari Report URI berasal dari salinan tersimpan halaman BBC. Berdasarkan waktu dari Report URI, kode itu aktif sekitar 19 jam secara keseluruhan dan sekitar 16 jam di situs Ledger. StepSecurity, perusahaan keamanan lain, memperkirakan sekitar 16 jam untuk sebagian besar situs.
Bagaimana peretasan Optimizely terjadi
Optimizely menjalankan A/B test: sebuah situs menambahkan satu script Optimizely, lalu browser setiap pengunjung menjalankan kode apa pun yang ada di project Optimizely situs tersebut. Optimizely mengatakan kepada Cointelegraph dan media lain bahwa pihak tidak berwenang "mengeksploitasi kerentanan pada alur pendaftaran akun Experimentation" dan memakainya untuk menambahkan JavaScript berbahaya ke sejumlah project pelanggan. Halaman statusnya hanya menyebut bahwa sebuah kerentanan telah dimanfaatkan dan bahwa Optimizely telah "memperbaiki kerentanan tersebut dan menghapus kode yang disusupkan dari project yang terdampak".
Report URI menyatakan tidak tahu bagaimana penyerang mendapatkan akses tulis. Report URI menemukan kode itu di kolom "Project JavaScript" setiap project, yang disajikan dari jaringan milik Optimizely sendiri, dan menyatakan ini bukan serangan terhadap jaringan tersebut: jaringan itu "menyajikan persis apa yang diberikan kepadanya". Kode tersebut memuat script yang lebih besar dari sebuah domain yang didaftarkan sekitar satu jam setelah penyusupan pertama, dan penyerang menyusun ulang script itu 26 kali sepanjang hari. Karena kode datang lewat pemasok tepercaya, lapor CoinDesk, penyerang tidak perlu membobol satu pun situs terdampak secara langsung. Itulah yang membuatnya disebut serangan rantai pasok (supply-chain attack).
Cara kerja kode penukar alamat
Alamat kripto adalah rangkaian karakter panjang yang tidak pernah dibaca orang sampai habis. Kode penukar alamat, yang sering disebut clipboard hijacker (pembajak clipboard), mengandalkan hal itu. Report URI menemukan bahwa script ini:
• mencari alamat wallet di halaman, di kolom formulir, dan di link, lalu menggantinya dengan alamat milik penyerang;
• mengubah apa yang kamu salin: kamu menyalin sebuah alamat, dan yang tertempel adalah alamat penyerang;
• mencakup Bitcoin, Ethereum dan jaringan EVM lainnya, TRON, Solana, TON, Litecoin, Bitcoin Cash, dan Dogecoin, serta memastikan alamat pengganti valid untuk jaringan yang sama, sehingga wallet akan menerimanya;
• sejak pukul 13:43 UTC juga mencoba membaca nomor kartu yang diketik ke formulir milik situs itu sendiri. Kolom kartu yang di-hosting penyedia pembayaran dalam frame terpisah berada di luar jangkauannya, dan Scott Helme mengatakan kepada Cointelegraph bahwa tidak ada bukti kartu benar-benar berhasil dicuri;
• mengirim cookie dan screenshot ke penyerang setelah terjadi penukaran, dan menyajikan kode yang terkait dengan exploit kit iOS yang dikenal kepada iPhone versi lama.
Akibatnya: sebuah halaman bisa terlihat persis benar, dengan logo yang benar dan alamat web yang benar, sementara alamat yang kamu tempel bukan alamat yang kamu salin. Transaksi on-chain yang terkirim ke alamat yang salah biasanya tidak bisa dibatalkan.
Siapa yang terdampak
Report URI memeriksa 1 611 script Optimizely dan menemukan 188 yang terinfeksi, milik 178 organisasi di 20 sektor, serta menyatakan jumlah sebenarnya "kemungkinan lebih tinggi". Optimizely belum memberikan angka. Dari organisasi yang disebutkan, berikut yang dikonfirmasi oleh Report URI dan setidaknya satu media berita:
| Situs web | Jenis | Dikonfirmasi oleh |
|---|---|---|
| Ledger | Pembuat hardware wallet kripto | Report URI, Ledger, CoinDesk, Cointelegraph, Decrypt |
| OANDA / Coinpass | Broker dan platform kripto | Report URI, CoinDesk, Cointelegraph |
| IG | Platform trading | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| Interactive Investor | Platform investasi | Report URI, CoinDesk, Cointelegraph |
| TMS Brokers | Broker | Report URI, CoinDesk, Cointelegraph |
| Betashares | Manajer investasi | Report URI, CoinDesk |
| HSBC | Bank (12 situs HSBC, menurut Report URI) | Report URI, CoinDesk, SecurityWeek, Decrypt |
| Equifax | Biro kredit | Report URI, SecurityWeek, Reuters via Tech Times |
| BBC | Berita | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| CNN | Berita | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Zoom | Panggilan video | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Salesforce | Software bisnis | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| GitLab | Pengembangan software | Report URI, BleepingComputer, SecurityWeek |
| IKEA | Ritel | Report URI, Cointelegraph, SecurityWeek |
OANDA, yang berbicara atas nama Coinpass dan TMS Brokers, mengatakan kepada Cointelegraph: "Sistem dan infrastruktur internal kami tidak dibobol". Equifax berhenti memakai Optimizely dan tidak menemukan tanda bahwa sistemnya disusupi, lapor Reuters via Tech Times. Masuk dalam daftar ini berarti sebuah situs menyajikan kode tersebut selama beberapa jam, bukan berarti pelanggannya kehilangan uang.
Berapa yang dicuri, dan menurut siapa
Belum ada perusahaan terdampak maupun korban yang melaporkan kerugian. Semua angka berasal dari wallet milik penyerang:
| Angka | Yang dihitung | Sumber |
|---|---|---|
| Sekitar $7 040, sebagian besar dalam Bitcoin | Diterima hingga pukul 19:25 UTC tanggal 16 November | Report URI, CoinDesk |
| Sekitar $7 150 | Diterima, dalam BTC, LTC, USDT, TRX, dan ETH, menurut pembaruan Report URI tanggal 17 November | Report URI, Decrypt |
| Sekitar $7 100 | Diterima pada 16 November, dari pengecekan blockchain-nya sendiri | Cointelegraph |
| Sekitar $6 600 | Diterima atau disimpan; sebagian alamat sudah aktif sebelum serangan | StepSecurity via Cointelegraph |
| Sekitar $2 300 | Benar-benar dikirim oleh korban; menurut Thorn, sebagian besar sisanya adalah uang milik penyerang sendiri | Alex Thorn, Galaxy Digital (satu sumber) |
CoinDesk menyebut Bloomberg tidak dapat memverifikasi secara independen angka $7 040, dan BleepingComputer mencatat bahwa sebagian wallet sudah memiliki aktivitas sebelum 16 November. Berapa banyak nomor kartu atau cookie yang sampai ke penyerang tidak diketahui, kata Report URI. Rebatly tidak membuat prediksi harga, dan artikel ini tidak memberikan pandangan pasar.
Apa kata Optimizely, Ledger, dan pihak lain
• Optimizely: memblokir jalur yang rentan, menerapkan perbaikan, menghapus kode yang disusupkan, mengakhiri sesi aktif, mencabut token, dan mereset akses untuk akun yang terdampak, serta telah memberi tahu semua pelanggan yang terdampak, katanya kepada Cointelegraph dan media lain. Halaman statusnya menunjukkan insiden ini berstatus "Monitoring" (dipantau).
• Ledger: "kode berbahaya tersebut tidak lagi disajikan melalui situs web kami", tulis tim keamanan Ledger, Donjon, di X, seperti dilaporkan U.Today. Donjon menambahkan bahwa insiden ini "tidak memengaruhi arsitektur keamanan perangkat Ledger" dan bahwa private key tetap dilindungi oleh perangkat.
• Perangkat: tidak ada satu pun sumber yang kami baca yang melaporkan bahwa hardware wallet Ledger disusupi; kode itu berjalan di situs web, bukan di perangkat.
• OANDA: sistem internalnya tidak dibobol, dan OANDA terus memantau.
• Salesforce: sedang memastikan script Optimizely dinonaktifkan di situs-situsnya, lapor BleepingComputer.
• Belum terjawab: Optimizely belum menyebutkan berapa banyak pelanggan yang terdampak, dan belum ada yang menjelaskan bagaimana penyerang bisa menjangkau project milik pelanggan yang tidak saling terkait.
Checklist keamanan alamat sebelum kamu mengirim kripto
Kode seperti ini bisa mengecoh pandangan sekilas, tetapi tidak lolos dari pengecekan yang teliti. Sebelum melakukan penarikan atau transfer apa pun:
• Cocokkan enam karakter pertama dan terakhir atau lebih dari setiap alamat yang ditempel dengan sumbernya, dan beberapa karakter di tengah juga. Sebagian penukar alamat memakai alamat yang awal dan akhirnya mirip dengan alamat asli.
• Kirim tes kecil terlebih dahulu ke alamat baru, pastikan sudah sampai, lalu kirim sisanya.
• Gunakan buku alamat dan whitelist penarikan di exchange kamu, agar penarikan hanya bisa dikirim ke alamat yang sudah kamu simpan sebelumnya, dan tetap aktifkan 2FA untuk penarikan.
• Verifikasi di layar hardware wallet, bukan di layar komputer: perangkat menampilkan alamat yang benar-benar akan ditandatanganinya.
• Bookmark situs resmi dan buka dari bookmark, bukan dari iklan atau link.
• Jangan percaya sebuah halaman hanya karena terlihat familier. Dalam serangan ini, situs aslinya sendiri yang menyajikan kode tersebut.
• Perbarui ponselmu: Report URI menyarankan pengguna iPhone memperbarui ke iOS 18.7.3 atau 26.3 atau yang lebih baru.
Apa yang didokumentasikan setiap exchange di halaman bantuannya sendiri (— berarti kami tidak menemukannya di sana):
| Exchange | Buku alamat / whitelist | 2FA untuk penarikan | Kode anti-phishing |
|---|---|---|---|
| Bybit | Buku alamat penarikan; pengaturan untuk menarik hanya ke alamat yang tersimpan | Ya, kode email dan authenticator | Ya |
| OKX | Allowlist: penarikan hanya ke alamat yang tersimpan; kunci 24 jam opsional untuk alamat baru | Ya | Ya |
| Bitget | Whitelisting: penarikan hanya ke alamat yang tersimpan | Ya | Ya |
| MEXC | Withdrawal Whitelist: penarikan hanya ke alamat yang masuk whitelist; masa tunggu 24 jam untuk alamat baru | Ya | Ya |
| BloFin | Penarikan khusus ke alamat whitelist dan kunci 24 jam untuk alamat baru (dalam dokumentasi API-nya) | Ya, kode email dan authenticator | Ya |
| Toobit | Withdrawal Address Allowlist: penarikan hanya ke alamat yang masuk allowlist | Ya | Ya |
| OrangeX | Whitelist alamat penarikan | Ya, kode email dan authenticator | — |
Pengaturan bisa berubah, jadi cek halaman keamanan di akunmu sendiri sebelum mengandalkan informasi ini. Rebatly tidak pernah meminta API key, password, seed phrase, atau kode 2FA kamu, dan tidak pernah memintamu mengirim kripto. Cashback tidak memerlukan apa pun darimu selain mendaftar lewat link atau kode kami. Jika ada yang mengaku sebagai Rebatly dan memintanya, jangan balas, dan hubungi kami melalui situs web. Panduan kami tentang exploit Lighter, pencurian akun exchange kripto, dan kebocoran data exchange dan pesan penipuan membahas lebih lanjut. Ini adalah informasi keamanan umum, bukan nasihat keuangan.
Apa yang terjadi selanjutnya
• Optimizely: menyatakan masih menyelidiki dan sudah menghubungi pelanggan yang terdampak; halaman statusnya berstatus "Monitoring".
• Report URI: masih melacak wallet milik penyerang dan memperbarui laporannya. Report URI menyarankan pelanggan Optimizely mencari domain penyerang di kode mereka serta merotasi pengguna dan token.
• Ledger: belum mengumumkan langkah lanjutan di luar pernyataannya.
Kami akan memperbarui artikel ini saat Optimizely, Report URI, dan Ledger merilis informasi lebih lanjut.
Trading dengan biaya lebih rendah
Exchange mana pun yang kamu pakai, setiap trade dikenai biaya. Daftar lewat Rebatly dan sebagian dari setiap biaya trading kembali kepadamu: hingga 50% di Bybit dan Bitget, hingga 40% di BloFin dan OKX, hingga 60% di MEXC, dan hingga 65% di futures OrangeX. Di Toobit, kode Rebatly memberi hingga 60%, yang dikreditkan langsung oleh Toobit, dan BloFin sendiri mengkreditkan cashback hingga 40% miliknya setiap jam; cashback lainnya dibayarkan setiap hari dalam USDT. Panduan kami tentang cara kerja cashback biaya trading menjelaskan selebihnya.
Artikel ini melaporkan berita dan bukan nasihat keuangan. Rebatly adalah afiliasi independen; bukan nasihat keuangan.
Dapatkan fee kembali di setiap trade
$10M+ cashback sudah dibayarkan · Dibayar setiap hari dalam USDT · Tak pernah minta password atau API key
Sudah daftar? Cek link dan cashback kamu lewat @rebatlybot di Telegram, atau hubungi support kami di @rebatly.
🔔 Dapatkan notifikasi Telegram setiap kali cashback kamu dibayarkan: ketuk “Activate notifications” di @rebatlybot. Baru mulai trading? Trade pertamamu dalam 5 langkah.
18 November 2026 — diterbitkan. Sumber: Report URI, Optimizely, Ledger, CoinDesk, Cointelegraph, BleepingComputer, SecurityWeek, CSO Online, Decrypt, The Record, Tech Times, U.Today, StepSecurity, CoinCodex, CoinCentral, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.