Piratage Optimizely : un code voleur de cryptos a tourné sur 178 sites web, dont Ledger, HSBC, la BBC et Zoom. Ce qui s'est passé, qui est concerné et comment vérifier une adresse avant d'envoyer
Piratage Optimizely : le 16 novembre 2026, un attaquant s'est servi d'Optimizely, un service de test de sites web que de nombreuses grandes entreprises chargent sur chaque page, pour placer un code qui remplaçait les adresses de wallets crypto sur les sites de 178 organisations, dont Ledger, HSBC, la BBC et Zoom, selon la société de sécurité Report URI. Les serveurs de ces entreprises n'ont pas été piratés : le code est arrivé par le script d'Optimizely. Optimizely a déclaré à la presse qu'un attaquant avait « exploité une vulnérabilité dans le processus d'inscription aux comptes Experimentation » et affirme avoir corrigé la faille et supprimé le code. Report URI a constaté que le dernier script infecté a été nettoyé à 23:11 UTC le même jour. Les wallets liés à l'attaque ont reçu environ $2 300 à $7 150 selon les sources ; aucune entreprise n'a communiqué de chiffre. Cet article présente ce qui s'est passé, le fonctionnement d'un code de substitution d'adresses, les sites concernés et une liste de vérifications à faire avant d'envoyer des cryptos à une adresse. Toutes les heures sont en UTC.
 NO KYCS'inscrire sur BloFin
 S'inscrire sur Bybit
 S'inscrire sur OKX
 S'inscrire sur Bitget
 S'inscrire sur MEXC
 S'inscrire sur OrangeX
 S'inscrire sur Toobit
Ce qui s'est passé lors du piratage Optimizely
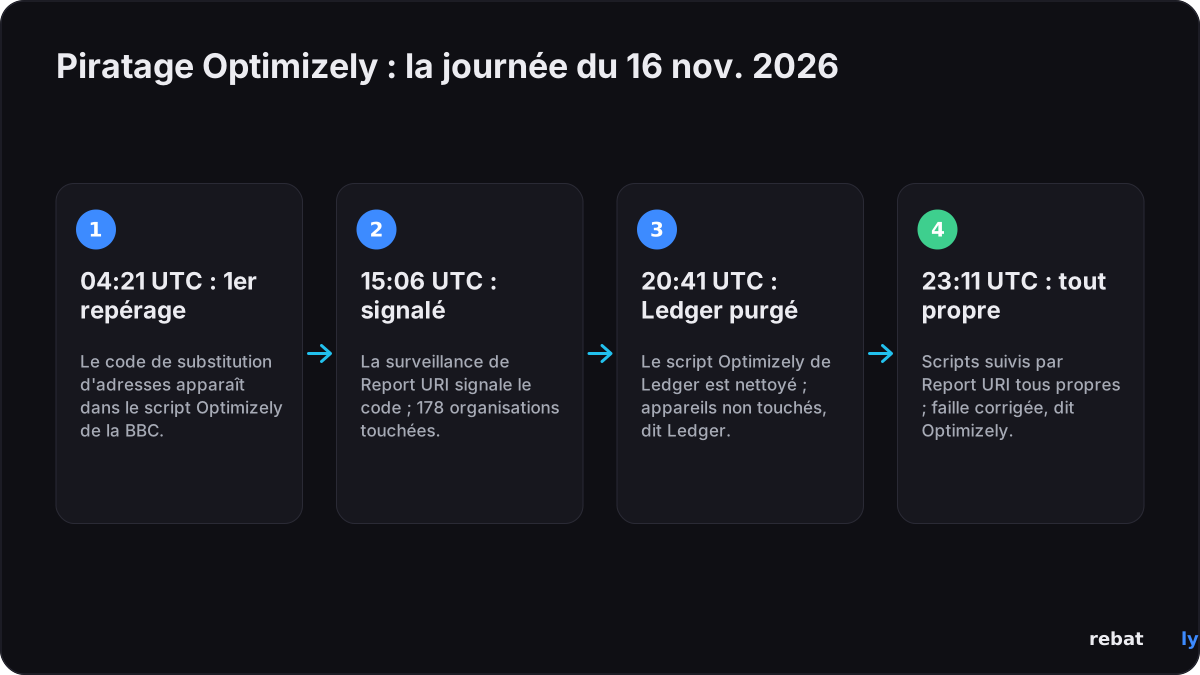
Les moments clés, heures en UTC :
| Heure (UTC) | Ce qui s'est passé | Source |
|---|---|---|
| 13 au 16 nov. | Une vague antérieure de code similaire se propage via trois autres services web | Hudson Rock via CoinDesk, Report URI |
| 16 nov., 04:21 | Le premier script Optimizely infecté est repéré, sur le site de la BBC | Report URI, Cointelegraph, SecurityWeek |
| 16 nov., 13:43 | Un code de skimming de cartes bancaires est ajouté au script | Report URI |
| 16 nov., 15:06 | La surveillance de Report URI signale un code malveillant sur le site d'un client | Scott Helme |
| 16 nov., 19:25 | Les wallets liés à l'attaque ont reçu environ $7 040 | Report URI, CoinDesk |
| 16 nov., 20:41 | Le script Optimizely de Ledger est nettoyé | Report URI, Cointelegraph |
| 16 nov., 21:52 | Un seul des 188 scripts infectés contient encore le code | Report URI, BleepingComputer, SecurityWeek |
| 16 nov., 23:11 | Tous les scripts suivis par Report URI sont propres | Report URI |
| 17 nov., 01:02 | La page de statut d'Optimizely confirme l'incident et indique que la faille est corrigée | Optimizely |
| 17 nov. | Ledger indique que le code n'est plus diffusé sur son site et que ses appareils ne sont pas touchés | Ledger via U.Today |
Optimizely situe sa première modification malveillante à 07:51 le 16 novembre, a rapporté CSO Online, sans préciser de fuseau horaire ; l'heure de 04:21 UTC donnée par Report URI provient de copies archivées de la page de la BBC. D'après les heures de Report URI, le code est resté actif environ 19 heures au total et environ 16 heures sur le site de Ledger. StepSecurity, une autre société de sécurité, l'estime à environ 16 heures pour la plupart des sites.
Comment le piratage Optimizely s'est produit
Optimizely réalise des tests A/B : un site ajoute un script Optimizely, puis le navigateur de chaque visiteur exécute le code que contient le projet Optimizely du site. Optimizely a déclaré à Cointelegraph et à d'autres médias qu'un tiers non autorisé avait « exploité une vulnérabilité dans le processus d'inscription aux comptes Experimentation » et s'en était servi pour ajouter du JavaScript malveillant à certains projets clients. Sa page de statut indique seulement qu'une vulnérabilité a été utilisée et que l'entreprise a « corrigé la vulnérabilité et supprimé le code injecté des projets concernés ».
Report URI a déclaré ne pas savoir comment l'attaquant a obtenu un accès en écriture. La société a trouvé le code dans le champ « Project JavaScript » de chaque projet, diffusé depuis le propre réseau d'Optimizely, et a précisé qu'il ne s'agissait pas d'une attaque contre ce réseau : il « a diffusé exactement ce qu'on lui a donné ». Le code chargeait un script plus volumineux depuis un domaine enregistré environ une heure après la première injection, et l'attaquant a reconstruit ce script 26 fois au cours de la journée. Comme le code passait par un fournisseur de confiance, l'attaquant n'a eu besoin de pirater directement aucun des sites concernés, a rapporté CoinDesk. C'est ce qui en fait une attaque de la chaîne d'approvisionnement.
Comment fonctionne un code de substitution d'adresses
Une adresse crypto est une longue chaîne de caractères que personne ne lit en entier. Le code de substitution d'adresses, souvent appelé « clipboard hijacker » (pirate du presse-papiers), en profite. Report URI a constaté que ce script :
• cherchait les adresses de wallets sur la page, dans les champs de formulaire et dans les liens, et les remplaçait par celles de l'attaquant ;
• modifiait ce que vous copiiez : vous copiez une adresse, et c'est l'adresse de l'attaquant qui est collée ;
• couvrait Bitcoin, Ethereum et les autres réseaux EVM, TRON, Solana, TON, Litecoin, Bitcoin Cash et Dogecoin, et vérifiait que l'adresse de remplacement était valide sur le même réseau, pour qu'un wallet l'accepte ;
• à partir de 13:43 UTC, tentait aussi de lire les numéros de carte saisis dans les formulaires propres à un site. Les champs de carte hébergés par les prestataires de paiement dans un cadre séparé étaient hors de sa portée, et Scott Helme a déclaré à Cointelegraph qu'il n'existait aucune preuve que des cartes aient réellement été capturées ;
• envoyait des cookies et une capture d'écran à l'attaquant après une substitution, et servait aux anciens iPhone un code lié à des kits d'exploitation iOS connus.
Résultat : une page peut sembler parfaitement normale, avec le bon logo et la bonne adresse web, alors que l'adresse que vous collez n'est pas celle que vous avez copiée. Une transaction envoyée on-chain à la mauvaise adresse ne peut généralement pas être annulée.
Qui est concerné
Report URI a examiné 1 611 scripts Optimizely et en a trouvé 188 infectés, appartenant à 178 organisations de 20 secteurs, et a indiqué que le nombre réel est « probablement plus élevé ». Optimizely n'a pas donné de chiffre. Parmi les organisations citées, celles-ci sont confirmées par Report URI et au moins un média :
| Site web | Type | Confirmé par |
|---|---|---|
| Ledger | Fabricant de portefeuilles matériels crypto | Report URI, Ledger, CoinDesk, Cointelegraph, Decrypt |
| OANDA / Coinpass | Courtier et plateforme crypto | Report URI, CoinDesk, Cointelegraph |
| IG | Plateforme de trading | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| Interactive Investor | Plateforme d'investissement | Report URI, CoinDesk, Cointelegraph |
| TMS Brokers | Courtier | Report URI, CoinDesk, Cointelegraph |
| Betashares | Gestionnaire de fonds | Report URI, CoinDesk |
| HSBC | Banque (12 sites HSBC, selon Report URI) | Report URI, CoinDesk, SecurityWeek, Decrypt |
| Equifax | Agence d'évaluation du crédit | Report URI, SecurityWeek, Reuters via Tech Times |
| BBC | Information | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| CNN | Information | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Zoom | Appels vidéo | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Salesforce | Logiciels d'entreprise | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| GitLab | Développement logiciel | Report URI, BleepingComputer, SecurityWeek |
| IKEA | Commerce de détail | Report URI, Cointelegraph, SecurityWeek |
OANDA, s'exprimant au nom de Coinpass et de TMS Brokers, a déclaré à Cointelegraph : « Nos systèmes et notre infrastructure internes n'ont pas été piratés ». Equifax a cessé d'utiliser Optimizely et n'a trouvé aucun signe de compromission de ses systèmes, a rapporté Reuters via Tech Times. Figurer sur cette liste signifie qu'un site a diffusé le code pendant quelques heures, et non que ses clients ont perdu de l'argent.
Combien a été dérobé, et selon qui
Aucune entreprise concernée ni aucune victime n'a déclaré de perte. Tous les chiffres proviennent des wallets de l'attaquant :
| Chiffre | Ce qui est compté | Source |
|---|---|---|
| Environ $7 040, surtout en Bitcoin | Reçu jusqu'à 19:25 UTC le 16 novembre | Report URI, CoinDesk |
| Environ $7 150 | Reçu, en BTC, LTC, USDT, TRX et ETH, dans la mise à jour de Report URI du 17 novembre | Report URI, Decrypt |
| Environ $7 100 | Reçu le 16 novembre, d'après sa propre analyse de la blockchain | Cointelegraph |
| Environ $6 600 | Reçu ou détenu ; certaines adresses étaient actives avant l'attaque | StepSecurity via Cointelegraph |
| Environ $2 300 | Réellement envoyé par des victimes ; selon Thorn, l'essentiel du reste était l'argent de l'attaquant lui-même | Alex Thorn, Galaxy Digital (une seule source) |
CoinDesk a indiqué que Bloomberg n'avait pas pu vérifier de manière indépendante le chiffre de $7 040, et BleepingComputer a noté que certains wallets avaient de l'activité avant le 16 novembre. Le nombre de numéros de carte ou de cookies parvenus à l'attaquant est inconnu, selon Report URI. Rebatly ne fait pas de prévisions de prix, et cet article ne fait aucun pronostic de marché.
Ce que disent Optimizely, Ledger et les autres
• Optimizely : l'entreprise a bloqué le chemin vulnérable, déployé un correctif, supprimé le code injecté, mis fin aux sessions actives, révoqué les jetons et réinitialisé les accès des comptes concernés, et a prévenu tous les clients concernés, a-t-elle déclaré à Cointelegraph et à d'autres médias. Sa page de statut affiche l'incident en « Monitoring » (surveillance).
• Ledger : « le code malveillant n'est plus diffusé via notre site web », a écrit sur X Donjon, l'équipe de sécurité de Ledger, selon U.Today. Ledger a ajouté que l'incident « n'affecte pas l'architecture de sécurité des appareils Ledger » et que les clés privées restent protégées par l'appareil.
• Appareils : aucune des sources que nous avons lues n'indique que des portefeuilles matériels Ledger aient été compromis ; le code s'exécutait sur des sites web, pas sur des appareils.
• OANDA : ses systèmes internes n'ont pas été piratés, et l'entreprise surveille la situation.
• Salesforce : l'entreprise vérifie que les scripts Optimizely sont désactivés sur ses sites, a rapporté BleepingComputer.
• Sans réponse : Optimizely n'a pas dit combien de clients ont été touchés, et personne n'a expliqué comment l'attaquant a pu atteindre les projets de clients sans lien entre eux.
Liste de vérification des adresses avant d'envoyer des cryptos
Un code de ce type trompe un coup d'œil rapide, pas une vérification attentive. Avant tout retrait ou transfert :
• Vérifiez au moins les six premiers et les six derniers caractères de chaque adresse collée par rapport à la source, ainsi que quelques caractères au milieu. Certains programmes de substitution utilisent des adresses qui commencent et finissent comme la vraie.
• Envoyez d'abord un petit montant test vers une nouvelle adresse, vérifiez qu'il est bien arrivé, puis envoyez le reste.
• Utilisez le carnet d'adresses et la liste blanche de retrait de votre plateforme, pour que les retraits ne puissent aller que vers des adresses enregistrées auparavant, et gardez la 2FA activée pour les retraits.
• Vérifiez sur l'écran du portefeuille matériel, pas sur celui de l'ordinateur : l'appareil affiche l'adresse pour laquelle il va réellement signer.
• Ajoutez les sites officiels à vos favoris et ouvrez-les depuis ces favoris, pas depuis des publicités ou des liens.
• Ne vous fiez pas à une page parce qu'elle vous semble familière. Dans cette attaque, ce sont les vrais sites qui ont diffusé le code.
• Mettez votre téléphone à jour : Report URI a conseillé aux utilisateurs d'iPhone de passer à iOS 18.7.3 ou 26.3, ou à une version ultérieure.
Ce que chaque plateforme documente dans ses propres pages d'aide (— signifie que nous ne l'y avons pas trouvé) :
| Plateforme | Carnet d'adresses / liste blanche | 2FA sur les retraits | Code anti-phishing |
|---|---|---|---|
| Bybit | Carnet d'adresses de retrait ; option pour ne retirer que vers des adresses enregistrées | Oui, codes par e-mail et par application d'authentification | Oui |
| OKX | Liste d'autorisation (Allowlist) : retraits uniquement vers des adresses enregistrées ; blocage facultatif de 24 heures sur les nouvelles adresses | Oui | Oui |
| Bitget | Liste blanche (Whitelisting) : retraits uniquement vers des adresses enregistrées | Oui | Oui |
| MEXC | Liste blanche de retrait (Withdrawal Whitelist) : retraits uniquement vers des adresses de la liste blanche ; attente de 24 heures pour les nouvelles | Oui | Oui |
| BloFin | Retraits uniquement vers la liste blanche et blocage de 24 heures sur les nouvelles adresses (dans sa documentation API) | Oui, codes par e-mail et par application d'authentification | Oui |
| Toobit | Liste d'autorisation des adresses de retrait (Withdrawal Address Allowlist) : retraits uniquement vers des adresses autorisées | Oui | Oui |
| OrangeX | Liste blanche d'adresses de retrait | Oui, codes par e-mail et par application d'authentification | — |
Les paramètres évoluent : vérifiez la page de sécurité dans votre propre compte avant de vous fier à ces informations. Rebatly ne vous demande jamais vos clés API, mots de passe, phrases de récupération ni codes 2FA, et ne vous demande jamais d'envoyer des cryptos. Les remises ne nécessitent rien d'autre de votre part que de vous inscrire via notre lien ou notre code. Si quelqu'un se présentant comme Rebatly vous les demande, ne répondez pas et contactez-nous via le site web. Nos guides sur le piratage Lighter, le vol de comptes sur les plateformes crypto et les fuites de données des plateformes et les messages frauduleux vont plus loin. Ceci est une information générale de sécurité, et non un conseil financier.
Et maintenant ?
• Optimizely : indique poursuivre son enquête et avoir contacté les clients concernés ; sa page de statut est en « Monitoring » (surveillance).
• Report URI : continue de suivre les wallets de l'attaquant et de mettre à jour son analyse. La société a conseillé aux clients d'Optimizely de rechercher le domaine de l'attaquant dans leur code et de renouveler les utilisateurs et les jetons.
• Ledger : n'a pas annoncé d'autres mesures au-delà de sa déclaration.
Nous mettrons cet article à jour à mesure qu'Optimizely, Report URI et Ledger publieront de nouvelles informations.
Tradez avec des frais réduits
Quelle que soit la plateforme que vous utilisez, chaque trade comporte des frais. Inscrivez-vous via Rebatly et une partie des frais de chacun de vos trades vous revient : jusqu'à 50% sur Bybit et Bitget, jusqu'à 40% sur BloFin et OKX, jusqu'à 60% sur MEXC et jusqu'à 65% sur les contrats à terme OrangeX. Sur Toobit, le code Rebatly donne jusqu'à 60%, crédités directement par Toobit, et BloFin crédite elle-même jusqu'à 40% toutes les heures ; les autres remises sont versées chaque jour en USDT. Notre guide sur le fonctionnement d'une remise sur frais explique le reste.
Cet article relate l'actualité et ne constitue pas un conseil financier. Rebatly est un affilié indépendant ; ceci n'est pas un conseil financier.
Récupérez une partie de vos frais sur chaque trade
$10M+ de remises versées · Versement quotidien en USDT · Jamais de mot de passe ni de clé API
Déjà inscrit ? Vérifiez le rattachement de votre compte et votre remise avec @rebatlybot sur Telegram, ou contactez notre support @rebatly.
🔔 Recevez une alerte Telegram à chaque versement de votre remise : appuyez sur « Activate notifications » dans @rebatlybot. Vous débutez ? Votre premier trade en 5 étapes.
18 novembre 2026 — publication. Sources : Report URI, Optimizely, Ledger, CoinDesk, Cointelegraph, BleepingComputer, SecurityWeek, CSO Online, Decrypt, The Record, Tech Times, U.Today, StepSecurity, CoinCodex, CoinCentral, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.