Optimizely hack: tumakbo ang code na nagnanakaw ng crypto sa 178 website, kasama ang Ledger, HSBC, BBC at Zoom. Ano ang nangyari, sino ang naapektuhan, at paano i-check ang address bago ka mag-send
Optimizely hack: noong 16 Nobyembre 2026, ginamit ng isang attacker ang Optimizely, isang website testing service na nilo-load ng maraming malalaking kumpanya sa bawat page, para magtanim ng code na nagpapalit ng crypto wallet addresses sa mga site ng 178 organisasyon, kasama ang Ledger, HSBC, BBC at Zoom, ayon sa security firm na Report URI. Hindi napasok ang sariling servers ng mga kumpanya: dumating ang code sa pamamagitan ng script ng Optimizely. Sinabi ng Optimizely sa mga reporter na ang isang attacker ay "nag-exploit ng vulnerability sa signup flow ng Experimentation account", at sinabing naayos na nito ang butas at natanggal na ang code. Ayon sa Report URI, nalinis ang huling infected script nang 23:11 UTC sa parehong araw. Nakatanggap ang mga wallet na konektado sa atake ng mga $2,300 hanggang $7,150, depende sa kung sino ang nagbibilang; wala pang kumpanyang nag-ulat ng halaga. Inilalahad ng artikulong ito kung ano ang nangyari, paano gumagana ang address-swapping code, sino ang naapektuhan, at isang checklist para i-check ang address bago ka mag-send. Lahat ng oras ay nasa UTC.
 NO KYCMag-sign up sa BloFin
 Mag-sign up sa Bybit
 Mag-sign up sa OKX
 Mag-sign up sa Bitget
 Mag-sign up sa MEXC
 Mag-sign up sa OrangeX
 Mag-sign up sa Toobit
Ano ang nangyari sa Optimizely hack
Ang mahahalagang sandali, na nasa UTC ang oras:
| Oras (UTC) | Ano ang nangyari | Source |
|---|---|---|
| 13 hanggang 16 Nob | Kumalat ang naunang wave ng kahalintulad na code sa pamamagitan ng tatlong iba pang web service | Hudson Rock via CoinDesk, Report URI |
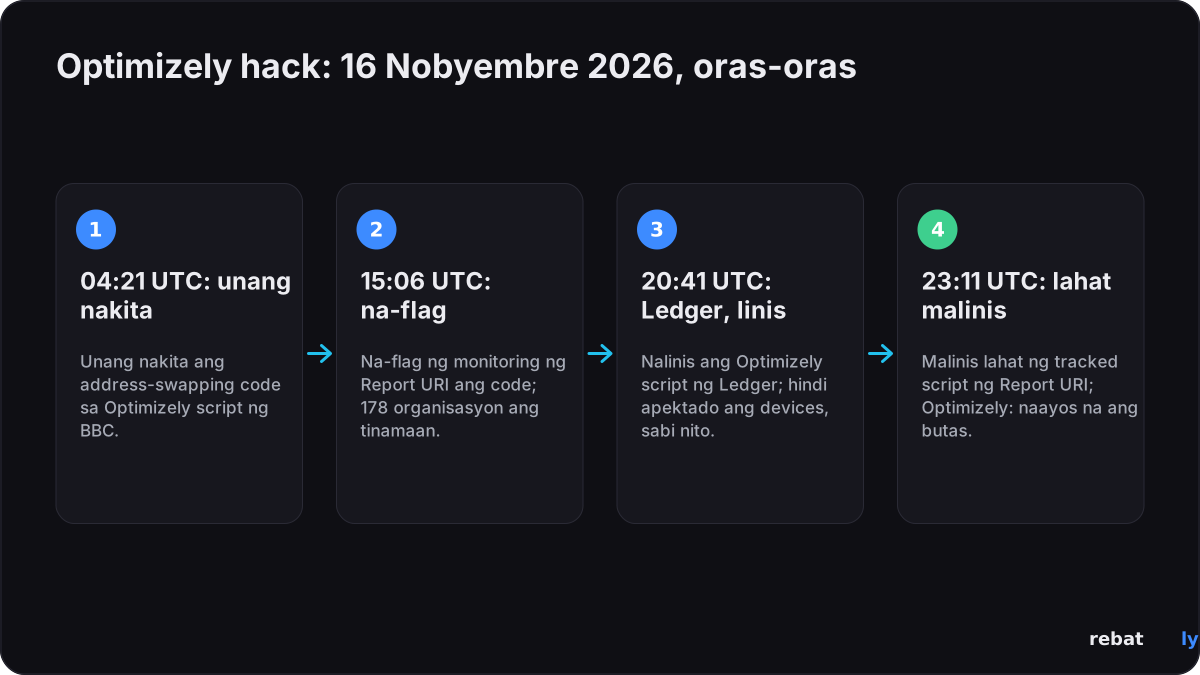
| 16 Nob, 04:21 | Unang nakita ang injected na Optimizely script, sa website ng BBC | Report URI, Cointelegraph, SecurityWeek |
| 16 Nob, 13:43 | Idinagdag sa script ang card-skimming code | Report URI |
| 16 Nob, 15:06 | Nag-flag ng malicious code ang monitoring ng Report URI sa site ng isang customer | Scott Helme |
| 16 Nob, 19:25 | Nakatanggap na ang mga wallet na konektado sa atake ng mga $7,040 | Report URI, CoinDesk |
| 16 Nob, 20:41 | Nalinis ang Optimizely script ng Ledger | Report URI, Cointelegraph |
| 16 Nob, 21:52 | Isa na lang sa 188 infected script ang may dala pa ng code | Report URI, BleepingComputer, SecurityWeek |
| 16 Nob, 23:11 | Malinis na ang bawat script na sinusubaybayan ng Report URI | Report URI |
| 17 Nob, 01:02 | Kinumpirma ng status page ng Optimizely ang insidente at sinabing naayos na ang butas | Optimizely |
| 17 Nob | Sinabi ng Ledger na hindi na sine-serve ang code sa website nito at hindi apektado ang mga device nito | Ledger via U.Today |
Ayon sa Optimizely, naganap ang unang malicious na pagbabago nang 07:51 noong 16 Nobyembre, iniulat ng CSO Online, nang walang binanggit na time zone; ang 04:21 UTC ng Report URI ay galing sa mga naka-save na kopya ng page ng BBC. Batay sa mga oras ng Report URI, live ang code nang mga 19 na oras sa kabuuan at mga 16 na oras sa site ng Ledger. Ayon sa StepSecurity, isa pang security firm, mga 16 na oras ito para sa karamihan ng mga site.
Paano nangyari ang Optimizely hack
Nagpapatakbo ang Optimizely ng A/B tests: nagdadagdag ang isang site ng isang Optimizely script, at pagkatapos ay pinapatakbo ng browser ng bawat bisita ang anumang code na nasa Optimizely project ng site. Sinabi ng Optimizely sa Cointelegraph at sa iba pang outlet na isang unauthorized party ang "nag-exploit ng vulnerability sa signup flow ng Experimentation account" at ginamit ito para magdagdag ng malicious JavaScript sa ilang customer project. Ang status page nito ay nagsasabi lang na may vulnerability na ginamit at na "naayos na nito ang vulnerability at natanggal na ang injected code mula sa mga apektadong project".
Sinabi ng Report URI na hindi nito alam kung paano nakakuha ng write access ang attacker. Nakita nito ang code sa "Project JavaScript" field ng bawat project, na sine-serve mula sa sariling network ng Optimizely, at sinabing hindi ito atake sa network na iyon: "sine-serve nito nang eksakto kung ano ang ibinigay dito". Nag-load ang code ng mas malaking script mula sa isang domain na na-register mga isang oras matapos ang unang injection, at 26 na beses na binuo ulit ng attacker ang script na iyon sa loob ng araw. Dahil dumaan ang code sa isang pinagkakatiwalaang supplier, ayon sa ulat ng CoinDesk, hindi na kinailangang direktang i-breach ng attacker ang alinman sa mga apektadong site. Iyan ang dahilan kung bakit ito isang supply-chain attack.
Paano gumagana ang address-swapping code
Mahabang string ang crypto address na walang nagbabasa nang buo. Iyan ang sinasamantala ng address-swapping code, na madalas tawaging clipboard hijacker. Natuklasan ng Report URI na ang script na ito ay:
• naghanap ng wallet addresses sa page, sa form fields at sa links, at pinalitan ang mga ito ng address ng attacker;
• binago ang kinopya mo: kapag kinopya mo ang isang address, ang address ng attacker ang napi-paste;
• sumaklaw sa Bitcoin, Ethereum at iba pang EVM network, TRON, Solana, TON, Litecoin, Bitcoin Cash at Dogecoin, at tiniyak na valid ang ipinalit na address sa parehong network, para tanggapin ito ng wallet;
• mula 13:43 UTC, sinubukan ding basahin ang card numbers na tina-type sa sariling forms ng isang site. Hindi nito naaabot ang card fields na hino-host ng payment providers sa hiwalay na frame, at sinabi ni Scott Helme sa Cointelegraph na walang ebidensiyang talagang nakuha ang mga card;
• nagpadala ng cookies at screenshot sa attacker matapos ang isang swap, at nag-serve sa mas lumang iPhones ng code na konektado sa kilalang iOS exploit kits.
Ang resulta: puwedeng mukhang tama ang isang page, tama ang logo at tama ang web address, pero ang address na pine-paste mo ay hindi ang kinopya mo. Kadalasan, hindi na maibabalik ang transaction na naipadala sa maling address on-chain.
Sino ang naapektuhan
Sinuri ng Report URI ang 1,611 Optimizely script at nakitang 188 ang infected, na pag-aari ng 178 organisasyon sa 20 sektor, at sinabing ang totoong bilang ay "malamang mas mataas". Hindi pa nagbibigay ng bilang ang Optimizely. Sa mga organisasyong pinangalanan, ang mga ito ay kinumpirma ng Report URI at ng kahit isang news outlet:
| Website | Uri | Kinumpirma ng |
|---|---|---|
| Ledger | Gumagawa ng crypto hardware wallet | Report URI, Ledger, CoinDesk, Cointelegraph, Decrypt |
| OANDA / Coinpass | Broker at crypto platform | Report URI, CoinDesk, Cointelegraph |
| IG | Trading platform | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| Interactive Investor | Investment platform | Report URI, CoinDesk, Cointelegraph |
| TMS Brokers | Broker | Report URI, CoinDesk, Cointelegraph |
| Betashares | Fund manager | Report URI, CoinDesk |
| HSBC | Bangko (12 HSBC site, ayon sa Report URI) | Report URI, CoinDesk, SecurityWeek, Decrypt |
| Equifax | Credit bureau | Report URI, SecurityWeek, Reuters via Tech Times |
| BBC | Balita | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| CNN | Balita | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Zoom | Video calls | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Salesforce | Business software | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| GitLab | Software development | Report URI, BleepingComputer, SecurityWeek |
| IKEA | Retail | Report URI, Cointelegraph, SecurityWeek |
Sinabi ng OANDA, na nagsasalita para sa Coinpass at TMS Brokers, sa Cointelegraph: "Hindi na-breach ang aming internal systems at infrastructure". Tumigil ang Equifax sa paggamit ng Optimizely at walang nakitang palatandaan na nakompromiso ang systems nito, ayon sa ulat ng Reuters sa pamamagitan ng Tech Times. Ang pagiging nasa listahang ito ay nangangahulugang nag-serve ang isang site ng code nang ilang oras, hindi na nawalan ng pera ang mga customer nito.
Magkano ang nakuha, at sino ang nagsasabi
Walang apektadong kumpanya o biktima ang nag-ulat ng pagkalugi. Lahat ng numero ay galing sa mga wallet ng attacker:
| Numero | Ano ang binibilang | Source |
|---|---|---|
| Mga $7,040, karamihan sa Bitcoin | Natanggap pagsapit ng 19:25 UTC noong 16 Nobyembre | Report URI, CoinDesk |
| Mga $7,150 | Natanggap, sa BTC, LTC, USDT, TRX at ETH, sa update ng Report URI noong 17 Nobyembre | Report URI, Decrypt |
| Mga $7,100 | Natanggap noong 16 Nobyembre, mula sa sarili nitong pag-check sa blockchain | Cointelegraph |
| Mga $6,600 | Natanggap o hawak; may ilang address na aktibo na bago pa ang atake | StepSecurity via Cointelegraph |
| Mga $2,300 | Talagang ipinadala ng mga biktima; ayon kay Thorn, karamihan sa natitira ay sariling pera ng attacker | Alex Thorn, Galaxy Digital (iisang source) |
Sinabi ng CoinDesk na hindi independiyenteng ma-verify ng Bloomberg ang $7,040 na numero, at binanggit ng BleepingComputer na may aktibidad ang ilan sa mga wallet bago ang 16 Nobyembre. Hindi alam kung ilang card number o cookies ang nakarating sa attacker, sabi ng Report URI. Hindi nagbibigay ang Rebatly ng forecast sa presyo, at walang market call ang artikulong ito.
Ano ang sinasabi ng Optimizely, Ledger at iba pa
• Optimizely: hinarangan nito ang vulnerable na path, nag-deploy ng fix, tinanggal ang injected code, tinapos ang active sessions, binawi ang tokens at ni-reset ang access ng mga apektadong account, at naabisuhan na ang lahat ng apektadong customer, ayon sa sinabi nito sa Cointelegraph at iba pang outlet. Ipinapakita ng status page nito ang insidente bilang "Monitoring".
• Ledger: "hindi na sine-serve ang malicious code sa pamamagitan ng aming website", isinulat ng security team ng Ledger na Donjon sa X, ayon sa ulat ng U.Today. Idinagdag nito na ang insidente ay "hindi nakaaapekto sa security architecture ng mga Ledger device" at nananatiling protektado ng device ang private keys.
• Mga device: wala sa mga source na nabasa namin ang nag-uulat na nakompromiso ang Ledger hardware wallets; tumakbo ang code sa mga website, hindi sa mga device.
• OANDA: hindi na-breach ang internal systems nito, at patuloy itong nagmo-monitor.
• Salesforce: kinukumpirma nitong naka-disable ang Optimizely scripts sa mga site nito, ayon sa ulat ng BleepingComputer.
• Hindi pa nasasagot: hindi pa sinasabi ng Optimizely kung ilang customer ang naapektuhan, at wala pang nagpapaliwanag kung paano naabot ng attacker ang mga project ng mga customer na walang kaugnayan.
Address-safety checklist bago ka mag-send ng crypto
Natatalo ng ganitong code ang mabilis na sulyap, pero hindi ang maingat na pag-check. Bago ang anumang withdrawal o transfer:
• I-check ang una at huling anim na character o higit pa ng bawat na-paste na address laban sa source, pati ang ilan sa gitna. May mga swapper na gumagamit ng address na kapareho ng tunay ang simula at dulo.
• Magpadala muna ng maliit na test sa bagong address, kumpirmahing dumating ito, saka ipadala ang natitira.
• Gamitin ang address book at withdrawal whitelist ng exchange mo, para puwedeng mapunta lang ang withdrawals sa mga address na na-save mo dati, at panatilihing naka-on ang 2FA para sa withdrawals.
• Mag-verify sa screen ng hardware wallet, hindi sa screen ng computer: ipinapakita ng device ang address na talagang isa-sign nito.
• I-bookmark ang official sites at buksan ang mga ito mula sa bookmark, hindi mula sa ads o links.
• Huwag magtiwala sa isang page dahil lang mukha itong pamilyar. Sa atakeng ito, ang mga totoong site mismo ang nag-serve ng code.
• I-update ang phone mo: pinayuhan ng Report URI ang mga iPhone user na mag-update sa iOS 18.7.3 o 26.3 o mas bago.
Ano ang nakadokumento ng bawat exchange sa sarili nitong help pages (ang — ay nangangahulugang hindi namin ito nakita roon):
| Exchange | Address book / whitelist | 2FA sa withdrawals | Anti-phishing code |
|---|---|---|---|
| Bybit | Withdrawal address book; setting para mag-withdraw lang sa mga naka-save na address | Oo, email at authenticator codes | Oo |
| OKX | Allowlist: withdrawals sa mga naka-save na address lang; opsyonal na 24-hour lock sa mga bagong address | Oo | Oo |
| Bitget | Whitelisting: withdrawals sa mga naka-save na address lang | Oo | Oo |
| MEXC | Withdrawal Whitelist: withdrawals sa mga whitelisted address lang; 24 na oras na paghihintay sa mga bago | Oo | Oo |
| BloFin | Whitelist-only withdrawals at 24-hour lock sa mga bagong address (sa API documentation nito) | Oo, email at authenticator codes | Oo |
| Toobit | Withdrawal Address Allowlist: withdrawals sa mga allowlisted address lang | Oo | Oo |
| OrangeX | Withdrawal address whitelist | Oo, email at authenticator codes | — |
Nagbabago ang settings, kaya i-check ang security page sa sarili mong account bago umasa sa alinman dito. Hindi kailanman hihingin ng Rebatly ang API keys, passwords, seed phrases o 2FA codes mo, at hindi kailanman hihilingin sa iyo na mag-send ng crypto. Wala kang kailangang ibigay para sa cashback maliban sa pag-sign up sa pamamagitan ng aming link o code. Kung may nagpapanggap na Rebatly at humihingi ng mga ito, huwag sumagot, at makipag-ugnayan sa amin sa pamamagitan ng website. Mas marami pang tinatalakay ang aming mga guide tungkol sa Lighter exploit, pagnanakaw ng crypto exchange account at exchange data breaches at scam messages. Pangkalahatang impormasyon ito tungkol sa security, hindi financial advice.
Ano ang susunod
• Optimizely: sinasabing patuloy pa itong nag-iimbestiga at nakipag-ugnayan na sa mga apektadong customer; nasa "Monitoring" ang status page nito.
• Report URI: patuloy pang sinusubaybayan ang mga wallet ng attacker at ina-update ang write-up nito. Pinayuhan nito ang mga customer ng Optimizely na hanapin sa kanilang code ang domain ng attacker at i-rotate ang users at tokens.
• Ledger: wala pang inaanunsyong karagdagang hakbang bukod sa statement nito.
Ia-update namin ang artikulong ito habang naglalabas pa ng impormasyon ang Optimizely, Report URI at Ledger.
Mag-trade nang mas mababa ang fees
Anumang exchange ang gamit mo, may fee ang bawat trade. Mag-sign up sa pamamagitan ng Rebatly at babalik sa iyo ang bahagi ng bawat trading fee: hanggang 50% sa Bybit at Bitget, hanggang 40% sa BloFin at OKX, hanggang 60% sa MEXC at hanggang 65% sa OrangeX futures. Sa Toobit, ang code Rebatly ay nagbibigay ng hanggang 60%, na ang Toobit mismo ang nagki-credit, at ang BloFin mismo ang nagki-credit ng hanggang 40% nito kada oras; ang ibang cashback ay ibinabayad araw-araw sa USDT. Ipinapaliwanag ng aming guide tungkol sa kung paano gumagana ang fee rebate ang iba pa.
Nag-uulat ng balita ang artikulong ito at hindi ito financial advice. Ang Rebatly ay isang independent affiliate; hindi financial advice.
Bawiin ang fees sa bawat trade
$10M+ cashback na naibayad · Bayad araw-araw in USDT · Walang password o API keys, kahit kailan
Naka-sign up ka na? I-check ang link at cashback mo gamit ang @rebatlybot sa Telegram, o makipag-ugnayan sa support namin sa @rebatly.
🔔 Makatanggap ng Telegram alert tuwing naipapadala sa iyo ang cashback mo: i-tap ang “Activate notifications” sa @rebatlybot. Bago sa trading? Ang una mong trade sa 5 hakbang.
Nobyembre 18, 2026 — na-publish. Mga source: Report URI, Optimizely, Ledger, CoinDesk, Cointelegraph, BleepingComputer, SecurityWeek, CSO Online, Decrypt, The Record, Tech Times, U.Today, StepSecurity, CoinCodex, CoinCentral, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.